

Security groups เล่นบทบาทสำคัญในความปลอดภัยของ Amazon EC2 instances ของคุณ Security groups รับผิดชอบควบคุมการเชื่อมต่อเข้าและออกของ instance ของคุณ พวกมันทำหน้าที่เป็นไฟร์วอลล์เสมือนสำหรับ EC2 instances ทั้งหมดของคุณ คุณจะถูกขอให้ระบุ security group เมื่อคุณ launch EC2 instance หากคุณไม่ระบุ จะใช้ default security group เมื่อคุณ launch instance แล้ว คุณสามารถเปลี่ยน security group ที่เกี่ยวข้องกับมันได้ง่ายๆ
Security groups จริงๆ แล้วเกี่ยวข้องกับ network interfaces ดังนั้น เมื่อคุณเปลี่ยน security group ของ instance มันจะเปลี่ยน security groups ที่เชื่อมต่อกับ primary network interface แต่ละ security group มีชุดกฎที่ถูกนำไปใช้กับ EC2 instances ที่เกี่ยวข้องทั้งหมด กฎเหล่านี้จัดการ traffic inbound และ outbound Default security group อนุญาตให้ outbound traffic ทั้งหมด เมื่อสร้างกฎ คุณจะต้องระบุรายละเอียดเช่น ชื่อ, โปรโตคอลที่อนุญาต, ช่วงพอร์ตที่อนุญาต และอื่นๆ
ดังนั้น การจัดการ security groups จึงกลายเป็นงานสำคัญเพื่อให้การเชื่อมต่อที่ไม่ได้รับอนุญาตอยู่ห่างจาก instances ของคุณ ในคู่มือนี้ เราจะแสดงวิธีที่คุณสามารถสร้าง security group, ดู security groups ที่มีอยู่, เพิ่มกฎให้กับ security group เฉพาะ และลบกฎจาก security group เพื่อทำเช่นนี้ คุณจะต้องมี root access ไปยัง Amazon EC2 Console ดังนั้น มาเริ่มกันเลย
การสร้าง Security Group
ตามที่พบ Amazon ใช้ default security group ของตนเองหากคุณไม่สร้างขณะ launch instance Default security group ไม่ได้แย่ทั้งหมด อย่างไรก็ตาม คุณอาจต้องการสร้างอันใหม่สำหรับ instances ของคุณเพื่อควบคุมเครื่องจักรได้ดีขึ้น การสร้าง security group นั้นง่ายมาก และคุณสามารถทำได้โดยทำตามขั้นตอนด้านล่าง:
- ก่อนอื่น เปิด Amazon EC2 Console ขึ้นมา
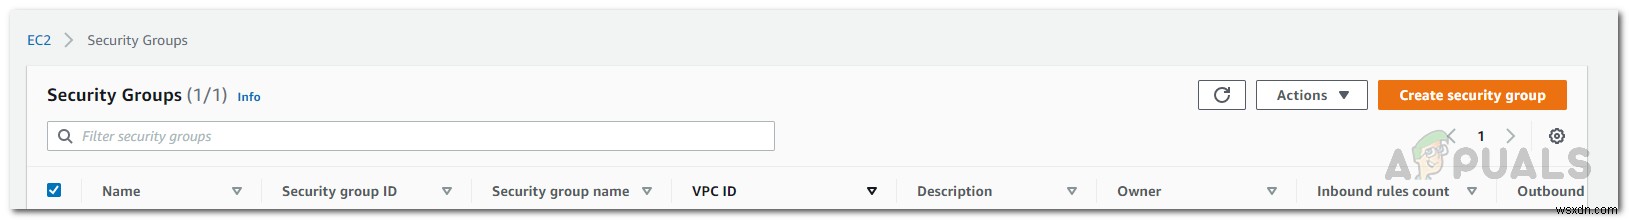
- จากนั้น คลิกที่ Security Groups ด้านซ้ายภายใต้ Network และ Security ใน navigation pane
- ที่นั่น คุณจะต้องคลิก Create security group ที่มุมขวาบน
- ภายใต้ Basic Details ให้ security group ชื่อและคำอธิบาย
- หลังจากนั้น เลือก VPC สำหรับ security group Security group จะสามารถใช้ได้เฉพาะใน VPC ที่เลือกเท่านั้น
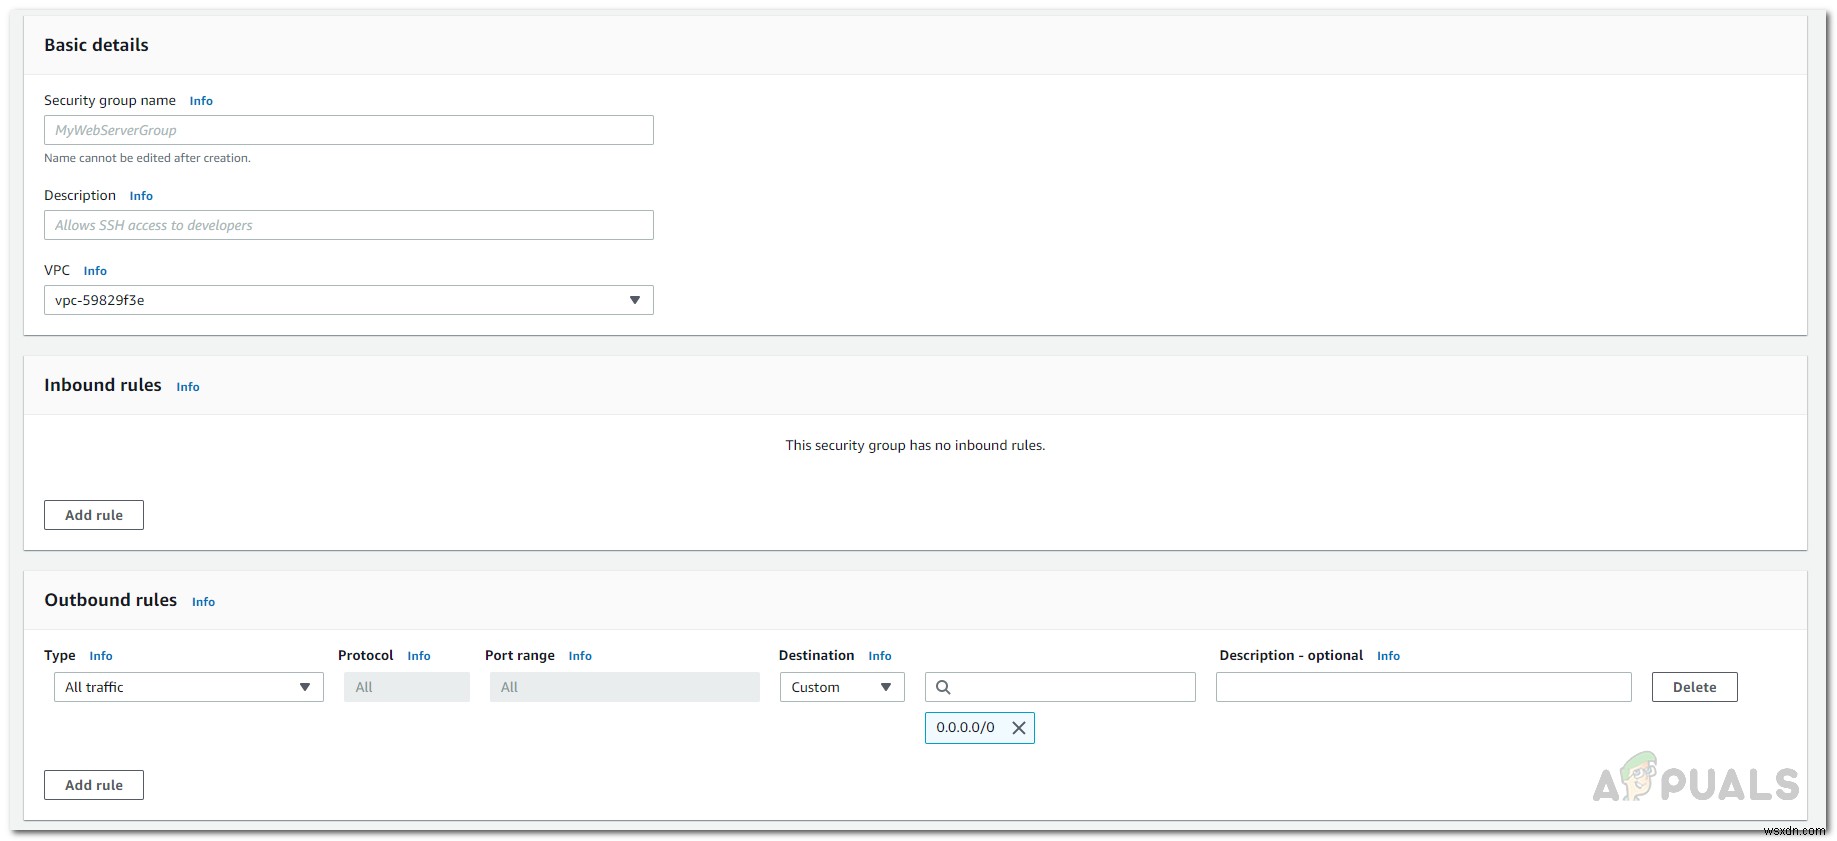
- เมื่อเสร็จแล้ว คุณจะต้องเพิ่มกฎให้กับ security group เพื่อเพิ่มกฎ ให้คลิกที่ปุ่ม Add Rule
- ระบุข้อมูลที่จำเป็นและปรับแต่งตามความต้องการของคุณ
- เมื่อคุณทำทุกอย่างเสร็จแล้ว ให้คลิกที่ปุ่ม Create security group ที่ด้านล่างเพื่อสร้าง security group
การดู Security Groups ของคุณ
หากคุณมี security groups หลายตัว คุณสามารถดูและติดตามพวกมันได้โดยใช้แท็บ Security Groups ที่นั่น คุณจะเห็นชื่อของ security group, ID ของ security group พร้อมกับรายละเอียดเพิ่มเติม เพื่อทำเช่นนี้ เพียงไปที่ Amazon EC2 console และด้านซ้ายใน navigation pane เลื่อนลงไปที่ Network and Security ที่นั่น คลิกที่ Security Groups เพื่อดู security groups ที่มีอยู่ของคุณ
การแก้ไขกฎของ Security Group
EC2 console ให้คุณควบคุม security groups ของคุณอย่างสมบูรณ์ หากคุณต้องการเพิ่มกฎใหม่หรือลบกฎที่มีอยู่ คุณสามารถทำได้ง่ายมาก คุณสามารถแก้ไขทั้ง inbound rules ของ security และ outbound rules ได้ เมื่อคุณเพิ่มกฎใหม่ให้กับ security group พวกมันจะถูกนำไปใช้กับ instances ที่เกี่ยวข้องกับ security group นั้นโดยอัตโนมัติ ดังนั้นคุณไม่ต้องกังวลอะไรเลย อย่างไรก็ตาม มีความล่าช้าสั้นๆ ก่อนที่กฎจะถูกนำไปใช้ ดังนั้นอย่าคาดหวังว่าจะทันทีทันใด เพื่อแก้ไขกฎของ security group ทำตามคำแนะนำด้านล่าง:
- บน Amazon EC2 console ไปที่แท็บ Security Groups โดยการเลื่อน navigation pane ด้านซ้าย
- ที่นั่น คุณจะเห็น security groups ที่มีอยู่ทั้งหมด เพื่อแก้ไขอันเฉพาะ ให้เลือก security group แล้วคลิกที่เมนูดรอปดาวน์ Actions ที่มุมขวาบน
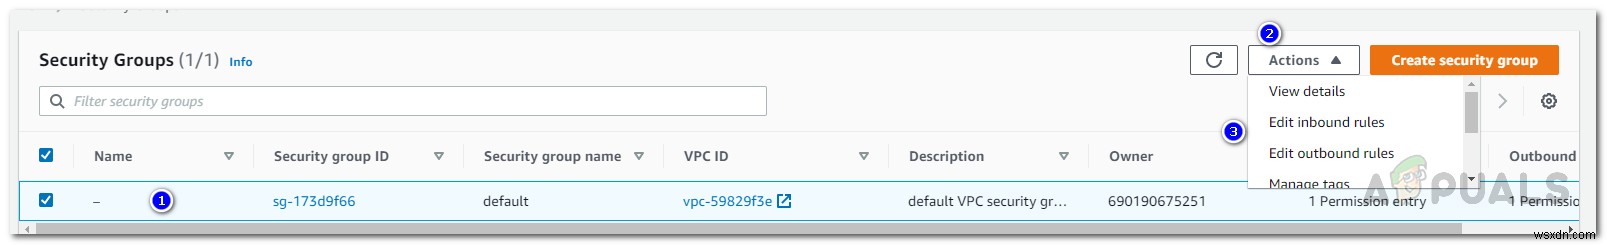
- จากเมนูดรอปดาวน์ ให้เลือกกฎที่คุณต้องการแก้ไข เช่น Inbound Rules หรือ Outbound rules
- ที่นั่น คลิกที่ปุ่ม Add rule หากคุณต้องการเพิ่มกฎใหม่
- ในกรณีที่คุณต้องการลบกฎ ให้คลิกที่ปุ่ม Delete หน้ากฎทางขวา
- เมื่อคุณทำเสร็จแล้ว ให้คลิกที่ปุ่ม Save rules เพื่อบันทึกการเปลี่ยนแปลงของคุณ
การลบ Security Group
ตามที่พบ คุณยังสามารถเลือกที่จะลบ security group ออกโดยสิ้นสุดแทนที่จะลบกฎเฉพาะจากมัน อย่างไรก็ตาม มีบางสิ่งที่คุณต้องจำไว้ก่อนที่จะดำเนินการลบ security group ก่อนอื่น คุณไม่สามารถลบ security group ที่เกี่ยวข้องกับ instance ได้ หากคุณต้องการทำเช่นนั้น คุณจะต้องระบุ security group ที่แตกต่างสำหรับ instances ที่เกี่ยวข้อง เพื่อให้ security group ที่คุณจะลบ ไม่ได้เป็นของ EC2 instances ใดๆ
เพิ่มเติม คุณไม่สามารถลบ default security group ที่มีอยู่ได้ สุดท้าย หาก security group ถูกอ้างอิงโดยกฎใน security group อื่นใน VPC เดียวกัน คุณไม่สามารถลบได้ เว้นแต่คุณจะลบกฎที่อ้างอิงก่อน นี่คือบางสิ่งที่คุณต้องจำไว้ก่อนที่จะดำเนินการตามคำแนะนำด้านล่าง เนื่องจาก security group จะไม่ถูกลบหากกรณีใดกรณีหนึ่งที่กล่าวมาข้างต้นใช้กับคุณ เพื่อลบ security group ทำตามคำแนะนำด้านล่าง:
- ล็อกอินเข้าสู่ Amazon EC2 Console เป็นผู้ใช้ root
- จากนั้น ไปที่แท็บ Security Groups ที่อยู่ภายใต้ Network and Security ใน navigation pane ด้านซ้าย
- เมื่อคุณเห็นรายการ security groups ให้คลิกที่ security group ที่คุณต้องการลบ ตรวจสอบให้แน่ใจว่ามันถูกเลือก
- หลังจากนั้น คลิกที่เมนูดรอปดาวน์ Actions และเลื่อนลงไปด้านล่าง
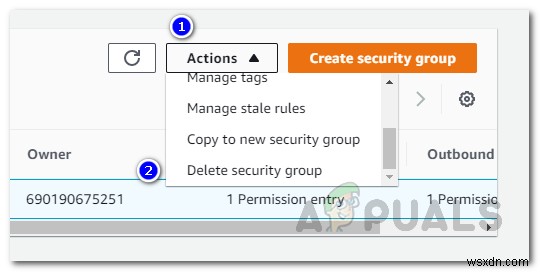
- คลิกที่ตัวเลือก Delete security group เพื่อลบ security group ที่เลือก
