

ลองจินตนาการโลก بدون WiFi - เราจะยังคงใช้สาย LAN ยาวๆ ในการเชื่อมต่ออินเทอร์เน็ต
WiFi ทำให้ชีวิตง่ายขึ้นมาก - เชื่อมต่อได้ที่ร้านกาแฟ สถานีรถไฟใต้ดิน และเกือบทุกที่ แต่มันก็เป็นเครือข่ายที่เปราะบางกว่า Ethernet หากไม่ได้รักษาความปลอดภัยอย่างเหมาะสม ง่ายต่อการโจมตี Man-in-the-middle ด้วยเครื่องมืออย่าง Wireshark
เช่น หากคุณเชื่อมต่อเครือข่าย Starbucks ทุกคนบนเครือข่ายเดียวกันสามารถดู Traffic ของคนอื่นได้ ยกเว้นคุณใช้ VPN หรือเว็บไซต์ใช้ HTTPS มิฉะนั้นข้อมูล (รหัสผ่าน รายละเอียดบัตรเครดิต) จะมองเห็นได้ทั้งเครือข่าย
หากคุณทำงานในบริษัท อาจมี WiFi เครือข่ายด้วย คุณเคยสงสัยไหมว่ามันปลอดภัยแค่ไหน? มีคนจอดรถนอกอาคารกำลังแฮกข้อมูลบริษัทอยู่หรือไม่?
ด้วยเครื่องมืออย่าง Wireshark และ Aircrack คุณสามารถทำ Security Audit เครือข่าย WiFi ของตัวเองได้ Wireshark ช่วยดูสิ่งที่เกิดขึ้นบนเครือข่าย ส่วน Aircrack เป็น Offensive tool ที่โจมตีและเข้าถึงเครือข่าย WiFi ได้
หมายเหตุ: บทความนี้เพื่อการศึกษาเท่านั้น ไม่สนับสนุนการใช้เครื่องมือโจมตีผิดกฎหมาย
คำศัพท์สำคัญที่ควรรู้
- Access Point — เครือข่าย WiFi ที่ต้องการเชื่อมต่อ
- SSID — ชื่อของ Access Point (เช่น "Starbucks")
- Pcap file — ไฟล์จับแพ็กเก็ต ข้อมูลแพ็กเก็ตที่จับได้บนเครือข่าย
- WEP — อัลกอริทึมความปลอดภัยแบบเก่า
- WPA & WPA2 — อัลกอริทึมความปลอดภัยที่แข็งแกร่งกว่า WEP
- IEEE 802.11 — โปรโตคอล Wireless LAN
- Monitor mode — จับแพ็กเก็ตในอากาศโดยไม่ต้องเชื่อมต่อ Router/AP
Aircrack-NG คืออะไร?
Aircrack เป็น Software suite ช่วยโจมตีและป้องกันเครือข่ายไร้สาย ไม่ใช่เครื่องมือเดียว แต่เป็นชุดเครื่องมือ: Detector, Packet sniffer, WEP/WPA cracker รองรับอินเทอร์เฟซไร้สายทุกรุ่น ทำงานบน Linux, FreeBSD, macOS, OpenBSD, Windows และติดตั้งมากับ Kali Linux แล้ว 'NG' หมายถึง New Generation
WiFi Adapter ที่เข้ากันได้
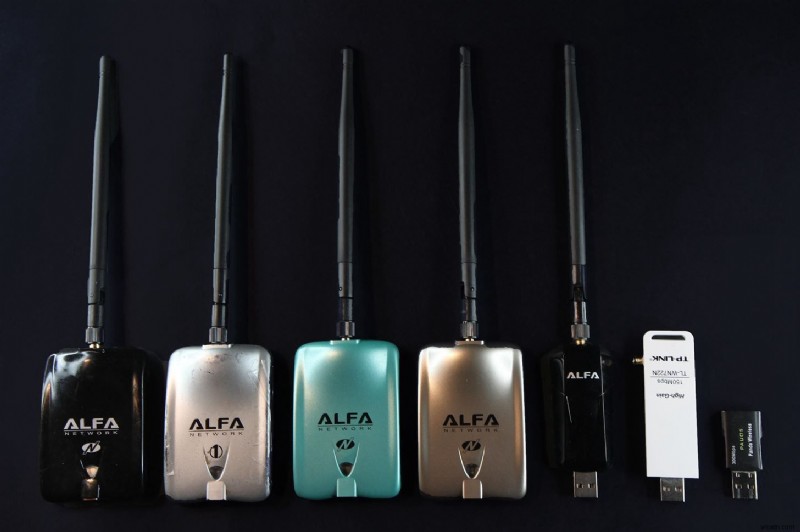
ต้องการ WiFi Adapter ที่รองรับ Raw monitoring mode และ sniff 802.11a/b/g traffic ได้ Adapter มาตรฐาน (Built-in) ใช้เชื่อมต่อ AP เท่านั้น ไม่สามารถ Monitor traffic เครือข่ายอื่นได้ ตรวจสอบรายการ Adapter ที่เข้ากันได้กับ Kali Linux
เครื่องมือใน Aircrack Suite
Airmon-ng
สคริปต์เปิด Monitor mode บน Network Interface Card ใช้คำสั่ง airmon-ng แสดง Interface และ airmon-ng start <interface> เริ่ม Monitor mode
# airmon-ng start wlan0
PHY Interface Driver Chipset
phy0 wlan0 ath9k_htc Atheros AR9271 802.11n
(mac80211 monitor mode vif enabled for [phy0]wlan0 on [phy0]wlan0mon)
wlan0 กลายเป็น wlan0mon = Monitor mode เปิดใช้งานแล้ว
Airodump-ng
Packet capture utility จับและบันทึก Raw data packets รองรับ GPS receiver สำหรับพิกัด AP ใช้หลังเปิด Monitor mode ด้วย airmon-ng
# airodump-ng
CH 9 ][ Elapsed: 1 min ][ WPA handshake: 00:14:6C:7E:40:80
BSSID PWR RXQ Beacons #Data CH MB ENC CIPHER AUTH ESSID
00:14:6C:7E:40:80 32 100 752 73 2 9 54 WPA TKIP PSK teddy
Aircrack-ng (เครื่องมือแฮก)
เมื่อจับแพ็กเก็ตเพียงพอแล้ว ใช้ aircrack-ng แฮกคีย์ ใช้ Statistical, Brute force, Dictionary attacks แฮก WEP/WPA key
Aircrack-ng 1.4 [00:00:03] 230 keys tested (73.41 k/s)
KEY FOUND! [ biscotte ]
ต้องมีแพ็กเก็ตเพียงพอ และใช้อัลกอริทึมขั้นสูงในการแฮกคีย์จากแพ็กเก็ตเครือข่าย
Aireplay-ng
สร้าง Traffic เทียมบนเครือข่ายไร้สาย จับ traffic จาก Live network หรือใช้ Pcap file ในการ Inject ทำ Fake authentication, Packet injection, Cafe Latte attack ได้
Cafe Latte attack: แฮก WEP key จาก Client device โดยจับ ARP packet แก้ไข ส่งกลับ Client จะสร้างแพ็กเก็ตที่จับได้ด้วย airodump-ng แล้วแฮกด้วย aircrack-ng
Airbase-ng
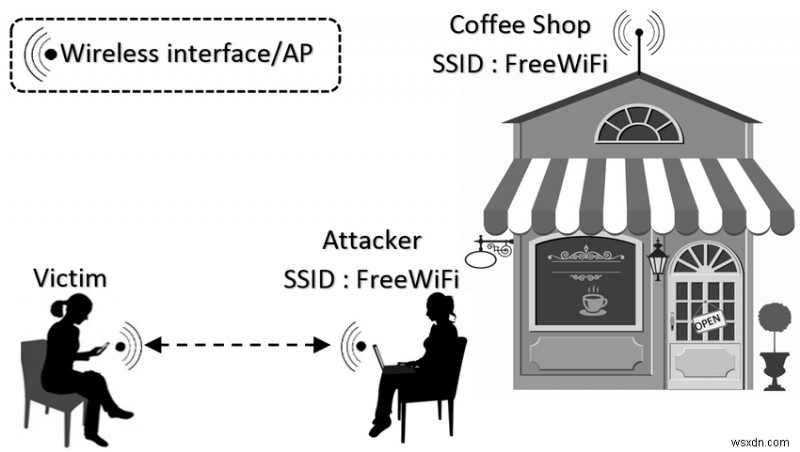
แปลงคอมพิวเตอร์โจมตีเป็น Rogue Access Point ทำ Man-in-the-middle attack เรียกว่า Evil Twin Attack สร้าง AP ชื่อเดียวกัน (มักมีสัญญาณแรงกว่า) ทำให้เหยื่อเชื่อมต่อผิด ผู้ใช้ทั่วไปแยกแยะยากมาก เป็นหนึ่งในการโจมตีอันตรายที่สุด
เครื่องมืออื่นๆ
- Packetforge-ng — สร้าง Encrypted packets สำหรับ Injection
- Airdecap-ng — ถอดรหัส WEP/WPA capture files หลังแฮกคีย์แล้ว เข้าถึง Username, Password ได้
- Airolib-ng — เก็บ Pre-computed WPA/WPA2 passphrases ใน Database
- Airtun-ng — สร้าง Virtual tunnel interfaces
สรุป
โลกเชื่อมต่อมากขึ้นเพราะ WiFi เราได้ประโยชน์ทุกวัน แต่มันเปราะบางและเผยข้อมูลส่วนตัวได้หากไม่ระวัง หวังว่าบทความนี้ช่วยเข้าใจ WiFi Security และ Aircrack เรียนรู้เพิ่มเติมได้ที่ Official Wiki
