

อินเทอร์เน็ตขยายกว้างขึ้น อันตรายจากแฮ็กและโจมตีเพิ่มขึ้นด้วย วิธีดังของมิจฉาชีพคือ สร้างเว็บปลอม หลายล้านคนเป็นเหยื่อ
ป้องกันตัวเองอย่างไร? มาดูความเสี่ยงของเว็บปลอม และวิจารณ์ระบุเว็บปลอม
ความเสี่ยงของเว็บไซต์ปลอม
เข้าเว็บปลอมมีอันตรายพื้นฐาน:
1. โดนแฮ็ก
เว็บปลอมอาจฝังโค้ดอันตรายในไฟล์/ดาวน์โหลด จะเจาะไฟร์วอลล์ เข้าคอมพิวเตอร์คุณได้
2. ฟิชชิง (Phishing)
แฮ็กเกอร์ปลอมเป็นหน่วยงานที่เชื่อถือได้ เพื่อขโมยข้อมูล/ขโมยตัวตน มักส่งอีเมลปลอม ให้คลิกลิงก์อันตราย หรือติดตั้งซอฟต์แวร์เจาะระบบ
ตัวอย่าง: สแปมอีเมลหลอกให้กรอกข้อมูลล็อกอิน/บัตรเครดิต -> โดนโกงบัตร/ขโมยเงิน
3. มัลแวร์คอมพิวเตอร์
โค้ดอันตรายซ่อนในป๊อปอัพ การบิดเบือนโฆษณา คำเตือนจากเครื่องมือค้นหา คลิกแล้วติดมัลแวร์อัตโนมัติ ขโมยข้อมูล เข้ารหัสไฟล์เรียกค่าไถ่ (Ransomware)
4. ขโมยตัวตน (Identity Theft)
กรอกข้อมูลในฟอร์มบนเว็บปลอม = เสี่ยงขโมยตัวตนสูง โจมตีใช้ข้อมูลปลอมตัวคุณ ขโมยข้อมูล/เงิน หรือกระทำอาชญากรรม باسمคุณ
วิธีระบุเว็บไซต์ปลอม
ตรวจสอบละเอียด จะเห็นง่าย:
1. การออกแบบและธีมแย่
ดูเลย์เอาต์เว็บ มิจฉาชีพไม่ลงทุนดีไซน์ (มีค่าใช้จ่าย) มักประกอบเว็บดูแล้วลวกเลว เร็วๆ
องค์ประกอบหลายอย่างทำงานไม่ได้: สไลเดอร์ไม่เลื่อน รูปโหลดไม่ได้ วิดีโอไม่เล่น UI ดูเก่า ขาดองค์ประกอบสำคัญทำให้ไม่ Responsive
ดูสีแบรนด์บริษัท มิจฉาชีพมักผิด
2. ข้อผิดพลาดทางไวยากรณ์
ถ้าไม่ลงทุนหลอกลวงมาก มักผิดภาษา: ไวยากรณ์แย่มาก ธุรกิจจริงจะ Proofread เนื้อหาเว็บ กันผิดพลาดโครงสร้าง/ภาษา ดูปลอมหรือลอกเนื้อหาจากเว็บจริงด้วย
3. ภาษาที่เล่นอารมณ์
สังเกตอารมณ์ที่เว็บใช้สื่อสาร มิจฉาชีพเล่นอารมณ์: กระตุ้นความกลัว ความเร่งด่วน ความโกรธ ให้คุณกระทำตามที่พวกเขาอยาก ใช้ภาษาจักฉาน ขู่เข้าน - เว็บจริงไม่ทำแบบนี้
4. ขาดหน้าสนับสนุน (Support Pages)
เพื่ออยู่ในความลับ เว็บปลอมขาดหน้าติดต่อ/สนับสนุนที่เว็บจริงมี มิจฉาชีพพยายามซ่อนตัว โดยฝังหน้าติดต่อลึกๆ ในเว็บ
ถ้ามีหน้า ข้อมูลติดต่อจะปลอม: อีเมลนามสกุลแปลก (.xyz .site .contact) เบอร์โทรรหัสต่างประเทศ/โทรไม่ได้
เว็บไซต์ปลอดภัยหรือไม่?
เรียนรู้ระบุเว็บปลอดภัย -> ป้องกันเว็บปลอมได้เยอะ
1. เช็ค HTTPS และ SSL Certificate
เช็คอย่างแรก: โปรโตคอลปลอดภัย "HTTPS://" ก่อนโดเมน HTTPS = HTTP แบบปลอดภัย HTTP แบบเดิมไม่ปลอดภัยเสมอ (แต่ไม่ใช่ทุกเว็บ HTTP เป็นเว็บปลอม)
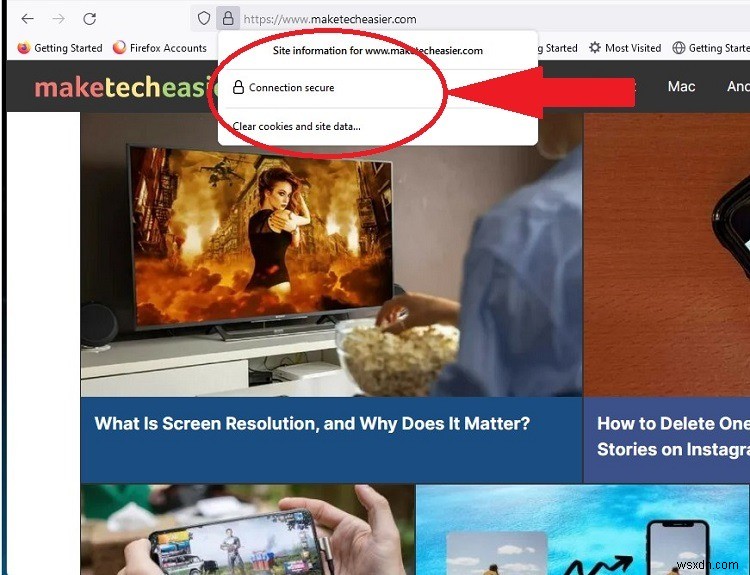
HTTPS = มี SSL Certificate (Secured Socket Layer) เข้ารหัส End-to-End ระหว่างเซิร์ฟเวอร์และคอมพิวเตอร์คุณ ข้อมูลปลอดภัย กันมัลแวร์/โจมตี
เห็นไอคอนล็อกสีเทาข้างโดเมนบนแถบที่อยู่ไหม? นั่นคือ SSL กดล็อกดูผู้ให้บริการ SSL และความปลอดภัยการเชื่อมต่อได้
2. ใช้ Website Reputation Checker
เช็คความน่าเชื่อถือเว็บเร็ว: Google Safe Browsing
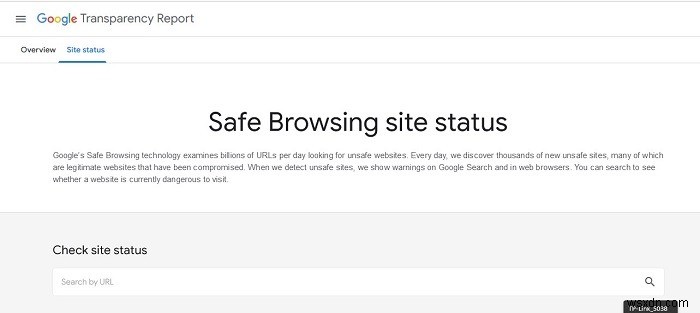
คัดลอก URL ไปใส่ในกล่องค้นหา Safe Browsing -> กด Search
อีกเครื่องมือ: VirusTotal ใช้ 70+ แอนตี้ไวรัสสแกนเว็บหาโค้ดอันตราย/มัลแวร์ ใช้งานคล้าย Safe Browsing
3. ตรวจสอบชื่อโดเมนให้ดี
ก่อนเปิดเว็บ โฮเวอร์เมาส์บนลิงก์ (Chrome/Firefox) ดู URL เต็มที่มุมซ้ายล่าง
เช็คการสะกดโดเมน มิจฉาชีพโคลนเว็บจริง ใช้ลิงก์คล้ายเว็บดังมาก หวังว่าไม่แคร์จะหลง
4. หาหน้า Privacy Policy
Privacy Policy บอกว่าเว็บเก็บ/ใช้/ปกป้องข้อมูลคุณอย่างไร บางประเทศบังคับ (EU) อ่าน Privacy Policy ก่อนกรอกข้อมูลส่วนตัว
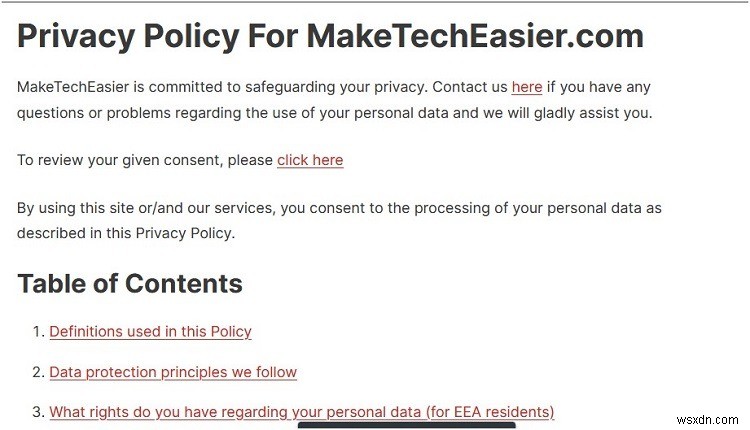
ตอนนี้มี Privacy Policy เป็นมาตรฐานสากล เว็บที่ไม่มี = Red flag ใหญ่
5. ทดสอบ Trust Badges
Trust Badges = โทเคนรับรองจากบุคคลที่ 3 พิสูจน์ความน่าเชื่อถือ มักอยู่ Footer, Checkout, Login, Homepage
กด Trust Badge ควรนำไปเว็บผู้ออก-badge บอกว่าเว็บนี้ผ่านมาตรฐานไหน ถ้าแค่เปิดรูป = Red flag
6. ใช้เครื่องมือความปลอดภัยในเบราวเซอร์
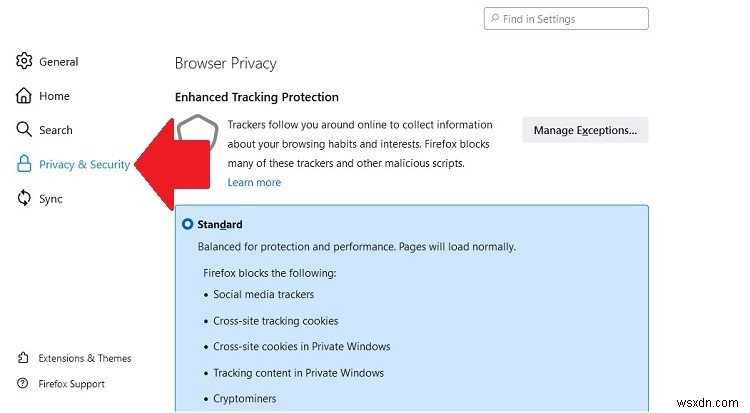
เบราวเซอร์ส่วนใหญ่มีฟีเจอร์ความปลอดภัย (VPN บิลทอินของ Opera ฯลฯ) ช่วยระบุ/เตือนเว็บไม่ปลอดภัย
7. ติดต่อเจ้าของเว็บ
เว็บจริงมีอีเมล ที่อยู่จริง โซเชียลมีเดีย เบอร์โทร ถ้ามี -> ลองติดต่อ
ถ้าเจ้าของไม่รู้จักเว็บ = อาจเป็นเว็บปลอม Red flag อื่น: โทรไม่ได้ ที่อยู่ไม่มีจริง อีเมลบounce Redirect เยอะ
คำถามที่พบบ่อย
1. แค่เข้าเว็บ ก็โดนแฮ็กได้ไหม?
ได้ แฮ็กเกอร์เจาะผ่านเว็บไม่ปลอดภัย: ลิงก์/โค้ดอันตราย ป๊อปอัพ โฆษณา ดาวน์โหลดอัตโนมัติ เข้าเว็บติดเชื้อ -> โผล่แรง กด/กระทำได้ -> ติดมัลแวร์/รันพื้นหลัง
2. มิจฉาชีพขโมยข้อมูลอะไร?
เลขบัญชีธนาคาร รหัสผ่าน หมายเลขประกันสังคม ที่อยู่ โทรศัพท์ ขายบน Dark Web / ถอนเงินบัญชี / ใช้ Ransomware ล็อกไฟล์ขู่เงิน
3. ลิงก์แฮ็กโทรศัพท์ได้ไหม?
ได้ เปิดเว็บติดเชื้อบนโทรศัพท์ = เสี่ยงเท่า PC เพิ่มเติม: เชื่อม Wi-Fi สาธารณะ -> เสี่ยง Brute force / แฮ็กเกอร์เข้าข้อมูลส่วนตัวได้เหมือนกัน
Image credit: Unsplash
