

ในขณะนี้ หากข่าวว่าบริษัทโทรศัพท์ของคุณขายข้อมูลตำแหน่งลูกค้าให้นักล่ารางวัล ทำให้คุณประหลาดใจ คุณอาจต้องตามทันข่าวสารความเป็นส่วนตัวหลายปีที่ผ่านมา หากคุณเพียงแค่สงสัยทั่วไปต่อสถานที่ที่เก็บข้อมูลคุณ ยินดีด้วยที่คุณถูกต้อง (อีกครั้ง) AT&T, Sprint, T-Mobile และ Verizon กำลังถูกฟ้องร้องเพราะขายข้อมูลตำแหน่งลูกค้าให้บุคคลที่สามที่เรียกว่า Data Brokers ซึ่งต่อมาขายข้อมูลให้ผู้อื่นที่สนใจหาคุณ — โดยเฉพาะ "เจ้าหน้าที่แบบครึ่งๆ" อย่างผู้จัดประกันค้ำประกันและนักล่ารางวัล
เรื่องสั้น
ZLaw Firm ตั้งอยู่ในเมริลैंड ยื่นฟ้องร้องแบบ Class Action ต่อผู้ให้บริการมือถือใหญ่ 4 แห่งในสหรัฐเมื่อวันที่ 2 พฤษภาคม 2019 พวกเขาฟ้องในนามลูกค้าของบริษัทที่ได้รับผลกระทบ โดยปฏิบัติ ฟ้องร้องบริษัทเหล่านี้ว่าให้การเข้าถึงข้อมูลตำแหน่ง Real-time ให้บริษัทที่ไม่ควรมีสิทธิ์เข้าถึง คดีนี้ครอบคลุมช่วงเวลาประมาณ 4 ปี จาก 2015 ถึง 2019 แม้จะไม่ได้หมายความว่ากิจกรรมจำกัดเฉพาะปีเหล่านี้
คุณอาจจะสบายใจหรือไม่ที่ NSA ติดตามคุณได้ตลอดเวลา แต่มันน่าสยองขวัญมากกว่าเมื่อคุณค้นพบว่า "บางชายที่มีปืนไฟฟ้าและแลปท็อป" ก็ทำได้เช่นกัน นั่นคือสิ่งที่ Motherboard ของ Vice ทำ: จ่าย 300 ดอลลาร์ให้นักล่ารางวัลเพื่อค้นหาโทรศัพท์ของพวกเขา ซึ่งเขาทำได้โดยใช้ประโยชน์จากโซ่วงจรบริการข้อมูลและโบรกเกอร์ที่ส่งต่อข้อมูลจากบริษัทโทรศัพท์
เนื่องจากเป็นคดีฟ้องร้องแบบ Class Action บุคคลที่ได้รับผลกระทบอาจมีสิทธิ์ได้รับค่าเสียหาย รายละเอียดเพิ่มเติมจะตามมา วัตถุประสงค์จริงคือให้บริษัทโทรศัพท์ใหญ่หยุดขายข้อมูลลูกค้าที่ละเอียดอ่อน — หรืออย่างน้อยก็ระมัดระวังมากขึ้น
เกิดอะไรขึ้นจริงๆ?
ในปี 2018 มีสแกนดัลอีกครั้งที่ Securus บริษัทเทคโนโลยีเรือนจำ ให้เจ้าหน้าที่บังคับกฎหมายระดับต่ำ เข้าถึงตำแหน่งของโทรศัพท์เกือบทุกเครื่องบนผู้ให้บริการหลักทั้งหมด ระดับการเฝ้าระวังแบบนี้ปกติต้องมี वारันต์ในสหรัฐ แต่ Securus ใช้บริษัทกลางชื่อ LocationSmart ซึ่งใครก็สมัครได้ แม้แต่บัญชีทดลองฟรี เพื่อเข้าถึงตำแหน่งของโทรศัพท์มือถือส่วนใหญ่ในสหรัฐ
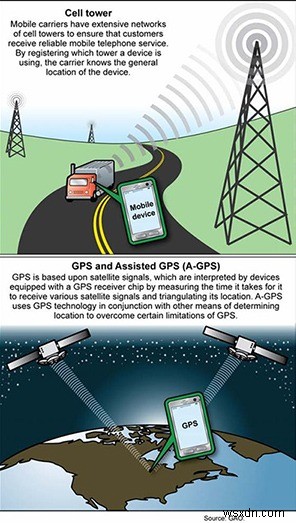
โดยทั่วไป ข้อมูลที่เกี่ยวข้องที่นี่ ไม่ใช่ข้อมูล GPS — แต่เป็นตำแหน่งประมาณจากความแรงสัญญาณหอคอยโทรศัพท์ ซึ่งบริษัทโทรศัพท์ต้องการจริงๆ เพื่อให้บริการ อย่างไรก็ตาม ข้อมูลบางส่วนที่นักล่ารางวัลเข้าถึงได้ มาจาก GPS บ้าง หมายความว่าพวกเขาสามารถได้ตำแหน่งแม่นยำถึงไม่กี่เมตร
เรื่องอื่นๆ เกิดขึ้นมากรอบปัญหาตำแหน่งปี 2018 (รวมถึง Securus ถูกแฮก หมายความว่าการเข้าถึงเครื่องมือติดตาม Real-time อาจอยู่ในมือใครก็ได้เป็นระยะเวลา) แต่เหตุผลที่มันสำคัญต่อเรื่องนี้ คือ ทุกผู้ให้บริการที่เกี่ยวข้องสัญญาว่าจะแก้ช่องโหว่เหล่านี้และหยุดให้ข้อมูลละเอียดอ่อนให้บุคคลที่สามที่น่าสงสัย แต่ดูเหมือนจะไม่ค่อยได้ผล เนื่องจาก Motherboard จริงๆ สามารถระบุเส้นทางทั่วไปที่ข้อมูลเดินทางได้
กระบวนการดูเหมือนจะทำงานดังนี้:
- Data Aggregator (ในกรณีนี้คือ Zumigo) ซื้อข้อมูลลูกค้าจากบริษัทโทรคมนาคม พวกเขาใช้ข้อมูลนี้เพื่อหลายอย่าง รวมถึงการป้องกันการฉ้อโกง และการตลาดที่เป็นไปได้
- Zumigo ขายข้อมูลของคุณต่อบริการอื่นๆ รวมถึงบริษัทชื่อ Microbilt ซึ่งใช้การเข้าถึงที่ซื้อจาก Zumigo เพื่อขายบริการ เช่น ตรวจสอบพื้นหลังหรือเครดิต หรือติดตามคนที่อาจละเมิดเงินประกัน Microbilt จริงๆ มีราคาสำหรับบริการแบบนี้
- ผู้ใช้บริการ เช่น นักล่ารางวัล หรือเจ้าของบ้าน จ่ายเงินเพื่อข้อมูลโทรศัพท์ของคุณ และได้ใช้งาน
ถ้าทั้งหมดนี้ดูซับซ้อน มันจริงๆ ซับซ้อน แต่แม้ข้อมูลของคุณจะกระเด้งผ่านบริษัทหลายแห่ง มันทั้งหมดมาจากผู้ให้บริการโทรศัพท์ตรงกลาง หากพวกเขาปิดการเข้าถึงจากบุคคลที่สามที่ใช้ข้อมูลนี้ผิดประเภท จะไม่มีปัญหาแล้ว — แต่ดูเหมือนว่าพวกเขาไม่ทำ
นักล่ารางวัลไม่ได้มาหาฉัน ทำไมต้องกังวล?
โอเค คุณไม่ใช่ Han Solo และข้อมูลตำแหน่งของคุณอาจไม่ถูกดึงโดยใครโดยเฉพาะ แม้คุณจะยิงก่อนก็ตาม แต่มีกรณีของผู้ที่เข้าถึงเครื่องมือเหล่านี้ ใช้เพื่อกิจกรรมนอกเวลาราชการ เช่น ติดตามแฟนสาว นั่นไม่ใช่สิ่งที่น่าจะส่งผลต่อสาธารณะทั่วไป แต่ความจริงคือ ตอนนี้เรามีเครื่องมือที่ให้ผู้คนบางคนค้นหาคุณได้เกือบทุกที่ ไม่ว่าจะเป็นนายจ้างที่จะตรวจสอบว่าคุณไปพบจิตแพทย์บ่อยแค่ไหน หรือบริษัทการตลาดที่พยาสร้างโปรไฟล์ที่ดีกว่าของคุณ
ไม่ได้แค่การติดตามการเคลื่อนไหวของบุคคล ข้อมูลตำแหน่งที่รวบรวมและวิเคราะห์เป็นกลุ่ม สามารถช่วยระบุแนวโน้มการเคลื่อนย้ายของคนได้ เมื่อรวบรวมแบบไม่ระบุชื่อและใช้อย่างถูกต้อง ข้อมูลประเภทนี้อาจช่วยออกแบบระบบที่ดีกว่าได้มาก แต่เมื่อมันถูกพ่นออกไปโดยไม่คิดว่าจะไปอยู่ในมือใคร มันเป็นการละเมิดความไว้วिशวาสและเป็นไอเดียที่แย่
