

ความต้องการด้านความปลอดภัย WordPress เพิ่มขึ้นเรื่อยๆ รายงานว่ามีการโจมตีเว็บ WordPress 90,978 ครั้งต่อนาที นับตั้งแต่เปิดตัว WordPress แพทช์ช่องโหว่มากกว่า 2,450 ช่อง นอกจากมาตรการความปลอดภัยพื้นฐานที่คุณทำอยู่แล้ว นี่คือมาตรการขั้นสูง รวมถึงการป้องกัน DDoS (Distributed Denial of Service) บนเว็บไซต์
1. ปิดฟังก์ชัน HTTP Trace
การโจมตีแบบ Cross Site Scripting (XSS) และ Cross Site Tracing (XST) มุ่งเป้าระบบที่เปิด HTTP Trace เปิดอยู่ เว็บเซิร์ฟเวอร์ส่วนใหญ่ตั้งค่าเริ่มต้นให้ HTTP Trace ทำงานสำหรับ Debugging ผ่าน Header Requests แฮกเกอร์ขโมยข้อมูลละเอียดอย่าง Cookies โดยรัน Cross Site Tracing Attack OWASP Top Ten Project มีรายการช่องโหว่และการโจมตี WordPress ครบครัน
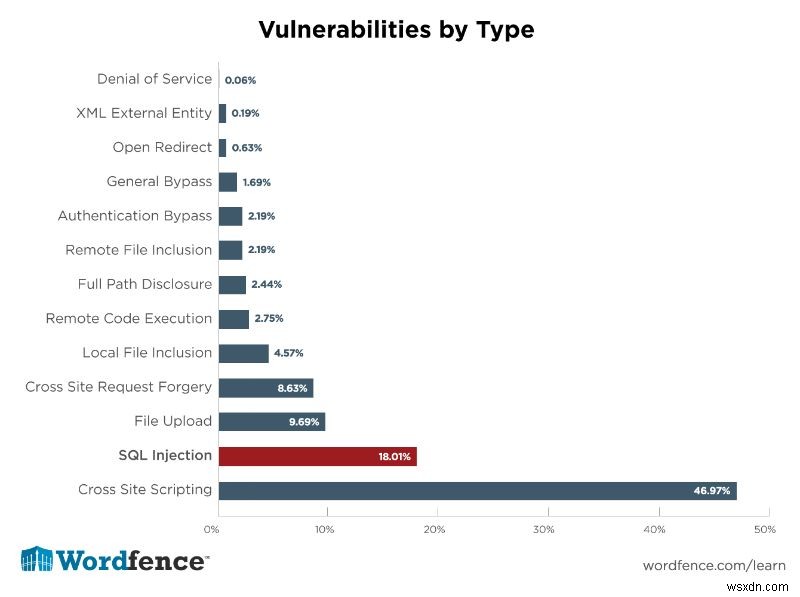
ในช่องโหว่ทุกประเภท XSS อันดับ 1 จริงๆ 46.9% ของเว็บทุกเว็บเปราะบางต่อการโจมตีแบบนี้ ปิด HTTP Trace เพิ่มโค้ดนี้ใน .htaccess
RewriteEngine On RewriteCond %{REQUEST_METHOD} ^TRACE RewriteRule .* - [F]
2. ลบ Header Outputs ของการติดตั้ง WordPress
บริการเฉพาะส่วนต่างๆ ของเว็บ WordPress ทำให้ Header มี Output เยอะ ลบ Output เหล่านี้ได้โดยเพิ่มโค้ดด้านล่างใน "functions.php" ของธีม
remove_action( 'wp_head', 'index_rel_link' ); remove_action( 'wp_head', 'feed_links', 2 ); remove_action( 'wp_head', 'feed_links_extra', 3 ); remove_action( 'wp_head', 'rsd_link' ); remove_action( 'wp_head', 'wlwmanifest_link' ); remove_action( 'wp_head', 'parent_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'start_post_rel_link', 10, 0 ); remove_action( 'wp_head', 'adjacent_posts_rel_link_wp_head', 10, 0 ); remove_action( 'wp_head', 'wp_generator' ); remove_action( 'wp_head', 'wp_shortlink_wp_head', 10, 0 ); remove_action( 'wp_head', 'noindex', 1 );
3. เปลี่ยน Database Prefix เริ่มต้นของ WordPress
Prefix เริ่มต้นของตารางฐานข้อมูล WordPress คือ "wp_" แฮกเกอร์และบอตร้ายใช้ Prefix นี้เดาชื่อตารางฐานข้อมูลได้สำเร็จ เนื่องจาก wp-config.php ตั้งค่า Prefix ง่ายเปลี่ยนตอนติดตั้ง WordPress ใช้ปลั๊กอิน Change Table Prefix หรือทำเองตามขั้นตอน:
1. สำรองฐานข้อมูลครบถ้วน เก็บไว้ที่ปลอดภัย นี่คือปลั๊กอินสำรองบางตัว
2. ใช้ "phpmyadmin" ใน Control Panel ของโฮสต์ Dump ฐานข้อมูล WordPress ทั้งหมดเป็น Text File สำรองไฟล์นี้ด้วย
3. ใช้ Code Editor แทนที่ "wp_" ทั้งหมดด้วย Prefix ของคุณ
4. ปิดใช้งานปลั๊กอินทั้งหมดใน Admin Panel
5. นำไฟล์ที่แก้ไขข้อ 3 Import ฐานข้อมูลใหม่ หลังลบฐานข้อมูลเก่าผ่าน phpMyAdmin
6. ใช้ Prefix ใหม่ แก้ไข "wp-config.php"
7. เปิดใช้งานปลั๊กอิน WordPress กลับ
8. บันทึก Permalink Settings: ไป Settings -> Permalinks รีเฟรชโครงสร้าง Permalink การเปลี่ยน Prefix ไม่ควรเปลี่ยน Domain, URL และ Permalink Settings
4. บล็อก Query Strings ที่อาจเป็นอันตราย
ป้องกัน XSS เพิ่มโค้ดนี้ใน .htaccess ก่อนเพิ่มโค้ด ระบุ Query Strings ที่อาจเป็นอันตราย URL Requests ถูกstrip การฉีดร้ายหลายอย่างโดยกฎชุดนี้ มี 2 จุดสำคัญ:
- ปลั๊กอิน/ธีมบางตัวเสียฟังก์ชันถ้าไม่ Exclude Strings ที่พวกเขาใช้อยู่
- Strings ด้านล่างเป็นที่พบบ่อย แต่อาจเพิ่ม Strings อื่นได้
RewriteCond %{REQUEST_METHOD} ^(HEAD|TRACE|DELETE|TRACK) [NC] RewriteCond %{QUERY_STRING} ../ [NC,OR] RewriteCond %{QUERY_STRING} boot.ini [NC,OR] RewriteCond %{QUERY_STRING} tag= [NC,OR] RewriteCond %{QUERY_STRING} ftp: [NC,OR] RewriteCond %{QUERY_STRING} http: [NC,OR] RewriteCond %{QUERY_STRING} https: [NC,OR] RewriteCond %{QUERY_STRING} mosConfig [NC,OR] RewriteCond %{QUERY_STRING} ^.*([|]|(|)|<|>|'|"|;|?|*).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%22|%27|%3C|%3E|%5C|%7B|%7C).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(%0|%A|%B|%C|%D|%E|%F|127.0).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(globals|encode|config|localhost|loopback).* [NC,OR] RewriteCond %{QUERY_STRING} ^.*(request|select|insert|union|declare|drop).* [NC] RewriteRule ^(.*)$ - [F,L]
5. ใช้ Deflect ป้องกัน DDoS
เว็บใหม่, กลุ่มสื่ออิสระ, เว็บผู้เคลื่อนไหวสิทธิมนุษย์ มักไม่มีทรัพยากรเทคนิคและเงินทน DDoS นี่คือที่ Deflect เข้ามา Deflect ตั้งตัวเป็นโซลูชันที่ "ดีกว่า" ทางเลือก商业 DDoS Mitigation
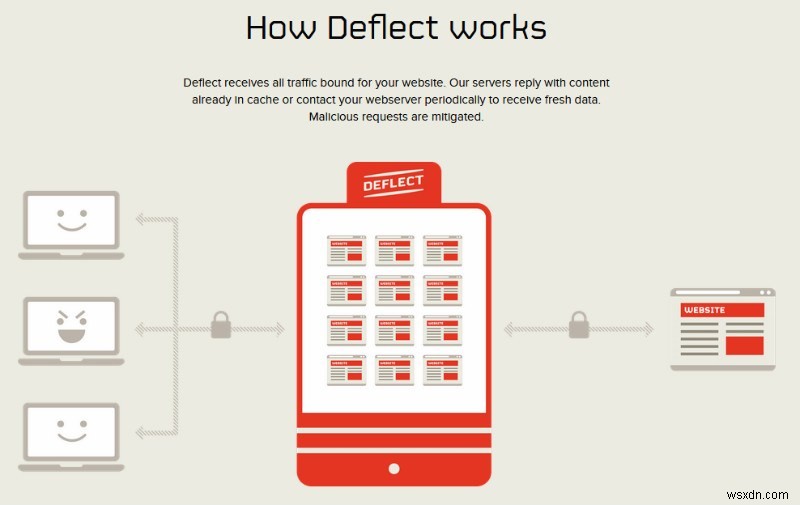
ทางเลือก商业 DDoS Mitigation แพงมาก และอาจเปลี่ยน Terms of Service ถ้าเว็บที่ป้องกันดึงดูด DDoS บ่อย Deflect หยุด DDoS อย่างรุกฤทธิ์ โดยคุ้มครองเว็บตลอดเวลา
ประโยชน์เพิ่มเติม: Deflect ประหยัดเงินลดโหลด Server และ Sysadmin ของลูกค้า Deflect เปิด Source Code และเอกสารใน Public Domain ใต้ Creative Commons License ใครก็ได้ Mitigate DDoS โดยตั้ง Deflect Network เอง สมัครเว็บไซต์ฟรี ใช้บริการทันที
6. ใช้ SSL และ Firewall Protection
บริการความปลอดภัยอย่าง Sucuri ให้ตัวเลือก: ติดตั้ง SSL Certificate และ Firewall Protection ที่ PCI Compliant ตัวเลือกเข้าถึงง่ายสำหรับทุกคน รวมคนไม่เทคนิค
ตั้งค่าโซลูชันความปลอดภัยแบบนี้ง่าย ให้ทำงานเบื้องหลัง และบางกรณีอัปเดตเอง (เช่น Sucuri) ตัวเลือกที่มีประสิทธิภาพสูง ดูแลรักษาต่ำ
ปลั๊กอิน WordPress หลายตัวเพิ่ม SSL Certificate ได้ ปลั๊กอิน SSL แนะนำ: CM HTTPS Pro, Really Simple SSL, WP Force SSL, SSL Insecure Content Fixer, Easy HTTPS Redirection
สรุป
จะประสบการณ์ความปลอดภัยเว็บที่ดีขึ้นชัดเจนด้วยจุดข้างบน จดจำนะว่าความปลอดภัย WordPress พัฒนาเปลี่ยนแปลงตลอด เป้าหมายคือลดความเสี่ยง ไม่ใช่กำจัดสิ้นสุด เพราะเกือบเป็นไปไม่ได้ ความปลอดภัย WordPress เป็นแบบไดนามิก ทำงานเป็นชั้นๆ ไม่มีปลั๊กอินเดียวจบหรือกลยุทธ์เดียวจบ
