

บางครั้งเว็บ WordPress ถูกแฮก คุณอยากรู้ว่าแฮกเกอร์เข้าเว็บอย่างไร, จับได้ยังไงว่าเว็บถูกแฮก, และแก้ไขยังไงถ้าโดนแฮก? นี่คือสิ่งที่จะสำรวจ
วิธีทั่วไปที่แฮกเกอร์เข้าเว็บ
แฮกเกอร์ที่มุ่งมั่นมีหลายวิธีเข้าเว็บ แต่มีวิธีทั่วไปที่เข้าถึงง่ายกว่า
ธีมและปลั๊กอินฟรีที่ล้าสมัย - อัปเดตธีม/ปลั๊กอินประกาศใน Changelog บ่อยครั้งรวม Security Updates ที่แฮกเกอร์ใช้ประโยชน์จากช่องโหว่ของเว็บที่ใช้ธีม/ปลั๊กอินนั้นแต่อัปเดตยังไม่ได้ อีกอย่าง WordPress อัปเดตบ่อย ผู้ใช้ไม่อัปเดตเสี่ยงโดนแฮก ปัญหาความปลอดภัยปลั๊กอิน/ธีมฟรี: เจ้าของมีแรงจูงใจน้อยหรือไม่มีเลยที่จะปิดช่องโหว่
โฮสติ้ง - ถ้าโฮสต์มีประวัติความปลอดภัยแย่ เว็บคุณเปราะบางอัตโนมัติ การศึกษาแสดงว่า >40% ช่องโหว่มาจากโฮสต์
Admin และ Login Details อ่อนแอ - ทิ้ง WordPress Admin Login เป็น "Admin" และรหัสผ่านอ่อน ทำให้คุณเหล่าอำนาจแฮกเกอร์ แฮกเกอร์สแกนเน็ตหาเว็บที่อ่อนแอแบบนี้บ่อย
PHP/Database Injections - แฮกเกอร์เข้า Database ของ WordPress ที่ไม่ได้ป้องกัน โดยฉีดโค้ดเข้าเว็บ ระดับช่องโหว่นี้ให้ควบคุมเต็มที่แก่แฮกเกอร์ แฮกเกอร์ Redirect URL, ลบหน้า, แก้เนื้อหา, หรือลบเว็บได้
นี่คือช่องทางทั่วไปที่แฮกเกอร์เข้า WordPress ต่อไปดูวิธีจับการโจมตีบนเว็บคุณ
วิธีจับว่าเว็บถูกแฮก
กรณี PHP Injection Google, Bing, เครื่องมือค้นหาอื่น, และเบราว์เซอร์ จะส่งข้อความเตือนผู้เยี่ยมชมก่อนเข้าเว็บ ว่ามีอันตราย
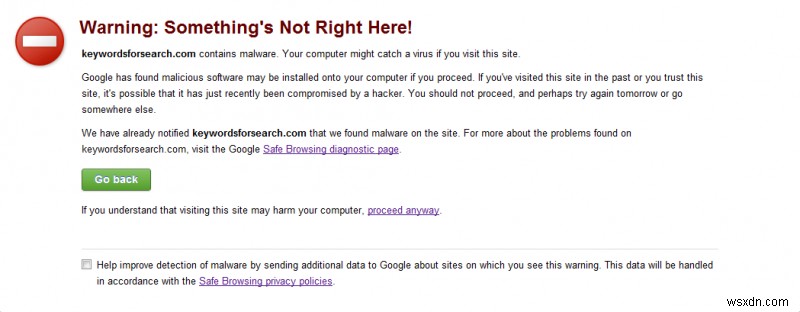
สัญญาณอื่นๆ ว่าเว็บถูกแฮก:
สแปมใน Header หรือ Footer อาจมีรูป/วิดีโอผิดกฎหมาย หรือบริการผิดกฎหมาย, ยา, ポルノ กรณีส่วนใหญ่ สแปมเหล่านี้ฉีดเข้าเนื้อหาโดยไม่คำนึงการนำเสนอ อาจมองไม่เห็น เพราะข้อความสีเข้มบนพื้นหลังสีเข้ม แต่เครื่องมือค้นหาจับได้ Google Search Console อาจแจ้งเตือน Malware ถ้าเป็นกรณีนี้
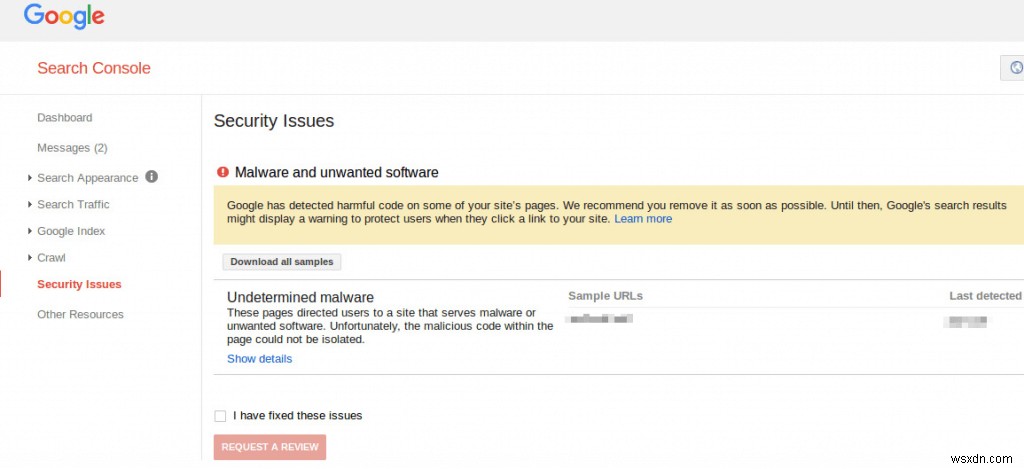
คุณ, ผู้เยี่ยมชม, หรือเครื่องมือค้นหา พบหน้า/เนื้อหาที่ดูร้ายแรงและไม่รู้จัก ถ้าเห็นภาพแบบด้านล่าง เว็บถูกใช้โฮสต์และกระจาย Malware ให้ผู้เยี่ยมชม
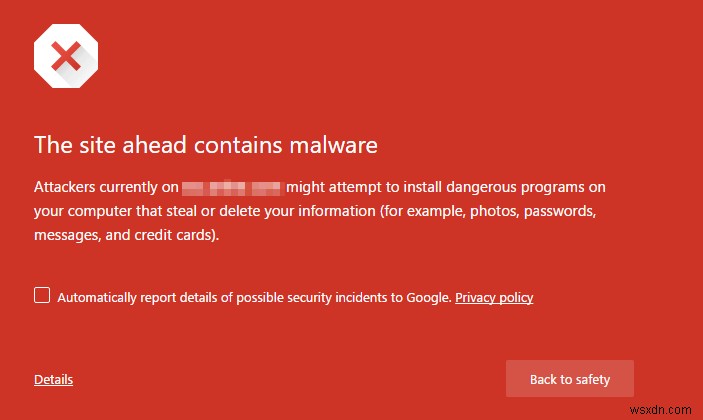
ผู้ใช้เว็บรายงานถูก Redirect ไปเว็บ/หน้าสแปมหรือร้ายแรง เว็บอาจถูกใช้ทำ Phishing Attack ถ้าเป็นเช่นนั้น จะเห็นข้อความแบบด้านล่าง
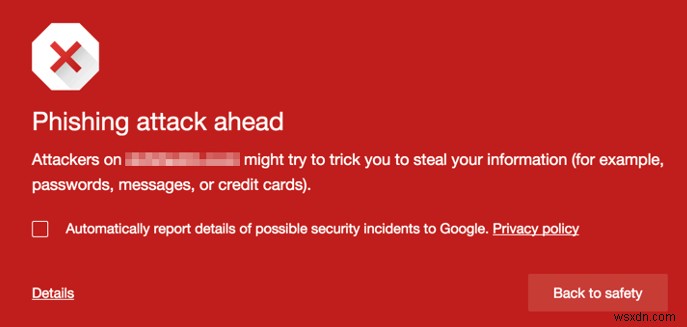
โฮสต์เว็บแจ้งว่าเว็บถูกใช้กิจกรรมสแปมหรือร้ายแรง โฮสต์อาจนำเว็บออฟไลน์หลังแจ้งเตือนสแปม
ซ่อมแซมความเสียหายและปิดช่องโหว่ความปลอดภัย
ต้องสำรองเว็บเสมอ เพื่อความสะดวก ใช้ปลั๊กอิน WP-backup จะสำรอง:
- โฟลเดอร์ wp-content
- Database
ซ่อมแซมความเสียหายด้วยตัวเลือก:
ปิดใช้งานปลั๊กอิน
ถ้าเข้าถึงหน้าปลั๊กอินได้ ปิดปลั๊กอิน ตรวจสอบว่าปัญหาหายหรือยัง แต่ถ้าเข้าถึงหน้าปลั๊กอินไม่ได้ ให้ Rename โฟลเดอร์ปลั๊กอินด้วย FTP เข้า Blog
หลังใช้ FTP โหลดหน้าปลั๊กอินใน WordPress ปลั๊กอินทั้งหมดจะถูกค้นพบและ Deactivate ตอน Rename โฟลเดอร์ปลั๊กอิน หน้าปลั๊กอินจะคืนปลั๊กอินทั้งหมด และ Deactivated ทั้งหมด หาปลั๊กอินที่ทำลายเว็บ ให้ Enable ทีละตัวจนเจอตัวนั้น
ตรวจสอบ Config File
ถ้าข้อความ Error "cannot connect to database" ขึ้นตอนโหลดเว็บ ใช้ FTP เข้าถึงเว็บ ตรวจ "wp-config.php" ให้แน่ใจว่า Username, Password, และชื่อโฟลเดอร์ Database ถูกต้อง
ติดต่อและถามโฮสติ้งเกี่ยวกับ Database-related Updates ที่ควรรู้ ถ้าปัญหายังคง และยืนยันว่าไม่มีการเปลี่ยนแปลงใน Database หรือ Admin Login Details
Re-Install WordPress
นอกจาก Directory "wp-content" ไฟล์ WordPress ส่วนใหญ่ Re-install ได้ปลอดภัย Re-install WordPress: เข้า WordPress Account ไป "Tools" -> "Upgrade" -> Re-install Option ใช้ Built-in Updater WordPress Re-install Core Files ทั้งหมดโดยไม่เปลี่ยนไฟล์ธีม/ปลั๊กอิน
อัปเดต WordPress ด้วย FTP ได้ แต่ระวังอย่า Overwrite โฟลเดอร์ "wp-content" เพื่อผลดีที่สุด อัปโหลดไฟล์ใหม่หลังลบไฟล์เก่า
ซ่อมแซมตาราง Database
ถ้ายืนยันว่าปัญหาไม่ใช่จากปลั๊กอิน, โฮสต์, หรือ Core WordPress Files ลองใช้ phpMyAdmin ซ่อมตาราง Database เข้า Database ของเว็บผ่าน phpMyAdmin เลือก "Repair" จากตาราง Database เข้า phpMyAdmin ของบล็อกโดยติดต่อโฮสต์
สรุป
จับและแก้ไขการแฮก WordPress เป็นงานเยอะ แต่นี่ควรช่วยคุณไปไกล แชร์วิธีหาและแก้เว็บ WordPress ที่โดนแฮกในความคิดเห็นได้เลย
