

ทุกเว็บไซต์ WordPress มีไฟล์ชื่อ 'wp-config.php' ไฟล์การกำหนดค่า WordPress นี้เป็นหนึ่งในไฟล์สำคัญที่สุดของ WordPress ไฟล์นี้มีพารามิเตอร์การกำหนดค่าหลายอย่างที่สามารถปรับเปลี่ยนเพื่อความปลอดภัยของไซต์ที่ดีขึ้น ในบทความนี้ เราจะแสดงวิธีรักษาความปลอดภัยเว็บไซต์ WordPress โดยใช้ไฟล์การกำหนดค่า WordPress
วิธีรักษาความปลอดภัยเว็บไซต์ WordPress ด้วยไฟล์ wp-config?
1. เปลี่ยน Database Prefix (คำนำหน้าฐานข้อมูล)
คุณเคยดูตารางฐานข้อมูล WordPress ของคุณไหม? (คุณสามารถเข้าถึงผ่านบัญชีเว็บโฮสต์) โดยค่าเริ่มต้น ฐานข้อมูลมี 11 ตาราง แต่ละตารางมีฟังก์ชันเฉพาะตัว ตัวอย่างเช่น wp_posts เก็บข้อมูลจากโพสต์, หน้า, และเมนูนำทาง เนื่องจากฟังก์ชันของแต่ละตารางถูกกำหนดไว้ล่วงหน้า แฮกเกอร์จึงรู้ว่ารายละเอียดไซต์ของคุณเก็บอยู่ที่ไหน ตัวอย่างเช่น หากพวกเขาต้องการโจมตีผู้ใช้ไซต์ พวกเขาสามารถมุ่งเป้าไปที่ตาราง 'wp_users'
WordPress ใช้ 'wp_' เป็นคำนำหน้าสำหรับทุกตารางโดยค่าเริ่มต้น การเปลี่ยนเป็นคำนำหน้าที่ไม่ซ้ำใครสามารถช่วยซ่อนชื่อตารางและช่วยรักษาความปลอดภัย WordPress ได้ ในการทำเช่นนี้ ให้เปิดไฟล์ 'wp-config' ของคุณ
ขั้นตอนที่ 1: เพื่อเข้าถึง wp-config.php ให้เปิด บัญชีเว็บโฮสต์ และไปที่ cPanel เลือก File Manager และจะนำคุณไปยังหน้าที่คล้ายๆ นี้:

ขั้นตอนที่ 2: ด้านซ้ายมือ มี โฟลเดอร์ public_html ในโฟลเดอร์นี้ คุณจะพบไฟล์ wp-config
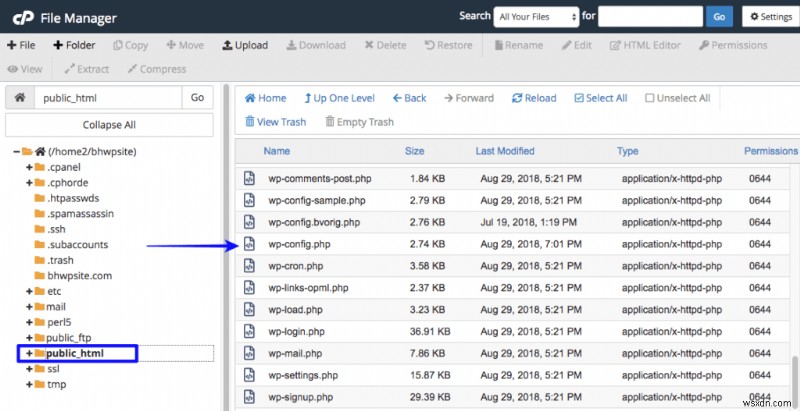
ในไฟล์ 'wp-config' ให้วางบรรทัดต่อไปนี้:
[code]$table_prefix = ‘wp_’;[/code] คุณต้องเปลี่ยนเป็นอะไรสักอย่างที่สุ่ม เช่น: [code]$table_prefix = ‘agora_’;[/code]
สิ่งนี้จะเปลี่ยนชื่อตารางในฐานข้อมูลจาก 'wp_users' เป็น 'wp_agora', 'wp_posts' เป็น 'wp_agora' ฯลฯ
2. ปิดการแก้ไขไฟล์ Theme/Plugin
ในแดชบอร์ด WordPress มีตัวเลือกในการแก้ไขไฟล์ปลั๊กอิน/ธีม หมายความว่า ด้วยการเข้าถึงแดชบอร์ดและสิทธิ์ที่เพียงพอ ทุกคนสามารถแก้ไขธีมหรือปลั๊กอินของคุณได้

แม้จะเป็นเครื่องมือที่สะดวกหากคุณต้องการปรับแปลกปลั๊กอิน แต่จะกลายเป็นอันตรายในมือแฮกเกอร์ ตัวอย่างเช่น สมมติว่าแฮกเกอร์แฮกเข้าไซต์ของคุณสำเร็จด้วยช่องโหว่ พวกเขาสามารถเพิ่มมัลแวร์ไปยังปลั๊กอินหรือธีมที่มีอยู่ได้ง่าย พวกเขาอาจซ่อน backdoor ซึ่งจะใช้ประโยชน์ต่อการเข้าถึงไซต์ของคุณเมื่อใดก็ได้ คุณสามารถป้องกันสิ่งนี้และรักษาความปลอดภัย WordPress โดยการปิดตัวเลือกแก้ไขไฟล์เหล่านี้ เพียงแค่วางโค้ดต่อไปนี้ในไฟล์ WordPress config:
[code]define(‘DISALLOW_FILE_EDIT’,true);[/code]
3. ป้องกันไม่ให้ผู้ใช้ติดตั้งหรืออัปเดต Plugin & Themes
การปิดการแก้ไขไฟล์เหล่านี้เพียงอย่างเดียวให้ระดับความปลอดภัยเพียงระดับเดียว มันไม่ป้องกันแฮกเกอร์จากการติดตั้งปลั๊กอินอันตรายซึ่งพวกเขาสามารถใช้โจมตีไซต์ของคุณได้ เมื่อพวกเขามีสิทธิ์เข้าถึงแผงผู้ดูแลพร้อมสิทธิ์ผู้ใช้ที่ถูกต้อง พวกเขาสามารถติดตั้งธีมหรือปลั๊กอินที่เป็นอันตรายได้ หากคุณไม่ติดตั้งปลั๊กอินบ่อย คุณสามารถปิดตัวเลือกนี้ได้โดยเพิ่มโค้ดต่อไปนี้ในไฟล์ WordPress config:
[code]define(‘DISALLOW_FILE_MODS’,true);[/code]
4. บังคับให้ใช้ 'FTP'
การป้องกันไม่ให้ผู้ใช้ติดตั้งและอัปเดตปลั๊กอินและธีมอาจเป็นการจำกัดและไม่เป็นไปได้สำหรับไซต์ที่ติดตั้งปลั๊กอินบ่อย นอกจากนี้ การอัปเดตธีมและปลั๊กอินมีความสำคัญมากต่อความปลอดภัยของไซต์ วิธีทางเลือกในการให้แน่ใจว่าปลั๊กอินถูกติดตั้งโดยผู้ใช้ที่ถูกต้องคือ บังคับให้ผู้ใช้ให้รายละเอียด 'FTP' แม้แผง Admin จะถูกโจมตี แฮกเกอร์ก็ไม่สามารถติดตั้งปลั๊กอินอันตรายได้หากไม่มีข้อมูล FTP ของคุณ
เพียงแค่เพิ่มบรรทัดต่อไปนี้ใน 'wp-config.php' ของคุณ:
[code]define(‘FS_METHOD’, ‘ftpext’);[/code]
หากเว็บโฮสต์หรือเซิร์ฟเวอร์ของคุณรองรับ 'FTPS' ให้เพิ่มบรรทัดต่อไปนี้ในไฟล์ config:
[code]define(‘FTP_SSL’, true);[/code]
หากเว็บโฮสต์หรือเซิร์ฟเวอร์ของคุณรองรับ 'SFTP' ให้เพิ่มบรรทัดต่อไปนี้:
[code]define(‘FS_METHOD’, ‘ssh2’);[/code]
5. เปลี่ยน Security Keys
คุณไม่ต้องใส่ข้อมูลล็อกอินทุกครั้งที่ต้องเข้าสู่ระบบ เคยสงสัยไหมว่าเบราว์เซอร์เก็บข้อมูลเหล่านี้ยังไง? หลังจากลงชื่อเข้าใช้ ข้อมูลล็อกอินของคุณถูกเก็บในรูปแบบเข้ารหัสในคุกกี้เบราว์เซอร์ Security Keys คือตัวแปรสุ่มที่ช่วยปรับปรุงการเข้ารหัส หากไซต์ของคุณถูกแฮก การเปลี่ยน Secret Keys จะทำให้คุกกี้ไม่ถูกต้องและบังคับให้ผู้ใช้งานทั้งหมดล็อกเอาท์อัตโนมัติ หลังจากถูกขับไล้ออก แฮกเกอร์สูญเสียการเข้าถึง WordPress Admin ของคุณ
คุณสามารถสร้างชุด Security Keys ใหม่และวางในไฟล์ 'wp-config' จะช่วยรักษาความปลอดภัยเว็บไซต์ WordPress ของคุณ
6. ซ่อน 'wp-config.php'
ในเว็บไซต์ WordPress ใดๆ ไฟล์ wp-config มีตำแหน่งเริ่มต้น การเปลี่ยนตำแหน่งไฟล์สามารถป้องกันไม่ให้มันตกมือแฮกเกอร์ โชคดีที่ WordPress อนุญาตให้โฟลเดอร์ 'wp-config' อยู่นอกเหนือจากการติดตั้ง WordPress ตัวอย่างเช่น หาก WordPress ของคุณติดตั้งในโฟลเดอร์ public_html ไฟล์ config จะอยู่ใน public_html โดยค่าเริ่มต้น แต่คุณสามารถย้าย wp-config ออกนอกโฟลเดอร์ public_html และมันยังทำงานได้
7. รักษาความปลอดภัยไฟล์ wp-config.php
การกำหนดค่านี้เปราะบางต่อการโจมตี ทำให้การรักษาความปลอดภัยเป็นเรื่องจำเป็น วิธีหนึ่งคือการเปลี่ยนตำแหน่งเพื่อไม่ให้แฮกเกอร์หาเจอในตำแหน่งเริ่มต้น แม้บางนักพัฒนาอาจคัดค้าน แต่ก็มีมากที่คิดว่าเป็นความคิดดี ลองดูการอภิปรายนี้
มาตรการความปลอดภัยอีกอย่างคือการจำกัดสิทธิ์ไฟล์ ตั้งค่าสิทธิ์ไฟล์เป็น 600 เพื่อให้เจ้าของจริงเท่านั้นที่แก้ไข wp-config ได้ เพื่อเปลี่ยนสิทธิ์ไฟล์ของ wp-config ให้เลือกไฟล์แล้วเลือกตัวเลือก 'Permission'

และคุณต้องรวมบรรทัดต่อไปนี้ในไฟล์ .htaccess เพื่อป้องกันแฮกเกอร์โหลดไฟล์ wp-config โดยตรงจากเบราว์เซอร์
# protect wpconfig.php <files wp-config.php> order allow,deny deny from all </files>
มาสรุป
ด้วยนี้ เราได้ครอบคลุมวิธีรักษาความปลอดภัยเว็บไซต์ WordPress ด้วยไฟล์ wp-config แต่นี่เพียงหนึ่งในหลายวิธีปรับปรุงความปลอดภัยของไซต์ มาตรการความปลอดภัยอื่นๆ ที่คุณสามารถทำได้ ได้แก่ การใช้ปลั๊กอินความปลอดภัย, ใช้ SSL certificate, ใช้ชื่อผู้ใช้และรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน, ใช้การยืนยันตัวตน HTTP และ Two-Factor Authentication ฯลฯ แต่ก่อนที่จะนำวิธีใดวิธีหนึ่งไปใช้ คุณต้องสำรองข้อมูลไซต์ก่อน หากมีอะไรผิดพลาด คุณสามารถกู้คืนจากการสำรองข้อมูลและทำให้ไซต์ทำงานได้ในไม่กี่นาที
