

คุณรู้จักวิธีเผยแพร่มัลแวร์บนอินเทอร์เน็ตมากน้อยแค่ไหน? คนเริ่มฉลาดขึ้นกับลูกเล่นเก่าๆ เช่น อีเมล "นายกอาเซียนนิเจเรีย" และไม่ตกหลุมรองเท่าเดิม แตไม่ได้หมายความว่าผู้พัฒนามัลแวร์ยอมแพ้ แค่แปลว่าพวกเขากลายเป็น "ลับลับ" (Covert) ขึ้น
วิธีหนึ่งที่ผู้ร้ายเข้าถึงข้อมูลคุณคือ การเอารูปกิจวัตรประจำวันของคุณมาใช้ประโยชน์ การกระทำที่คุณคิดว่าปลอดภัยและไม่โดดเด่น อาจถูกโจมตีใช้เพื่อติดตั้งซอฟต์แวร์ร้ายบนระบบของคุณ นี่คือตัวอย่างวิธีที่ผู้เผยแพร่มัลแวร์สามารถแฮกกิจวัตรประจำวันและทำลายวันของคุณ
1. Cut and Paste Exploit (Pastejacking)
เวลาคุณหาคำสั่งสำหรับ Windows Command Prompt เว็บไซต์แสดงคำสั่ง ให้คุณ Copy และ Paste ลงเทอร์มินัลทันที แต่หลังรันคำสั่ง คุณรู้ว่าคุณ Paste คำสั่งที่ต่างออกไปหมด และมันอาจทำสิ่งที่คุณไม่อยากให้ทำ
นี่คือกรณีแปลก "Pastejacking" ที่คำสั่ง Copy-Paste ของผู้ใช้ถูกแฮกโดย JavaScript Code เมื่อผู้ใช้ไป Copy ข้อความ เหตุการณ์ "Keydown Event" ถูกกระตุ้นจากการกดปุ่ม เหตุการณ์นี้รอประมาณ 1 วินาที แล้ววางข้อความเข้า Clipboard ของคุณ เนื่องจากหน่วงเวลา ข้อความนี้ทับซ้อนสิ่งที่คุณ Copy จริง ทำให้คุณ Paste สิ่งที่ Keydown Event ให้มา แทนที่จะเป็นสิ่งที่คุณ Copy จริง เป็นหนึ่งในวิธีเผยแพร่มัลแวร์ที่แปลกที่สุด เพราะเป็นสิ่งที่คุณป้อนเข้าคอมพิวเตอร์เอง ไม่ใช่ดาวน์โหลดมารัน
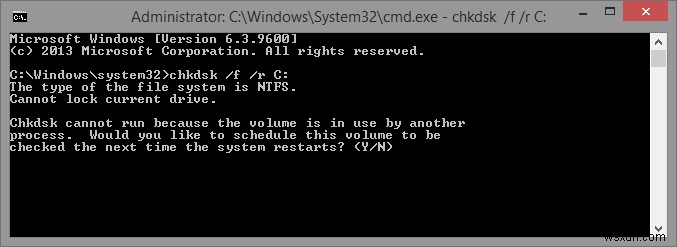
คำสั่งซับซ้อน เช่นคำสั่ง chkdsk ข้างต้น คนมักจำไม่ได้ จึงมักหาเว็บ Copy-Paste ลงเทอร์มินัล ทำให้ผู้เผยแพร่มัลแวร์มีโอกาส พวกเขาแค่วางคำสั่งอันตรายใน Keydown Event ก็พร้อมทำลายระบบ แย่กว่านั้น อาจเพิ่ม Suffix ที่รันคำสั่งทันทีเมื่อ Paste ไม่ให้เวลาคุณรู้ผิด
แก้ไขยังไง? เวลาจะ Copy-Paste คำสั่งสำคัญ ให้ Paste ใน Notepad ก่อน ตรวจสอบว่าจะทำสิ่งที่คุณคิด หากเห็นคำสั่ง "กลายพันธุ์" ระหว่าง Copy และ Paste อย่ารันคำสั่งใหม่นั้น!
2. ปุ่ม "Download Now" ปลอม (False Download Buttons)
เวลาหาไฟล์ดาวน์โหลดโปรแกรม พบเว็บที่มีโปรแกรมนั้น ดีใจ! ไปดาวน์โหลด กดปุ่มเขียว "Download Now" ที่เห็น ติดตั้งโปรแกรม แตโปรแกรมที่เปิดออกมา ไม่ได้เป็นโปรแกรมที่คุณขอ
กรณีนี้ อาจโดน "False Download" บางเว็บที่เน้นแจกซอฟต์แวร์ฟรีและถูกกฎหมาย (เช่น CNET) มีโฆษณารอบหน้าดาวน์โหลด บางโฆษณามีปุ่ม "Download After" เอง เพื่อหลอกให้คลิกโฆษณาแทนปุ่มดาวน์โหลดจริง ตัวอย่างบน CNET สำหรับดาวน์โหลด Malwarebytes
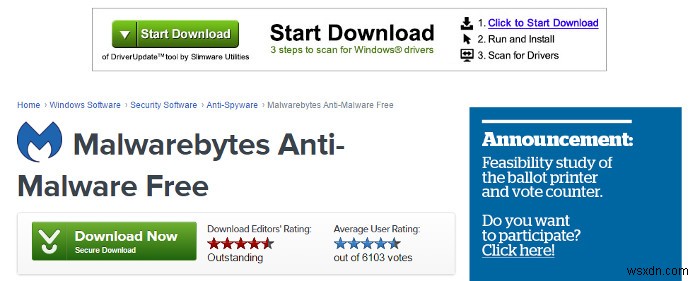
เห็นโฆษณาด้านบนไหม? หากคลิกนั่น คุณแน่ๆ ไม่ได้ติดตั้ง Malwarebytes แตถ้าตกอยู่ อาจต้องใช้ Malwarebytes กำจัดมัลแวร์ที่โปรแกรมนั้นติดตั้งมา!
เป็นหนึ่งในวิธีเผยแพร่มัลแวร์ที่ชาญฉลาดที่สุด เพราะเล่นกับนิสัยไม่ терาน้ำใจ คลิกปุ่ม "Download Now" ตัวแรกที่เห็น ตอนดาวน์โหลดซอฟต์แวร์ ให้แน่ใจว่าปุ่มที่คลิกเป็นปุ่มจริง อย่าคลิกปุ่มที่เขียน "Download Now" โดยเร่งด่วนจนแน่ใจว่าเป็นปุ่มที่ต้องการ
3. ข้อความและโพสต์จากเพื่อน (Social Media Malware Posts)
เวลาใช้โซเชียลมีเดีย เพื่อนติดต่อมาบอกว่ามีคนบันทึกคุณทำอะไร embarrassing ส่งลิงก์มา เนื่องจากเป็นเพื่อนสนิท ไม่มีเหตุผลไม่น่าเชื่อถือ คลิกลิงก์ แตจริงๆ "เพื่อนสนิท" คือ Chat Bot ตั้งไว้หลอกให้คลิกลิงก์มัลแวร์
โพสต์มัลแวร์บนโซเชียลมีเดียเป็นตัวอย่างชั่วร้ายที่สุด เพราะเล่นกับนิสัยเชื่อถือเพื่อนโดยธรรมชาติ มักเริ่มจากเพื่อนถูกแฮก หรือโดนไวรัสหลอก เมื่อเพื่อนติดไวรัส มันจะโพสต์ข้อความ/ฟีดขอให้เพื่อนคลิกลิงก์ อาจเป็น: เช็คเว็บไซต์ บอกว่ารางวัลลอตเตอรี่ โฆษณา "แอปโคตรเท่" ที่จริงเป็นไวรัส
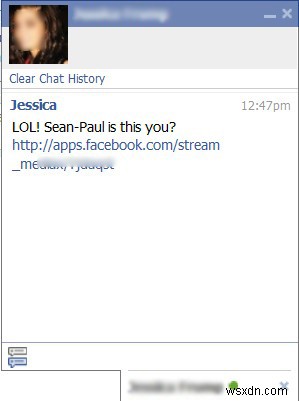
หลบได้ยังไง? หากเพื่อนที่เคร่งครัดไวยากรณ์ ส่งข้อความแบบ "omg u have 2 see this" ให้สงสัยลิงก์ทันที หากเพื่อนโพสต์ลิงก์สินค้า/แอปที่คุณไม่คิดว่าเขาจะโพสต์ ให้สงสัย ยืนยันว่าเพื่อนเป็นมนุษย์จริง: คุยก่อนคลิก หากเป็น IM บอทมัก запрограмม์ ไปปฏิเสธว่าเป็นบอท แก้ได้โดยถามคำถามที่เพื่อนคนนั้นรู้ ถ้า "เพื่อน" ตอบผิด = หลอกลวง! แจ้งเพื่อนให้คืนบัญชี
สรุป
วิธีเผยแพร่มัลแวร์สมัยใหม่ ไม่ใช่กลโกงโจ่งจางที่เคยรู้จัก ข้อมูลเดินทางบนเน็ตเร็วขั้นแสง ทริกมัลแวร์อาจถูกเผยแพร่ในไม่กี่วินาที การเผยแพร่มัลแวร์ไม่ได้เป็นการโน้มน้าวให้คลิกลิงก์ในอีเมลฟิชชิง แตเป็นการแฮกกิจวัตรที่คุณทำมาปีๆ นำคุณเข้าสู่กับดัก ตระเวนเฝ้าระวังทริกเหล่านี้ในชีวิตประจำวัน "กิจวัตรปลอดภัย" ของคุณ อาจไม่ปลอดภัยเท่าที่คิด!
Image Credit: How to Get Hacked on Facebook
