

ช่วงเทศกาลคริสต์มาส หากได้อีเมลแจ้ง "ถูกเลิกจ้าง" ระวัง! อาจเป็นแคมเปญฟิชชิ่ง Dridex ใหม่ล่าสุด
Dridex คืออะไร?
- ค้นพบครั้งแรก 2011-2012 (ชื่อเดิม Cridex) พัฒนาจาก Zeus Trojan
- Trojan โจมตีข้อมูลธนาคาร: ขโมย Credentials, Financial Access
- อัปเดตตลอด 10 ปี โจมตี Windows ผู้ใช้ทั่วโลก 3-4% ขององค์กร
- ล่าสุดใช้ช่องโหว่า Log4j Vulnerability
- แพร่ผ่าน Spam Email: ไฟล์ Excel/Word แทรก Macro → โหลด Dridex → ติดตั้ง Keylogger → ขโมยข้อมูล → ส่งออกผ่าน P2P (XML/Binary)
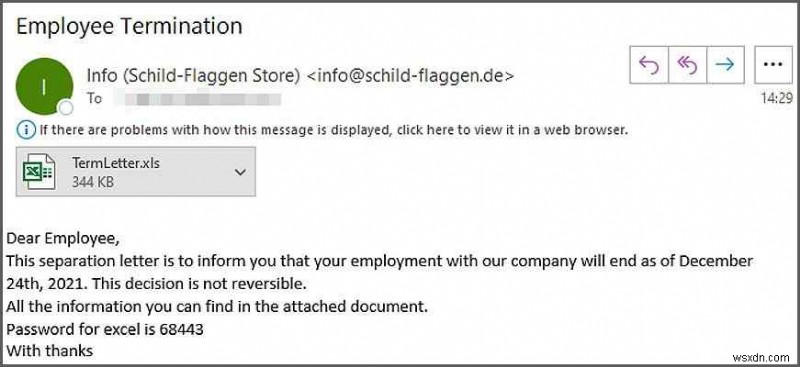
ทำไม Dridex อันตรายและยากต่อการตรวจจับ?
- เป็น Trojan Horse → หลบ Antivirus แบบ Signature-based ได้
- ต้องใช้ Antivirus ที่อัปเดต Database และตรวจจับจาก Behavior-based Detection (เช่น Systweak Antivirus)
วิธีป้องกัน Dridex
- ระวังอีเมลแนบไฟล์จากผู้ส่งไม่รู้จัก
- ไม่เปิดอีเมล/ไฟล์น่าสงสัยจากที่ไม่ทราบที่มา
- ดาวน์โหลดเฉพาะแหล่งเชื่อถือ
- อัปเดต OS, Browser, App ทุกตัวให้ล่าสุด
- ใช้ Anti-malware ที่ ไม่ใช่ Signature-based (Behavior-based/Heuristic)
- ฝึกอบรมพนักงานให้รู้จัก Phishing/Spam
วิธีกำจัด Dridex
ไม่แนะนำให้ลบเอง** ใช้ Antivirus ที่ตรวจจับได้ (Systweak Antivirus) → Scan → Quarantine → Restart → เปลี่ยนรหัสผ่านธนาคารและบัญชีสำคัญทั้งหมด
เตือนล่วงหน้า: หากได้อีเมล "คุณถูกเลิกจ้าง" ก่อนคริสต์มาส → ติดต่อ IT/Security ก่อนเปิดอีเมล! การไม่เปิดอีเมลจากคนไม่รู้จัก = ป้องกันได้ดีที่สุด
