

เรามีกี่คนที่เคยเขียนรหัสผ่านบนสติกเกอร์โน้ตและทิ้งไว้ติดหน้าจอ?
แม้การเขียนรหัสผ่านที่ซับซ้อนบนกระดาษจะแก้ปัญหาการจดจำได้ แต่ก็สร้างความกังวลด้านความปลอดภัยมากมาย เนื่องจากทุกรหัสผ่านเป็นประตูสู่ข้อมูลที่ละเอียดอ่อน มันสามารถทำให้เกิดปัญหาร้ายแรงหากถูกชี้ขาด
ทำไมคนถึงยังใช้วิธีดั้งเดิมในการเขียนรหัสผ่าน? ทางเลือกในการจดจำรหัสผ่านมีอะไรบ้าง? และเราสามารถทำให้รหัสผ่านของเราปลอดภัยขึ้นได้อย่างไร?
ทำไมคนถึงเขียนรหัสผ่านลงกระดาษ?
คำตอบง่ายๆ คือ มันสะดวกมาก! เหตุผลอื่นๆ เช่น ขาดการรับรู้ด้านความปลอดภัย และไม่รู้จักทางเลือกการจัดการรหัสผ่าน ก็อาจเล่นรูปได้
ด้วยอีเมลหลายที่อยู่ โหลดแอป และบัญชีโซเชียลมีเดีย ส่วนใหญ่ของคนถูกมอบหมายให้จดจำรหัสผ่านจำนวนมาก ทำให้เรื่องแย่ลง รหัสผ่านในปัจจุบันต้องเป็น unique และซับซ้อนพร้อมอักขระพิเศษ
และเชื่อหรือไม่ การค้นหา "password notebook" บนอินเทอร์เน็ตอย่างรวดเร็วจะแสดงตัวเลือกหลายพันรายการ: นี่คือสมุดบันทึกที่คุณสามารถซื้อได้เพื่อเขียนข้อมูลล็อกอินที่มีค่าของคุณทั้งหมด คนสามารถจินตนาการได้อย่างเดียวว่าจะเกิดอะไรขึ้นถ้าสมุดบันทึกนั้นโดนขโมย!
วิธีจดจำรหัสผ่านที่ปลอดภัย
โชคดีที่การจัดการรหัสผ่านกำลังพัฒนาอย่างรวดเร็ว และวิธีที่ใหม่ เรียบง่าย และปลอดภัยกว่าสำหรับการจดจำรหัสผ่านตอนนี้พร้อมใช้งาน
วิธีต่อไปนี้สามารถช่วยคุณจดจำรหัสผ่านได้โดยไม่ต้องเขียนลงกระดาษ:
บันทึกเข้ารหัสบนคอมพิวเตอร์ของคุณ
การเก็บรหัสผ่านของคุณในบันทึกที่เข้ารหัสบนคอมพิวเตอร์เป็นวิธีที่ยอดเยี่ยมในการจดจำและคุ้มครองพวกมัน
ส่วนที่เข้ารหัสของบันทึกต้องการ master password เพื่อเข้าถึง ดังนั้นตั้งรหัสผ่านยาวและยากต่อการเดา แต่เป็นรหัสที่คุณจดจำได้ง่าย
เพื่อเข้ารหัสข้อความโดยใช้ Evernote สำหรับ Mac หรือ Windows ทำตามขั้นตอนเหล่านี้:
- เปิดบันทึกและไฮไลท์ข้อความที่คุณต้องการเข้ารหัส
- คลิกขวาที่ข้อความที่ไฮไลท์และเลือก Encrypt Selected Text (เข้ารหัสข้อความที่เลือก)
- ใส่ passphrase ลงในแบบฟอร์ม passphrase นี้จะถูกขอทุกครั้งที่คุณพยายามถอดรหัสข้อความนี้
- เมื่อคุณตั้งค่า passphrase และยืนยันแล้ว ข้อความของคุณจะถูกเข้ารหัส
Password Managers (ตัวจัดการรหัสผ่าน)
ด้วยบัญชีที่แตกต่างกันหลายบัญชีและรหัสผ่านจำนวนมากที่ต้องจดจำ ผู้ใช้ส่วนใหญ่ต้องการการจัดการแบบศูนย์กลางสำหรับรหัสผ่านของพวกเขา นี่คือที่ที่ตัวจัดการรหัสผ่านอย่าง LastPass เข้ามามีบทบาท
ตัวจัดการรหัสผ่านส่วนใหญ่ทำงานโดยการสร้างรหัสผ่านที่สุ่มและ unique ทุกความยาวที่คุณต้องการ สำคัญที่สุดคือ คุณต้องจดจำรหัสผ่านเพียงรหัสเดียวเพื่อเข้าถึงตัวจัดการรหัสผ่านของคุณ หลังจากล็อกอินเข้าสู่ตัวจัดการรหัสผ่านแล้ว คุณสามารถล็อกอินอัตโนมัติเข้าสู่บัญชีที่จัดเก็บทุกบัญชีได้โดยไม่ต้องป้อนรหัสผ่านเพิ่มเติม
โดยทั่วไป มีสองประเภทของตัวจัดการรหัสผ่าน:
Personal Password Managers (ตัวจัดการรหัสผ่านส่วนบุคคล): ตัวจัดการส่วนบุคคลอย่าง LastPass จัดการรหัสผ่านสำหรับผู้ใช้รายบุคคลหรือพนักงานสำหรับการเข้าถึงแอปพลิเคชันและบริการ
หมายเหตุ: LastPass เคยเสนอระดับฟรีสำหรับทุกประเภทของอุปกรณ์ แต่พวกเขาได้เพิ่มข้อจำกัดที่ผู้ใช้ระดับฟรีสามารถดูและจัดการรหัสผ่านได้บนหมวดหมู่อุปกรณ์เดียวเท่านั้น - ไม่ว่าจะเป็นสมาร์ทโฟนหรือคอมพิวเตอร์
Privileged Password Managers (ตัวจัดการรหัสผ่านพิเศษ): นี่คือตัวจัดการรหัสผ่านเฉพาะทางอย่าง BeyondTrust สำหรับโซลูชันระดับองค์กร และรับผิดชอบในการรักษาความปลอดภัยและจัดการสิทธิ์พิเศษและข้อมูลประจำตัวทั่วองค์กร ข้อมูลประจำตัวพิเศษให้การเข้าถึงระบบระดับลับ บัญชี และสินทรัพย์ที่ละเอียดอ่อนที่สุดขององค์กรใดๆ
อุปกรณ์ (Gadgets)
มีอุปกรณ์หลากหลายที่สามารถใช้สำหรับการจดจำและเก็บรหัสผ่านของคุณให้ปลอดภัยพร้อมกัน
อุปกรณ์หนึ่งชื่อ Password Safe เป็นอุปกรณ์มือขนาดเล็กที่สามารถจัดเก็บข้อมูลได้สูงสุด 400 บัญชี และใช้แบตเตอรี่ AAA 3 ก้อน
ตัวเลือกยอดนิยมอีกอย่างคือ USB flash drive ที่เข้ารหัสรู้จักในชื่อ Keypad Secure FIPS Certified Memory Stick มันสามารถเก็บไฟล์สำคัญของคุณให้ปลอดภัย และคุณสามารถเก็บรหัสผ่านของคุณไว้ที่นั่นได้เช่นกัน แต่ละ flash drive มาพร้อม ID ที่ไม่ซ้ำกัน และหากคุณลืมรหัสผ่าน บริษัทจะส่งรหัสผ่านแบบไดนามิก 10-bit ให้คุณ
เบราว์เซอร์อินเทอร์เน็ต
เบราว์เซอร์ยอดนิยมทั้งหมด (Firefox, Internet Explorer และ Google Chrome) มีตัวเลือกในการบันทึกรหัสผ่านที่สามารถ auto-populate หน้าได้ ดังนั้นเราไม่ต้องป้อนพวกมันทุกครั้งที่เราเข้าถึงเว็บไซต์หรือบัญชีเดียวกัน
อย่างไรก็ตาม วิธีนี้ไม่ใช่ทางเลือกที่ปลอดภัยที่สุดแทนปากกาและกระดาษ เพราะเบราว์เซอร์อินเทอร์เน็ตสามารถเป็นเหยื่อของ browser fingerprinting และการโจมตีมัลแวร์
เคล็ดลับสำหรับการเก็บรหัสผ่านให้ปลอดภัย
นี่คือเคล็ดลับบางอย่างเพื่อเก็บรหัสผ่านของคุณให้ปลอดภัย
นำการยืนยันตัวตนหลายปัจจัย (MFA) ไปใช้
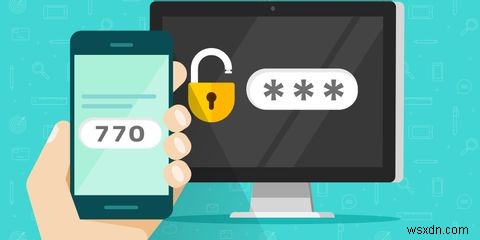
Multi-Factor Authentication (MFA) หรือ Two-Factor Authentication (2FA) ให้สิทธิ์เข้าถึงแก่ผู้ใช้หลังจากที่พวกเขาแสดงหลักฐานสองชิ้นขึ้นไปผ่านอุปกรณ์หลายเครื่องสำเร็จ มันให้ชั้นความปลอดภัยเพิ่มเติมโดยขอให้ผู้ใช้ให้ชุดข้อมูลประจำตัวเพิ่มเติม แทนที่จะเป็นแค่รหัสผ่านเก่าๆ
แนะนำอย่างยิ่งให้ใช้ One Time Password (OTP) ที่มีเวลาจำกัดจากแอป MFA เช่น Google Authenticator
สร้างรหัสผ่านแข็งแกร่งด้วย passphrase ยาว
รหัสผ่านที่แข็งแกร่งมี passphrase ยาวที่จดจำง่ายแต่เดายาก ควรมีความยาวอย่างน้อย 8 ถึง 13 ตัวอักษร และเป็นการผสมผสานของตัวพิมพ์ใหญ่และเล็กพร้อมสัญลักษณ์
นอกจากนี้ จำไว้ว่ารหัสผ่านไม่ควรซับซ้อนจนบังคับให้ผู้ใช้เขียนมันทุกที่
แนวทางปฏิบัติที่ดีที่สุดคือ สร้างรหัสผ่านที่แทน story หรือใช้ терминология Person-Action-Object (PAO) ตัวอย่างเช่น ใช้ตัวอักษรแรกของแต่ละคำจากประโยค "a crazy white fox is jumping over a fence" และรวมกับตัวเลขหรือสัญลักษหลากหลาย เพื่อสร้างรหัสผ่านที่ unique แต่จดจำได้
ตรวจสอบข้อมูลประจำตัวของคุณเป็นประจำ
ฐานข้อมูลและหน่วยงานออนไลน์หลายแห่ง เช่น haveibeenpwned.com สามารถตรวจสอบได้ว่ารหัสผ่านและบัญชีของคุณเคยเป็นส่วนของการรั่วไหลข้อมูลหรือไม่
คุณควรตรวจสอบข้อมูลประจำตัวของคุณกับหลังบ้านของฐานข้อมูลเหล่านี้เป็นประจำ เพื่อป้องกันไม่ให้ใช้หรือตั้งรหัสผ่านที่อาจถูกเปิดเผย
คิดใหม่เกี่ยวกับความปลอดภัยรหัสผ่าน
ในโลกที่ขับเคลื่อนด้วยข้อมูลวันนี้ รหัสผ่านเป็น necessary evil (ความชั่วร้ายที่จำเป็น) ด้วยเว็บไซต์และบัญชีทั้งหมดที่เราล็อกอินทุกวัน การจดจำรหัสผ่านอาจกลายเป็นงานน่ารำคาญ ทำให้เราต้องใช้การเขียนลงกระดาษบางครั้ง
ในด้านตรงข้าม ภัยคุกคามจากภายในและการโจมตีไซเบอร์ก็เพิ่มขึ้นอย่างน่าตกใจ และรหัสผ่านเป็นแหล่งข้อโต้แย้งที่ใหญ่ที่สุด สำคัญที่ทั้งบุคคลและองค์กรต้องคิดใหม่เกี่ยวกับความปลอดภัยรหัสผ่าน และพยายามรวมวิธีใหม่ๆ เพื่อรักษาความปลอดภัยรหัสผ่านและปล่อยวิธีดั้งเดิมไป
ดังนั้น ครั้งหน้าที่คุณเริ่มเขียนรหัสผ่านบนสติกเกอร์โน้ต ให้หยุดพักสักครู่และคิดว่าคุณสามารถสร้างรหัสผ่านได้อย่างมีประสิทธิภาพมากขึ้น และบันทึกมันอย่างปลอดภัยโดยใช้ตัวเลือกการจัดการล็อกอิน
