

ก่อนยุคอินเทอร์เน็ต หากเราไม่ไว้วางใจบริษัทหรือธุรกิจใด เราสามารถเลือกที่จะไม่ทำธุรกรรมกับพวกเขาได้ การประเมินความน่าเชื่อถือของบริษัทท้องถิ่นก็ทำได้ง่ายกว่ามาก
แต่ในปัจจุบัน ชีวิตดิจิทัลของเรากระจายอยู่ในแอปและบริการออนไลน์มากมาย ซึ่งทั้งหมดรวบรวมข้อมูลส่วนตัวและความลับเกี่ยวกับเรา เราคาดหวังว่าพวกเขาจะให้ความสำคัญกับความปลอดภัยของเรา แต่ไม่ใช่ทุกแห่งที่ทำเช่นนั้นจริงๆ
นี่คือตัวอย่าง 4 บริษัทที่ไม่ได้ใส่ใจความปลอดภัยของคุณจริงๆ
1. Facebook (เฟซบุ๊ก)
ในช่วงแรกของเฟซบุ๊ก เราส่วนใหญ่แบ่งปันความคิด ไอเดีย เหตุการณ์ และรูปภาพบนเครือข่ายสังคมออนไลน์นี้ แพลตฟอร์มนี้ได้ผู้ใช้เพิ่มขึ้นอย่างรวดเร็ว จนมีผู้ใช้ประมาณ 2.3 พันล้านคนณเดือนธันวาคม 2561 อย่างไรก็ตาม ตามที่เราพบภายหลัง การเติบโตดังกล่าวมุ่งหน้าท犠牲ของเรา
บริษัทเผชิญกับปี 2561 ที่แย่ที่สุด เหมือนกับความฉุดเชื้อเรื่องความเป็นส่วนตัว กระบวนการกำกับดูแล การวิจารณ์ และช่องโหว่ด้านความปลอดภัย
เรื่องราวแรกที่เปิดประตูความโหดร้ายคือสกุล Cambridge Analytica ซึ่งข้อมูลส่วนตัวบนเฟซบุ๊กที่ควรจะเป็นความลับ ถูกเปิดเผยต่อกลุ่มวิจัยทางการเมืองทั่วโลก บริษัทถูก牽涉อย่างหนักในการแทรกแซงการเลือกตั้งประธานาธิบดีสหรัฐอเมริกา ปี 2559 และการลงมติเสียงประชามติสมาชิกสหภาพยุโรปของสหราชอาณาจักร
นับตั้งแต่การเปิดเผยครั้งนั้น ปัญหาต่างๆ จากเครือข่ายสังคมออนไลน์ใหญ่ที่สุดโลกได้ล้นหลามออกมาเกือบทุกวัน ในเดือนตุลาคม 2561 พบว่าบัญชีเฟซบุ๊กกว่า 50 ล้านบัญชีถูกแฮ็ก ตามด้วยบั๊กที่เปิดเผยรูปภาพส่วนตัว บริษัทยังถูกจับได้ว่าใช้กลยุทธ์ที่ไร้จริยธรรมในการเก็บรวบรวมข้อมูลจากเยาวชนผ่านแอป VPN ที่น่าสงสัย การต่อต้านทำให้เฟซบุ๊กต้องยกเลิกแอป Onavo VPN ในช่วงต้นปี 2562
ตลอดช่วงข่าวร้ายเหล่านี้ มาร์ค ซักเกอร์เบิร์ก ย้ำว่าเฟซบุ๊กเป็นกำลังขับเคลื่อนที่ดีต่อโลก แต่ดูเหมือนว่าเขาไม่ได้สื่อสารเรื่องนี้ให้บริษัททราบ เพราะในเดือนมีนาคม 2562 รายงานออกมาว่าเฟซบุ๊กเก็บรหัสผ่านผู้ใช้ในรูปแบบ plaintext (ข้อความธรรมดา) มาหลายปี
2. Intel (อินเทล)
อินเทล ซึ่งก่อตั้งในปี 2511 เป็นหนึ่งในบริษัทเทคโนโลยีระดับโลกแรกของซิลิคอนแวลลีย์ ธุรกิจหลักคือโปรเซสเซอร์คอมพิวเตอร์ แต่เมื่อเวลาผ่านไป บริษัทได้ขยายสาขาออกไปหลายด้าน
ในปี 2558 บริษัทเปิดตัว mini-PC สำหรับผู้บริโภคหลายรุ่น เช่น Intel Next Unit of Computing (NUC) และ Intel Compute Stick อุปกรณ์เหล่านี้เน้นฮาร์ดแวร์ที่ประหยัดพื้นที่ และไม่มีพ่วงพารีเพิ่มเติม เช่น คีย์บอร์ด ดังนั้นบริษัทจึงเปิดตัวแอปมือถือเพื่อควบคุมจากระยะไกล
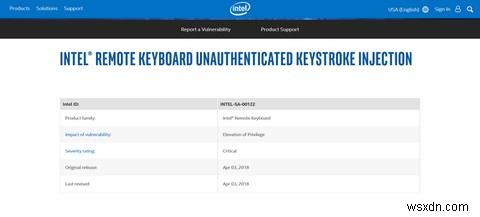
ประสบการณ์สอนให้เรารู้ว่าแอปเฉพาะทางมักไม่ได้รับการอัปเดตเป็นประจำ เนื่องจากงบประมาณถูกลดหรือนักพัฒนาย้ายไปโครงการอื่น แอป Intel Remote Keyboard สำหรับ Android ก็ไม่ใช่ข้อยกเว้น ในกลางปี 2561 นักวิจัยด้านความปลอดภัยรายงานบั๊ก 3 ช่องโหว่ที่พบในแอปนี้
ช่องโหว่ 2 ช่องได้รับการจัดอันดับความรุนแรงสูง ส่วนอีก 1 ช่องเป็นระดับวิกฤต นักวิจัยพบว่าช่องโหว่เหล่านี้อาจอนุญาตให้ผู้โจมตีฉีดคีย์สร้าง (keystroke injection) และควบคุมอุปกรณ์ของผู้ใช้ได้
แทนที่จะสัญญาแก้ไขช่องโหว่รุนแรงเหล่านี้ อินเทลเลือกที่จะถอนแอปออกจาก Google Play Store ทั้งหมด ผู้ใช้เดิมตกอยู่ในสถานการณ์ที่ต้องเลือกระหว่างอุปกรณ์ที่มีข้อบกพร่อง หรือทิ้ง mini-PC ของอินเทลไว้เป็นอดีต
3. Amazon (อเมซอน)
ผู้ค้าปลีกออนไลน์ใหญ่ที่สุดโลก อเมซอน หลีกเลี่ยงการรั่วไหลข้อมูลระดับสูงส่วนใหญ่ แต่ในพฤศจิกายน 2561 ลูกค้าบางส่วนได้รับอีเมลจากบริษัทแจ้งถึงการเปิดเผยข้อมูลโดยไม่ได้ตั้งใจ
อเมซอนโทษข้อผิดพลาดทางเทคนิคของเว็บไซต์ อีเมลสั้นและมีรายละเอียดน้อยมาก
"เราติดต่อเพื่อแจ้งให้ทราบว่าเว็บไซต์ของเราได้เปิดเผยชื่อและอีเมลของคุณโดยไม่ได้ตั้งใจ เนื่องจากข้อผิดพลาดทางเทคนิค ปัญหาได้รับการแก้ไขแล้ว ไม่ได้เกิดจากการกระทำของคุณ และคุณไม่จำเป็นต้องเปลี่ยนรหัสผ่านหรือดำเนินการอื่นใด"
เข้าใจได้ว่าลูกค้าที่ได้รับผลกระทบไม่ได้รับการปลอบใจจากการสื่อสารของอเมซอน บริษัทปฏิเสธที่จะให้ข้อมูลเพิ่มเติม ทำให้ลูกค้าอยู่ในความมืดมัวเกี่ยวกับข้อมูลที่รั่วไหลและระยะเวลา การตอบสนองที่เก็บความลับทำให้หลายคนรู้สึกว่าบริษัทมีสิ่งที่ต้องการซ่อน
ไม่แปลกใจที่สิ่งนี้ไม่ช่วยปรับปรุงความไว้วางใจในผู้ค้าปลีกนี้
อเมซอนยังถูกวิจารัยมากเกี่ยวกับการใช้เทคโนโลยีจดจำใบหน้า แม้จะแสดงออกมาคัดค้านการใช้งาน แต่ก็ขายผลิตภัณฑ์จดจำใบหน้าชื่อ Rekognition ให้หน่วยบังคับกฎหมายสหรัฐหลายแห่ง
วัสดุการตลาดระบุชัดเจนว่าการใช้งานหลักคือเพื่อฝ่ายบังคับกฎหมาย และสามารถระบุตัวตนได้ถึง 100 คนในภาพเดียวแบบเรียลไทม์
4. บริษัทที่ใช้คำพูดว่า "เราให้ความสำคัญกับความเป็นส่วนตัวและความปลอดภัยของคุณอย่างจริงจัง"
การรั่วไหลข้อมูลเกิดขึ้นบ่อยขึ้นเรื่อยๆ ไม่ว่าคุณจะพยายามระมัดระวังด้านความปลอดภัยเพียงใด การแฮ็กเหล่านี้ส่งผลต่อเราทุกคนในที่สุด ช่วงธุรกิจและบริษัทที่หลากหลายซึ่งเป็นเป้าหมายในช่วงไม่กี่ปีผ่านมา แสดงว่าผู้โจมตีไม่เลือกเป้าหมาย
แม้บริษัทจะพยายามเต็มที่ บางครั้งก็ไม่สามารถป้องกันการโจมตีได้ ขั้นตอนต่อไปควรเป็นการแจ้งเตือนผู้ใช้อย่างรับผิดชอบ และบอกว่าจะแก้ไขอย่างไร
ในโลกที่เต็มไปด้วยสื่อ เราคุ้มเคยกับการตรวจจับประชาสัมพันธ์ขององค์กร และวลีสำเร็จรูปที่ใช้เพื่อหลีกเลี่ยงความรับผิดชอบ คุณน่าจะเคยเห็นบริษัทที่ถูกแฮ็กพูดว่ "เราให้ความสำคัญกับความเป็นส่วนตัวและความปลอดภัยของคุณอย่างจริงจัง" นี่คือสัญญาณสำคัญว่าพวกเขาไม่ได้ใส่ใจความปลอดภัยของคุณจริงๆ
ปัญหานี้กลายเป็นโรคระบาดจน TechCrunch ต้องรายงานเกี่ยวกับการใช้วลีนี้ พวกเขาวิเคราะห์การแจ้งเหตุการณ์รั่วไหลข้อมูลทั้ง 285 กรณีที่ส่งให้ผู้อำนวยการฟ้องร้องรัฐแคลิฟอร์เนีย และพบว่าเกินหนึ่งในสามใช้วลีนี้
การวิเคราะห์ของ TechCrunch ยังระบุว่าบริษัทหลายแห่งที่มีทุนมากและดำเนินธุรกิจข้ามชาติ เลือกที่จะจ่ายค่าปรับจากการรั่วไหลข้อมูลมากกว่าการปรับปรุงระบบไซเบอร์ความปลอดภัย ในปี 2560 Equifax เผชิญการรั่วไหลข้อมูลใหญ่โตที่ส่งผลต่อ 200 ล้านคนทั่วโลก
การตอบสนองของบริษัทนั้นยุ่งเหยิง รับผิดชอบน้อยมาก และทิ้งผู้ได้รับผลกระทบส่วนใหญ่อยู่โดยไม่มีการช่วยเหลือจริง จนถึงปัจจุบัน Equifax ยังไม่ได้เผชิญกับการลงโทษจากการขาดมาตรการความปลอดภัย แม้จะมีคดีฟ้องร้องรายบุคคลบางคดีที่ได้รับค่าเสียหายสูงสุด 10,000 ดอลลาร์
คุณจะไว้วางใจได้กับใคร?
เรใช้ชีวิตออนไลน์ เปิดเผยข้อมูลส่วนตัวและความลับทั่วอินเทอร์เน็ต เราเชื่อมากว่าบริษัทที่เรา委任ข้อมูลจะปกป้องเรา แต่ไม่ได้เป็นเช่นนั้นเสมอไป การรั่วไหลข้อมูล และการตอบสนองต่อเหตุการณ์เหล่านั้น แสดงให้เห็นว่าจริงๆ แล้วเราไว้วางใจได้น้อยแค่ไหนว่าข้อมูลของเราปลอดภัย
โชคดีที่เราสามารถป้องกันตัวเองได้ คุณสามารถใช้เครื่องมือโอเพนซอร์สเพื่อรักษาความปลอดภัยข้อมูล นอกจากนี้ หากคุณเสียความเชื่อมั่นในเครือข่ายสังคมออนไลน์หลัก คุณสามารถเปลี่ยนไปใช้ตัวเลือกแทนเฟซบุ๊กที่ไม่ขโมยข้อมูลของคุณได้
