

เมื่อพูดถึงความปลอดภัยส่วนบุคคลออนไลน์ คำแนะนำเป็นเรื่องยาก มันดูดีในทฤษฎี แต่ทำงานได้จริงแค่ไหน? บางสติปัญญาที่ซ้ำซากเป็นจริง แต่บางอย่างเพียงแค่ตำนานความปลอดภัยไซเบอร์
จากงานวิจัยล่าสุดของ Google ผู้เชี่ยวชาญด้านความปลอดภัยมีแนวทางที่แตกต่างจากผู้ใช้ทั่วไปอย่างสิ้นเชิง ความแตกต่างเหล่านี้รวมถึงนิสัย พฤติกรรม จิตวิธี และทัศนคติ
อยากอยู่ปลอดภัยออนไลน์? ลืมทุกอย่างที่คุณคิดว่ารู้จักเรื่องความปลอดภัยออนไลน์ เพราะถึงเวลาเรียนรู้รูปแบบที่ถูกต้อง นี่คือสิ่งที่ผู้เชี่ยวชาญ ทำจริง
อัปเดตซอฟต์แวร์ให้ทันสมัย
การติดตั้งอัปเดตซอฟต์แวร์ ใช้ตัวจัดการรหัสผ่าน และเปิดใช้งานการยืนยันตัวตนสองปัจจัย (2FA) เป็นอันดับแรกของผู้เชี่ยวชาญ ในขณะที่ผู้ไม่ใช่ผู้เชี่ยวชาญให้ความสำคัญน้อยกว่ามาก HT: Ars Technica
คุณจะประหลาดใจไหมที่ปฏิบัติ #1 ที่ผู้เชี่ยวชาญด้านความปลอดภัยแบ่งปันคือ อัปเดตซอฟต์แวร์ให้ทันสมัย? ผู้ไม่ใช่ผู้เชี่ยวชาญมุ่งเน้นไปที่แอนติไวรัส เข้ารหัส ความเป็นส่วนตัว — เราจะครอบคลุมทีหลัง — แต่หลายคนลืมว่าอัปเดตซอฟต์แวร์ สำคัญมาก
ทำไม?
เพราะแม้หลายปีที่ผ่านมาได้เน้นอันตรายของวิศวกรรมสังคม (social engineering) จริงแล้ว การละเมิดความปลอดภัยส่วนใหญ่เกิดจากช่องโหว่และช่องทางของซอฟต์แวร์ (เรียกว่า exploits)
เคยสงสัยไหมว่าทำไมแอปพลิเคชันก็ขอให้อัปเดตซ้ำๆ? บางครั้งอัปเดตเพื่อฟีเจอร์ใหม่ แต่หลายครั้งเพื่อแก้ไขช่องโหว่ที่เพิ่งค้นพบ
การอัปเดตซอฟต์แวร์ (และในกรณีบางอุปกรณ์ อัปเดตเฟิร์มแวร์!) ป้องกันคุณจากผู้ที่อาจ exploit ช่องโหว่ที่เปิดอยู่บนระบบของคุณ
ใช้รหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน
ตัวจัดการรหัสผ่านเปลี่ยนเกมทั้งหมด เพราะทำให้เป็นไปได้ที่จะมีรหัสผ่านที่แข็งแกร่งและไม่ซ้ำกัน HT: Tom's Hardware
รหัสผ่านที่แย่แค่ เล็กน้อย ดีกว่าไม่มีรหัสผ่านเล็กน้อย มันหลอกลวงให้คุณรู้สึกปลอดภัยผิดๆ และทำให้ลืมว่ารหัสผ่านอ่อนแอแฮกได้ง่าย เพื่อให้รหัสผ่านมีประสิทธิภาพ ต้อง แข็งแกร่ง และ ไม่ซ้ำกัน
รหัสผ่านแข็งแกร่ง: ยาวอย่างน้อย 8 ตัวอักษร ไม่มีคำในพจนานุกรม มีอักขระพิเศษหลายตัว (เช่น !@#$%^&*) และผสมตัวพิมพ์ใหญ่และเล็ก
รหัสผ่านไม่ซ้ำกัน: ใช้สำหรับบัญชีเดียวเท่านั้น หากบัญชีหนึ่งถูกโจมตี บัญชีอื่นๆ ยังปลอดภัย คุณจะใช้กุญแจเดียวกันสำหรับรถ บ้าน กล่องจดหมาย และตู้เซฟไหม?
ปัญหาคือรหัสผ่านที่จดจำง่ายแต่ปลอดภัยยากจัดการ โดยเฉพาะหากมุ่งไม่ซ้ำกัน ดังนั้น ใช้ตัวจัดการรหัสผ่าน (password manager)!
เกี่ยวกับรหัสผ่าน เพียง 24% ของผู้ไม่ใช่ผู้เชี่ยวชาญบอกว่าใช้ตัวจัดการรหัสผ่านสำหรับบางบัญชี เทียบกับ 73% ของผู้เชี่ยวชาญ HT: Information Week
ตัวจัดการรหัสผ่านจดจำข้อมูลเข้าสู่ระบบให้คุณ ตอนต้องล็อกอินเว็บไซต์หรือโปรแกรม มันจะกรอกข้อมูลให้ อันปลอดภัย และ สะดวก ชนะทั้งคู่
มีตัวจัดการรหัสผ่านหลายตัวให้เลือกวันนี้ และมากกว่านั้นบน Android เริ่มต้นได้จากคู่มือการจัดการรหัสผ่านของเรา
เปิดใช้งานการยืนยันตัวตนสองปัจจัย (2FA)
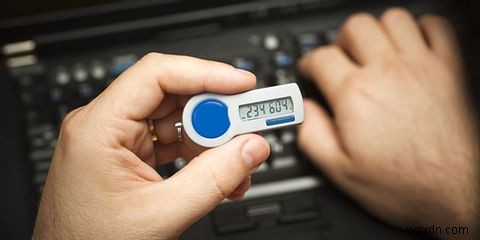
เว็บไซต์และบริการยอดนิยมหลายแห่งรองรับ 2FA หมายถึงแม้ใครได้รหัสผ่านของคุณ ก็ล็อกอินเข้าบัญชีไม่ได้ HT: Laptop Mag
การยืนยันตัวตนสองปัจจัย (2FA) คือวิธีการยืนยันตัวตนที่ต้องการข้อมูลยืนยัน 2 ประเภทที่ต่างกัน เช่น รหัสผ่านเป็นปัจจัยหนึ่ง การจดจำใบหน้าเป็นอีกปัจจัย ต้องมีทั้งคู่จึงได้เข้าถึง
ตอนนี้ บริการส่วนใหญ่ที่มี 2FA (ไม่ใช่ทุกแห่ง) จะขอรหัสผ่านและรหัสยืนยันที่ส่งทางอีเมลหรือ SMS เพื่อแฮกบัญชี ต้องแฮกรหัสผ่าน และ ดักจับรหัสยืนยัน
ในที่สุด ทุกคนควรใช้ 2FA!
สมเหตุสมผลที่ถ้าอัปเดต ตัวจัดการรหัสผ่าน และ 2FA เป็นลำดับแรกของมืออาชีพ มันควรเป็นตัวเลือกแรกสำหรับมือใหม่ด้วย HT: Ars Technica
ตรวจสอบลิงก์ก่อนคลิก
"คิดก่อนลิงก์" หมายถึงคิดก่อนคลิกลิงก์นั้น HT: Roger Thompson
คุณเคยคลิกลิงก์ที่ดูถูกต้องแล้วไปยังเว็บเต็มไปด้วยโฆษณาและคำเตือนมัลแวร์กี่ครั้ง? น่าเสียดาย ที่ ปลอมลิงก์อันตรายให้ดูเหมือนลิงก์ปกติ ได้ง่ายมาก จึงต้องระวัง
สิ่งนี้สำคัญมากสำหรับอีเมล เพราะกลยุทธ์ทั่วไปของฟิชเชอร์คือสร้างอีเมลปลอมจากบริการดัง (Amazon, eBay) ใส่ลิงก์ปลอมนำไปหน้าล็อกอิน การล็อกอินหมายถึงคุณส่งข้อมูลเข้าสู่ระบบให้พวกเขา!
คำใบ้: เรียนรู้วิธีตรวจสอบความสมบูรณ์ของลิงก์ก่อนคลิก ยังมีเคล็ดลับความปลอดภัยอีเมลสำคัญอื่นๆ
ความเสี่ยงเกี่ยวลิงก์อีกอย่างคือ Shortened URL อาจนำคุณไป ไหนก็ได้ และไม่อ่านปลายทางได้จาก URL เพียงอย่างเดียว ดังนั้นควรขยาย shortened URL เพื่อดูปลายทางก่อนคลิกเสมอ
ใช้ HTTPS ทุกครั้งที่เป็นไปได้
การเข้ารหัสข้อมูล 雖然對公司保護數據免受外來者侵害很重要,但在網絡內部保護數據同樣重要 HT: Novell
การเข้ารหัสสำคัญมาก ควรเข้ารหัสข้อมูลละเอียดอ่อนทุกครั้งที่เป็นไปได้ เช่น เข้ารหัสไฟล์บนคลาวด์สเตอริจ กรณีถูกแฮกหรือรั่วไหล และเข้ารหัสข้อมูลสมาร์ทโฟน ไม่ให้ใครขูดดูการสื่อสาร
นอกจากความเป็นส่วนตัว ยังมีเหตุผลอื่นสำหรับการเข้ารหัสดิจิทัล แต่สำหรับผู้สนับสนุนความปลอดภัยเว็บ ขั้นตอนที่มีประสิทธิภาพคือใช้ HTTPS ทุกครั้งที่ทำได้
คำใบ้: ไม่แน่ใจว่า HTTPS คืออะไร? อ่านภาพรวม HTTPS และเหตุผลที่มันสำคัญ
หยุดแชร์ข้อมูลส่วนตัว
อย่าตั้งข้อมูลส่วนตัว — ที่อยู่ อีเมล เบอร์โทร — โพสต์สาธารณะออนไลน์ เพียงชิ้นเดียวก็พอให้คนแปลกหน้าขุดข้อมูลเพิ่มเติมได้ HT: Tom Ilube
การโพสต์ข้อมูลส่วนตัวออนไลน์อาจมีผลร้ายแรง คุณจะประหลาดใจว่าจากbreadcrumb (ร่องรอยเล็กๆ) เพียงหนึ่งสองชิ้น ผู้คนสามารถค้นหาข้อมูลเกี่ยวกับคุณได้มากแค่ไหน มากเวลานำไม่ไปไหน แต่บางครั้งทำลายชีวิตคุณ
มีกระบวนการชื่อ doxxing (หรือ doxing) ที่ผู้คนขุดข้อมูลส่วนตัวของคุณบนอินเทอร์เน็ต จนมีชิ้นส่วนเพียงพอระบุว่าคือใคร อาศัยไหน ครอบครัวใคร ทำงานที่ไหน และอื่นๆ
น่ากลัวเพียงพอแล้ว แต่รวมกับสิ่งร้ายแรงอย่างคุกคามชีวิตหรือแกล้งโทร 911 ว่ามีเสียงกรีดร้องในบ้าน มันกลายเป็นมากกว่านิทานนักล่าตัวติดตามและความไม่สะดวก
เพิกเฉยต่อสิ่งที่ "ดีนเกินจริง"
ถ้าดูดีนเกินจริง น่าจะไม่ใช่จริง ไ никтоอยากส่งเงิน 5 ล้านดอลลาร์ให้คุณ คุณไม่ใช่ผู้เยี่ยมชมล้านคนของเว็บ ไม่ใช่ผู้ชนะ ... และสาวรัสเซียสวยที่อยากเป็นแฟนคุณ น่าจะไม่สวยและไม่ใช่สาว เธอไม่อยากเป็นแฟน ... เธออยากได้เงินคุณ HT: Roger Thompson
ปัญหาของ "ดีนเกินจริง" คือมักบ่งบอกถึงการหลอกลวงหรือฉ้อโกง เช่นในสแคม eBay, Craigslist, แม้แต่สแคมหอพัก ไม่มีอะไรบนอินเทอร์เน็ตที่สมบูรณ์แบบ
คุณอาจเสี่ยงได้หากต้องการ โดยเฉพาะหากคุณรับความเสียหายที่อาจเกิดขึ้นได้โดยไม่กระพริบตา แต่กฎทั่วไปคือ เพิกเฉยหากหา "กับดัก" ไม่เจอ หากหากับดักไม่เจอ กับดักก็คือคุณ
สแกนมัลแวร์เป็นประจำ
ในผู้ตอบแบบสอบถามที่ไม่ใช่ผู้เชี่ยวชาญ 42% ถือว่าการใช้แอนติไวรัสเป็นหนึ่งใน 3 อันดับแรกเพื่ออยู่ปลอดภัยออนไลน์ เพียง 7% ของผู้เชี่ยวชาญเชื่อว่าเช่นนั้น HT: Information Week
เชื่อได้ไหมว่าผู้เชี่ยวชาญด้านความปลอดภัยเพียง 7% ใช้แอนติไวรัส? 聽起來瘋了對吧?แอนติไวรัสแย่จริงไหม? ขึ้นอยู่กับเกณฑ์
ผู้ไม่ใช่ผู้เชี่ยวชาญรายงานอันดับแรกคือใช้แอนติไวรัส ... เหตุผลน่าจะเป็นผู้เชี่ยวชาญมักใช้ระบบปฏิบัติการไม่ใช่ Windows ดังนั้น ผลลัพธ์อาจไม่ได้หมายความว่าผู้เชี่ยวชาญคิดว่า AV ไม่มีประสิทธิภาพ HT: Ars Technica
แอนติไวรัสควรมองเป็นการป้องกันสายหลัง (backline defense) เป็นอุทกาสุดท้ายมากกว่าโล่หลัก แม้แอนติไวรัสที่ดีที่สุดก็ไกลจากความสมบูรณ์ จึงมีประสิทธิภาพมากกว่าที่จะเน้นนิสัยความปลอดภัยที่ถูกต้อง
กล่าวคือ ผู้เชี่ยวชาญ รู้ วิธีป้องกันตัวเอง จึงไม่ต้องพึ่งสายหลัง ส่วนผู้ใช้ทั่วไปไม่รู้นิสัยปลอดภัย แอนติไวรัสจึงดีที่ควรมี
นี่คือเคล็ดลับเดียวที่เราแนะนำให้ผู้ใช้ทั่วไปแตกต่างจากผู้เชี่ยวชาญ: พวกเขาไม่ต้องการแอนติไวรัส แต่น้องและผมต้องการ! อย่าละทิ้งมัน คุณไม่รู้ว่ามันจะช่วยชีวิตคุณเมื่อไหร่
คุณคือผู้เชี่ยวชาญหรือผู้ใช้ทั่วไป? ใช้เทคนิคอะไรป้องกันตัวเองออนไลน์? มีเคล็ดลับอื่นเพิ่ม? แชร์ในความคิดเห็นด้านล่าง!
