

ลองทดสอบเร็ว: เปิดเบราว์เซอร์ใดๆ และเปิดลิงก์นี้ https://?????.com สัญลักษณ์ประตูสีเขียว ยืนยันว่าเป็นการเชื่อมต่อที่ได้รับการป้องกัน และมันเขียนว่า "Secure" ด้วยเป็นการยืนยันเพิ่มเติม สิ่งที่ดีที่สุดในการป้องกันการโจมตีฟิชชิงคืออะไร? โดยทั่วไปตรวจสอบแถบที่อยู่หลังจากโหลดหน้าเว็บแล้ว และถ้ามันถูกเสิร์ฟผ่านการเชื่อมต่อ HTTPS ที่ถูกต้อง ถูกต้องไหม? จริงๆ แล้วเราถูกสอนมาทั้งชีวิตเลย!
อ่านเพิ่ม: 7 วิธีที่แฮกเกอร์วางแผนการโจมตี
คำตอบอยู่ใน URL นั้น มันอาจดูเหมือนอ่านว่า "apple" แต่จริงๆ แล้วมันเป็นชุดตัวอักษร Cyrillic: A, Er, Er, Palochka, Ie
Bam!
ใบรับรองความปลอดภัยเป็นของจริง แต่สิ่งที่มันยืนยันคือคุณมีการเชื่อมต่อที่ปลอดภัยกับ ?????.com – ซึ่งไม่บอกอะไรเลยเกี่ยวกับว่าคุณเชื่อมต่อกับเว็บไซต์ที่ถูกต้องหรือไม่
เนื่องจากตัวอักษร Unicode ยากที่จะแยกแยะจากตัวอักษร ASCII ทั่วไป นี่จึงกลายเป็นช่องโหว่ด้านความปลอดภัย มาดูว่ามันทำงานอย่างไร!
การโจมตีฟิชชิง Punycode
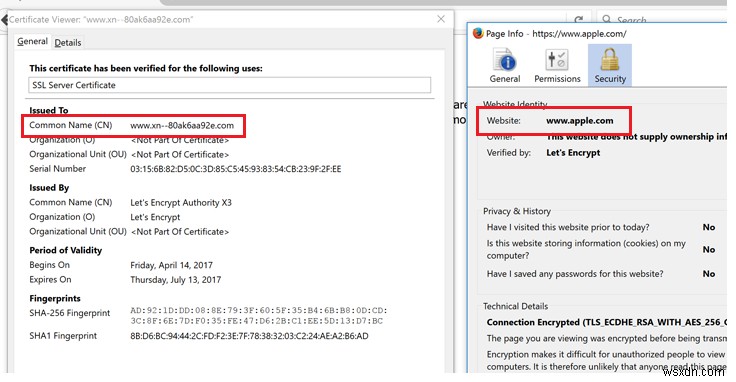
โปรแกรมเว็บหลายตัวใช้การเข้ารหัส "Punycode" เพื่อแสดงตัวอักษร Unicode ใน URL เพื่อป้องกันการโจมตีฟิชชิง Homograph Punycode เป็นวิธีเข้ารหัสพิเศษที่โปรแกรมเว็บใช้แปลงตัวอักษร Unicode เป็นชุดตัวอักษร ASCII จำกัด (A-Z, 0-9) ที่ดูแลโดยระบบ International Domain Names (IDNs) ช่องโหว่นี้ทำให้ผู้วิจัยสามารถลงทะเบียนโดเมน xn--80ak6aa92e.com และข้ามการป้องกัน ซึ่งปรากฏว่า "apple.com" บนเบราว์เซอร์ที่เปราะบางทั้งหมด รวมถึง Chrome, Firefox, และ Opera อย่างไรก็ตาม Internet Explorer, Microsoft Edge, Apple Safari, Brave, และ Vivaldi ไม่เปราะบาง
อ่านเพิ่ม: ความเป็นส่วนตัวอินเทอร์เน็ตของคุณอาจได้รับ 'Trumped' แต่...
บางเบราว์เซอร์จะเฝ้าดูกับกับดักแบบนี้ และแสดงชื่อโดเมนที่ซ่อนอยู่หากพวกเขาสัมผัสได้ถึงความเลวร้าย วิธีทั่วไปคือปฏิเสธชื่อโดเมนที่มีอักษรต่างกันหลายอักษร แต่สิ่งนั้นไม่ได้ทำงานหากทั้งหมดเขียนในชุดอักษรเดียวกัน
วิธีปกป้องตัวเองจากการโจมตีฟิชชิง
ผู้ใช้ Firefox สามารถทำตามขั้นตอนด้านล่าง:
- พิมพ์ about:config ในแถบที่อยู่และกด Enter
- พิมพ์ Punycode ในแถบค้นหา
- การตั้งค่าเบราว์เซอร์จะแสดงพารามิเตอร์ชื่อ: network.IDN_show_punycode
- คลิกขวาแล้วเลือก Toggle เพื่อเปลี่ยนค่าจาก false เป็น True
น่าเสียดาย ไม่มีการตั้งค่าดังกล่าวใน Chrome หรือ Opera สำหรับปิดการแปลง URL Punycode ด้วยตนเอง ดังนั้นผู้ใช้ Chrome อาจต้องรออีก 몇 สัปดาห์เพื่อรับ पैตช์ Stable 58 release
อ่านเพิ่ม: Rootkit: ผู้ฆาตกรรมดิจิทัลในความมืด
ในระหว่างนั้น หนึ่งในวิธีที่ดีที่สุดในการปกป้องตัวเองจากโจมตี homograph คือการใช้ตัวจัดการรหัสผ่านที่ดีซึ่งมาพร้อมส่วนขยายเบราว์เซอร์ที่กรอกข้อมูลประจำตัวล็อกอินของคุณโดยอัตโนมัติสำหรับโดเมนจริงที่พวกเขาเชื่อมโยง
