

คุณอ่านถูกแล้ว ข้อความข provocó อาจกำลังมาถึงเพื่อขโมยเงินทั้งหมดของคุณและทำให้คุณล้มละลาย เราถูกฝึกให้จับอีเมลหลอกลวงได้ แต่เมื่อถึง SMS เราไม่เคยสงสัย นี่คือจุดที่เราผิด เพราะ Smishing กำลังเพิ่มขึ้น และออกแบบมาเพื่อหลอกคุณให้เปิดเผยข้อมูลส่วนตัว
Smishing คืออะไร?
ส่วนใหญ่ของเราเคยเจอฟิชชิงทางอีเมล ที่เราได้รับอีเมลบอกว่าร่วมรางวัลล็อตเตอรี่ และเพื่อรับเงินรางวัลต้องแชร์รายละเอียดบัญชีธนาคาร หมายเลขประกันสังคม ฯลฯ
เวอร์ชัน SMS ของอีเมลเหล่านี้เรียกว่า Smishing ที่นี่ แทนที่จะส่งอีเมลปลอม นักขู่คุกคามส่งข้อความบริการข้อความสั้น (SMS) ปลอม ผู้คนได้รับข้อความพร้อมเลข 4 หลักสุดท้ายของบัญชีขอให้แชร์รายละเอียดเพิ่มเติมเพื่อโอนเงิน จาก FedEx พร้อมหมายเลขติดตาม ฯลฯ
หากคุณแตะลิงก์ใดๆ หรือแชร์รายละเอียดตามที่ขอ คุณจะเสียเงินทั้งหมด นี่แค่ตัวอย่าง
Smishing สามารถทำได้ไม่มีที่สิ้นสุด แฮกเกอร์ส่งข้อความแทนธนาคาร องค์กรรัฐบาล หรือสิ่งใดที่คุณไว้ใจ
นี่หมายความว่า สแปมไม่ได้จำกัดอยู่แค่อีเมลอีกต่อไป
มันทำงานเหมือนฟิชชิงอีเมลทุกประการ ความแตกต่างคือแทนที่จะส่งอีเมล นักอาชญากรรมไซเบอร์ส่งข้อความ ข้อความมักขอให้ยืนยันรายละเอียดบัญชีเพื่อรับรางวัล การสร้างข้อความแบบนี้ที่ไม่ทำให้สงสัยต้องการทักษะ และนักหลอกลวงเก่งมาก
ทำไม Smishing จึงรุ่งเรือง?
SMS เป็นรูปแบบการสื่อสารที่เรียบง่ายที่สุด ทำให้การจับข้อความปลอมยาก ข้อความสั้น ไม่มีโอกาสผิดสะกดหรือไวยากรณ์ ยังใช้ URL shortener แชร์ลิงก์ ทำให้ Smishing อันตรายและง่าย นอกจากนี้ การส่งข้อความจำนวนมากจากเว็บอินเตอร์เฟซ ราคาถูกและโอกาสถูกจับน้อย
ดังนั้น จึงสำคัญมากที่จะจับ SMS เหล่านี้และอยู่ในความปลอดภัย
นี่คือเคล็ดลับทั่วไปที่ช่วยระบุ SMS ปลอม
อ่านเพิ่ม: ระวังการโจมตีวิศวกรรมสังคมเหล่านี้
วิธีจับ SMS ปลอมและหลีกเลี่ยง Smishing
1. ดูความเกี่ยวข้องของข้อความ
แฮกเกอร์จะลองทุกอย่างเพื่อดึงดูดความสนใจ เช่น บอกว่าบัญชีถูกบล็อก ให้แชร์รายละเอียดบัตรเพื่อปลดล็อก แต่นี่คือสิ่งที่คุณขอไหม หรือมีกิจกรรมผิดกฎหมายไหม? คุณอาจได้หมายเลขติดตามพัสดุ คุณสั่งซื้ออะไรไหม?
แบบนี้อาจมีข้อความอีกมากก่อนไว้ใจข้อความเหล่านี้หรือแตะลิงก์ที่ได้รับ ให้จำได้ว่า ถ้าสิ่งใดดูดีเกินจริง อาจเป็นการหลอกลวง
2. อย่าแตะลิงก์ใดๆ
การหลอกลวงทางข้อความส่วนใหญ่รวมถึงลิงก์หรือ URL ก่อนแตะใดๆ ให้อ่านข้อความซ้ำ อาจดูแท้จริงแต่เป็นจริงไหม? หรือมีคำผิดสะกด? บางหลอกลวงออกแบบมาเผยแพร่มัลแวร์อันตราย ดังนั้น อย่าแตะลิงก์เด็ดขาด ในปี 2019 ผู้ใช้ iPhone โดนมัลแวร์เมื่อเข้าเยี่ยม URL ที่ส่งทาง SMS การโจมตีแบบนี้สังเกตเห็นครั้งแรก แต่มันเป็นสัญญาณเตือน อย่าไว้วางใจลิงก์สุ่ม
หากคุณแตะลิงก์โดยไม่ได้ตั้งใจ และเบราว์เซอร์นำคุณจากหน้าหนึ่งไปอีกหน้า อาจเป็นว่าคุณโดนหลอกลวง
อ่านเพิ่ม: วิธีระบุสแปมในอีเมล
3. อย่าไว้วางใจอะไรเลย
อาจมีกรณีที่คุณแตะลิงก์โดยบังเอิญ และเห็นเว็บไซต์ที่ดูมืออาชีพมาก จำไว้ นักหลอกลวงฉลาดมาก พวกเขาทำเว็บไซต์เหมือนกันทุกประการ อย่าตกเป็นเหยื่อ ดูแถบที่อยู่ URL ของเว็บไซต์เสมอ หากเห็นคำผิดสะกดหรือตัวอักษรเพิ่มเติม เป็นสัญญาณว่าคุณอาจถูกหลอก ออกจากเว็บไซต์นั้น และล้างแคช คุกกี้เบราว์เซอร์ สำคัญที่สุด ลบข้อความนั้น
4. อย่าไว้วางใจข้อความที่เฉพาะบุคคล
แฮกเกอร์ได้ชื่อของคุณจากแหล่งต่างๆ อาจจากซองพัสดุที่คุณทิ้งโดยไม่ได้ลบชื่อ บอร์ดดิ้งพาส ฯลฯ การปรับแต่งส่วนบุคคลแบบนี้อาจทำให้คุณเชื่อว่าคุณคือผู้รับที่ตั้งใจ แต่อย่าไว้วางใจ นักหลอกลวงเอาเปรียบความเชื่อนี้และทำเงิน
อ่านเพิ่ม: ตัวกรองสแปมอีเมลฟรีที่ดีที่สุดสำหรับ Windows
5. หากสงสัย ติดต่อแหล่งที่มาจริง
หลอกลวงพัสดุเป็น Smishing ที่พบบ่อย ได้รับข้อความดูเหมือนบริการไปรษณีย์ส่งมา แต่เป็นเท็จ ข้อความมักบอกว่า ถ้าไม่จ่ายพัสดุจะส่งคืน หากคุณเชื่อและแตะลิงก์ รายละเอียดของคุณถูกขโมย ดังนั้น ก่อนแตะลิงก์แบบนั้น ให้เข้าเว็บไซต์จริง ใส่หมายเลขติดตาม และตรวจสอบความถูกต้อง
ด้วยการเก็บจุดเหล่านี้ไว้ในใจ คุณสามารถอยู่ในความปลอดภัยจากโจมตี Smishing และจับ SMS ปลอมได้ง่าย การโจมตีวิศวกรรมสังคมยากต่อการระบุ แต่หากคุณพร้อม ไม่มีใครหลอกคุณได้ เป็นคนเชิงสงสัยกับทุกข้อความจากคนแปลกหน้า หากปฏิบัติตามพื้นฐานเหล่านี้และจดจำไว้ คุณจะไม่ตกเป็นเหยื่อในมือของอาชญากรไซเบอร์เหล่านี้
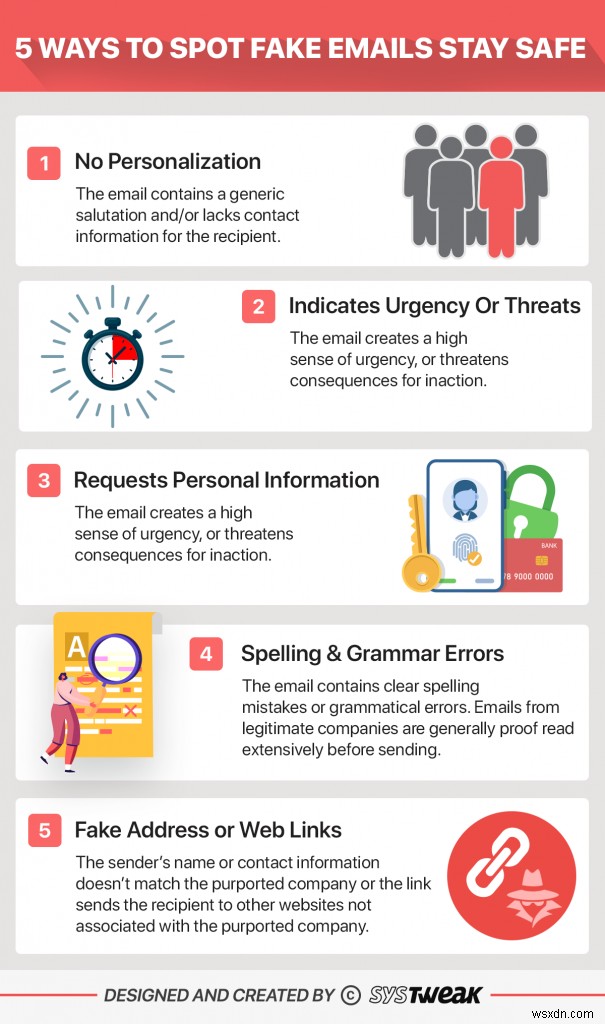
ด้วยข้อนี้ เราหวังว่าคุณจะจำจุดเหล่านี้และอยู่ในความปลอดภัย แชร์เคล็ดลับเหล่านี้กับครอบครัวและเพื่อน แชร์ความคิดเห็น และอนุญาตการแจ้งเตือนเพื่ออัปเดตข่าวสาร
