

ตั้งแต่เดือนที่แล้ว ผู้ใช้ Nintendo หลายร้อยรายรายงานว่าบัญชีถูกแฮกและเข้าถึงจากตำแหน่งที่ห่างไกล มากกว่า 500,000 บัญชี Zoom เพียงลอยลอยบนฟอรัมแฮกเกอร์บน Dark Web เร็วๆ นี้ นักวิจัยระบุพบโคลน Netflix & Disney Plus ที่เป็นอันตรายมากกว่า 700 ตัว ที่แฮกเกอร์ใช้ขูดข้อมูลเหยื่อ เว็บไซต์โคลนปลอมเหล่านี้ إماขโมยเงินผ่านการสมัครสมาชิกปลอม หรือเพียงแค่เก็บข้อมูลผู้ใช้เพื่อรวบรวมรายละเอียดการธนาคาร & ข้อมูลเข้าสystems อื่นๆ เพื่อประโยชน์ของพวกเขา
คุณตระหนักไหมว่าการขโมยข้อมูลล่าสุดเหล่านี้มีสิ่งร่วมกัน? จนถึงตอนนี้ ไม่มีข้อมูลว่าการหลอกลวงทั้งหมดนี้เป็นผลมาจากการรั่วไหลข้อมูลที่ระดับบริษัท แต่เป็นเพราะ Credential Stuffing Attack ประเภทหนึ่งของ brute-force attack ที่ username และ password ถูกทดสอบกับเว็บไซต์อย่างอัตโนมัติ เพื่อเข้าครองบัญชี
Part 1- Credential Stuffing ในการกระทำ
ด้านสำคัญที่คุ้มค่าที่ต้องบันทึกไว้ คือ ผู้ใช้ปัจจุบันปกป้องความเป็นส่วนตัวดิจิทัลได้ดีขึ้น ทุกวันนี้ คนมักเก็บ 'รหัสผ่านที่ซับซ้อน' – ที่เป็นการรวมตัวพิมพ์ใหญ่ & ตัวเล็ก กับตัวเลขและตัวอักษรพิเศษ แต่เสียดายที่ หลังจากมีรหัสผ่านแข็งแกร่งหนึ่งแล้ว คนมักเผชิญความยากลำบากในการมีรหัสผ่านที่ไม่ซ้ำสำหรับไซต์ & บริการอื่นๆ
ในที่สุด พวกเขาจึงใช้รหัสผ่านเดียวกันสำหรับทุกอย่าง หมายความว่า ตอนนี้แฮกเกอร์ไม่ต้องการฐานข้อมูลพิเศษในการทำ credential stuffing พวกเขาสามารถอ้างอิงฐานข้อมูลขนาดใหญ่บางตัว & พยายามเข้าถึง Netflix, Nintendo, Zoom หรือบริการอื่นๆ ด้วย username & password จากฐานข้อมูลนั้น
ตามนักวิจัย "มีการใช้ 'OpenBullet' เพื่อทำ credential stuffing ที่เกี่ยวกับ Zoom ตามหน้า OpenBullet GitHub เป็นเครื่องมือทดสอบออนไลน์ที่ใช้เฉพาะสำหรับ scraping และ parsing ข้อมูลผู้ใช้ เป็นเครื่องมือ open-source ที่ทำให้การโจมตี credential stuffing ง่ายและตรงไปตรงมา"
โดยไม่เงื่อนไขเพิ่มเติม มาดูโครงสร้างของ Credential Stuffing Attack ว่ามันทำงานอย่างไร & คุณสามารถทำอะไรเพื่อป้องกันได้บ้าง?
Part 2- โครงสร้างของ Credential Stuffing
Credential Stuffing Attack เพียงแค่วิธีการหลีกเลี่ยงง่ายๆ เพื่อเข้าครองบัญชีของผู้ใช้ ข้อมูลเข้าสู่ระบบที่คล้ายกันใช้ซ้ำหลายครั้ง เปิดโอกาสให้ภัยคุกคามโจมตีและเข้าถึงโดยไม่ได้รับอนุญาต แม้การโจมตีจะดูท้าทาย แต่นักแฮกเกอร์มือใหม่ก็สามารถทำ cyberattack นี้ได้ผ่านเครื่องมือออนไลน์เฉพาะที่พร้อมใช้งานบนอินเทอร์เน็ต
ตามการศึกษาล่าสุด 43 เปอร์เซ็นต์ ของข้อมูลเข้าสู่ระบบที่ส่งผ่านเว็บไซต์เป็นเพียงพยายามเข้าครองบัญชี เหตุผลเดียวของ Credential Stuffing คือ การใช้รหัสผ่านซ้ำ
องค์กรที่เป็นเป้าหมายมากที่สุดจาก Credential Stuffing Attacks มาจากอุตสาหกรรม E-Commerce, การเงิน, บันเทิง & โซเชียลมีเดีย, IT, โทรคมนาคม, ขนส่ง, และขายปลีก
ผลลัพธ์ของ Credential Stuffing attack ที่สำเร็จคือ Account Takeover ในขณะที่ credentials ที่ถูกขโมยและถูกต้องถูกขายให้บุคคลที่สามเพื่อระบายค่าที่เก็บในบัญชี หรือขโมยข้อมูล
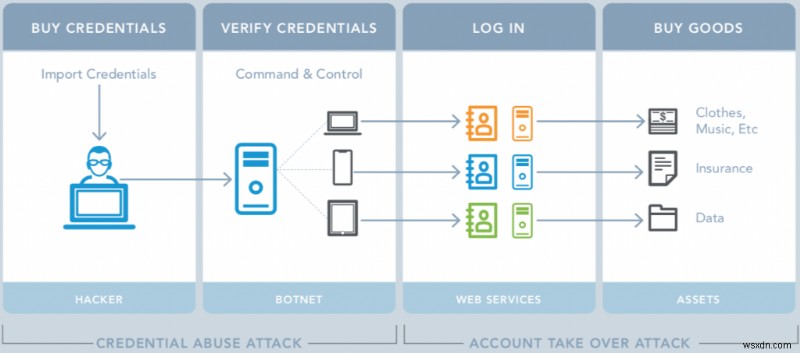
ภาพรวม Credential Abuse & Account Takeover
Part 3- Credential Stuffing Attack ทำงานอย่างไร?
กระบวนการทั่วไปที่ผู้โจมตีปฏิบัติเพื่อทำ Credential Stuffing อธิบายด้านล่าง:
ผู้โจมตี:
STEP 1- สร้างและตั้งค่า bot ที่ทำงานอัตโนมัติเพื่อล็อกอินเข้าบัญชีหลายบัญชีพร้อมปลอม IP Addresses
STEP 2- ต่อมา พวกเขารันกระบวนการอัตโนมัติเพื่อตรวจสอบว่า credentials ที่ถูกขโมยใช้งานได้กับเว็บไซต์หลายแห่งหรือไม่ มีเครื่องมือ credential stuffing หลากหลายบนแพลตฟอร์มร้ายที่รวม 'proxy lists' เพื่อกระเด้งคำขอทั่วเว็บ & ทำให้ดูเหมือนมาจาก IP Addresses ต่างๆ
STEP 3- พวกเขาติดตามเป็นประจำเพื่อหา credentials ที่ได้กำไรและได้รับ (PII) Personally Identifiable Information เช่น รายละเอียดการธนาคารและข้อมูลเกี่ยวกับความเป็นส่วนตัวอื่นๆ
STEP 4- พวกเขาเก็บข้อมูลบัญชีไว้สำหรับใช้ภายหลัง เช่น โจมตีด้วยฟิชชิง พวกเขายังคัดลอกข้อมูลและขาย หรือเผยแพร่ (ส่วนใหญ่บน Dark Web) ให้แฮกเกอร์อื่นใช้
เมื่อผู้โจมตีได้เข้าถึงข้อมูลของเหยื่อ พวกเขาใช้มันสำหรับการทำชั่วหลายประเภท เช่น การขายการเข้าถึงบัญชีที่ถูกข้ามขอบเขต (เหมือน Netflix & Disney+) แทนตัวเป็นผู้ใช้ที่ถูกต้องและทำการหลอกลวงอีคอมเมิร์ซ ในขณะที่อาชญากรรมทั้งสองข้างต้นมีผลลัพธ์รุนแรงต่อลูกค้า อีกการหลอกลวง 'การลักลอบข้อมูลองค์กร/สถาบัน' มีศักยภาพจะรุนแรงที่สุดสำหรับธุรกิจ
กรณีที่ผู้โจมตีได้เข้าถึงข้อมูลพนักงานหรือแอดมิน พวกเขาสามารถค้นพบข้อมูลภายในที่ละเอียดอ่อนทั้งหมด ซึ่งพวกเขาอาจขายให้ผู้เสนอราคาสูงสุด
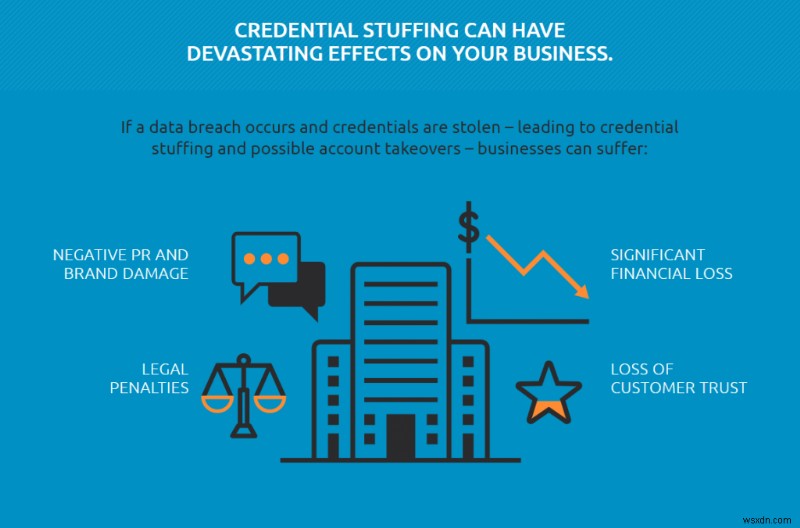
- ความสำคัญของ Cybersecurity สำหรับธุรกิจในองค์กรคืออะไร?
- บริษัทพร้อมสำหรับการโจมตีไซเบอร์ไหม?
Part 4- ทำไม Credential Stuffing จึงได้รับความนิยมในแฮกเกอร์?
ก่อนจะสรุป Credential Stuffing Attack เพิ่มขึ้นเพราะเทคนิคนี้เป็นอัตโนมัติทั้งหมด ตรงไปตรงมา และง่าย ด้วยตลาดที่แน่นด้วย Top Internet Security Solutions ที่มีฟังก์ชันซับซ้อน การแฮกเข้าระบบด้วยวิธีที่ซับซ้อนและขั้นสูง กลายเป็นเรื่องหนักหน่วง ดังนั้น การเข้าสู่ Credential Stuffing มาเป็นต้นทุนคุ้มค่า & ง่ายต่อการเจาะระบบด้วยเทคนิคพื้นฐานที่มีผล
ไม่ว่าผู้ใช้จะพึ่งพาโซลูชันการตรวจจับและป้องกันความปลอดภัยที่ฉลาดและขั้นสูง หากเขา/เธอพฤติกรรมแบบเสี่ยง ช่องโหว่ความปลอดภัยจะถูกสร้างขึ้นเสมอ
ใน Credential Stuffing Attack ผู้ใช้เพียงแค่ตั้งรหัสผ่านเดียวกันสำหรับหลายบัญชี ก็กลายเป็นเหยื่อ ตามนักวิจัยต่างๆ การเก็บรหัสผ่านร่วมกันเป็นหนึ่งในข้อผิดพลาดที่พบบ่อยที่สุดที่ผู้ใช้ทำ ซึ่งเปิดประตูให้แฮกเกอร์ใช้ประโยชน์จากการ exploit อย่างรวดเร็ว
Part 5- มาตรการที่คุณสามารถนำไปใช้เพื่อป้องกัน Credential Stuffing Attack
การปกป้องตัวเองจาก Credential Stuffing Attacks ค่อนข้างง่าย & เกี่ยวข้องกับเพียงไม่กี่แนวทางปฏิบัติด้านความปลอดภัย
1. รักษาสุขอนามัยรหัสผ่านที่ดี
หลีกเลี่ยงการใช้รหัสผ่านเดียวกันสำหรับบัญชีแต่ละบัญชีของคุณ การโจมตีประเภทนี้เกิดขึ้นเพราะผู้ใช้มักตั้งรหัสผ่านเดียวกันหรือคล้ายกันสำหรับหลายบัญชี
2. เปิดใช้งาน Multi-Factor Authentication สำหรับบัญชีทั้งหมดของคุณ
อาชญากรไซเบอร์กำลังคิดค้นเทคนิคที่ดีและซับซ้อนขึ้นเพื่อดึงข้อมูลส่วนตัวและร่องรอยความเป็นส่วนตัวอื่นๆ เพื่อป้องกันพวกเขา แนวทางความปลอดภัยหลายชั้นเป็นวิธีแก้ไขที่ยอดเยี่ยมที่พร้อมใช้งาน
3. รีเซ็ตรหัสผ่านเป็นประจำ
คุณควรพิจารณาทำให้มันเป็นสิ่งที่ต้องทำเพื่อความปลอดภัยและความเป็นส่วนตัวที่ดีกว่า ตรวจสอบให้แน่ใจว่าคุณไม่ใช้รหัสผ่านที่เคยใช้มาก่อน
4. ตรวจสอบให้แน่ใจว่าคุณไม่ใช้รหัสผ่านเดียวกันสำหรับบัญชีส่วนตัว & อาชีพ
มีบริษัทหลายแห่งที่ส่งเสริมพนักงานให้ทำความสะอาดดิจิทัลเป็นประจำ หมายถึง พวกเขาทำให้การเปลี่ยนรหัสผ่านทุก 6 เดือน & เก็บแยกกันสำหรับงาน & ส่วนตัวเป็นบังคับ
5. รับรองว่าบริการป้องกันภัยคุกคามที่คุณใช้ไร้瑕疵
ไม่ต้องเป็นอัจฉริยะก็เข้าใจได้ว่าการเก็บโซลูชันป้องกันไวรัสเป็นโล่บนระบบของคุณเป็นสิ่งสำคัญมากในวันนี้ เราขอร้องผู้อ่านให้ปกป้องระบบของพวกเขาด้วยการป้องกัน Antivirus ระดับดีที่สุดสำหรับ Windows, Mac, Android, iPhone & อุปกรณ์อื่นๆ
Part 6- Systweak ปกป้องผู้ใช้จาก Credential Stuffing Attacks & Account Takeover อย่างไร?
Systweak นำเสนอโซลูชันขั้นสูงที่สุดหนึ่งที่ช่วยให้ผู้ใช้เบี่ยงเบนแม้การโจมตีที่ซับซ้อนที่สุด!
เพื่อเริ่มต้น มันเสนอแอปจัดการรหัสผ่านเฉพาะทาง TweakPass ที่ให้ vault เฉพาะที่รักษาความปลอดภัยด้วยการเข้ารหัส AES-256-Bit, PBKDF2 SHA-256 & HMac เพื่อรับประกันการป้องกัน 360 องศาของ credentials & ข้อมูลส่วนตัวของคุณ เนื่องจากเราเรียนรู้ว่าการใช้รหัสผ่านซ้ำเพิ่มความเสี่ยงของ Credential Stuffing มันเสนอฟีเจอร์ Password Generator ที่แนะนำรหัสผ่านซับซ้อนและไม่ซ้ำสำหรับบัญชี เว็บไซต์ & บริการทั้งหมดของคุณ นอกจากนี้ ไม่จำเป็นที่คุณจะต้องจดจำรหัสผ่านยาวและแข็งแกร่งทั้งหมดนี้ เพราะ TweakPass ทำให้คุณ มันแม้แต่อนุญาตให้คุณ autofill credentials และข้อมูลส่วนตัวอื่นๆ ในไม่กี่วินาที
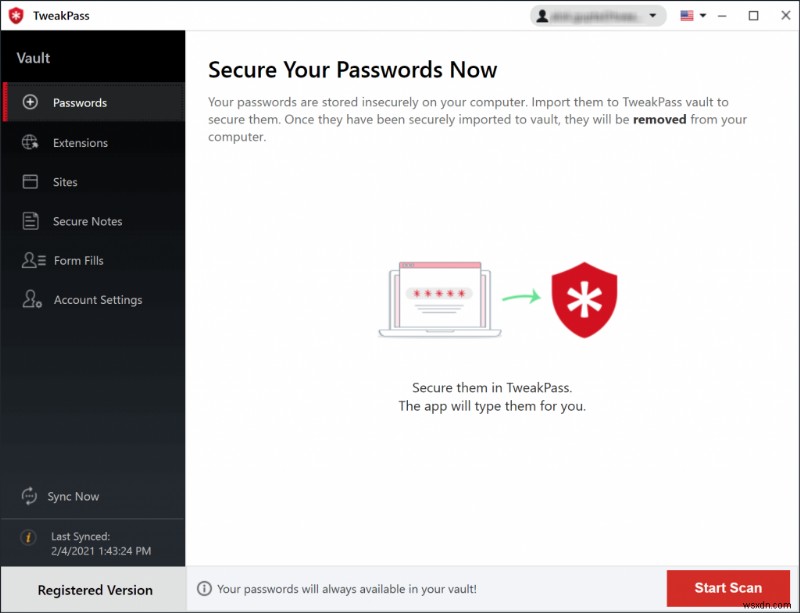
อ่านเพิ่มเกี่ยวกับแอป Password Manager ที่นี่!
สำหรับการปกป้องข้อมูลระบุตัวตนและความปลอดภัยสูงสุด พวกเขามี Advanced Identity Protector เป็นเครื่องมือซับซ้อนที่ช่วยให้ผู้ใช้ทำธุรกรรมผ่านหลายไซต์อย่างอิสระพร้อมเก็บข้อมูลของพวกเขาเป็นความลับ มันทำการสแกนครั้งเดียวบนเครื่องของคุณ & ตรวจจับข้อมูลละเอียดอ่อนทั้งหมดที่เกี่ยวข้องกับตัวตนของคุณซึ่งอาจเป็นภัยคุกคาม & נגישง่ายสำหรับแฮกเกอร์ที่จะทำอาชญากรรมในนามของคุณ เมื่อคุณพบร่องรอยที่ซ่อนอยู่เช่น หมายเลขประกันสังคม รายละเอียดบัตรเครดิต ข้อมูลติดต่อ ฯลฯ คุณสามารถเลือกเก็บไว้ใน Secure Vault หรือกำจัดมันอย่างสมบูรณ์ เพื่อไม่ให้มันไปอยู่ในมือที่ผิด
เพื่อทราบเพิ่มเติมเกี่ยวกับยูทิลิตี้แข็งแกร่งนี้ คลิกที่นี่!
Part 7 – สรุป
ไม่มีความขาดแคลนของภัยคุกคามอินเทอร์เน็ตที่วางผู้บริโภคปลายทางในความเสี่ยงและทำให้มืออาชีพ IT ไม่ได้พัก Credential Stuffing เป็นหนึ่งในความเสี่ยงที่น่ากลัวที่สุดที่นำภัยคุกคามสำคัญมาสู่ผู้ใช้ เพราะเหตุผลเหล่านี้ ทุกบุคคลได้รับคำแนะนำให้ใช้รหัสผ่านที่ไม่ซ้ำกัน ปกป้องบัญชีด้วย multi-factor authentication & รักษาสุขอนามัยดิจิทัล โดยเฉพาะเมื่อพวกเขาสงสัยว่ากำลังใช้เว็บไซต์หรือบริการปลอมใดๆ
อ่านจำเป็น:
- Best VPN Solutions For Windows 2020
- Best VPN Clients For Mac Users 2020
- Best VPN Services For Android Devices 2020
- Best Free VPN Apps For iPhone & iPad 2020
