

Microsoft Office เป็นที่รู้จักดีในการทำให้งานของเราง่ายด้วยผลิตภัณฑ์อย่าง Word, Excel, PowerPoint, Access, Outlook และอื่นๆ
เสียดายที่มันถูกใช้โดยแฮกเกอร์เพื่อขโมยข้อมูลประจำตัวของเราและทำให้ชีวิตเราเป็นทุกข์ทรมานเช่นกัน แฮกเกอร์ใช้แมโครในไฟล์ Word และ Excel อย่างกว้างขวางเพื่อฉีดมัลแวร์และแรนซัมแวร์
เพื่อหลีกเลี่ยงเรื่องนี้ Microsoft ได้เปลี่ยนการตั้งค่าเริ่มต้นของ Office ในเวอร์ชันล่าสุด แมโครถูกปิดใช้งาน และจะมีคำเตือนเมื่อคุณพยายามเปิดใช้งาน
ด้วยว่าเช่นนั้น ตามการค้นพบล่าสุดโดย FireEye และ McAfee – มีช่องโหว่ความปลอดภร้ายแรงซึ่งพวกเขาเรียกว่า Critical Zero-Day Vulnerability ที่ทำให้แฮกเกอร์สามารถปล่อยมัลแวร์ได้โดยไม่ต้องใช้แมโคร
แฮกเกอร์และโจรกรรมไซเบอร์รอคอยโอกาสแบบนี้เพื่อเอาเปรียบ เป้าหมายของพวกเขามักเป็นเป้าหมายระดับสูง แต่ไม่ได้หมายความว่าพวกเขาจะปล่อยคนทั่วไป ตามคาดการณ์ มרגליםไซเบอร์เหล่านี้ส่งมอบ Dridex มัลแวร์ที่ขโมยข้อมูลเข้าสู่ระบบธนาคาร เพื่อใช้ประโยชน์จากความเปราะบางของผู้ใช้หลายล้านคน
คำถามคือ Dridex ทำงานอย่างไรและถูกส่งมายังคอมพิวเตอร์ของเราอย่างไร?
ดูเพิ่มเติม: 5 ขั้นตอนรวดเร็วในการตรวจสอบความปลอดภบัญชี Google
Dridex สามารถส่งไปยังระบบของคุณผ่านเอกสาร Word ผ่านอีเมล เมื่อเปิดเอกสาร Word ที่แนบมากับอีเมลบนระบบของคุณ มันจะเชื่อมต่อระบบของคุณกับเซิร์ฟเวอร์ของแฮกเกอร์ และพวกเขาสามารถควบคุมระบบของคุณเพื่อส่งเนื้อหาอันตราย
ว่ากันว่า แม้ Microsoft Windows 10 ก็เปราะบางต่อการโจมตีนี้ ซึ่งอ้างว่าเป็น OS ที่ปลอดภที่สุด
อย่างไรก็ตาม Microsoft พัฒนา bug เพื่อแก้ไขช่องโหว่นี้ ซึ่งเผยแพร่เมื่อวันที่ 11 เมษายน 2017 แนะนำให้ติดตั้งการอัปเดต ดังที่พูดว่า ตีก้อนหินครั้งหนึ่ง รู้จักหินสองครั้ง เราต้องเตรียมตัวสำหรับการแฮกและช่องโหว่ในอนาคตที่อ้างว่าจะเกิดขึ้น
ขั้นตอนปกป้องคอมพิวเตอร์จากแฮกเกอร์ Microsoft Office:
ก่อนปกป้องข้อมูลมีค่าของเราจากแฮกเกอร์ Microsoft Office คุณต้อง養成นิสัยไม่เปิดไฟล์ Word หรือเอกสารใดๆ ที่ได้รับผ่านอีเมลจากแหล่งที่ไม่รู้จัก คุณต้องเก็บเวอร์ชันที่อัปเดตของแอนตี้ไวรัสและรักษาข้อมูลประจำตัวสำคัญของเราอย่างถูกต้อง นี่คือขั้นตอนที่จะช่วยคุณปกป้องจากแฮกเกอร์ Microsoft Office
- Microsoft Word โดยค่าเริ่มต้นเปิดไฟล์ใน Protected Mode เมื่อดาวน์โหลดจากแหล่งที่ไม่ไว้ใจหรือไม่รู้จัก หากคุณไม่ได้เปิดใช้งาน โปรดปฏิบัติตามขั้นตอนเพื่อเปิดใช้งาน:
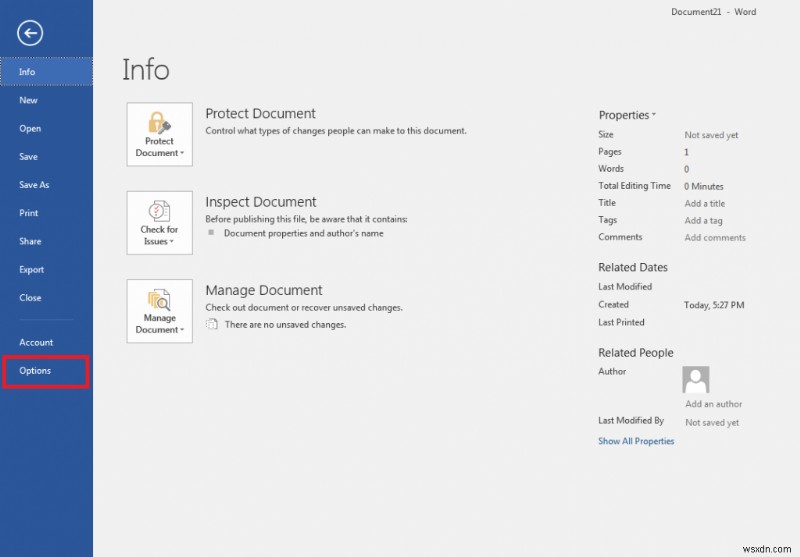
- คลิกที่ Options
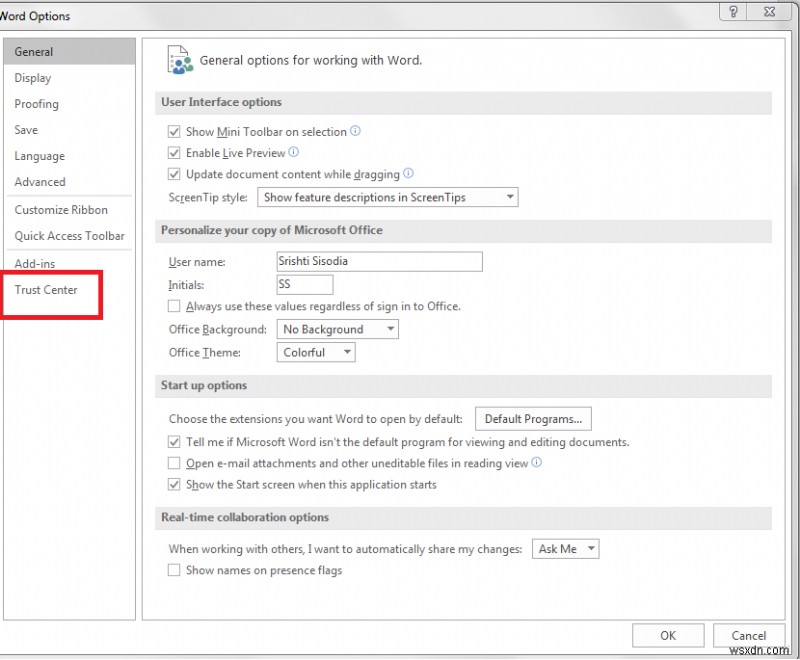
- หน้าต่าง Pop-up จะปรากฏ โปรดเลือก trust center
คุณอาจชอบ: Microsoft Word Macro Malware โจมตี MacOS
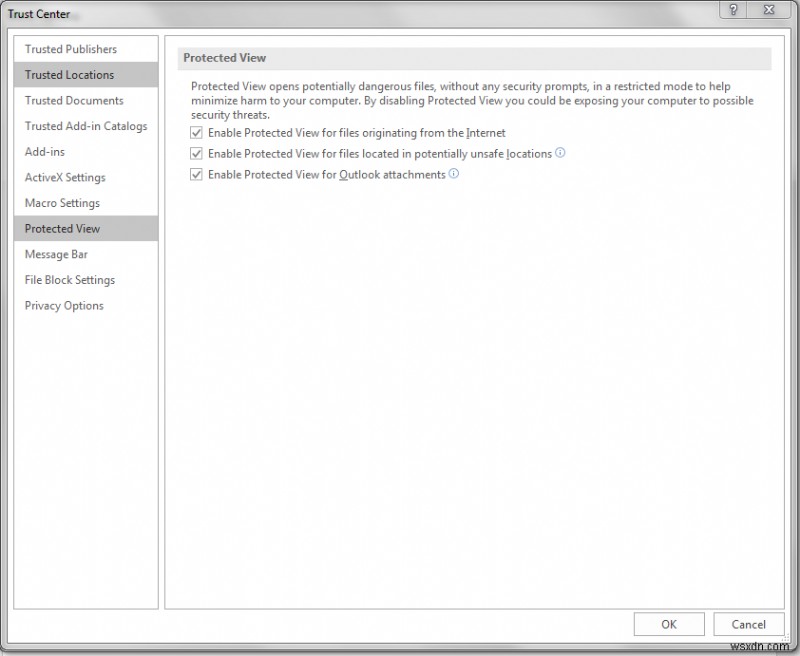
- คลิกที่ Protected View เพื่อเปิดใช้งานตัวเลือกทั้งหมดภายใต้ protected view
-
- เพื่อการปกป้องเพิ่มเติม คุณสามารถติดตั้ง Microsoft Enhanced Mitigation Experience Toolkit "ยูทิลิตี้ที่ช่วยป้องกันช่องโหว่ในซอฟต์แวร์ไม่ให้ถูกใช้ประโยชน์อย่างสำเร็จ" ตามที่ Microsoft อ้าง อย่างไรก็ตาม ไม่มีหลักฐานยืนยันว่ามันสามารถป้องกันการโจมตีนี้ได้ แต่แน่นอนว่ามันเป็นการเพิ่มความปลอดภต่อช่องโหว่
- หากคุณไม่ต้องการทำการเปลี่ยนแปลงใหญ่ๆ บนระบบของคุณ ให้ใช้บัญชี Guest หรือบัญชีที่มีสิทธิ์จำกัด ข้อดีของการใช้บัญชีผู้ใช้ที่มีสิทธิ์จำกัดคือ หากคุณถูกโจมตี แฮกเกอร์จะไม่สามารถบุกรุกได้อย่างถูกต้อง และดังนั้นความเสียหายที่เกิดขึ้นจะอยู่ในอัตราต่ำสุด
เช่นที่พูดว่า ความปลอดภของคุณอยู่ในมือของคุณ เพื่อปกป้องตัวเองจากโจรกรรมไซเบอร์เหล่านี้ คุณต้องรักษาสุขอนามัยไซเบอร์พื้นฐาน
