

Lansing Board of Water & Light (BWL) ในรัฐมิชิแกน ถูกโจมตีโดยแรนซอมแวร์ แต่ เฉพาะเครือข่ายสำนักงาน (Corporate Network) ไม่มีผลต่อการจ่ายน้ำและไฟฟ้า บุคลากรต้องล็อกเครื่องคอมพิวเตอร์ทั้งหมดหลังการโจมตี
ต้นเหตุการโจมตี
พนักงานเปิดไฟล์แนบอีเมลที่มีรหัสอันตราย → แรนซอมแวร์แพร่ในเครือข่าย → เข้ารหัสไฟล์บนคอมพิวเตอร์ทุกเครื่อง
มาตรการรับมือ
- ปิดระบบทุกเครื่อง (รวมถึงระบบบัญชี อีเมล โทรศัพท์บริการลูกค้า)
- ข้อมูลบัตรเครดิตลูกค้าปลอดภัย (จัดการโดยบุคคลที่สาม)
- บริการลูกค้ากลับมาทำงานปกติภายในสัปดาห์ ระบบอื่นๆ ใช้เวลานานกว่า
บทเรียนสำคัญ: Network Segmentation
การแยกเครือข่ายระหว่าง ระบบธุรกิจ (Business Systems) และ ระบบปฏิบัติการ (Operational Systems) เป็นกุญแจสำคัญที่ป้องกันไม่ให้แรนซอมแวร์ปิดเครื่องจ่ายน้ำ/ไฟฟ้า หากไม่ได้แยก จะส่งผลต่อผู้ใช้หลายพันคน
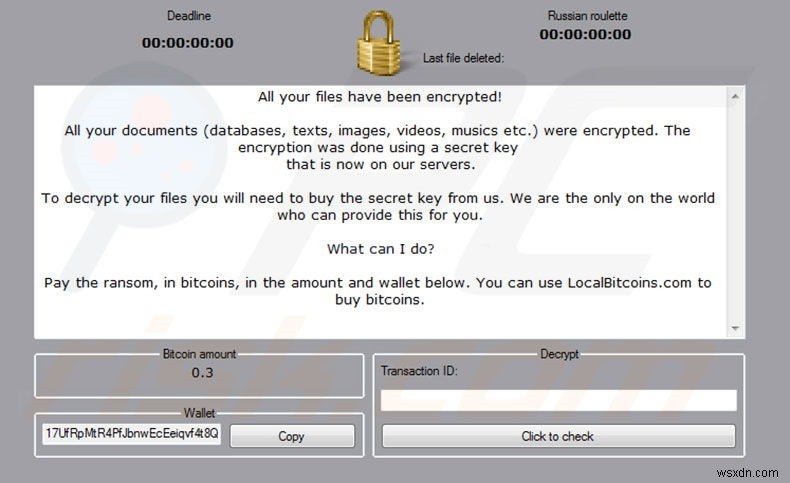
สถานการณ์ปัจจุบันและแนวโน้ม
เหตุการณ์นี้เพียง "ตัวอย่าง" แรนซอมแวร์รุ่นใหม่ยากต่อการตรวจจับ ต้องมีมาตรการป้องกันล่วงหน้า
วิธีป้องกันแรนซอมแวร์
- ใช้ Antivirus ชั้นนำ และ สำรองข้อมูล (Backup) เรียบร้อยทุกครั้ง
- Advanced System Protector (Systweak) สแกนและกำจัดภัยคุกคามได้ทันที
- ใช้ Right Backup Anywhere สำรองข้อมูลบน Cloud อย่างปลอดภัย กู้คืนได้ทุกที่ทุกเวลา
- อัปเดต System Utilities เพื่อเสริมความปลอดภัย
Better late than never! อย่ารอจนกว่าจะสายเกินไป
