

การระบาดของแรนซัมแวร์ WannaCry ในช่วงไม่กี่ปีที่แล้วและความเสียหายที่เกิดขึ้นทั่วโลกเป็นการเตือนใจอย่างรุนแรงถึงความอ่อนไหวของระบบความปลอดภัยออนไลน์ของเรา เหตุการณ์เหล่านี้แสดงให้เห็นว่าไม่มีใครปลอดภัยจากอาชญากรรมไซเบอร์ – ไม่ว่าจะเป็นองค์กรขนาดใหญ่ ธุรกิจขนาดเล็ก สตาร์ทอัพ องค์กรรัฐ หรือแม้แต่ผู้ใช้ทั่วไป
ตามรายงานของ IBM พบว่า 62% ของการโจมตีทางไซเบอร์ทั้งหมดมีเป้าหมายไปที่ธุรกิจขนาดเล็กและกลาง โดยมีจำนวนประมาณ 4,000 ครั้งต่อวัน ธุรกิจขนาดเล็กเป็นเป้าหมายง่ายเนื่องจากการเจาะระบบค่อนข้างง่าย ส่วนใหญ่ของธุรกิจขนาดเล็กมองข้ามความสำคัญของการรักษาความปลอดภัยทางออนไลน์ จนกลายเป็นเป้าหมายของแฮกเกอร์ที่มองหาข้อมูลสำคัญของบริษัทเพื่อขโมยหรือเปิดเผย ขอบเขตของอาชญากรรมไซเบอร์หลากหลาย ตั้งแต่การขโมยข้อมูล การโอนเงินผ่านระบบวิลล์ทรันส์เฟอร์ การขโมยข้อมูลส่วนบุคคลของลูกค้า การยื่นคืนภาษีปลอม การฉ้อโกงประกันสุขภาพ หรือ Medicare fraud
แม้บางธุรกิจสามารถกู้คืนความเสียหายได้ แต่บางแห่งก็ไม่โชคดีและต้องปิดธุรกิจลง ด้านล่างนี้คือรายชื่อบริษัทที่ต้องปิดตัวลงหลังสูญเสียทุนมหาศาลจากการรั่วไหลของข้อมูล
1. Code Spaces
Code Spaces ซึ่งเป็นบริการโฮสติ้งซอร์สโค้ดที่เสนอชุดเครื่องมือจัดการโครงการ ต้องปิดตัวลงหลังถูกโจมตีอย่างรุนแรงจนข้อมูลจำนวนมาก รวมถึงไฟล์สำรอง การตั้งค่าเครื่อง และไฟล์สำรองแบบออฟไซต์ ถูกลบทำลายหมด การโจมตีนี้เกิดจากผู้โจมตีเปิดโจมตีแบบ DDoS พร้อมกับการบุกเข้าสู่แผงควบคุม Amazon EC2 ของ Code Spaces
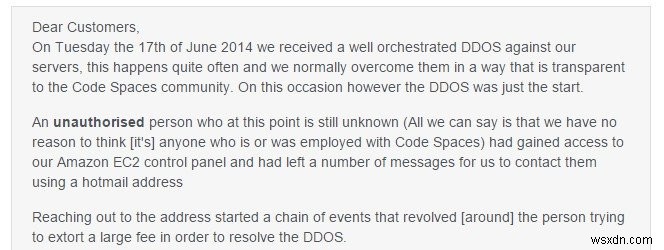
แม้หลังการโจมตี บริษัทก็ไม่สามารถแก้ไขปัญหาและคืนเงินลูกค้าที่ถูกทิ้งไว้โดยไม่ได้รับบริการที่จ่ายไปแล้ว นี่ทำให้ความน่าเชื่อถือและสถานะทางการเงินของบริษัทเสียหายอย่างรุนแรง จนนำไปสู่การปิดตัวลงอย่างสมบูรณ์
2. Telefonica
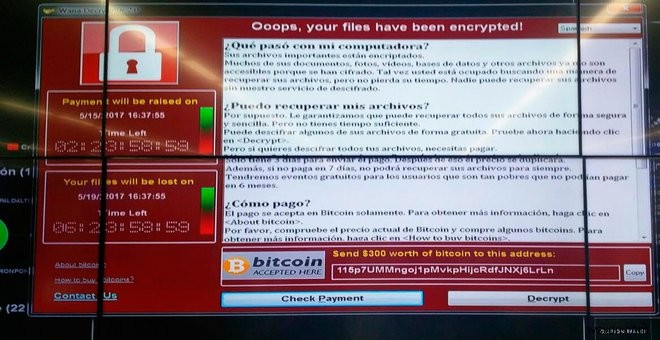
WannaCry ที่โชคคร้างโจมตีระบบทั่วโลก มี Telefonica บริษัทโทรคมนาคมของสเปน เป็นหนึ่งในเหยื่อ แรนซัมแวร์ลุกลามระบบ ทำให้แผนก IT ต้องปิดระบบคอมพิวเตอร์และ VPN ทั้งหมดอย่างด่วนเพื่อจำกัดการแพร่กระจาย ตามคำประกาศของบริษัท แรนซัมแวร์ดูเหมือนจะติดเชื้อเซิร์ฟเวอร์ภายในก่อน แล้วค่อยแพร่ไปยังคอมพิวเตอร์ของพนักงาน
3. FlexiSpy
FlexiSpy บริษัทที่ขายเครื่องมือเฝ้าระวังลับให้คู่สมรสที่อิจฉาและพ่อแม่ที่กังวล – เครื่องมือที่ติดตั้งบนแล็ปท็อปและมือถือเพื่อแฮกกิจกรรมดิจิทัล รูปภาพ และข้อความ – ถูกปิดตัวลงโดยแฮกเกอร์ 2 คน แฮกเกอร์ส่งข้อมูลบัญชีผู้ใช้ 13,000 ราย และข้อมูลที่ลบจากเซิร์ฟเวอร์ของบริษัทให้กับนักข่าวของ Motherboard
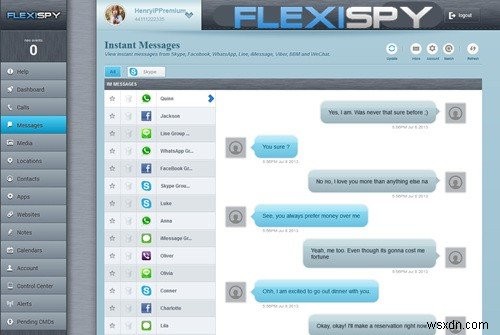
อย่างไรก็ตาม แฮกเกอร์ทำเช่นนี้เพื่อต่อต้านกิจกรรมที่ดูถูกมานี้ และกล่าวว่าสิ่งที่ FlexiSpy อนุญาตให้คนทำได้เป็น "เรื่องน่ารังเกียจและน่าขยะแขยง" แฮกเกอร์ที่ใช้ชื่อ 'Leopard Boy' ระบุว่าเป้าหมายคือการส่งข้อคัดค้านไปยังอุตสาหกรรมแบบนี้โดยรวม พวกเขาเข้าถึงและบุกครอบ Domain Controller ของโดเมน Windows ทั้งหมด เซิร์ฟเวอร์ SharePoint ภายใน และเริ่มลบข้อมูลและโค้ดทุกประเภทที่ทำได้ – จากนั้นส่งมอบส่วนใหญ่ให้กับนักข่าว Motherboard
บริษัทคล้ายกันชื่อ Retina-X ก็ถูกปิดตัวลงโดยกลุ่มแฮกเกอร์เดียวกัน
4. Medstar Health
MedStar Health บริษัทที่ดำเนินโรงพยาบาลเครือข่ายรอบพื้นที่ Baltimore และ Washington ในสหรัฐอเมริกา กลายเป็นเหยื่อการโจมตีโรงพยาบาล เครือข่ายของบริษัทถูกโจมตีโดยไวรัสไม่ทราบที่มา ทำให้ฐานข้อมูลผู้ป่วยและระบบอีเมลหยุดทำงาน
เป็นการโจมตีที่น่าประหลาดใจ เนื่องจากไม่มีการขอค่าไถ่ชีวิตด้วยบิทคอยหรือรูปแบบใดๆ แต่บริษัทเข้าสู่ภาวะวิกฤตจากการสูญเสียบันทึกผู้ป่วยทั้งหมดและระบบเพจเกอร์สื่อสาร กรณีนี้เป็นตัวอย่างชัดว่าความกระตือรือร้นในการใช้วิธีอิเล็กทรอนิกส์จัดการสุขภาพก็ต้องจ่ายราคา ด้วยเหตุการณ์เช่นนี้ได้รับการรายงานข่าวอย่างกว้างขวาง แต่ยังมีองค์กรดูแลสุขภาพจำนวนมากที่เข้าใจเพียงเบาๆ เกี่ยวกับขอบเขตของภัยคุกคามทางไซเบอร์ที่พวกเขาเผชิญ
ในขณะที่ธุรกิจหลายแห่งเป็นเป้าหมายต่อเนื่องของผู้โจมตี ธุรกิจบนเว็บเป็นเป้าหมายที่พบบ่อยและง่ายที่สุด ช่องโหว่ใน CMS ยอดนิยมอย่าง Magento, WordPress, OpenCart เป็นต้น ทำให้กลายเป็นเป้าหมายหลักของผู้โจมตี ไฟร์วอลล์เว็บไซต์อย่าง Astra เป็นโซลูชันที่แนะนำอย่างสูงสำหรับความปลอดภัยของเว็บไซต์
