

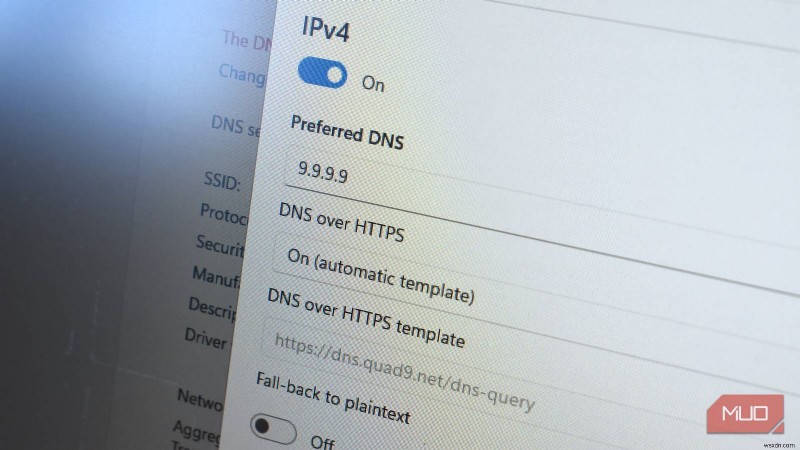
 Credit: Gavin Phillips / MakeUseOf
เผยแพร่เมื่อ 29 มกราคม 2026 เวลา 18:01 น. EST
Gavin เป็นหัวหน้าเซ็กชัน Technology Explained, Security, Internet, Streaming, และ Entertainment ร่วมเป็นโฮสต์ Really Useful Podcast และรีวิวผลิตภัณฑ์บ่อยครั้ง เขามีปริญญาด้าน Contemporary Writing จากเนินเขาเดินของ Devon ประสบการณ์เขียนมืออาชีพมากกว่า 10 ปี ผลงานปรากฏบน How-To Geek, Expert Reviews, Trusted Reviews, Online Tech Tips, Help Desk Geek และอื่นๆ Gavin เคยเข้าร่วม CES, IFA, MWC และงานแสดงเทคโนโลยีอื่นๆ เพื่อรายงานจากพื้นที่โดยตรง สะสมก้าวเดินร้อยแสนก้าว เขารีวิวหูฟัง Earbuds และคีย์บอร์ดกลไกมากมาย และชอบชา เกมกระดาน และฟุตบอล
ลงชื่อเข้าใช้บัญชี MakeUseOf ของคุณ
HTTPS เป็นหนึ่งในความเข้าใจผิดด้านความเป็นส่วนตัวที่ใหญ่ที่สุด ในวันนั้นที่ไอคอนล็อกเล็กๆ ปรากฏที่มุมแถบที่อยู่ มันให้ความรู้สึกปลอดภัยผิดๆ พร้อมกับความปลอดภัยที่มันส่งมอบจริง
เพราะแม้จะเปิด HTTPS แล้ว ISP ของคุณยังสร้างภาพที่ค่อนข้างละเอียดได้ว่าคุณทำอะไรออนไลน์ ตอนนี้มีฟีเจอร์ที่สร้างไว้ในเบราว์เซอร์และระบบปฏิบัติการส่วนใหญ่ ที่สามารถเปลี่ยนแปลงทั้งหมดนี้ ทำให้ ISP และผู้สnoopers ส่วนใหญ่ยากต่อการติดตามคุณ และใช้เวลาเพียงสองสามนาทีในการตั้งค่า
DNS over HTTPS จะไม่ทำให้คุณเป็นอ Ανิเมะ (invisible) แต่ปิดช่องรั่วความเป็นส่วนตัวอันใหญ่ที่สุดที่คุณอาจทำได้อย่างไม่ได้ตั้งใจ – และฟรีทั้งหมด
ISP ของคุณเห็นอะไรเมื่อคุณเล่นเว็บ
HTTPS มีประโยชน์ แต่ไม่ได้เป็นส่วนตัวสมบูรณ์
ผู้ให้บริการอินเทอร์เน็ตของคุณอยู่ระหว่างคุณและอินเทอร์เน็ตกว้างใหญ่ ทุกคำขอเว็บไซต์ ทุกการเชื่อมต่อ และทุกแพ็กเก็ตข้อมูล ผ่านโครงสร้างพื้นฐานที่พวกเขาควบคุม ซึ่งให้มุมมองที่ได้เปรียบกว่ากิจกรรมของคุณ
แม้ HTTPS จะปกป้องเนื้อหาของトラフィคของคุณ ยังมีเมตาดาต้าที่เปิดเผยโดยค่าเริ่มต้น ตัวอย่างเช่น ISP ของคุณมักเห็นโดเมนที่คุณร้องขอ ที่อยู่ IP ที่คุณเชื่อมต่อ ช่วงเวลาของกิจกรรม และปริมาณข้อมูลที่ถ่ายโอน
อย่างไรก็ตาม ด้วย HTTPS พวกเขาไม่เห็นหน้าที่คุณอ่านอยู่ ซึ่งเป็นข้อดีใหญ่ที่เราไม่มีกับ HTTP มาตรฐานเก่า ISP ของคุณยังไม่เห็นรหัสผ่าน หรือเนื้อหาข้อความที่ส่งผ่าน HTTPS แต่ปลายทางเพียงอย่างเดียวมักพอที่จะ 알아ชี้ว่าคุณกำลังทำอะไร
พื้นฐานแล้ว พวกเขาอาจไม่รู้ว่าคุณดูอะไรอยู่แน่ๆ แต่พวกเขารู้แน่ๆ ว่าคุณอยู่ที่ไหน และอยู่นานแค่ไหน และสิ่งเหล่านี้สะสมตามเวลาสร้างโปรไฟล์เฉพาะเจาะจงได้ ในการนั้น หากคุณใช้เวลามากไปกับเว็บไซต์สุขภาพ ISP อาจสมมติว่าคุณป่วย มีภาวะแทรกซ้อน หรือเป็นคนกังวลเกินจริง ใช้เวลามากบนเว็บหาคู่ และ คุณเข้าใจภาพแล้ว
DNS over HTTPS ปกป้องส่วนที่เหลือ
นו เกือบทุกอย่าง
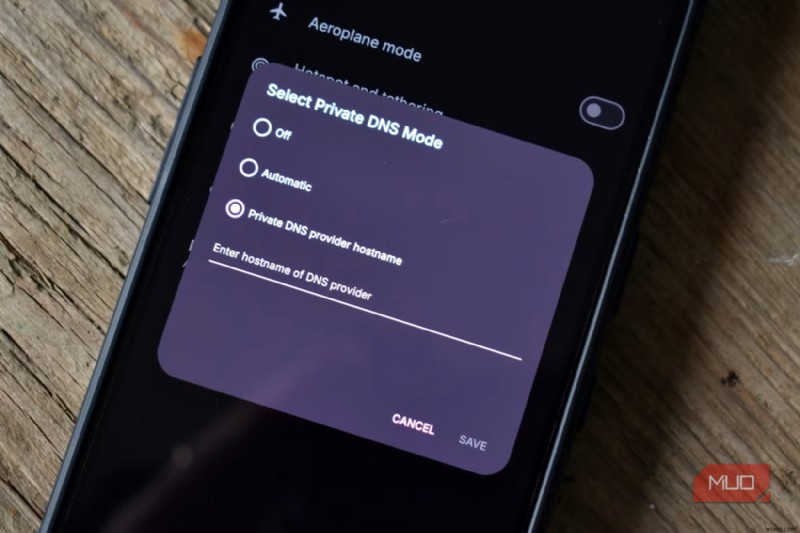 Credit: Gavin Phillips / MakeUseOf
น่าเสียดายที่มีบางอย่างรั่วไหลความเป็นส่วนตัวของคุณ: คำขอ DNS ระบบชื่อโดเมน (DNS) คือสมุดโทรศัพท์ของอินเทอร์เน็ต โดยปกติ เมื่อคุณพิมพ์ที่อยู่เว็บอย่าง makeuseof.com อุปกรณ์ของคุณต้องถาม DNS server ว่าโดเมนนั้นตรงกับ IP ไหน ก่อนจะเชื่อมต่อได้
อุปกรณ์ส่วนใหญ่ใช้การตั้งค่าเริ่มต้นของ ISP เพื่อประมวลผลคำขอเหล่านี้ ซึ่งทำให้ผู้ให้บริการอินเทอร์เน็ตของคุณเห็นว่าคุณทำอะไร แม้คุณจะมีส่วนขยายความเป็นส่วนตัวและเปิด HTTPS อยู่
นี่คือที่ที่ DNS over HTTPS (DoH) เข้ามาช่วย DoH เข้ารหัสคำขอ DNS ของคุณ และส่งผ่านช่องทาง HTTPS ที่ปลอดภัยเดียวกับที่ใช้สำหรับトラフィคเว็บทั่วไป แทนที่จะถาม DNS server ของ ISP ให้ประมวลผลคำขอ เบราว์เซอร์ของคุณส่งคำถามนั้นภายในการเชื่อมต่อที่เข้ารหัสไปยังผู้ให้บริการ DNS ที่ปลอดภัยอย่าง Cloudflare, Google, Quad9 หรือ NextDNS
สิ่งนี้ไม่ได้จำกัดแค่เบราว์เซอร์ของคุณ คุณสามารถเปิดใช้งาน DNS over HTTPS ในระบบปฏิบัติการของคุณได้ เพื่อให้ใช้ได้กับทุกอย่างที่คุณทำ – แต่จะพูดถึงในภายหลัง
การสลับมาใช้ DoH ลบมุมมองนี้ในชีวิตออนไลน์ของคุณออกจาก ISP อย่างมีประสิทธิภาพ คำขอที่คุณทำถูกเข้ารหัส ดังนั้นปกป้องจากตาที่มองมานอน ISP จะเห็นว่าคุณเชื่อมต่อกับ Cloudflare ตัวอย่างเช่น แต่จะไม่เห็นการค้นหาโดเมนแต่ละรายการ
มีการจับมือเสมอ โดยเฉพาะเรื่องความเป็นส่วนตัว
DoH ดี แต่คุณไม่ได้เป็นอะนอนิมัส (anonymous) ทั้งหมด
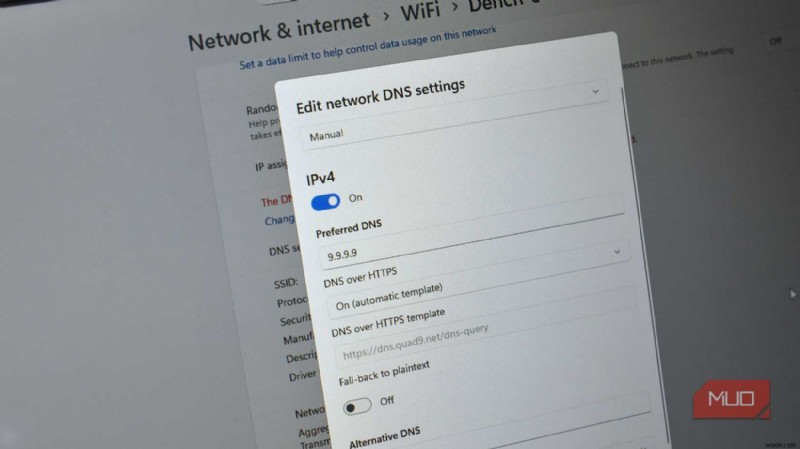 Credit: Gavin Phillips / MakeUseOf
รู้แล้ว รู้แล้ว มันดูดีและง่ายมาก แต่ปัญหาคือ DNS over HTTPS ไม่ทำให้คุณเป็นอะนอนิมัส ISP ของคุณยังคงเห็นที่อยู่ IP ที่คุณเชื่อมต่อ และในหลายกรณี IP เหล่านั้นสามารถเชื่อมโยงกลับไปยังบริการเฉพาะได้ ในหลายกรณี ISP ของคุณสามารถเดาได้อย่างมีพื้นฐานจากรูปแบบトラฟฟิก เวลาเชื่อมต่อ และปริมาณข้อมูล
ไม่ได้หมายความว่า DoH ไม่คุ้มค่า ที่ MakeUseOf เราคิดว่าความเป็นส่วนตัวเป็นเกมของชั้นๆ (layers) และ DNS over HTTPS เป็นเพียงชั้นหนึ่งของเค้กความเป็นส่วนตัว มันอาจไม่รักษาความปลอดภัยคุณได้เพียงลำพัง แต่ร่วมกับฟีเจอร์ความเป็นส่วนตัวอื่นๆ มันมีประโยชน์มาก
DoH ไม่ได้เกี่ยวกับความเป็นส่วนตัวอย่างเดียว มันยังมีฟังก์ชันอื่นๆ เช่น ป้องกัน DNS hijacking ที่เครือข่ายหลบเลี่ยนการตอบสนอง DNS เพื่อฉีดโฆษณา บล็อกเว็บไซต์ หรือเปลี่ยนเส้นทางトラฟฟิก มันยังลดสิ่งที่เห็นได้โดยคนอื่นในเครือข่าย Wi-Fi เดียวกัน ซึ่งยังคงสำคัญบนฮอตสปอตสาธารณะ โรงแรม และการเชื่อมต่อร่วมกัน
DNS over HTTPS เปิดใช้งานได้ง่ายมาก
มาถึงข่าวดีแล้ว
คุณจะยินดีรู้ว่าการเปิด DNS over HTTPS เป็นกระบวนการตรงไปตรงมา เกือบทุกแพลตฟอร์ม DoH ยังมีชื่อต่างกันไปตามเบราว์เซอร์ ตัวอย่างเช่น เรียกว่า secure DNS ใน Chrome และ Edge ในขณะที่ Firefox เรียกว่า DNS over HTTPS
เนื่องจากขั้นตอนการเปิดใช้งาน DNS over HTTPS คล้ายกันมากในเบราว์เซอร์สมัยใหม่ทุกตัว ฉันจะไม่รายละเอียดว่าทำงานอย่างไรในแต่ละตัว (โดยเฉพาะที่เบราว์เซอร์สมัยใหม่หลายตัวพัฒนาจากโครงการ Chromium ของ Google) อย่างไรก็ตาม ฉันลองหาตั้งค่า DoH ในเบราว์เซอร์ยอดนิยม รวมถึง Chrome, Edge, Firefox, Opera และ Vivaldi (Safari ไม่รองรับ DoH ระดับเบราว์เซอร์ แต่มีใน macOS) และขั้นตอนต่อไปนี้ทำงานทุกครั้ง:
- เปิดเบราว์เซอร์และไปที่เมนู Settings
- พิมพ์ DNS ในแถบค้นหา
- เลื่อนดูและหาส่วน DNS ที่ไฮไลท์ แล้ว toggle secure DNS หรือ DNS over HTTPS
คำขอ DNS ในเบราว์เซอร์ของคุณตอนนี้เข้ารหัสและซ่อนจากสายตา นั่นคือ ไม่ได้ซ่อนจากสายตา แตไม่มีใครดูได้ขณะส่งผ่าน
 Related
เปิดใช้งาน DoH ในระบบปฏิบัติการเพื่อการป้องกันระบบทั้งหมด
ตามตัวฉัน ควรไปอีกขั้น
จำได้ไหมว่าฉันบอกว่าคุณสามารถเปิด DoH สำหรับระบบปฏิบัติการทั้งหมดได้? นี่คือจุดที่เวทมนตร์เกิดขึ้น การสลับ DNS over HTTPS ทั่วระบบ OS หมายความว่าทุกคำขอที่ทำบนระบบของคุณถูกเข้ารหัส ไม่ใช่แค่ที่มาจากเบราว์เซอร์
มันคล้ายกับการใช้ VPN ที่ติดตั้งบนระบบ และส่วนขยาย VPN บนเบราว์เซอร์ ตัวแรกให้การป้องกันทุกอย่าง ส่วนส่วนขยายแค่ปกป้องเบราว์เซอร์
เหมือน DoH ในเบราว์เซอร์ กระบวนการนี้แตกต่างกันระหว่างระบบปฏิบัติการ – แต่ครั้งนี้ฉันครอบคลุมทุกระบบหลัก เริ่มต้นด้วยการเลือกผู้ให้บริการ DNS ที่ปลอดภัยและเสนอ DNS over HTTPS ฉันแนะนำ Quad9 และใช้ Cloudflare เป็นสำรอง
ผู้ให้บริการ
ที่อยู่ DNS IPv4
ที่อยู่ DNS IPv6
Cloudflare
- 1.1.1.1
- 1.0.0.1
- 2606:4700:4700::1111
- 2606:4700:4700::1001
Quad9
- 9.9.9.9
- 149.112.112.112
- 2620:fe::fe
- 2620:fe::9
จากนั้น คุณต้องไปที่การตั้งค่าการเชื่อมต่ออินเทอร์เน็ตในระบบปฏิบัติการของคุณ
วิธีเปลี่ยนการตั้งค่า DNS ใน Windows 11
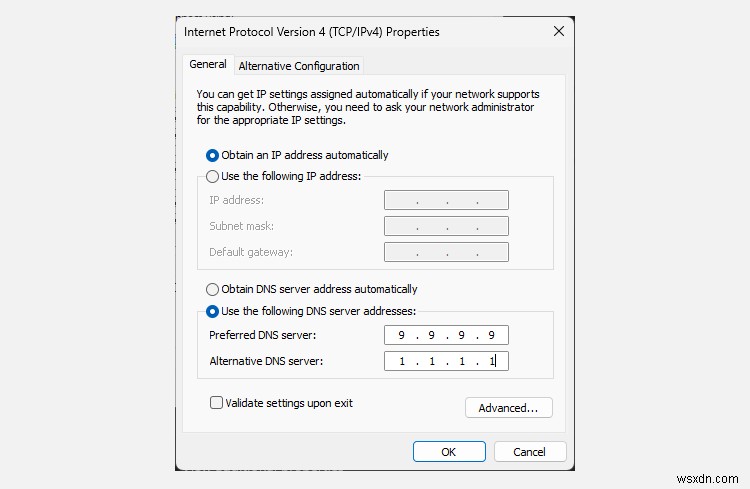
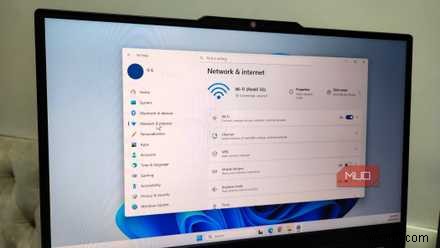
- กด Win + X เพื่อเปิด Power User Menu และเลือก Network Connections
- เลือก Advanced network settings จากนั้นเลือก network adapter ที่คุณใช้ ไม่ว่าจะเป็น Wi-Fi หรือ Ethernet
- จาก dropdown ข้างๆ More adapter options เลือก Edit
- ไฮไลท์ Internet Protocol Version 4 (TCP/IPv4) และคลิก Properties จากนั้นไปที่ตัวเลือก Use the following DNS server addresses ตอนนี้ พิมพ์ที่อยู่ IP หนึ่งจากส่วนข้างบน ขึ้นอยู่กับ DNS provider ที่คุณต้องการใช้ เมื่อใส่แล้ว คลิก OK เพื่อบันทึกการตั้งค่านี้
- คุณจะกลับมาที่เมนู Properties อีกครั้ง จากนี้ เลือก Internet Protocol Version 6 (TCP/IPv6) และคลิก Properties ทำซ้ำกระบวนการสำหรับ DNS server IPv6 คลิก OK เพื่อบันทึกการตั้งค่า DNS IPv6
เมื่อเสร็จแล้ว ปิดหน้าต่างการตั้งค่า คุณสามารถเริ่มเล่นเว็บได้อีกครั้ง
วิธีเปลี่ยนการตั้งค่า DNS ใน macOS
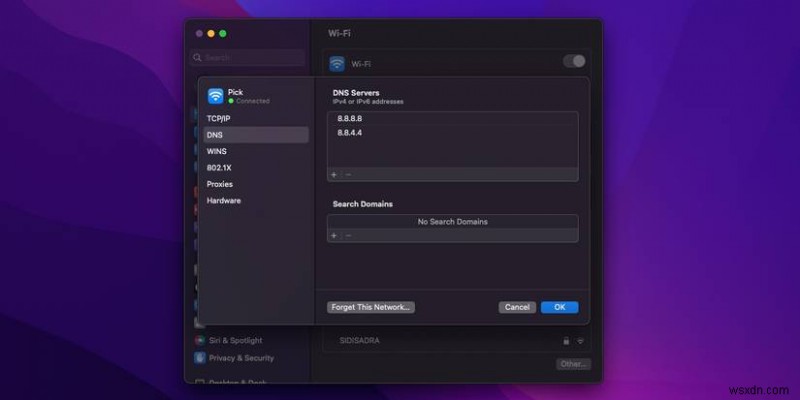
เพื่อเปลี่ยน DNS บน macOS:
- เปิด System Preferences
- คลิก Network > Advanced
- ไปที่แท็บ DNS
- ไม่เหมือน Windows คุณสามารถเพิ่มและลบ DNS server ด้วยปุ่ม + และ - ที่มุมซ้ายล่างของหน้าต่าง เมื่อคุณคลิกไอคอน + คุณสามารถพิมพ์ที่อยู่ IP ของผู้ให้บริการที่ต้องการได้
เหมือน Windows เมื่อคุณยืนยันการตั้งค่า DNS provider ใหม่ของคุณจะถูกใช้งาน
วิธีเปลี่ยนการตั้งค่า DNS บน Linux
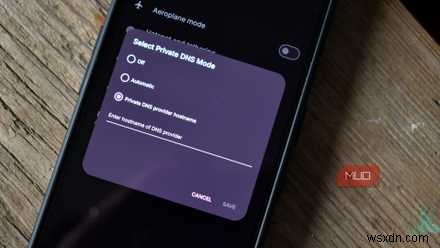
เนื่องจากมีหลาย Linux distributions วิธีการเปลี่ยน DNS จึงแตกต่างกันไป อีกทั้ง คุณสามารถเปลี่ยนการตั้งค่า DNS บน Linux ผ่าน user interface หรือ command line เพิ่มตัวเลือกอีก ด้วยเหตุนี้ ฉันจะไม่เจาะลึกวิธีเปลี่ยน DNS settings บนแต่ละ Linux distribution นั่นจะเป็นงานใหญ่มาก อย่างไรก็ตาม คุณสามารถดูวิธีเปลี่ยน DNS settings บน Linux ใน GNOME, KDE และใช้ terminal รวมถึงวิธีเปลี่ยน DNS settings บน Ubuntu
 Related
ฉันไม่เชื่อว่าการปรับเล็กน้อยนี้จะทำให้อินเทอร์เน็ตเร็วขึ้นจริง
อย่าคาดหวังความเร็วที่วิเศษ แต่มันคุ้มค่าที่จะปรับแก้เพื่อการเพิ่มความเร็วเพิ่มขึ้นเล็กน้อย
คุณไม่ได้เป็นอะนอนิมัส แต่ดีกว่าหมากว่าไม่มีอะไร
การเปิด DoH ใช้เวลานิดหนึ่งและเสนอการเพิ่มความเป็นส่วนตัวที่มีนัยสำคัญ ใช่ คุณสามารถเลือกแค่เวอร์ชันเบราว์เซอร์ได้ แต่หากคุณจริงจังกับการปกป้องการค้นหาและคำขอ DNS ออนไลน์ของคุณ ให้ก้าวข้ามไปอีกขั้นและเปิดใช้งานในระบบปฏิบัติการด้วย
ฉันไม่ปฏิเสธว่ามีการแลกเปลี่ยนบางอย่าง การเข้ารหัส DNS มีประโยชน์ ไม่ต้องสงสัย แต่ความเป็นจริงคือคุณกำลังย้ายความไว้วางใจจาก ISP ไปยังบุคคลที่สามอีกฝ่าย บางคนเชื่อว่านี่เป็นแค่การโยนปัญหา ไม่ใช่แก้ไขรากเหง้า
อย่างไรก็ตาม ฉันไม่เห็นด้วย และเชื่อว่าในที่สุด DNS over HTTPS เป็นตัวเลือกที่เน้นความเป็นส่วนตัวและเรียบง่าย
