

Phishing เป็นรูปแบบยอดนิยมของวิศวกรรมสังคม (Social Engineering) ที่มักเกี่ยวข้องกับอีเมลปลอมขอให้ผู้รับส่งข้อมูลส่วนตัวหรือเข้าชมเว็บไซต์อันตราย เหมือนภัยคุกคามออนไลน์หลายอย่าง คนเริ่มจับฉลากได้กับอีเมลเหล่านี้ และเป็นผลให้ผู้กระทำการโจมตีต้องสร้างสรรค์มากขึ้น
ตัวอย่างหนึ่งคือ Angler Phishing แทนที่จะใช้อีเมล มันใช้โซเชียลมีเดีย
那麼 Angler Phishing คืออะไร และคุณจะป้องกันตัวเองอย่างไร?
Angler Phishing คืออะไร
Angler Phishing คือการติดต่อผู้คนบนโซเชียลมีเดียขณะปลอมตัวเป็นเจ้าหน้าที่บริการลูกค้า ชื่อมาจากปลา Angler fish ที่ใช้ไฟส่องสว่างดึงดูดเหยื่อ
Angler Phishing เอารัดข้อเท็จจริงที่ว่า เมื่อคนต้องการความช่วยเหลือจากบริษัท โซเชียลมีเดียมักเป็นที่แรกที่พวกเขาไป
เป้าหมายของการโจมตีคือ หาคนที่ร้องเรียนเกี่ยวกับธุรกิจ แล้วตอบโจทย์ก่อนที่บริษัทจริงจะทำ
ในการทำเช่นนั้น พวกเขาสามารถดึงข้อมูลที่สามารถนำไปใช้ขโมยได้ในภายหลัง
Angler Phishing ทำงานอย่างไร
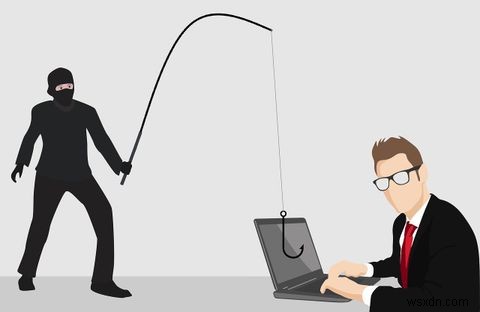
Angler Phishing ทำง่าย เพราะผู้โจมตีไม่ต้องค้นหาเหยื่อ
พวกเขาเพียงเลือกธุรกิจยอดนิยม และรอให้ธุรกิจนั้นถูกกล่าวถึงบนโซเชียลมีเดีย
ในกรณีที่ดีที่สุด ธุรกิจนั้นจะถูกแท็กบ่อย และตอบช้า
หลังจากนั้น พวกเขาจะสร้างบัญชีโซเชียลมีเดียหลายบัญชีเพื่อใช้ปลอมตัวเป็นเจ้าหน้าที่สนับสนุน
เช่น ถ้าธุรกิจคือ YourBank และแพลตฟอร์มคือ Twitter พวกเขาอาจสร้างบัญชีอย่าง @AskYourBank หรือ @YourBankTech
จากนั้นพวกเขารอ ทันทีที่ใครกล่าวถึง YourBank บน Twitter พวกเขาจะพยายามติดต่อคนนั้นก่อนบริษัท และเสนอความช่วยเหลือ
เช่น ใครร้องเรียนว่าเข้าสู่ระบบบัญชีธนาคารไม่ได้ โจมตีจะส่งลิงก์รีเซ็ตรหัสผ่าน
หรือใครร้องเรียนว่าไม่ได้รับสินค้า โจมตีจะเสนอส่งใหม่ แค่ขอยืนยันที่อยู่จัดส่ง
ทำไม Angler Phishing ถึงมีประสิทธิภาพ
ข้อความบนโซเชียลมีเดียอาจไม่ดูเหมือนวิธีที่ดีที่สุดในการขโมยจากคน แต่มันจริงๆ แล้วเป็นประโยชน์กว่าส่งอีเมลสแปม
เริ่มแรก เหยื่อมักกำลังรอถูกติดต่อ และเป็นผลให้พวกเขามีแนวโน้มเข้าสู่การสนทนากับคนแปลกหน้ามากกว่า ผู้โจมตียังรู้ชัดเจนว่าเหยื่อต้องการอะไร เพราะพวกเขาเพิ่งขอมาทีละ
เพื่อเพิ่มโอกาสสำเร็จ บัญชีที่ใช้ทำ Angler Phishing ก็ถูกออกแบบให้ดูเหมือนของจริงทุกประการ
พวกเขามักมีโลโก้ดูเป็นทางการ เนื้อหาคล้ายของจริง และแม้แต่ประวัติบัญชีปลอม
ควรทราบว่า Angler Phishing เพียงหนึ่งในภัยคุกคามมากมายที่ผู้ใช้โซเชียลมีเดียเผชิญ โซเชียลมีเดียยังเป็นช่องทางที่มีประสิทธิภาพสำหรับลักลวงช็อปปิ้ง ลักลวงโรแมนซ์ และโพสต์งานปลอม
ใครเป็นเป้าหมาย
Angler Phishing พบได้บนเครือข่ายโซเชียลมีเดียยอดนิยมทุกแห่ง หากแพลตฟอร์มใหญ่พอที่จะมีบริษัทใหญ่อยู่ จะมีอาชญากรรมอยู่เช่นกัน
บริษัทการเงินมีโอกาสถูกปลอมตัวมากที่สุด การศึกษาของ ProofPoint รายงานว่า 55% ของการโจมตีทั้งหมดเกี่ยวข้องกับธนาคารหรือผู้ให้บริการทางการเงินประเภทอื่น
วิธีหลีกเลี่ยย Angler Phishing
Angler Phishing ทำงานได้เพราะหลายคนปล่อยกัน guardia ลงบนโซเชียลมีเดีย นี่คือวิธีง่ายๆ หลายอย่างในการหลีกเลี่ยย
แท็กบัญชีเฉพาะ
คนหันไปโซเชียลมีเดียเพราะมักเป็นวิธีเร็วที่สุดได้ตอบสนอง แต่มันมีมากกว่าหนึ่งวิธี
บริษัทใหญ่หลายแห่งมีบัญชีเฉพาะที่จัดการเรื่องร้องเรียน ด้วยการแท็กบัญชีเหล่านี้และตอบสนองเฉพาะเมื่อพวกเขาตอบ การโจมตีนี้จึงเป็นไปไม่ได้
ยืนยันตัวตนผู้ที่คุณพูดคุยเสมอ
ก่อนตอบสนองใครออนไลน์ ให้ยืนยันตัวตนเสมอ วิธีทำคือ:
- อ่านชื่อบัญชีอย่างละเอียด ให้แน่ใจว่าสะกดถูกต้อง มีหลายเทคนิคที่ใช้ทำให้คุณพลาดมองครั้งแรก
- หาเครื่องหมายถูก (Verification badge) ที่บ่งชี้ว่าบัญชีได้รับการยืนยัน
- ดูจำนวนผู้ติดตาม (ถ้ามี) เจ้าหน้าที่บริการลูกค้าของบริษัทดังๆ ไม่ควรมีศูนย์
- ตรวจสอบบัญชีทางการของธุรกิจ และดูว่าบัญชีที่ติดต่อคุณถูกกล่าวถึงที่นั่นหรือไม่
- ตรวจสอบว่ามีประวัติช่วยลูกค้าอื่นสำเร็จหรือไม่ ควรจำไว้ว่าสิ่งนี้บางครั้งก็ปลอมได้
หากสงสัย ติดต่อโดยตรง
หากคุณมีข้อน่าสงสัยแม้แต่น้อยที่สุดเกี่ยวกับตัวตนผู้ติดต่อ ให้หยุดคุยและติดต่อบริษัทโดยตรงแทน
อย่าตกกับดักที่ไม่กล้าอดิ้นผู้ติดต่อ นี่เป็นปฏิกิริยาธรรมชาติเมื่อมีคนเสนอช่วย แต่ก็เป็นสิ่งที่ผู้โจมตีพึ่งพาเพื่อให้ได้สิ่งที่ต้องการ
อย่าส่งข้อมูลส่วนตัวเด็ดขาด
หากใครเริ่มสนทนากับคุณบนโซเชียลมีเดีย อย่าตอบคำถาม และ อย่าคลิกลิงก์ เด็ดขาด
ผู้ทำการโจมตีจะทำให้ดูเหมือนคุณไม่มีทางเลือกอื่นที่สมเหตุสมผล แต่มืออาชีพจะเข้าใจอย่างสมบูรณ์ว่าทำไมคุณถึงปฏิเสธ
อย่าหยุดติดต่อบริษัทบนโซเชียลมีเดีย
ความแพร่หลายของ Angler Phishing เป็นแนวโน้มที่น่ากังวล มันเอาคำถามที่ชอบด้วยกฎหมายของลูกค้าไปใช้ทำทุกอย่าง ตั้งแต่ขโมยตัวตนจนถึงฉ้อโกงบัตรเครดิต
แม้จะเป็นเช่นนั้น โซเชียลมีเดียยังคงเป็นหนึ่งในวิธีที่มีประสิทธิภาพที่สุดในการติดต่อบริษัท และหากคุณเข้าใจวิธีหลีกเลี่ยย Angler Phishing ไม่มีเหตุผลที่จะหยุดใช้ประโยชน์จากข้อเท็จจริงนี้
