

ข่าวการโจมตีมัลแวร์เป้าหมาย Mac หรือ Windows ไม่ใช่เรื่องใหม่สำหรับผู้ใช้อินเทอร์เน็ต ทำให้สถานการณ์แย่ลง Variant ต่างๆ เช่น Boot viruses, ไฟล์แนบ Rogue, Macro viruses ได้เข้าสู่สายตาสาธารณะ หากคุณคิดว่าทุกอย่างเริ่มและจบที่มัลแวร์ คุณผิด มันเพียงสัญญาณเตือนของสิ่งที่จะมาถึง
การศึกษาล่าสุดของ Cyber Security Research Institute (CSRI) เปิดเผยว่า Digital Code Signing Certificates อยู่ในความเสี่ยง ไวรัส Stuxnet เป็นตัวแรกของประเภทนี้ ใช้โจมตีกระบวนการเสริมความเข้มข้นนิวเคลียร์ของอิหร่านในปี 2005 ตัวอย่างล่าสุดของการใช้ Digital Code Signing Certificate อย่างผิดวัตถุประสงค์คือการโจมตี CCleaner
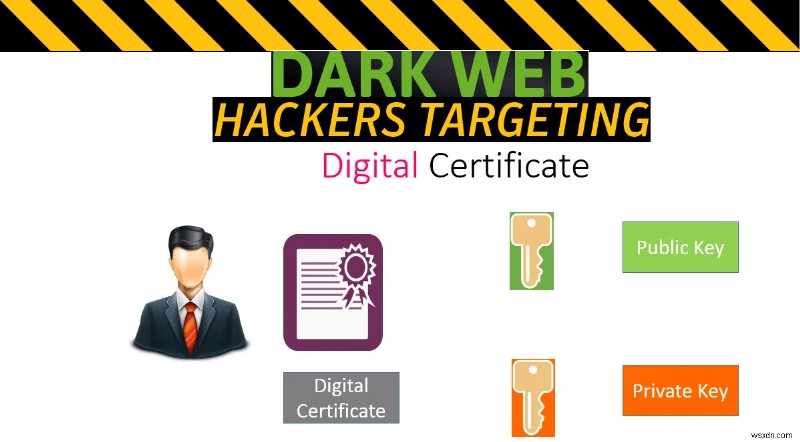
Digital Code Signing Certificates คืออะไร:
Digital Certificate เป็นเหมือนบัตรประจำตัว ให้ข้อมูลระบุตัวตนแก่บุคคลหรือบริษัท ออกโดย Certificate Authority (CA) ที่เชื่อถือได้
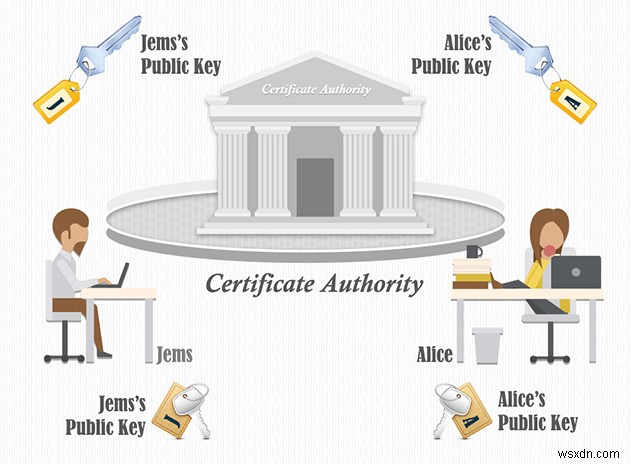
img src: SSL.org
Certificate Authorities ออก Digital Certificates เพื่อยืนยันตัวตนและสิทธิ์ของผู้ถือ Public Key พร้อมข้อมูลระบุตัวตนอื่นๆ ถูกฝังในแต่ละ Digital Certificate ที่ออกให้บุคคลหรือบริษัท ใบรับรองเหล่านี้มีลายเซ็นแบบเข้ารหัส ยืนยันความสมบูรณ์ของข้อมูลและตรวจสอบความถูกต้องของการใช้งาน
แอปพลิเคชันหรือซอฟต์แวร์ที่มี Digital Certificate จะได้รับความไว้วางใจจากคอมพิวเตอร์ และอนุญาตให้รันโปรแกรมโดยไม่มีข้อความเตือน
Digital Certificates อยู่ในความเสี่ยงอย่างไร?
ใบรับรองดิจิทัลที่ลงนามถูกต้อง (Legitimately signed) ถูกขายบน Dark Web ราคาสูงสุด 1,200 ดอลลาร์ (ต่อใบรับรอง) แฮกเกอร์ใช้ใบรับรองเหล่านี้เชื่อมโยงรหัสอันตรายของพวกเขากับซอฟต์แวร์ผู้ขายที่เชื่อถือได้ ลดความเสี่ยงการถูกตรวจจับมัลแวร์ จึง繞ทางเข้าสู่เครือข่ายเป้าหมายและเครื่องของผู้ใช้ได้ง่าย
ฉันต้องกังวลไหม?
ทีมนักวิจัยความปลอดภัยจาก University of Maryland, College Park (Doowon Kim, BumJun Kwon, Tudor Dumitras) พบว่า มัลแวร์ที่ลงนามดิจิทัลมีมาก พบตัวอย่างมัลแวร์ที่ลงนามแล้ว 325 ตัว โดย 189 ตัวมีลายเซ็นดิจิทัลที่ถูกต้อง
"ลายเซ็นที่ผิดปกติเหล่านี้มีประโยชน์ต่อ敵人: เราพบว่าการคัดลอกลายเซ็น Authenticode จากตัวอย่างที่ถูกต้องไปยังมัลแวร์ที่ไม่มีลายเซ็น อาจช่วยให้มัลแวร์หลบพ้นการตรวจจับ AV" นักวิจัยกล่าว
27 ใบรับรองที่ถูกเจาะได้ถูกเพิกถอนแล้ว แต่วันนี้ 84 ใบรับรองที่เหลือยังไว้วางใจโดยระบบ จนกว่าจะถูกเพิกถอน
"ส่วนใหญ่ (88.8%) ของครอบครัวมัลแวร์ ใช้ใบรับรองเดียว ซึ่งบ่งชี้ว่าใบรับรองที่ถูกใช้ לרעה ควบคุมโดยผู้สร้างมัลแวร์มากกว่าผู้อื่น" ทริโอ (Doowon Kim, BumJun Kwon, Tudor Dumitras จาก University of Maryland) กล่าว
Src: thehackernews.com
แม้หลังใบรับรองถูกเพิกถอน นักวิจัยพบว่า Cyber criminals จะไม่หยุดการใช้ร้ายทันที เนื่องจากบางโปรแกรม Antivirus ไม่รู้จักโปรแกรมอันตรายในใบรับรองที่ถูกเพิกถอน นั่นคือ รหัสอันตรายจะทำงานบนระบบโดยไม่มีอุปสรรค
แฮกเกอร์สามารถเพิ่มรหัสอันตรายเข้าไปในไฟล์ระบบ Windows ที่ลงนามโดย Microsoft หรือไฟล์ Microsoft Office ได้ง่าย ดังนั้นจึงหลบจากแอปพลิเคชันความปลอดภัย เพราะไฟล์ที่ลงนามโดย Microsoft อยู่ใน Whitelist ของโปรแกรมความปลอดภัย เพื่อป้องกัน False Positive ที่อาจลบไฟล์ระบบสำคัญและทำให้ Crash
ทำอะไรได้บ้างเพื่อปกป้องตัวเอง?
- อัปเดตระบบปฏิบัติการและเบราว์เซอร์เสมอ
- หลีกเลี่ยงการเพิ่ม CA ใหม่เข้า Root Certificates Zone
- บล็อกไฟล์ที่ดาวน์โหลดมาจากนักพัฒนาที่ไม่รู้จัก
- ติดตามใบรับรองที่เชื่อถือได้
- ติดตั้ง Endpoint Security Solutions
"มัลแวร์ที่ลงนามดิจิทัลสามารถข้ามกลไกป้องกันระบบที่ติดตั้งหรือรันเฉพาะโปรแกรมที่มีลายเซ็นถูกต้อง" อ่านจาก เอกสาร "Certified Malware: Measuring Breaches of Trust in the Windows Code-Signing PKI."
นี่คือเรื่องร้ายแรง แฮกเกอร์เข้าถึงใบรับรองที่ถูกต้อง หมายถึงไม่มีอะไรปลอดภัย Antivirus และระบบจะไม่สามารถระบุภัยคุกคามเหล่านี้ได้ ตอนนี้หลบพ้น Antivirus ได้ง่ายแล้ว
คุณสามารถตรวจสอบรายการใบรับรองที่ถูกใช้ร้ายโดยผู้โจมตีได้ที่ signedmalware.org
