

คุณสังเกตเห็นอะไรแปลกๆ ในฐานข้อมูลของคุณล่าสุดไหม? คุณเห็นตารางที่ไม่รู้จักจำนวนมาก หรือสังเกตเห็น URL ที่ไม่รู้จักในตาราง Options ไหม?
นี่คือสัญญาณคลาสสิกของฐานข้อมูลที่ถูกแฮ็ก
ฐานข้อมูล WordPress จัดเก็บข้อมูลจากเว็บไซต์ WordPress ของคุณ เมื่อฐานข้อมูลของคุณถูกแฮ็ก แฮ็กเกอร์สามารถขโมยข้อมูล เปลี่ยนเส้นทางเว็บไซต์ของคุณไปยังเว็บไซต์อื่น รวมถึงสิ่งอื่นๆ
แตไม่ต้องกังวล ฐานข้อมูลที่ติดเชื้อเป็นปัญหาทั่วไปที่เจ้าของเว็บไซต์ WordPress เผชิญหน้า และมีวิธีกู้คืนฐานข้อมูลที่ถูกแฮ็ก คุณจะต้องสแกนและทำความสะอาดเว็บไซต์ทันที
มี 2 วิธีในการทำ คุณสามารถสแกนและทำความสะอาดฐานข้อมูลที่ถูกแฮ็กด้วยตนเอง หรือโดยใช้ปลั๊กอิน
เพื่อกำจัดมัลแวร์จากฐานข้อมูล WP ด้วยตนเอง คุณต้องมีความรู้เกี่ยวกับฐานข้อมูล แม้จะมีความรู้ กระบวนการก็ใช้เวลานาน ดังนั้น การสแกนและทำความสะอาดด้วยตนเอง เหมาะที่สุดสำหรับผู้ใช้ที่มีความเชี่ยวชาญทางเทคนิค
สำหรับผู้ใช้ที่ไม่มีความเชี่ยวชาญทางเทคนิค การใช้ปลั๊กอินความปลอดภัย เป็นตัวเลือกที่ดีที่สุด
ในบทความนี้ เราจะพาคุณผ่านขั้นตอนการสแกนฐานข้อมูล WordPress หามัลแวร์โดยใช้ปลั๊กอิน หากคุณยังต้องการลองเส้นทางด้วยตนเอง เราก็ได้รายละเอียดไว้ด้วย
TL;DR: เพื่อแก้ไขเว็บไซต์ของคุณ คุณต้องสแกนฐานข้อมูล WordPress ด้วย MalCare ทันที มันจะค้นหามัลแวร์ภายในไม่กี่นาที และทำให้คุณทำความสะอาดฐานข้อมูลได้ ปลั๊กอินยังช่วยคุณดำเนินมาตรการป้องกัน เพื่อให้แน่ใจว่าเว็บไซต์ของคุณปลอดภัยจากการพยายามแฮ็กในอนาคต
ฐานข้อมูล WordPress คืออะไร?
ฐานข้อมูล (Database) คือคลังข้อมูลดิจิทัลที่จัดเก็บข้อมูลจากเว็บไซต์ WordPress ของคุณ ทุกเว็บไซต์ ไม่ว่าจะสร้างด้วย CMS อะไร ก็มีฐานข้อมูล
WordPress สร้างฐานข้อมูลโดยอัตโนมัติ เมื่อคุณสร้างเว็บไซต์ WordPress มันใช้ซอฟต์แวร์จัดการฐานข้อมูลชื่อ MySQL เพื่อสร้างฐานข้อมูล
ฐานข้อมูล MySQL มี 2 หน้าที่ — จัดเก็บข้อมูล และเรียกคืนข้อมูล (Retrieving Data)
สิ่งนี้หมายถึง เมื่อคุณเผยแพร่โพสต์หรือหน้า มันจะ จัดเก็บในฐานข้อมูล และเมื่อผู้เยี่ยมชมพยายามเข้าถึงโพสต์หรือหน้า WordPress จะ เรียกคืนจากฐานข้อมูล เพื่อแสดงให้ผู้เยี่ยมชมเห็น
หมายเหตุเร็ว: บางท่านอาจรู้ว่า ไฟล์ WordPress ก็จัดเก็บข้อมูลจากเว็บไซต์ของคุณได้เช่นกัน เรื่องนั้นจริง แต ไฟล์ WordPress และฐานข้อมูล รวบรวมข้อมูลประเภทต่างกัน เพื่อเข้าใจความแตกต่างนี้ เราแนะนำให้อ่าน Beginner's Guide to the Structure of a WordPress Website (คู่มือสำหรับผู้เริ่มต้น โครงสร้างเว็บไซต์ WordPress)
ฐานข้อมูล WordPress สามารถเข้าถึงผ่านบัญชีโฮสติ้ง เฉพาะเจ้าของเว็บไซต์เท่านั้นที่มีสิทธิ์เข้าถึงฐานข้อมูล เว้นแต่เขา/เธอ แชร์ข้อมูลเข้าสู่ระบบโฮสติ้งกับใคร แต่แฮ็กเกอร์พบวิธีอื่นเข้าถึงฐานข้อมูล โดยหลักแล้ว คือการ exploit ช่องโหว่ความปลอดภัยในเว็บไซต์ ในส่วนถัดไป เราจะบอกว่าฐานข้อมูลถูกแฮ็กอย่างไร
The WordPress database is a digital warehouse that stores, retrieves and displays all the data of your website. Click To Tweet
ฐานข้อมูล WordPress ของฉันถูกแฮ็กได้อย่างไร?
มี 2 วิธีหลักที่แฮ็กเกอร์สามารถเข้าถึงฐานข้อมูล WordPress ของคุณได้ นั่นคือ:
1. การโจมตีแบบ SQL Injection Attacks
2. การโจมตีแบบ Brute Force Attacks
1. การโจมตีแบบ SQL Injection Attacks
เว็บไซต์ WordPress ส่วนใหญ่ อนุญาตให้ผู้ใช้เพิ่มความคิดเห็น หรือติดต่อแอดมินหรือเจ้าของเว็บไซต์ พื้นที่ที่ผู้ใช้สามารถป้อนข้อความของตัวเองได้ เรียกว่า 'Input Fields' (ช่องป้อนข้อมูล)
เมื่อ Input Fields ไม่ได้ถูกตั้งค่าอย่างถูกต้อง อาจถูก exploit โดยแฮ็กเกอร์ แทนที่จะเขียนความคิดเห็น แฮ็กเกอร์สามารถฉีดโค้ดอันตรายเข้าไป
ความคิดเห็นที่ส่งบนเว็บไซต์ของคุณ จะถูกจัดเก็บในฐานข้อมูล นั่นคือวิธีที่โค้ดอันตรายพบทางเข้าสู่ฐานข้อมูลของคุณ และเปิดประตูให้แฮ็กเกอร์เข้าถึงฐานข้อมูลของคุณ
ตัวอย่างหนึ่งที่นึกออกคือ SQL Code Injections ในปลั๊กอิน Booking Calendar WordPress ช่องโหว่อนุญาตให้ผู้โจมตีป้อนคำสั่ง SQL ที่ไม่ดี ซึ่งถูกส่งต่อไปยังฐานข้อมูล นี่ทำให้ผู้โจมตีสามารถดูข้อมูลจากฐานข้อมูลได้
2. การโจมตีแบบ Brute Force Attacks
ฐานข้อมูล WordPress สามารถเข้าถึงได้โดยการล็อกอินเข้าบัญชีโฮสติ้งของคุณด้วยข้อมูลเข้าสู่ระบบของคุณ
แฮ็กเกอร์สามารถโจมตีแบบ Brute Force ซึ่งพวกเขาพยายามเดา Username และ Password ของบัญชีของคุณ
หากคุณมีข้อมูลเข้าสู่ระบบที่เดาง่าย เช่น admin (username) และ password123 (password) โอกาสดีที่บัญชีของคุณจะถูกแฮ็กง่ายๆ หากพวกเขาเข้าถึงบัญชีโฮสติ้งของคุณได้ พวกเขาจะ exploit ฐานข้อมูลของคุณ
หากคุณสงสัยว่าฐานข้อมูลของคุณถูกแฮ็ก คุณต้องดำเนินมาตรการความปลอดภัยเว็บไซต์บางอย่างทันที รวมถึงการสแกนและทำความสะอาดฐานข้อมูล ซึ่งเราจะแนะนำในส่วนถัดไป
If your database is hacked, you need to take steps to clean it immediately. Use MalCare's Instant Malware Removal to clean malware from your website. Click To Tweet
วิธีสแกน & ทำความสะอาดฐานข้อมูล WordPress หามัลแวร์?
มี 2 วิธีในการสแกนและทำความสะอาดฐานข้อมูลของเว็บไซต์ WordPress คุณสามารถทำด้วยตนเอง หรือโดยใช้ปลั๊กอิน เราจะแสดงทั้ง 2 วิธี
สแกน & ทำความสะอาดฐานข้อมูล WordPress โดยใช้ปลั๊กอิน
ไม่ใช่ทุกปลั๊กอินความปลอดภัยที่สามารถค้นหาและกำจัดมัลแวร์ในฐานข้อมูลได้
- ยากที่จะหามัลแวร์ในฐานข้อมูล มันอาจซ่อนอยู่ที่ไหนก็ได้ ส่วนใหญ่ของปลั๊กอินความปลอดภัย ดูเฉพาะที่ที่มัลแวร์มักจะอยู่ นี่หมายความว่า มัลแวร์ที่ซ่อนอยู่ที่อื่น ไม่ถูกตรวจจับ
- นอกจากนี้ ส่วนใหญ่ของปลั๊กอินความปลอดภัย WordPress ปฏิบัติตามวิธีเก่าๆ เช่น Signature หรือ Pattern Matching เพื่อหามัลแวร์ในฐานข้อมูล แต่วิธีนี้ สแกนเนอร์มัลแวร์ WordPress สามารถ ค้นหาได้แค่มัลแวร์ที่รู้จักแล้ว ไม่ใช่มัลแวร์ใหม่หรือซับซ้อน
- นอกจากนี้ ปลั๊กอินความปลอดภัย WordPress หลายตัว มี Turn-around time (เวลาดำเนินการ) ยาวนาน อาจใช้ระหว่างไม่กี่ชั่วโมงถึงหลายวัน ในการทำความสะอาดฐานข้อมูลของคุณ เรารู้ว่า เมื่อเว็บไซต์ของคุณถูกแฮ็ก เวลาคือสิ่งสำคัญที่สุด ความล่าช้าในการทำความสะอาดเว็บไซต์ของคุณ อาจทำให้สถานการณ์แย่ลงแบบ Snowball (กลิ้งหิมะโตขึ้นเรื่อยๆ) ตัวอย่างเช่น ผู้ให้บริการโฮสติ้งอาจระงับเว็บไซต์ของคุณ และ Google อาจ Blacklist เว็บไซต์ของคุณ
คุณจะต้องการปลั๊กอินที่ไม่ได้รับปัญหาเหล่านี้ MalCare เป็นปลั๊กอินความปลอดภัยอย่างหนึ่ง
แทนที่จะพึ่งพาวิธีเก่าๆ อย่าง Signature หรือ Pattern Matching มันตรวจสอบรูปแบบและพฤติกรรมของโค้ด เพื่อระบุว่าโค้ดเป็นโค้ดอันตรายหรือไม่ นั่นคือวิธีที่มันค้นหามัลแวร์ใหม่และซับซ้อน
นอกจากนี้ ปลั๊กอินมอง आगे (looks beyond) สถานที่ที่รู้จักแล้วที่มัลแวร์มักจะอยู่ มันมองเข้าไปในทุกมุมทุกมóc และสืบสวนพฤติกรรมที่น่าสงสัย หากมีมัลแวร์บนเว็บไซต์ของคุณ MalCare จะหามันเจอ
ในส่วนถัดไป เราจะแสดงวิธีใช้ปลั๊กอินความปลอดภัย MalCare
สแกน & ทำความสะอาดฐานข้อมูล WordPress ด้วยปลั๊กอินความปลอดภัย MalCare
ทำตามคู่มือขั้นตอนต่อขั้นตอนของเรา เพื่อสแกนเว็บไซต์ WordPress และทำความสะอาด หากสแกนเนอร์พบการติดเชื้อ
ขั้นตอนที่ 1: ดาวน์โหลดและติดตั้ง MalCare Security เพิ่มเว็บไซต์ของคุณเข้าไปในแดชบอร์ด MalCare และปลั๊กอินจะเริ่มรัน WordPress Malware Scan บนเว็บไซต์ของคุณทันที
ขั้นตอนที่ 2: หลังจากสแกนเว็บไซต์ WordPress ของคุณ MalCare จะแจ้งให้คุณทราบ หากพบมัลแวร์ในฐานข้อมูลของคุณ
โปรดทราบว่า ปลั๊กอินสแกนทั้งไฟล์และฐานข้อมูล ดังนั้น หากพบไฟล์น่าสงสัย มันจะแจ้งให้คุณทราบด้วย บนเว็บไซต์ที่เราสแกน MalCare พบไฟล์ WordPress ที่ถูกแฮ็ก 17 ไฟล์ และสคริปต์อันตราย 1 ตัวในฐานข้อมูล
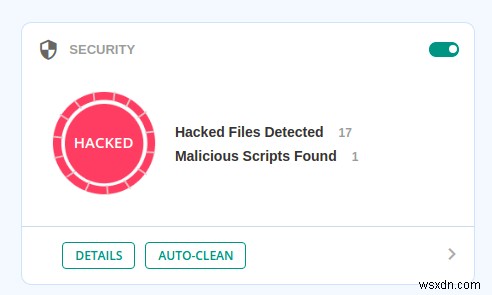
ขั้นตอนที่ 3: หากมีมัลแวร์บนเว็บไซต์ของคุณ คุณต้องกำจัดมันโดยเร็วที่สุด ด้วย MalCare คุณมีตัวเลือก WordPress Malware Removal แบบทันที (Instant) เพียงคลิกที่ Auto-Clean บนแดชบอร์ดของ MalCare และปลั๊กอินจะเริ่มทำความสะอาดเว็บไซต์ของคุณ
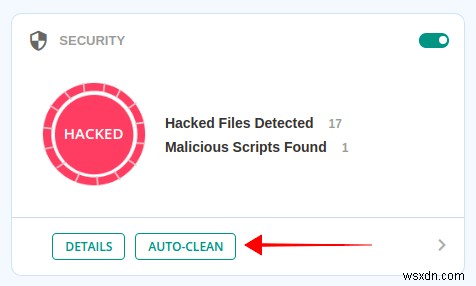
มันจะใช้เวลาไม่กี่นาทีในการทำความสะอาดฐานข้อมูลของคุณ แต่เมื่อเสร็จสิ้น คุณจะได้รับการแจ้งเตือนเกี่ยวกับเรื่องนี้ในแดชบอร์ด MalCare
สแกน & ทำความสะอาดฐานข้อมูล WordPress ด้วยตนเอง
การสแกนและทำความสะอาดฐานข้อมูลด้วยตนเอง จะใช้เวลานาน นอกจากนี้ มีโอกาสดีที่คุณจะพลาดมัลแวร์ที่ซ่อนอยู่ นอกจากนี้ หากคุณทำผิดพลาดขณะทำความสะอาดฐานข้อมูล เช่น ลบตารางผิด หรือลบชิ้นส่วนของโค้ดที่ไม่ใช่อันตราย คุณอาจทำให้เว็บไซต์ของคุณพัง
นี่คือเหตุผลที่เรา แนะนำอย่างยิ่ง ให้สแกนและทำความสะอาดฐานข้อมูลของคุณด้วยความช่วยเหลือของปลั๊กอิน แต่ถ้าคุณรู้สึกอยากลองผจญภัยวันนี้ และต้องการลองวิธีด้วยตนเอง ไปข้างหน้าได้เลย แต่ก่อนอื่น ให้สำรองข้อมูลเว็บไซต์ WordPress ของคุณเต็มรูปแบบ คุณสามารถใช้ปลั๊กอินสำรองข้อมูลอย่าง BlogVault เพื่อสำรองข้อมูล หากมีอะไรผิดพลาด คุณสามารถกู้คืนสำรองและทำให้เว็บไซต์ WordPress ของคุณทำงานได้ในเวลาไม่นาน
ในฐานข้อมูลของคุณ มี 2 ตัวบ่งชี้ทั่วไปของมัลแวร์ ก็คือ ฟังก์ชัน PHP อันตราย (Malicious PHP Functions) และ ลิงก์หรือ iFrames ที่ไม่รู้จัก (Unknown Links or iFrames) เราจะแสดงวิธีค้นหาเหล่านี้ด้วยตนเอง
- ฟังก์ชัน PHP อันตราย (Malicious PHP Functions): วิธีทั่วไปมากในการระบุการติดเชื้อในฐานข้อมูล คือ การมีโค้ดที่อาจเป็นอันตราย อย่าง base64_decode, gzinflate, error_reporting(0), และ shell_exec ที่ว่านี้ มีข้อเสีย ว่ารหัสเหล่านี้ ไม่ได้เป็นอันตรายตลอดเวลา บางครั้ง โปรแกรมเมอร์ ใช้โค้ดแบบนี้ เพื่อรันฟังก์ชันบางอย่าง
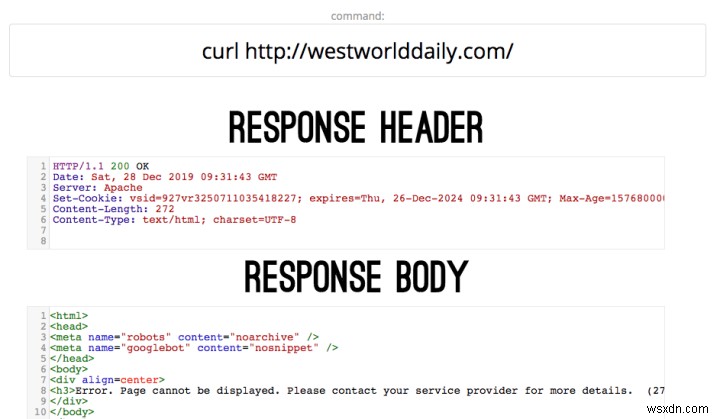
- ลิงก์หรือ iFrames ที่ไม่รู้จัก (Unknown Links or iFrames): แฮ็กเกอร์ ฉีดลิงก์ที่ไม่รู้จัก และ iFrames เข้าเว็บไซต์ และปลอมแปลง มัน เพื่อให้เจ้าของเว็บไซต์ ไม่สามารถ ระบุ ลิงก์ ได้ วิธีที่ดี ในการ จับ ลิงก์เหล่านี้ คือ ตรวจสอบ โค้ด เว็บไซต์ของคุณ คุณสามารถ ใช้ เครื่องมือ ชื่อ Online cURL เพื่อ แสดง และ ตรวจสอบ โค้ด บน เว็บไซต์ของคุณ ค้นหา โค้ด ที่ ไม่ ต้องการ หรือ ข้อความ น่าสงสัย เช่น ชื่อ ยา ส่วนเสริม (Pharmaceutical Drugs) อย่างระมัดระวัง
เมื่อคุณพบสัญญาณมัลแวร์ในฐานข้อมูลของคุณแล้ว คุณต้องทำความสะอาดมัน เพื่อทำความสะอาดฐานข้อมูล คุณจะต้องกู้คืนคัดลอกฐานข้อมูลที่สะอาด คุณสามารถทำได้ก็ต่อเมื่อ คุณได้ทำการสำรองฐานข้อมูล WordPress ไว้ แตถ้าคุณไม่มีสำรองที่สะอาดสำหรับกู้คืนเว็บไซต์ เราแนะนำให้ใช้ปลั๊กอินสำรองข้อมูล
แค่นี้ก็จบแล้ว ครับ สำหรับการสแกนและทำความสะอาดมัลแวร์ฐานข้อมูล WordPress ของคุณ
หากคุณต้องการส่งออก (Export) ฐานข้อมูล WordPress ของคุณ เราแนะนำให้อ่านคู่มือของเราเกี่ยวกับวิธีส่งออกฐานข้อมูล WordPress?
สรุป
การโดนแฮ็กฐานข้อมูล อาจเป็น Wake-up Call (สัญญาณเตือน) ที่คุณต้องการ เพื่อให้ความสำคัญกับความปลอดภัยมากขึ้น แม้เว็บไซต์ของคุณอาจไม่อยู่ในอันตรายตอนนี้ แต่ไม่มีการรับประกันว่า จะไม่โดนแฮ็กอีก หากคุณต้องการหลีกเลี่ยงการโจมตีแบบนี้เกิดขึ้นอีก ควรดำเนินมาตรการความปลอดภัย WordPress บางอย่าง และใช้ปลั๊กอินความปลอดภัย และสแกนฐานข้อมูล WordPress หามัลแวร์เป็นประจำ ปลั๊กอินจะเสนอ การตรวจจับมัลแวร์ การทำความสะอาด และมาตรการปกป้องเว็บไซต์จากการพยายามแฮ็กในอนาคต
ลองใช้ MalCare Security Plugin
