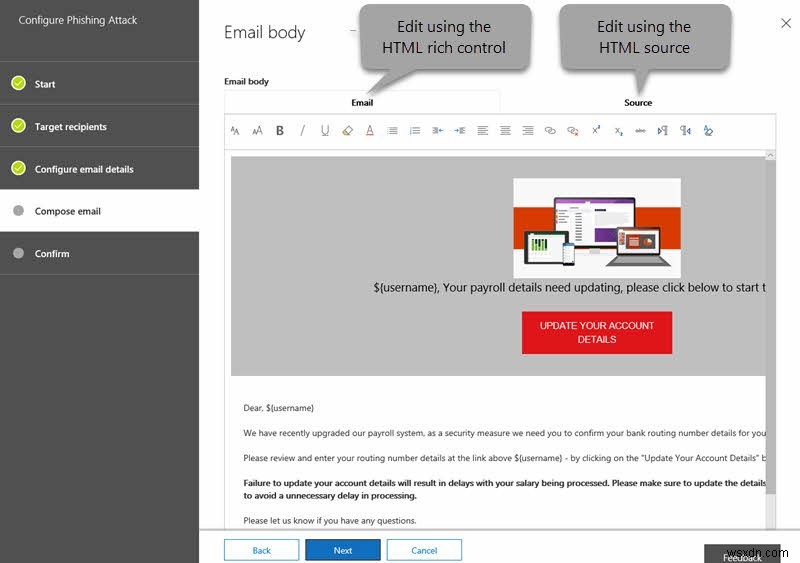
หากคุณใช้ Office 365 Threat Intelligence คุณสามารถตั้งค่าบัญชีเพื่อรันการจำลองการโจมตีฟิชชิง (phishing) และ brute force แบบเรียลไทม์บนเครือข่ายองค์กรของคุณ ซึ่งช่วยเตรียมพร้อมสำหรับการโจมตีล่วงหน้า คุณสามารถสอนพนักงานให้ระบุการโจมตีเหล่านี้ได้โดยใช้ Office 365 Attack Simulator บทความนี้จะตรวจสอบวิธีการจำลองการโจมตีฟิชชิงบางอย่าง
ประเภทของการโจมตีที่คุณสามารถจำลองด้วย Office 365 Attack Simulator ประกอบด้วย:
- Spear-Phishing Attack (การโจมตีฟิชชิงเป้าหมายเฉพาะ)
- Password Spray Attack (การโจมตีพ่นรหัสผ่าน)
- Brute Force Password Attack (การโจมตีรหัสผ่านแบบ Brute Force)
คุณสามารถเข้าถึง Attack Simulator ได้ภายใต้ Threat Management ใน Security and Compliance Center หากไม่พบ อาจเป็นเพราะคุณยังไม่ได้รับสิทธิ์
โปรดระวังจุดต่อไปนี้:
- ในหลายกรณี การสมัครสมาชิกเก่าๆ จะไม่รวม Office 365 Threat Intelligence โดยอัตโนมัติ ต้องซื้อเป็น Add-on แยกต่างหาก
- หากคุณใช้ Mail Server ภายในองค์กร (On-premise) แทน Exchange Online ปกติ Simulator จะไม่ทำงาน
- บัญชีที่ใช้รันการโจมตี ควรใช้ Multi-Factor Authentication ใน Office 365
- คุณต้องเข้าสู่ระบบในฐานะ Global Administrator เพื่อเริ่มการโจมตี
Attack Simulator สำหรับ Office 365
คุณต้องคิดสร้างสรรค์และคิดเหมือนแฮกเกอร์ เพื่อการจำลองการโจมตีที่เหมาะสม หนึ่งในการโจมตีฟิชชิงที่เน้นไปคือ Spear Phishing โดยทั่วไป ผู้ทำ Spear Phishing จะค้นคว้าก่อนโจมตี และใช้ชื่อแสดงที่ดูคุ้นเคยและน่าเชื่อถือ การโจมตีเหล่านี้มักทำเพื่อขโมยข้อมูลประจำตัวของผู้ใช้
วิธีดำเนินการโจมตีฟิชชิงด้วย Attack Simulator Office 365
วิธีการดำเนินการโจมตีฟิชชิงด้วย Attack Simulator ใน Office 365 ขึ้นอยู่กับประเภทของการโจมตีที่คุณพยายามทำ อย่างไรก็centes อินเทอร์เฟซผู้ใช้เข้าใจง่าย จึงเพิ่มความสะดวกในการจำลองการโจมตี
- เริ่มที่ Threat Management > Attack Simulator
- ตั้งชื่อโครงการด้วยวลีที่มีความหมาย ช่วยให้คุณประมวลผลข้อมูลได้ง่ายขึ้นภายหลัง
- หากต้องการใช้เทมเพลตสำเร็จรูป คลิก Use Template
- ในกล่องใต้ Name ให้เลือกเทมเพลตอีเมลที่ต้องการส่งให้เป้าหมาย
- คลิก NEXT
- ในหน้าจอนี้ ให้ระบุผู้รับเป้าหมาย อาจเป็นบุคคลหรือกลุ่ม
- คลิก NEXT
- หน้าจอที่สามอนุญาตให้กำหนดรายละเอียดอีเมล: ระบุ Display name, Email ID, Phishing login URL, Custom landing page URL, และ Email subject
- คลิก FINISH เพื่อเริ่มการโจมตี Spear Phishing
มีอีกหลายประเภทของการโจมตีใน Office 365 Attack Simulator เช่น Password-Spray และ Brute-Force attacks คุณสามารถลองดูได้โดยเพิ่มรหัสผ่านทั่วไปไปหนึ่งหรือหลายรายการ เพื่อดูว่าเครือข่ายมีโอกาสถูกแฮกเกอร์บุกครึ้มหรือไม่
การฝึกซ้อมเหล่านี้จะช่วยให้คุณศึกษาพนักงานเกี่ยวกับประเภทต่างๆ ของการโจมตีฟิชชิง คุณยังสามารถนำข้อมูลไปวิเคราะห์เพิ่มเติมในองค์กรได้
หากมีคำถามเกี่ยวกับ Attack Simulator ใน Office 365 โปรดทิ้งความคิดเห็น คุณสามารถอ่านเพิ่มเติมได้ที่ docs.microsoft.com