

ความปลอดภัย PDF - ด้านอีกฝั่งของเหรียญ
อัปเดต: 15 กุมภาพันธ์ 2010
ความปลอดภัย PDF 聽起來像主題模糊 而且確實如此 對絕大多數電腦用戶來說 PDF 文檔只是信息的媒介 不幸的是 它們已經發展到不僅僅是這樣
PDF 文檔已經發展到一個地步 它們已經成為互動小程序 載入腳本和其他東西 所有這些都顯著增強了用戶體驗 但如果被濫用 可能會導致潛在問題 與流行的 PDF 軟體結合 經常成為攻擊目標和被濫用 打開 PDF 文檔可能變成安全問題
我們在上一篇文章中討論過 PDF 漏洞和可能的緩解措施 實話實說 有遠見的話 麻煩很容易避免 以較低權限運行作業系統 使用替代程序 堅持信譽良好的信息來源 你就沒事 沒有恐慌 事實上 你可能想問 為什麼我寫這篇文章 在我上一篇之後
好吧 今天 我想從另一個角度呈現 PDF 安全主題 雖然第一篇文章中提到的所有方法都是通用的 默認拒絕 技術 總是有效 但它們不告訴我們手頭文件的任何信息 換句話說 我們可能在不知情的情況下處理「壞」文件 可能對系統沒有風險 但不消除社交工程 此外 如果你使用配置正確的系統 你不在乎使用或打開什麼文件 但如果你把壞東西轉發給你不知情的同伴? 這裡有個例子: Linux 用戶 他們不太在意在系統上打開和使用什麼文件 但轉發可能受感染的文件給 Windows 朋友 可能導致幾個尷尬時刻
最好的解決方案是沒有朋友 這樣你就不會把壞東西轉發給任何人 但既然人們傾向於有朋友 我們將討論更分析性的 PDF 軟體方法 今天呈現的材料不取代第一篇文章的教訓 它們補充它們 - 很好
讓我們開始
健康的使用習慣
在我關於安全網絡實踐的文章中 我概述了普通用戶可以部署的幾種方法 來嘗試分析他們剛下載並希望運行的文件的好壞程度 它們圍繞在線多引擎掃描 在論壇尋求幫助 和一些快樂的搜尋 這絕不是處理事情的完美方式 不幸的是 有時這是唯一的方式 當有人想運行文件 他們就會運行 你能做的最好的事 是試著以某種方式說服他們 在執行文件前 做一些表面檢查
任何掃描的大問題在於 你可能將文件標記為壞 但你永遠無法將文件標記為好 許多人不理解這一點 他們發誓他們的防毒軟體是最神聖的解決方案 我要強調這一點: 如果你的防毒軟體將文件標記為壞 這是眾惡中較輕的 當有疑慮時 就沒有疑慮 但如果軟體將文件標記為乾淨 它乾淨嗎? 不 這只是意味著它未被標記為壞 僅此而已
這就是為什麼 Whitelisting - 或 Default-deny - 是處理各種威脅的最佳方式 除了少數精選朋友 外 人人都是敵人 你將所有東西視為壞 然後緩慢、小心地讓精選碎片進入信任圈
我的 PDF 漏洞文章全關於 Whitelisting Whitelisting 的問題在於 你根本不知道可能存在或不存在的任何問題 你快樂地擺盪著 無視可能困擾他人的任何憂愁
這就是 Blacklisting 派上用場的地方 Blacklisting 也稱為 Default-allow 是一種方法 你保留壞東西的長數據庫 定期更新列表 然後 工具 像防毒掃描器 使用這些數據庫 嘗試識別惡意代碼 它們針對可執行代碼運行簽名檢測模式 並向用戶報告 這種方法相當堂吉訶德 但它已成為常態 人們會做任何他們被告知的事 只要它是常態
Blacklisting 就像執法 大多數人被視為無罪 直到被證明有罪 Whitelisting 更像 1984 如果你傾向於這個話題 可以閱讀一篇相當哲學的文章
在軟體世界 Whitelisting 贏了 - 在社會也不會那麼壞 Blacklisting 相當無效 然而 當兩者結合 你可以達到一些相當有趣的結果 當你在冰蛋糕的 Whitelisting 上放一顆 Blacklisting 的櫻桃 你得到一個非常有用的公式
Whitelisting 讓你快樂 Blacklisting 讓你朋友快樂 你保持機器處於良好狀態 並避免發送垃圾給其他人 縮短垃圾郵件和惡意軟體的循環 就像超人為了他人測試豬流感疫苗
PDF 漏洞
我們之前詳細討論過這些 你絕對應該看我關於這個主題的文章 解決最常見的攻擊向量 和非常簡單的緩解方法 首先是謹慎和耐心
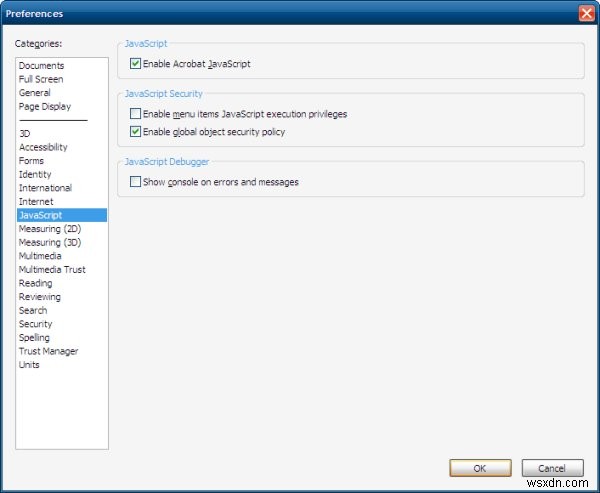
現在 如果你想變得技術性並使用 Blacklisting 不管怎樣 這裡有一套工具應該能幫助你
PDF 掃描器 是什麼?
確實 大多數人從未聽說過專門處理 PDF 文件的工具 你可能用傳統防毒掃描器吹噓他們神聖能力到處都有 獲得一些運氣 但很少有專門處理 PDF 的工具
直到最近 PDF 文件不被認為有趣 但強大腳本和 Flash 與 PDF 的結合 創造了一個可以被很好利用的漏洞 更糟的是 最流行的 PDF 和 Flash 軟體來自同一供應商 - Adobe 所以當你對其中一個有問題 你可能對另一個也有問題
緩解 PDF 威脅 讓許多多疑的 Windows 用戶 恐慌不已 解決方案很少 運行受限賬戶 和使用替代軟體 解決問題 但很少人願意嘗試這些非常簡單的概念
最近 出現了一些 PDF 安全工具 為 Windows 用戶提供一些嘗試識別壞文件的方法 我再說一次 Whitelisting 是首選方式 現在 讓我們檢查這些工具:
Wepawet
主頁
Wepawet 是一項分析基於 Web 的惡意軟體的服務 它處理 Flash, JavaScript 和 PDF 文件 您可以通過上傳文件或指定 URL 使用該服務 非常簡單
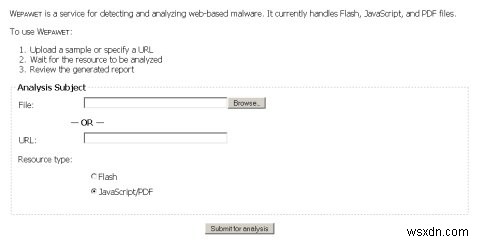
這是一個樣本報告的樣子:
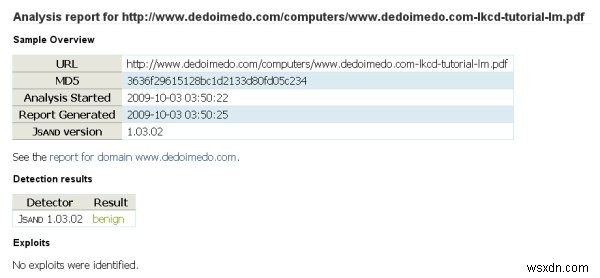
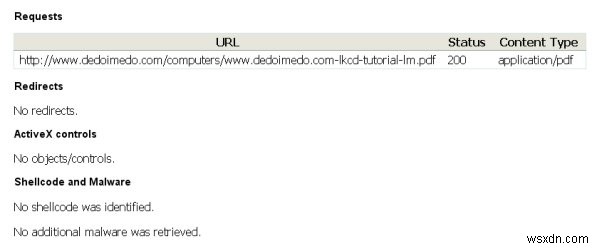
這絕對不完美 但可以給你一個關於這一切是什麼的指示 記住 當有疑慮時 就沒有疑慮
PDFiD
主頁 (文章)
此工具將禁用 PDF 文件內的 JavaScript 它所做的是 通過改變函數名稱的大小寫 重寫函數名稱 由於 PDF 語言區分大小寫 這將使腳本變得毫無意義和無法使用 但這不會阻止閱讀器軟體正確顯示內容 它們只會忽略壞指令並繼續
然而 PDFiD 是一個命令行 Python 腳本 所以你必須安裝 Python 並從命令行調用工具 沒有花哨的 GUI 像 Wepawet 一樣 這個工具年輕且生嫩 可能有故障 但能完成工作
這是命令:
PDFiD -d <filename>.pdf
這將「解除武裝」PDF 文件 移除 JavaScript 並創建一個名為 <filename>.disarmed.pdf 的副本 然後 你可以嘗試新文件 看它做什麼 和如何工作
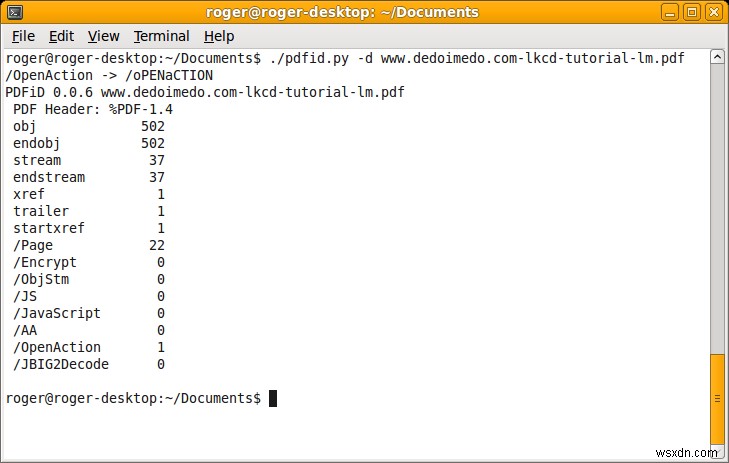
據我所了解 我可能錯 PDFiD 包含在 VirusTotal 掃描器列表中 所以如果你對可疑文件執行在線掃描 你將有 20+ 工具驗證上傳內容的完整性 包括 PDFiD
額外資源
總體而言 今天就到這裡 對於超級极客 這裡還有更多閱讀:
這個 PDF 是惡意的嗎?
結論
這篇文章不會把你變成 PDF 特種部隊 或類似的東西 但它確實為你提供了嘗試識別可能不需要的文件的基本工具 這些工具遠非完美 或打算大規模使用 但如果你在讀這篇文章 你可能不是普通電腦用戶
第百萬次 如果你不喜歡文件 別運行它 最好的是 為了避免因癢手指造成的自我傷害 錯誤 使用替代應用程序 並堅持最小權限概念 這樣 即使你確實執行壞文件 它們的破壞範圍也小得多
我建議使用 Wepawet 和 PDFiD 當發送你必須發送給電腦使用習慣不好的朋友的文件時 長遠來看 你可能不會有太大區別 但至少你已經盡力了
堅持 Whitelisting 並在處理可疑文件時使用 Blacklisting 我希望你喜歡這篇文章 如果你有什麼明智的話要補充 別害羞 發郵件給我 See ya around.
Cheers.
