

รูเตอร์ของคุณเป็นเป้าหมายหลักของแฮกเกอร์ที่ต้องการใช้ WiFi ของคุณฟรีๆ หรือเจาะเข้าเครือข่ายของคุณ หากถูกเจาะ พวกเขาสามารถเปลี่ยนเส้นทางคำขออินเทอร์เน็ตส่วนตัวหรือธุรกิจของคุณไปยังเซิร์ฟเวอร์ที่ติดมัลแวร์ได้
อย่างไรก็ตาม คนส่วนใหญ่ไม่ได้ตระหนักถึงขนาดของปัญหาที่มากับรูเตอร์ที่ถูกแฮก ผู้ผลิตก็ผลิตรูเตอร์จำนวนมากและไม่ได้อัปเดต ทำให้เปิดโอกาสให้โจมตี ไซเบอร์อาชญากรจึงเอาเปรียบจากการนี้เพื่อโจมตีรูเตอร์จำนวนมาก
ตัวอย่างล่าสุดของการโจมตีมัลแวร์รูเตอร์คือภัยคุกคาม VPNFilter หลังการโจมตีมัลแวร์ขนาดใหญ่ที่ทำให้รูเตอร์ WiFi และอุปกรณ์เครือข่ายหลายพันเครื่องบนทั่วโลกถูกเจาะ FBI ได้ออกคำขอเร่งด่วนให้เจ้าของบ้านและสำนักงานขนาดเล็กรีบูตรูเตอร์เพื่อขัดจังหวะการโจมตีมัลแวร์ขนาดใหญ่
ในหมู่ภัยคุกคามที่มัลแวร์ดังกล่าวสร้างขึ้น รวมถึงการทำให้รูเตอร์ใช้งานไม่ได้ การบล็อกการจราจรเครือข่าย และการเก็บข้อมูลที่ผ่านรูเตอร์ คุณอาจสูญเสียข้อมูลสำคัญหรือ機密 ซึ่งอาจก่อให้เกิดปัญหาใหญ่สำหรับคุณหรือธุรกิจของคุณ
ชัดเจนว่าไม่มีใครอยากอยู่ในสถานการณ์เช่นนี้ ซึ่งเป็นเหตุผลที่เราจัดทำคู่มือนี้เกี่ยวกับวิธีตรวจสอบรูเตอร์หามัลแวร์ และสิ่งที่คุณสามารถทำได้เพื่อให้ยากขึ้นในการถูกแฮก
สัญญาณว่ารูเตอร์ของคุณติดมัลแวร์
หากคุณสงสัยว่ามีบางอย่างผิดปกติกับรูเตอร์ มีสัญญาณบ่งบอกทั่วไปบางอย่างที่บ่งชี้ถึงการโจมตีหรือมัลแวร์ที่เป็นไปได้ ในหมูธงเตือนที่ควรตรวจสอบมีดังนี้:
- คอมพิวเตอร์ทำงานช้ากว่าปกติ
- การค้นหาอินเทอร์เน็ตถูกเปลี่ยนเส้นทางไปยังเว็บไซต์แปลกๆ
- ข้อความขอค่าไถ่ต้องการเงินเพื่อปลดล็อกข้อมูลของคุณ
- รหัสผ่านบัญชีออนไลน์ใช้ไม่ได้
- เงินบางส่วนหายจากบัญชีธนาคารออนไลน์
- โปรแกรมคอมพิวเตอร์ล่มแบบสุ่ม
- ชื่อแถบเครื่องมือใหม่ที่คุณไม่รู้จักปรากฏบนเว็บเบราว์เซอร์
- หน้าต่างป๊อปอัปหลายหน้าที่มีข้อความแจ้งเตือนแอนตี้ไวรัสปลอมหรือบนหน้าจอ
- ซอฟต์แวร์ใหม่ถูกติดตั้งโดยไม่คาดคิดบนคอมพิวเตอร์ของคุณ
สัญญาณหลักว่ารูเตอร์ของคุณถูกเจาะคือเซิร์ฟเวอร์ DNS โจมตี "ขโมย" DNS ของรูเตอร์ของคุณเพื่อแก้ไขโดยไม่ได้รับความยินยอม เป้าหมายคือควบคุม ติดตาม และเปลี่ยนเส้นทางการจราจรอินเทอร์เน็ตของคุณไปยังเว็บไซต์ฟิชชิง
เช่น หากคุณเชื่อมต่อกับบัญชีธนาคารออนไลน์ผ่านอุปกรณ์ที่เชื่อมต่อกับรูเตอร์ คุณจะถูกเปลี่ยนเส้นทางไปยังเว็บไซต์ปลอมหรือของธนาคาร หากคุณเฝ้าระวังพอ คุณอาจสังเกตว่าเว็บไซต์ร้ายเหล่านั้นไม่มีการเข้ารหัส HTTPS จากเว็บไซต์ฟิชชิง โจมตีสามารถเข้าถึงเซสชันการธนาคารของคุณและถอนเงินโดยคุณไม่รู้
นี่คือสิ่งที่ควรระวังหาก DNS ของรูเตอร์ถูกขโมย:
- โฆษณาไม่เหมาะสม เช่น โฆษณาเย็ดหรืออื่นๆ ปรากฏบนหน้าจอขณะที่คุณกำลัง瀏覽หน้าเว็บที่คุณเยี่ยมชมปกติ โฆษณาเหล่านี้อาจถูกปรับเปลี่ยนเพื่อหลอกลวงคุณ
- คุณได้รับคำเตือนหรือการแจ้งเตือนที่บ่งชี้ถึงปัญหาที่เป็นไปได้กับคอมพิวเตอร์ของคุณ
- เบราว์เซอร์ของคุณเปลี่ยนเส้นทางจากหน้าเว็บยอดนิยม เช่น เว็บไซต์ธนาคารออนไลน์และโซเชียลมีเดีย ไปยังเวอร์ชันปลอมหรือของเว็บไซต์เหล่านั้น เว็บไซต์ฟิชชิงเหล่านี้เก็บข้อมูลส่วนตัว ข้อมูลล็อกอิน บางครั้งก็รวมถึงข้อมูลบัญชีธนาคารและบัตรเครดิต
หากคุณยังไม่แน่ใจว่ารูเตอร์ของคุณมีมัลแวร์หรือถูกแฮก คุณสามารถใช้ F-Secure Router checker ได้ มันเป็นเครื่องมือออนไลน์ง่ายๆ ที่ตรวจสอบสุขภาพของรูเตอร์ของคุณเพื่อหาภัยคุกคามมัลแวร์และช่องโหว่ที่เป็นไปได้ แม้จะไม่ใช่เครื่องมือที่ละเอียดที่สุด แต่เป็นจุดเริ่มต้นที่ดีในการตรวจสอบว่ารูเตอร์ของคุณติดเชื้อหรือไม่
ควรทำอย่างไรหากรูเตอร์ของคุณติดมัลแวร์
หากคุณพบว่ารูเตอร์ของคุณมีมัลแวร์ นี่คือขั้นตอนง่ายๆ เพื่อลดความเสียหาย
สำรองข้อมูลและไฟล์ของคุณ
ก่อนพยายามแก้ไขคอมพิวเตอร์หรือลบมัลแวร์ ให้สำรองข้อมูลและไฟล์ของคุณไปยังบริการเก็บข้อมูลบนคลาวด์หรือฮาร์ดดิสก์ภายนอก
รีสตาร์ทคอมพิวเตอร์ในโหมด Safe Mode
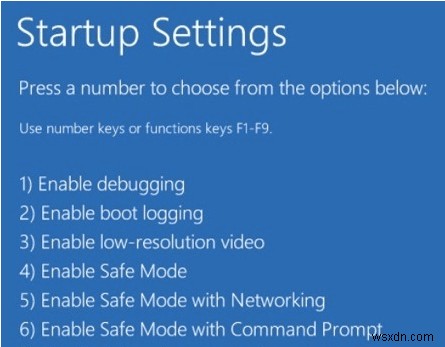
หากคุณได้ข้อความแจ้งเตือนแอนตี้ไวรัสปลอมและสงสัยว่ารูเตอร์ของคุณมีมัลแวร์ ให้ปิดคอมพิวเตอร์และรีสตาร์ทในโหมด Safe Mode เพื่อลบซอฟต์แวร์ที่น่าสงสัย
เมื่อเสร็จแล้ว ให้รีสตาร์ทในโหมดปกติและตรวจสอบว่าข้อความหายไปหรือยัง จากนั้นสแกนคอมพิวเตอร์อีกครั้งเพื่อค้นหาภัยคุกคามมัลแวร์ที่เหลืออยู่
รักษาความปลอดภัยรูเตอร์และติดตั้งแอนตี้ไวรัสที่แข็งแกร่ง
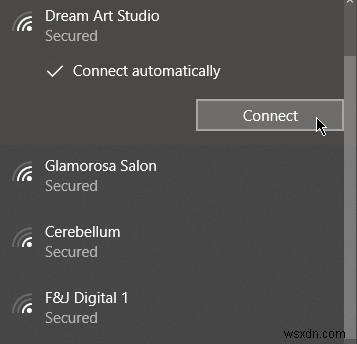
นี่คือเส้นป้องกันแรกของคุณ เพราะมันปกป้องอุปกรณ์ของคุณออนไลน์ สร้าง SSID (ชื่อเครือข่าย) และรหัสผ่านที่แข็งแกร่ง และเปิดไฟร์วอลล์ของรูเตอร์
คุณยังสามารถได้รับ VPN (เครือข่ายส่วนตัวเสมือน) สำหรับบ้านหรือธุรกิจหากคุณต้องการระมัดระวังเพิ่มเติม
เปลี่ยนรหัสผ่านของคุณ
หากมีบัญชีที่ถูกแฮกเป็นผลมาจากการโจมตีรูเตอร์ ให้ขอรีเซ็ตรหัสผ่านทันทีและสร้างรหัสที่แข็งแกร่งขึ้น คุณยังสามารถใช้การยืนยันตัวตนสองปัจจัย (2FA) เพื่อความปลอดภัยเพิ่มเติม
ตรวจสอบลิงก์ในอีเมลของคุณอย่างใกล้ชิดก่อนคลิก หากคุณใช้รหัสผ่านเดียวสำหรับหลายบัญชี ให้เปลี่ยนมันด้วย ตัวจัดการรหัสผ่านที่ปลอดภัยจะช่วยได้หากคุณจัดการรหัสผ่านที่แตกต่างกันสำหรับทุกบัญชีไม่ได้
ขั้นตอนอื่นๆ ที่คุณสามารถทำได้:
- เปิดใช้งานการเข้ารหัส WPA2 แทน WAP ต้นฉบับหรือ WEP ที่ล้าสมัย
- ตั้งค่ารูเตอร์เป็น Stealth Mode ทำให้โจมตียากที่จะพบมันออนไลน์
- ติดตั้งอัปเดตเฟิร์มแวร์เพื่อปกป้องรูเตอร์จากข้อบกพร่องที่แก้ไขแล้ว
- ปิด UPnP ในรูเตอร์ของคุณ การตั้งค่านี้สามารถใช้เปลี่ยนเซิร์ฟเวอร์ DNS ของคุณได้ เนื่องจากมันมักไว้วางใจทุกคำขอจากเครือข่ายท้องถิ่นของคุณ
- แจ้งเตือนครอบครัว เพื่อน และเพื่อนร่วมงานอย่ารับคำเชิญอีเมลปลอม ดาวน์โหลด หรือคำขอและข้อความโซเชียลมีเดียปลอม
ข้อคิดสุดท้าย
เมื่อคุณตรวจสอบรูเตอร์หามัลแวร์แล้ว และพบว่าสัญญาณส่วนใหญ่ที่กล่าวมาข้างต้นมีอยู่ คุณต้องกำจัดเชื้อคอมพิวเตอร์ของคุณเพื่อคืนสู่การทำงานปกติ
ควรติดตามข่าวสารเกี่ยวกับรูเตอร์ มัลแวร์ การแฮก และปัญหาด้านไซเบอร์ความปลอดภัยอื่นๆ เพื่อช่วยปกป้องอุปกรณ์ของคุณจากความเสี่ยงในอนาคต และทำให้คุณตื่นตัวและมีข้อมูล เพื่อให้คุณตัดสินใจได้ดีที่สุดเกี่ยวกับการปกป้องรูเตอร์ คอมพิวเตอร์ และอุปกรณ์มือถือของคุณ
