

การเปลี่ยนแปลงเหล่านี้จะหยุดการกระจายแอปอันตรายผ่าน Play Store ได้จริงไหม?
หลังจากเห็นการเพิ่มขึ้นของการกระจายแอปหลอกลวงและบัญชีนักพัฒนาที่เป็นอันตราย Google ประกาศแผนความปลอดภัยเพิ่มเติม เริ่มจากวันจันทร์ เพื่อยืนยันตัวตนของนักพัฒนาและแก้ปัญหาแอปปลอม Google จะขอ 2FA และที่อยู่จริงของนักพัฒนา
แต่สิ่งนี้จะเพิ่มความสมบูรณ์ของแอป Play Store อย่างไร?
ก่อนการประกาศ Google ขอเพียงอีเมลและเบอร์โทร แต่ตอนนี้ ด้วยการขอรายละเอียดการยืนยันตัวตนเพิ่มเติม เช่น - บัญชีเป็นของบุคคลหรือธุรกิจ ชื่อติดต่อ ที่อยู่จริง และการยืนยันอีเมลและเบอร์โทร กระบวนการจะเข้มงวดขึ้น หมายความว่าผู้ไม่หวังดีจะไม่ได้โอกาสกระจายแอปปลอมและหลอกลวงผู้ใช้
การประกาศทำโดยบริษัท
ข้อมูลนี้จะสาธารณะไหม?
ไม่ ข้อมูลที่แชร์กับ Google จะไม่สาธารณะ จะถูกเก็บไว้กับ Google เพื่อยืนยันตัวตนและติดต่อกับนักพัฒนา
ตาม Google ไทม์ไลน์ของการเปลี่ยนแปลงที่จะมาถึงจะเป็น:
- เริ่ม 28 มิถุนายน 2021 นักพัฒนาจะประกาศประเภทบัญชีและยืนยันรายละเอียดติดต่อได้
- จากเดือนสิงหาคมเป็นต้นไป เพื่อเปิดบัญชีนักพัฒนาใหม่ การระบุประเภทบัญชีและยืนยันรายละเอียดติดต่อขณะสมัครจะเป็นบังคับ 2FA ก็จะถูกบังคับสำหรับบัญชีนักพัฒนาใหม่
- ภายในปีนี้ บัญชีนักพัฒนาแต่ละบัญชีจะต้องระบุประเภทบัญชี ยืนยันข้อมูลประจำตัว และเปิดใช้งาน 2FA
นอกจากนี้ ยักษ์เทคโนโลยีกล่าวว่า การเปลี่ยนแปลงเหล่านี้ทำเพื่อให้ Google Play ปลอดภและปลอดภัย จะช่วยให้บริการชุมชนได้ดีขึ้น
ทำไมต้อง 2-Step Verification? จะช่วยอย่างไร?
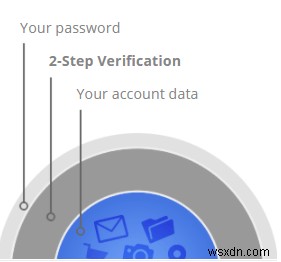
วิธีที่ดีที่สุดเพื่ออยู่ในความปลอดภัยและเพิ่มคุณค่าของเครื่องมือ Google's 2-Step Verification เป็นสิ่งจำเป็น เนื่องจากมันใช้ทั้งรหัสผ่านของคุณและวิธีที่สอง (ข้อความส่งไปยังเบอร์โทรที่ลงทะเบียน แอป authenticator, hardware security key, หรือการแจ้งเตือน) เพื่อระบุตัวคุณ ระดับความปลอดภัยจึงเพิ่มขึ้น นอกจากนี้ ยืนยันว่ามีคนจริงอยู่ด้านหลังหน้าจอ
- เพื่อตั้งค่า 2-step verification เยี่ยมชม https://myaccount.google.com/signinoptions/two-step-verification/enroll-welcome?pli=1
- คลิก Get Started
- ล็อกอินเข้าบัญชีและปฏิบัติตามคำแนะนำบนหน้าจอเพื่อตั้งค่า 2 step verification
2 step verification ช่วยอย่างไร?
- เมื่อเปิดใช้งาน 2-step verification ผู้เลวร้ายจะไม่สามารถเข้าถึงบัญชีของคุณได้ สมมติว่าพวกเขาแฮ็กรหัสผ่าน ยังต้องการ Security key เพื่อเข้าไปในบัญชี
- การลงชื่อเข้าใช้จะต้องการรหัสผ่านและ security key ที่ได้รับ
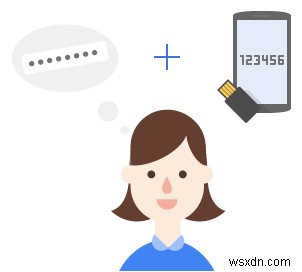
- รหัสยืนยันถูกสร้างเฉพาะสำหรับบัญชีของคุณ และใช้ได้เพียงครั้งเดียว
ข้อกำหนดของ Google เพื่อให้ความปลอดภัย
- เพื่อให้แน่ใจว่าข้อมูลจากนักพัฒนาเป็นจริง Google จะโทรและส่งอีเมลบ้างครั้ง
- อีเมลที่นักพัฒนาให้ควรต่างจากอีเมลที่ใช้สร้างบัญชี Google นอกจากนี้ แนะนำให้ใช้อีเมลจากโดเมน (หากคุณมี)
- อีเมลติดต่อสำหรับบัญชีธุรกิจหรือองค์กรไม่ควรเป็นแบบทั่วไปหรือส่วนตัว ควรเชื่อมโยงกับองค์กร
- Two-factor authentication สำหรับผู้ใช้ Google Play Console จะเป็นบังคับ
- การเขียนคำเป็นตัวพิมพ์ใหญ่ทั้งหมดจะไม่ได้รับอนุญาต (ถ้าเป็นชื่อแบรนด์ก็ยอมรับได้)
- จะไม่อนุญาตให้รวม emoji ในชื่อแอป
- ชื่อแอปจะจำกัด 30 ตัวอักษร
- ไม่สามารถให้แรงจูงใจติดตั้งโดยเพิ่มวลีอย่าง download now
- Google จะไม่อนุญาตโปรโมทข้อเสนอโดยรวม Sale banner ในไอคอนแอป
Timeline สำหรับนักพัฒนา
รายงานว่า นักพัฒนา Android มีเวลาจนถึงไตรมาสที่สองของปี 2022 ที่จะประกาศข้อมูลที่ขอ หมายความว่าในสามเดือนแรกของ 2022 ผู้ใช้จะเห็น Safety Section ใหม่
ทำไมต้องมีการกระทำนี้?
การกระทำนี้อาจช่วยลดจำนวนการหลอกลวงหรือแอปที่เป็นการฉอโกงบน Google Play Store ขณะตรวจสอบข้อมูล หากมีสัญญาณน่าสงสัย Google จะจัดการได้ มันหมายความว่า Google จะระบุคนที่มีเจตนาอันตราย และแยกแยะระหว่างผู้ใช้จริงและคนที่ทำงานภายใต้ชื่อสม مستعار
Google วางแผนอะไรเพิ่มเติมไหม?
พร้อมกับการประกาศการเปลี่ยนแปลงสำหรับนักพัฒนา Google Play เริ่มเดือนสิงหาคม แอป Play จะต้องเผยแพร่ในรูปแบบ Android App Bundle หมายความว่า Google ทิ้ง APKs และตอนนี้แอปที่ใช้ Android App Bundles จะถูกใช้งานอย่างเดียว
เมื่อการประกาศนี้ออกมา ไม่กี่วันหลังการประกาศ Windows 11 ที่มาพร้อมความสามารถในการ sideload Android apps เป็น APKs สิ่งต่างๆ ดูน่าสงสัย แผนของ Google เพื่อทำให้แอปน้อยลงบน Windows 11 ไหม? Google อยากเก็บแอปของตัวเองไว้เองอย่าง Apple ไหม?
ถ้าเป็นเช่นนี้ อนาคตของ Microsoft จะเป็นอย่างไร?
คุณคิดว่าขั้นตอนที่ Google กำลังทำในชื่อการเสนอความปลอดภัย ถูกต้องไหม? หรือมีแผนอะไร? คุณได้ไอเดียอะไรหลังจากรู้ทั้งหมดนี้?
บอกความคิดเห็นของคุณได้เลยโดยทิ้ง feedback ในส่วนความคิดเห็น
