

การเข้ารหัส (Encryption) เป็นประโยชน์ต่อทุกคนที่ใช้อุปกรณ์ดิจิทัล อินเทอร์เน็ตจะเป็นอันตรายโดยไม่มีการเข้ารหัส เช่นเดียวกับ Wi-Fi access points และอุปกรณ์ที่ป้องกันด้วยรหัสผ่านอย่าง iPhone
แต iPhone ไม่ใช่堡壘 (bastion) ของความปลอดภัยอีกต่อไป หน่วยงานบังคับกฎหมายสหรัฐ ใช้เครื่องมือราคาถูก เพื่อ ข้ามการเข้ารหัส iPhone ลดความเป็นส่วนตัวอย่างมาก พร้อมทำลายความปลอดภัย
นี่คือการสำรวจลึกเครื่องมือ GrayKey ใหม่ มันคืออะไร ทำอะไร ทำไมอันตราย และทำไมแอปเปิลกังวล
แอปเปิล vs FBI
ก่อนตรวจสอบ GrayKey ให้บริบทหลังบ้านเล็กน้อย สำหรับการเข้ารหัส iPhone และการพยายามแยกมัน
จำได้ไหม iPhone ของ San Bernardino? หลังการโจมตีทรัมย์ที่ San Bernardino FBI ติดต่อแอปเปิลถึงศาล FBI ต้องการให้แอปเปิล สร้าง encryption backdoor ให้พวกเขา ข้ามความปลอดภัย iPhone ของหนึ่งในโจรทรัมย์ที่ตาย แอปเปิลปฏิเสธ อย่างถูกต้อง ยืนยันว่า เมื่อสร้าง backdoor แล้ว มันจะไม่เคยปิดได้
บริษัทความปลอดภัย Israel-based ชื่อ Cellebrite สุดท้ายหาทางผ่านกลไกความปลอดภัยแอปเปิล ได้ โดยใช้ช่องโหว่ที่ไม่รู้จักมาก่อน และไม่มีอะไรน่าสนใจบนโทรศัพท์ ต้องสังเกตว่า ตอนนั้น บริการ Cellebrite ใช้ค่าใช้จ่าย $5,000 ต่อเครื่อง และโทรศัพท์ต้องส่งไปที่สถานที่ปลอดภัยของพวกเขา
ข้ามไปปี 2017 บริษัทชื่อ Grayshift ปรากฏในตลาด ขายผลิตภัณฑ์ใหม่: GrayKey วัตถุประสงค์ของ GrayKey ไม่ชัดจนกว่า Thomas Fox-Brewster เปิดเผยอุปกรณ์ใน Forbes Exclusive รวมถึงภาพหลายรูป และ ภาพรวมว่า GrayKey iPhone unlocker ทำอะไร
GrayKey iPhone Unlocker (เครื่องปลดล็อก iPhone)
นี่คือสิ่งที่รู้จักเกี่ยวกับ GrayKey iPhone unlocker จนถึงตอนนี้
อุปกรณ์ GrayKey เอง เป็นกล่องสีเทาเล็ก ขนาด 4 นิ้วลึก 2 นิ้วสูง กล่องมาพร้อม สาย Lightning 2 เส้น ทื้อยื่นออกมาด้านหน้า สำหรับต่อ iPhone 2 เครื่องพร้อมกัน
iPhone เชื่อมต่อกับ GrayKey ประมาณ 2 นาที หลังจากนั้น ถอดสายออก แตยัง ไม่ถูกแยก (cracked) กระบวนการแยกจริง ใช้เวลาต่างกัน ขึ้นกับความแข็งแกร่งของรหัสผ่าน
รหัสผ่านง่าย ใช้เวลาประมาณ 2 ชั่วโมง แยกได้ด้วย brute-force รหัสที่ยากกว่า (6 หลัก) ใช้ 3 วันหรือมากกว่า เอกสาร GrayKey ที่ Malwarebytes เห็น ไม่ได้กล่าวถึง เวลาแยกสำหรับรหัสยาวกว่า
เมื่อแยกรหัสผ่านอุปกรณ์สำเร็จ โทรศัพท์จะแสดงหน้าจอสีดำ แสดงรหัสพร้อมข้อมูลอุปกรณ์อื่นๆ (เคล็ดลับสร้างรหัสผ่านแข็งแกร่งและจดจำง่าย)
GrayKey ดาวน์โหลด iPhone ทั้งเครื่อง
Unlocker แสดงรหัสผ่านอุปกรณ์ แต่มันยัง ดาวน์โหลด file system ทั้งหมดของ iPhone ไปที่อุปกรณ์ GrayKey GrayKey แล้วเชื่อมต่อกับ web-based interface ที่พร้อมสำหรับการวิเคราะห์
ภาพด้านล่างแสดงผลลัพธ์ของ iPhone X ที่ถูกแยก สังเกต "Found passcode," "Software Version" ที่เพิ่งออก, และ "iTunes Backup" และ "Full Filesystem" พร้อมดาวน์โหลด (รวม SHA256 hash)
GrayKey ราคาสูงมาก
GrayKey iPhone unlocker มี 2 รุ่น
รุ่นแรก ราคา $15,000 ต้องการการเชื่อมต่ออินเทอร์เน็ต เพื่อทำงาน ในนั้น อุปกรณ์ถูก geofenced (จำกัดพื้นที่) ไปที่เครือข่ายตั้งค่าเริ่มต้น เพื่อให้แน่ใจว่า GrayKey ไม่โอนย้ายง่าย รายงานอื่นอ้างว่า รุ่นออนไลน์ต่อเนื่องนี้ จำกัด 300 ครั้งปลดล็อก คิดเป็น $50 ต่อ iPhone
รุ่นที่สอง ราคา $30,000 ทำงาน offline (ออฟไลน์) ไม่มีข้อจำกัดจำนวนการใช้งาน GrayKey จะทำงานจนกว่าแอปเปิลจะค้นพบช่องโหว่และ patch มัน
หน่วยงานบังคับกฎหมายไหนบ้าง ที่มี GrayKey?
แม้จะเป็นเงินจำนวนใหญ่ งบประมาณหน่วยงานบังคับกฎหมาย จะยอมจ่ายได้ง่าย (หรืออย่างปาฏิหาริย์ ขึ้นอยู่กับหน่วยงาน) สำหรับเครื่องมือที่สร้างช่องทางข้อมูลใหม่โดยสิ้นเชิง โดยเฉพาะ ที่ก่อนหน้านี้ หลายหน่วยงาน ไม่สามารถเข้าถึงได้ อย่างน้อยในความสามารถที่ง่ายดูเหมือนนี้
การสืบสวนต่อเนื่องของ Motherboard พบ หลายประเภทหน่วยงาน ซื้อ GrayKey แล้ว:
- ตำรวจท้องถิ่น (Local police): ตำรวจ Miami-Dade County แสดงว่า อาจซื้อ GrayKey ไปแล้ว
- ตำรวจระดับภูมิภาค (Regional police): ตำรวจรัฐ Maryland และ Indiana ออกแบบฟอร์มจัดซื้อ GrayKey
- ตำรวจเมือง (City police): เอกสารบ่งชี้ Indianapolis Metropolitan Police Department ได้รับใบเสนอราคาจาก Grayshift เรื่อง GrayKey
- Secret Service (หน่วยงานลับ): อีเมลแสดง แผนซื้อ GrayKey 6 เครื่อง
- State Department (กระทรวงการต่างประเทศ): Bureau of Diplomatic Security ซื้อรายการ $15,000 จาก Grayshift ใน มีนาคม 2018 ตามบันทึกจัดซื้อสาธารณะ
- DEA (กรมบังคับการยาเสพติด): ออกเอกสาร Sources Sought สำหรับ GrayKey แบบ offline
- FBI: บันทึกจัดซื้อสาธารณะออนไลน์ แสดง FBI มองหาซื้อ GrayKey 6 เครื่อง
ถ้า GrayKey ของ Grayshift ยังคงให้ข้อมูล iPhone ที่ก่อนหน้าเข้าถึงไม่ได้ กับหน่วยงาน คุณน่าจะเห็น procurement forms เพิ่มขึ้นอีก
แอปเปิลทำอะไรเพื่อหยุด GrayKey?
คุณนึกภาพได้ว่า แอปเปิล ไม่ได้พอใจเลย ที่ความปลอดภัย iPhone ถูกเจาะอย่างสาธารณะ และไม่ใช่แค่ iPhone เก่า — เราพูดถึง อุปกรณ์ high-end ที่รัน iOS รุ่นล่าสุดบางรุ่น แอปเปิลไม่ได้นั่งรอ Grayshift รักษาช่องโหว่เปิดอยู่
แทนที่จะรอ ใน iOS 12 public beta ปัจจุบัน มีฟีเจอร์ใหม่ ที่ จำกัดการเข้าถึง Lightning port ของ iPhone ที่ล็อก อย่างมาก (ฟีเจอร์เพิ่มเติมมากมายกับ iOS 12!)
"เรากำลังเสริมสร้างการป้องกันความปลอดภัยในทุกผลิตภัณฑ์แอปเปิล อย่างต่อเนื่อง เพื่อช่วยลูกกาค้าป้องกันแฮกเกอร์ โจรขโมยข้อมูล และการบุกรุกข้อมูลส่วนตัว" ผู้แทนแอปเปิลบอก Reuters "เรามีความเคารพสูงสุดต่อหน่วยงานบังคับกฎหมาย และเราไม่ได้ออกแบบการปรับปรุงความปลอดภัย เพื่อทำให้พวกเขาประสบความลำบากในการปฏิบัติหน้าที่"
iOS 12 จะทำให้ การโจมตี brute-force ผ่าน Lightning port ไร้ประโยชน์ โดย ปิดการเข้าถึงผ่านเส้นทางนั้น หลังเพียง 1 ชั่วโมง USB Restricted Mode ใหม่ จะหยุด การสื่อสารข้อมูล จากอุปกรณ์ที่ต่อใหม่ หลังช่วง 60 นาที ทำให้ GrayKey ไร้ประโยชน์ การตั้งค่า USB Restricted Mode ปัจจุบัน มีเวลาลิมิต 1 สัปดาห์ ให้หน่วยงานช่วงเวลายาว พยายาม brute-force รหัสผ่าน
คุณจะป้องกันตัวเองจาก GrayKey ได้อย่างไร?
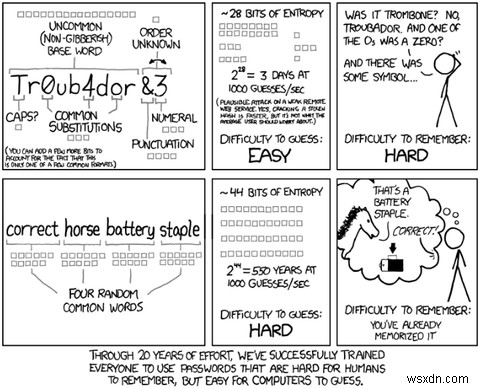
ด้วยอัปเดตที่จะมาถึง iOS 12 และการนำ USB Restricted Mode ที่จำกัด เข้ามา มีเพียง หนึ่งสิ่งที่คุณทำได้ตอนนี้: อัปเดตรหัสผ่านของคุณ คุณควรใช้ อย่างน้อย 8 หลัก เพื่อรักษาความปลอดภัยโทรศัพท์ หรือ ถ้าอยากเสริมความปลอดภัย iPhone จริงๆ ให้เปลี่ยนเป็น passphrase (รหัสผ่านแบบประโยค) ที่ยาวกว่า
iOS รองรับ custom numeric และ custom alphanumeric codes ยาวเท่าไหร่ก็ได้ Passphrase ใช้หลายคำ สร้างล็อกที่แข็งแกร่งกว่า PIN หรือรหัสผ่านทั่วไป ดู XKCD comic ที่เกี่ยวข้องมาก เพื่อข้อมูลเพิ่ม:
พื้นที่สีเทาที่ยังคงดำเนินต่อไปของ GrayKey
ตอนนี้ หน่วยงานบังคับกฎหมาย ถือไพ่ อย่างน้อยในความหมายหนึ่ง iPhone ที่มีความปลอดภัยแย่ เสี่ยงต่อการโจมตี แตสถานการณ์นี้ อาจไม่ยาวนาน ถ้า Grayshift ไม่ค้นหาช่องโหว่และ workaround ใหม่ สำหรับ security patches ของแอปเปิล เพิ่มเติม GrayKey ไม่ได้เป็น unprecedented (ไม่มีสابقة)
IP-Box เป็นอุปกรณ์คล้ายกัน ที่เข้าถึงข้อมูล iPhone ที่ล็อก รัน iOS รุ่นเก่า ได้ ฟังก์ชันหยุดทำงานด้วย iOS 8.2 update แต่ก่อให้เกิด IP-Box 2 IP-Box 2 ยังพร้อมใช้งานอย่างกว้างขวาง แตต้องการความรู้วิธีถอด integrated circuit chips วางในอุปกรณ์
มี implications (นัยสำคัญ) อื่นๆ อีก iPhone ถูกล้มรหัสผ่านเสร็จแล้ว ยังเปราะบางถาวรไหม? เจ้าของ iPhone ใช้โทรศัพท์ปกติได้อีกไหม หรือต้องเปลี่ยนเครื่อง?
และสุดท้าย หน่วยงานควรตัดสินใจยังไง จะใช้ GrayKey เมื่อไหร่? คือ มี protocol (โปรโตคอล) ที่กำหนด กำหนดการแยกรหัสผ่านอุปกรณ์ด้วยเครื่องมือ third-party ไหม? ต้องการ affidavit (หนังสือรับรอง) reasonable suspicion (ความสงสัยสมเหตุสมผล) และอื่นๆ?
นัยสำคัญและการโต้แย้ง ที่ดำเนินต่อไป รอบๆ การแยกรหัสผ่าน iPhone ด้วย GrayKey จะคงอยู่ ฉันมั่นใจ ผู้อ่านส่วนใหญ่ คาดหวัง หน่วยงานบังคับกฎหมาย ทำมากที่สุด เพื่อปกป้องเหยื่อ ถ้าการแยกรหัสผ่าน กลายเป็น core tenet (หลักการพื้นฐาน) ของความมั่นคงพลเมือง คุณไว้วางใจหน่วยงาน ใช้พลังนั้น ในเวลาที่เหมาะสมไหม?
และคุณจะแค่ เพิ่มการเข้ารหัสบนอุปกรณ์ เพื่อต่อต้านความพยายามของพวกเขาไหม?
