

โพสต์นี้ให้ภาพรวมขององค์ประกอบที่เป็นส่วนหนึ่งของเครือข่าย Oracle® Cloud Infrastructure (OCI)
บทนำ
เครือข่าย OCI ประกอบด้วยองค์ประกอบต่อไปนี้:
- Virtual Cloud Network
- Subnet
- Virtual network interface card
- Security Lists
- Route tables
- Route rules
Virtual Cloud Network
คุณต้องสร้าง Virtual Cloud Network (VCN) ก่อนที่จะเปิดตัวอินสแตนซ์เพื่อทำงานในเครือข่าย OCI VCN เหมือนเครือข่ายศูนย์ข้อมูลแบบดั้งเดิมและรวมถึง subnets, route tables และ gateways
VCN อยู่ภายในภูมิภาคเดียว แต่สามารถข้าม availability domains (AD) หลายตัวที่ครอบคลุมบล็อก IPv4 Classless Inter-Domain Routing (CIDR) ที่ติดกันเพียงบล็อกเดียว เมื่อคุณลบ VCN คุณควรลบ gateways ที่แนบมาและให้แน่ใจว่า subnets ว่างเปล่า
VCNs มาพร้อมกับองค์ประกอบเริ่มต้นต่อไปนี้ซึ่งคุณไม่สามารถลบได้:
- Route table, ไม่มี rules
- Security list, พร้อม default rules
- Dynamic Host Configuration Protocol (DHCP) options, พร้อมค่าเริ่มต้น
แต่ละ subnet ที่คุณสร้างมีองค์ประกอบต่อไปนี้เชื่อมโยงกับมัน:
- Route table หนึ่งตัว
- Security lists หนึ่งหรือมากกว่า
- ชุด DHCP options หนึ่งชุด
หากคุณไม่ระบุองค์ประกอบก่อนหน้า subnet จะใช้องค์ประกอบ VCN เริ่มต้นโดยอัตโนมัติ
Subnet
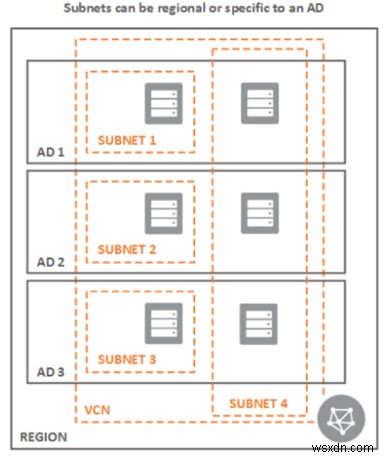
Subnet เป็นการแบ่งย่อยของ VCN และสามารถเป็น AD เฉพาะเจาะจงหรือระดับภูมิภาค Oracle แนะนำให้ใช้ regional subnets เพราะยืดหยุ่นกว่า
คุณสามารถมี subnets หลายตัวใน AD ที่ใช้ route table, security lists และ DHCP options เดียวกัน Subnets มี virtual network interface cards ซึ่งแนบอยู่กับ instances แต่ละ subnet มีช่วง IP ที่ติดกัน และช่วง IP ไม่สามารถทับซ้อนกันได้
คุณสามารถกำหนด subnets เป็นหนึ่งในสองตัวเลือกต่อไปนี้:
- Private: Instances มีที่อยู่ IP ส่วนตัวที่กำหนดให้กับ VNICs
- Public: Instances มีที่อยู่ IP ส่วนตัวและสาธารณะทั้งคู่ที่กำหนดให้กับ VNICs
ในแผนภาพต่อไป AD แต่ละตัวมีศูนย์ข้อมูลหนึ่งหรือมากกว่าอยู่ภายในภูมิภาค (พื้นที่ทางภูมิศาสตร์ท้องถิ่น) ภูมิภาคประกอบด้วย availability domains สามตัว
Source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingVCNs.htm
Virtual network interface card
Virtual network interface card (VNIC) ช่วยให้ instance เชื่อมต่อกับ VCN และกำหนดว่า instance เชื่อมต่อกับ endpoints ภายในและภายนอก VCN อย่างไร
Primary VNIC ถูกแนบกับแต่ละ instance ระหว่างการเปิดตัว และคุณไม่สามารถลบมันได้ คุณสามารถแนบ secondary VNICs และลบพวกมันจาก instance ที่มีอยู่ที่อยู่ใน availability domain เดียวกับ primary VNIC
Security lists
Security lists เป็นกฎไฟร์วอลล์เสมือนสำหรับ VCN และให้ข้อมูลเกี่ยวกับประเภทการจราจรต่อไปนี้:
- Ingress: Incoming traffic
- Egress: Outgoing traffic
มีสองประเภทของกฎ:
- stateful: ใช้การติดตามการเชื่อมต่อสำหรับการจราจรใดๆ ที่ตรงกับกฎนั้น
- stateless: ไม่ใช้การติดตามการเชื่อมต่อสำหรับการจราจรใดๆ ที่ตรงกับกฎนั้น
กฎความปลอดภารถูกบังคับใช้ในระดับ instance แม้ว่าจะเชื่อมโยงในระดับ subnet
Route tables
ใช้ route tables เพื่อส่ง traffic ออกจาก VCN ซึ่งประกอบด้วย route rules ด้วยองค์ประกอบต่อไปนี้:
- Destination CIDR Routing
- Targets สำหรับ traffic ที่ตรงกับ CIDR นั้น
Route rules
คุณไม่ต้องการ route rules เพื่อเปิดใช้งาน traffic ภายใน VCN เอง
Target types ที่อนุญาตสำหรับ route rules รวมถึง:
Dynamic routing gateway
Dynamic routing gateway เส้นทาง private network traffic ระหว่าง VCN ของคุณและเครือข่าย on-premises โดยใช้ IPSec VPN, FastConnect หรือ VCN ที่ peered ในภูมิภาคอื่น
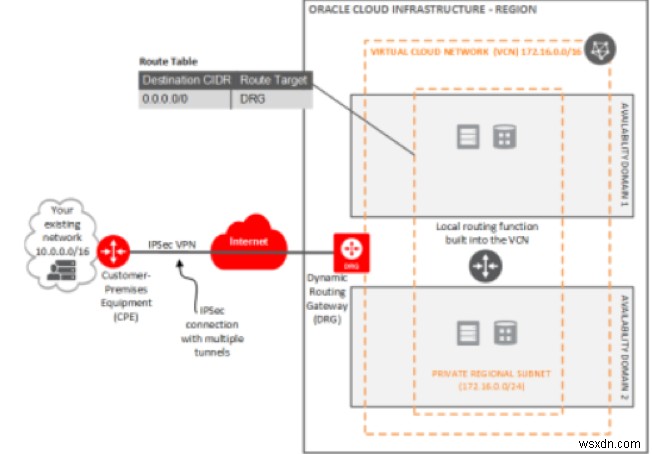
Image Source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/overviewIPsec.htm
Internet gateway
ใช้ Internet gateway สำหรับ public subnets ที่เข้าถึงอินเทอร์เน็ตโดยตรง Public subnet ต้องมี route table และใช้ security list เพื่อควบคุม traffic เข้าและออกของทรัพยากร Internet gateways รองรับการเชื่อมต่อที่เริ่มต้นภายใน VCN และจากอินเทอร์เน็ต เช่น จาก web servers
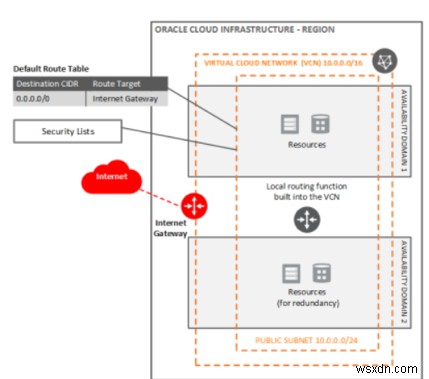
Image source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/managingIGs.htm
Network Address Translation gateway
ใช้ Network Address Translation (NAT) gateway สำหรับทรัพยากรที่มีคุณสมบัติดังนี้:
- ไม่มีที่อยู่ IP สาธารณะ
- ต้องการการเข้าถึงอินเทอร์เน็ตแบบ outbound
- ไม่สามารถรับ inbound connections ที่เริ่มต้นจากอินเทอร์เน็ตได้
Public IP จะถูกกำหนดให้ NAT gateway โดยอัตโนมัติ และคุณไม่สามารถเลือกหรือใช้ reserved public IP addresses ฐานข้อมูลที่ต้องดาวน์โหลดแพตช์จากอินเทอร์เน็ตอาจใช้ NAT gateway
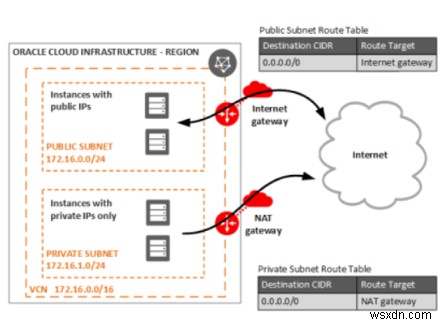
Image source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/NATgateway.htm
Service gateway
ใช้ service gateway สำหรับ subnets ที่ต้องการการเข้าถึงแบบส่วนตัวไปยังบริการ Oracle เช่น autonomous database
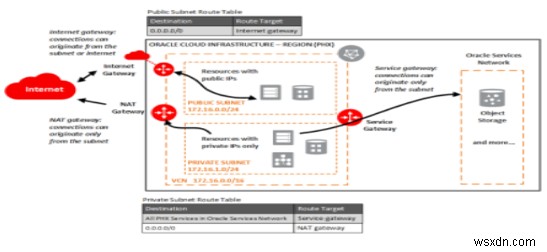
Image source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/servicegateway.htm
Local Peering gateway
Subnets ที่ต้องการการเข้าถึงแบบส่วนตัวไปยัง peered VCN ในภูมิภาคเดียวกันสื่อสารโดยใช้ที่อยู่ IP ส่วนตัว สอง VCN ในเครือข่าย peering ไม่สามารถมี CIDRs ที่ทับซ้อนกันได้
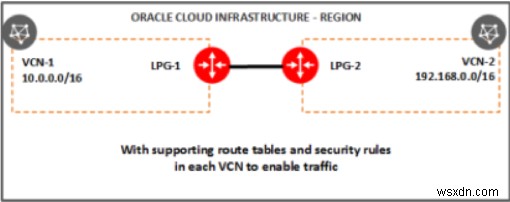
Image source: https://docs.cloud.oracle.com/en-us/iaas/Content/Network/Tasks/localVCNpeering.htm
สรุป
ตั้งค่าเครือข่าย OCI ของคุณโดยการสร้าง VCN, subnets, internet gateway, NAT gateway, service gateway พร้อมกฎ security list พื้นฐาน ในเพียงไม่กี่ขั้นตอนที่มีผู้นำทาง คอนโซล wizard Virtual Networking QuickStart คุณสามารถสร้าง VCN และองค์ประกอบอื่นๆ ที่อธิบายในโพสต์นี้ได้อย่างรวดเร็ว
สรุป
เรียนรู้เพิ่มเติมเกี่ยวกับฐานข้อมูล
ใช้แท็บ Feedback เพื่อแสดงความคิดเห็นหรือถามคำถาม คุณยังสามารถคลิก Sales Chat เพื่อแชททันทีและเริ่มสนทนาได้
