

ถ้าถามว่า firewall ทำอะไร คนส่วนใหญ่ตอบว่า "ป้องกันคุณ" แม้ไม่ผิด แตเป็นการลดทอนเกินไปของแนวคิด firewall จริงๆ มัน ทำ อะไรเพื่อป้องกัน และทำงานยังไง สำคัญกว่าเมื่อเข้าใจซอฟต์แวร์น่าปริศนานี้ คุณอาจสังเกตว่า firewall มี 2 ชุด "rules": inbound และ outbound สิ่งเหล่านี้หมายถึงอะไร? ต้องการทั้งคู่จริงไหม? เราจะอภิปรายและค้นพบสิ่งที่ควรรู้เกี่ยวกับแนวคิดเหล่านี้ในทุกระบบปฏิบัติการ ไม่ว่าจะเป็น Windows, Linux หรือ Mac OS
Inbound และ Outbound หมายถึงอะไร?
คำเหล่านี้อธิบายสิ่งที่พวกมันควบคุม
Inbound rules ควบคุมแพ็กเก็ตที่เข้ามายังคอมพิวเตอร์จากอินเทอร์เน็ต เมื่อ firewall ถูกบอกให้ block inbound packets บน port หรือ application มันจะบล็อกเฉพาะสิ่งที่เข้ามาผ่าน port นั้น ถ้ามี inbound rule บล็อกแอปพลิเคชัน firewall จะกำหนดก่อนว่าแอปนั้นเปิด port ไหนสำหรับการส่งแพ็กเก็ต และบล็อกการส่งเข้า all บน port นั้น
Outbound rules ควบคุมสิ่งที่ออกจากคอมพิวเตอร์ ใช้ outbound rule คิดเหมือน inbound rule แตแตกต่างตรงที่ outbound block บอก firewall ให้ kill แพ็กเก็ตที่ออกจากคอมพิวเตอร์ผ่าน port นั้น
มี inbound protection เป็นเหตุผล เพราะไม่อยากให้แพ็กเก็ตเลวเข้าคอมพิวเตอร์ แต่อยาก outbound protection ไหม?
ทำไม Outbound Protection จึงมีอยู่
แพ็กเก็ตที่ออกจากคอมพิวเตอร์อาจทำลายคุณ ถ้าแอปพลิเคชัน โดยไม่ได้ความยินยอม ส่งแพ็กเก็ตที่มีข้อมูลบัตรเครดิตหรือรหัสผ่าน คุณเผยตัวเองโดยไม่รู้ บางไวรัสทำได้และอันตราย แต่มีข้อโต้แย้งว่าทำไมไม่ต้องการ outbound protection
ทำไม Outbound Protection อาจไม่จำเป็น
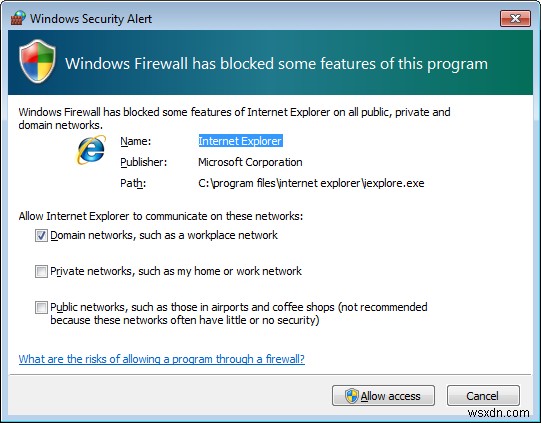
Windows Firewall ถามว่าจะ block แอปพลิเคชันหรือให้เข้าถึงอินเทอร์เน็ต มันสร้าง inbound rule จาก input ของคุณ
Default firewall ใน Linux distributions ต้อง config เอง ยุ่งยากสำหรับมือใหม่ เพื่อให้บทความง่าย จะใช้ Windows firewalls ตัวอย่าง MTE มีข้อมูล iptables (default Linux firewall) มากมายแล้ว
Windows firewall บล็อกแอปพลิเคชันด้วย inbound basis ทำไมมันสำคัญ?
อาจเพราะ outbound blocking กลายเป็น redundant ในกรณีนี้ อธิบาย: ถ้าติดไวรัสส่งข้อมูลออก มันไม่น่าจะเริ่มส่งโดยไม่สร้าง connection กับ "master" ก่อน ซึ่งต้องการ inbound access (ต้องรับ acknowledgement จาก server ว่า connection established) ใช่ บางไวรัสส่งข้อมูลผ่าน connection-less protocols เช่น UDP บางตัว exploit ช่องโหว่ outbound firewall software เพื่อ unbind ตัวเองจาก rules ที่ config วิธีทั่วไปที่เลี้ยง firewall rules คือ attach ตัวเองกับแอปอื่นในระบบ ส่งข้อมูลผ่าน Winsock (network socket ใน Windows ที่ต่อ server อินเทอร์เน็ตและโต้ตอบ)
ถ้ากังวลไวรัส ควรหา antivirus Firewalls ไม่ทำอะไรได้มาก เว้นแต่ virus writer ขี้เกียจและ 둔 מאד ยังไวรัสส่วนใหญ่ไม่ต้องการ internet connection ที่เหมาะสมเพื่อทำลายระบบ แค่บางตัว operate exclusively บนอินเทอร์เน็ต (เช่น Trojan horses)
นอกจากนี้ ถ้าอยากใส่เหล็กเพิ่มในความปลอดภัย ไม่ต้อง firewall ตัวที่สาม Windows Firewall ทำ outbound rules ได้ดีแล้ว
ข้อสรุป?
Outbound firewalls มีประโยชน์ แม้จะพูดอย่างนั้น ตัวอย่าง: ป้องกันแอปพลิเคชัน "call home" ผู้อ่าน MTE ที่มีความรู้ทางเทคนิคมากขึ้น อาจเกี่ยวข้องกับ outbound rules ที่สำคัญในหลายกรณีที่ต้องป้องกันแอปพลิเคชัน (ไม่ใช่ malware) เข้าถึงอินเทอร์เน็ต แต่ home users ทั่วไปไม่ต้องกังวล mechanics ของ outbound firewalls Inbound rule พอแล้ว คู่กับ antivirus ที่แข็งแกร่ง
มีคำถาม คอมเมนต์ด้านล่างได้เลย จะมีคนตอบ
