

การติดตั้งซอฟต์แวร์บน OS สมัยใหม่ง่ายมาก จนอาจทำได้แม้หลับ หลายคนเลยพลาดรายละเอียดในขั้นตอนติดตั้ง
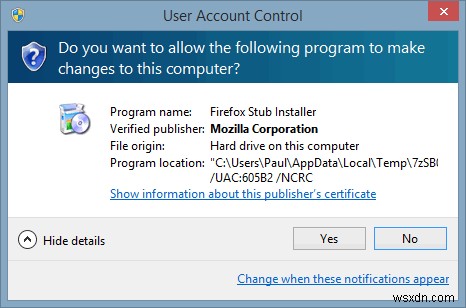
หน้าต่างที่ขอให้รัน Installer เป็นหนึ่งในสิ่งที่โดนมองข้าม ดูแล้วเหมือนไม่มีอะไรใหม่ แต่อาจมีบรรทัดเดียวที่คุ้มค่าที่จะมองอีกครั้ง: Signature (ลายเซ็น)
Installer ไม่ได้เซ็นชื่อแบบเอกสารทางกฎหมาย แต่บางตัวถูก "เซ็น" ตามวิธีของมัน หากเคยเห็นและสงสัย หรือไม่ได้สนใจมาก่อน นี่คือคำอธิบาย
ทำไมต้องมีลายเซ็น?
Microsoft คิดว่าการเซ็น Installer ช่วยเน้นโปรแกรมที่ถูกแก้ไข ถ้าเซ็นไว้ จะรู้แน่ชัดว่ามาจากไหน และสามารถล่าผู้พัฒนาได้หากมีปัญหา
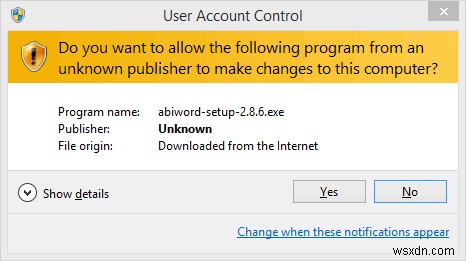
Peace of mind (สบายใจ) เป็นอีกเหตุผล ผู้ใช้มักไว้วางใจซอฟต์แวร์จากบริษัท/นักพัฒนาที่รู้จัก Firefox เซ็นโดย Mozilla Corporation สมเหตุสมผลและน่าเชื่อถือกว่า "Unknown"
วิธีการเซ็น
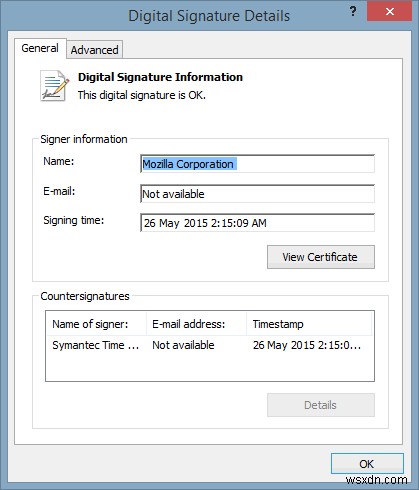
เครื่องมือของ Microsoft คือ SignTool.exe รองรับหลายไฟล์ รวม .exe และ .msi หากไม่แน่ใจความแตกต่างของสองรูปแบบนี้ เรามีบทความแยกไว้
SignTool.exe ใช้งาน standalone ได้ แต่ Microsoft แนะนำใช้กับ Visual Studio Command Prompt และ Signing Certificate ที่มีอยู่แล้ว Certificate ไม่ได้สร้างจากคำสั่ง VS ต้องทำขั้นตอนเพิ่ม
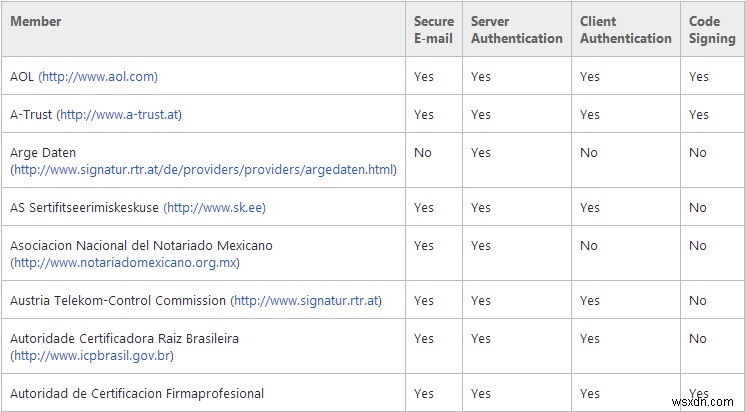
หากไม่ใช้ Visual Basic ยังต้องการ Code Signing Certificate ร่วมกับ SignTool.exe บริษัทในรายการของ Microsoft ให้ Certificate แบบ Standard หรือ Extended Validation (EV) ใช้กับ Microsoft Dev Center Account บางอย่างต้องการ EV Certificate แต่ส่วนใหญ่ Standard พอ
Standard Certificate ใช้เวลาประมวลผลสั้น ราคาถูกกว่า ระดับตรวจสอบตัวตนต่ำกว่า EV ไม่รองรับ LSA หรือ UEFI Code Signing ตาม Microsoft
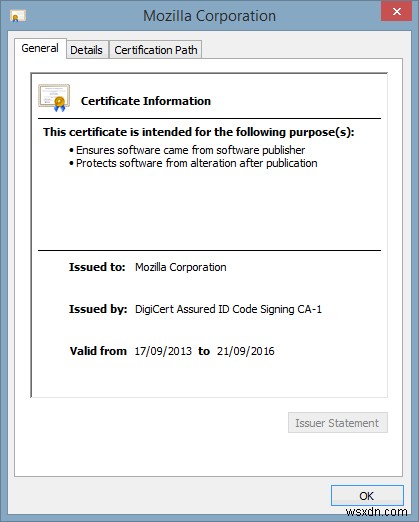
หลังเลือกประเภท Certificate บริษัทจะขอข้อมูล: ID ที่มีรูป เอกสารที่มีชื่อ Certificate ไม่ออกฟรี แอปพลิเคชันจากบริษัทอาจต้องการ Bank Statement หรือเอกสารที่ไม่ได้เปิดเผยสาธารณะ
ได้ Certificate แล้ว นักพัฒนาสามารถเซ็น Installer ให้ผลิตภัณฑ์ดูถูกต้องขึ้น
สรุป
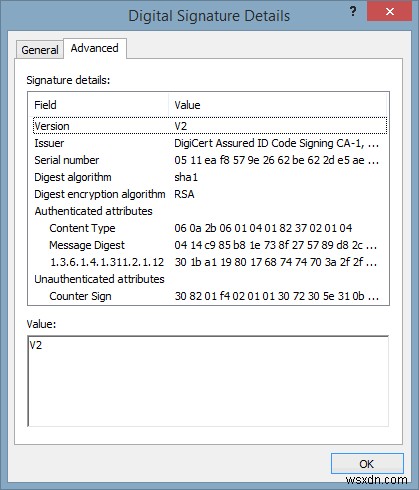
ขั้นตอนเพื่อได้บรรทัดข้อความเดียวนี้มากกว่าที่คิด หลายโปรแกรมยังแจกจ่ายโดยไม่เซ็นโค้ดแบบนี้ โดยไม่ทำอันตรายต่อ PC ไม่ควรสงสัยโปรแกรมที่ไม่มี Certificate
การรู้วัตถุประสงค์ของชื่อ Publisher บนคำเตือนซอฟต์แวร์เป็นเรื่องดี ควรส่งเสริมให้ผู้ใช้ระมัดระวังมากขึ้นกับสิ่งที่ติดตั้งลงคอมพิวเตอร์ หากดูผิดปกติ ควรระมัดระวังเพิ่มเติม
