

ในสถานการณ์ที่ไม่สามารถเพิ่มผู้ใช้บน Windows Server ได้ เนื่องจาก ปุ่ม Add User or Group ไม่กดได้ (Grayed out) ใน User Rights Assignment ในการตั้งค่า Domain Controller Local Security Policy โพสต์นี้เสนอวิธีแก้ไขที่เหมาะสมเพื่อแก้ไขปัญหานี้
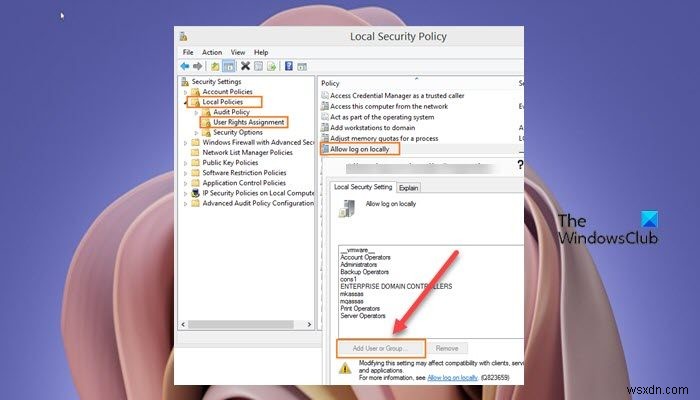
คุณอาจประสบปัญหาปุ่ม Grayed out นี้เนื่องจาก:
- Group policy บางอย่างที่กำหนดในโดเมนที่มีการตั้งค่าความปลอดภัยนี้สำหรับเซิร์ฟเวอร์
- ผู้ใช้ปัจจุบันไม่ใช่สมาชิกของ Domain Admins security group หรือ Enterprise Admins security group
ในบางกรณี หลังจากที่คุณสร้างผู้ใช้ใหม่ใน Active Directory บน Windows Server และพยายามล็อกอินด้วยผู้ใช้ที่สร้างใหม่ไปยังไซต์หรือ Windows คุณอาจได้รับข้อความข้อผิดพลาดด้านล่าง:
Logon failure: The user has not been granted the requested logon type at this computer
ตอนนี้ เมื่อคุณได้รับข้อความข้อผิดพลาด และคุณดำเนินการกำหนดค่าเซิร์ฟเวอร์เพื่ออนุญาตให้ล็อกอินในท้องถิ่นสำหรับผู้ใช้ใหม่ คุณจะสังเกตเห็นว่า ปุ่ม Add User or Group ถูกปิดใช้งาน ใน User Rights Assignment สำหรับผู้ใช้ปัจจุบัน
ปุ่ม Add User or Group ไม่กดได้ใน User Rights Assignment
หากคุณไม่สามารถเพิ่มผู้ใช้บน Domain Controller ได้ เนื่องจาก ปุ่ม Add User or Group ไม่กดได้ใน User Rights Assignment คุณสามารถลองวิธีแก้ไขที่แนะนำด้านล่างเพื่อแก้ไขปัญหา
- แก้ไขการตั้งค่า Default Domain Controller Policy
- เปิดใช้งานปุ่ม Add User or Group ใน User Rights Assignment
มาดูคำอธิบายกระบวนการที่เกี่ยวข้องกับแต่ละวิธีแก้ไขที่ระบุไว้
1. แก้ไขการตั้งค่า Default Domain Controller Policy
หากคุณต้องการเพิ่มบัญชีผู้ใช้ใน local group policy คุณต้องลบการตั้งค่าความปลอดภัยที่ปิดใช้งานปุ่ม Add User or Group จาก Default Domain Controller Policy ตั้งค่าเป็น not defined และจากนั้นรัน gpupdate /force บนคอมพิวเตอร์ที่นโยบัตรถูกนำไปใช้
คุณสามารถรัน gpresult /h report.html บนเครื่องและตรวจสอบการตั้งค่าความปลอดภัยนี้ใน report.html – จะแสดงให้คุณเห็นว่า GPOs ไหนถูกนำไปใช้กับเซิร์ฟเวอร์
เพื่อตรวจสอบนโยบายที่ถูกนำไปใช้บนเครื่องด้วยตนเอง ให้ทำดังนี้:
- บน Domain Controller คลิก Start > Run
- พิมพ์ gpmc.msc และกด Enter เพื่อโหลดคอนโซล GPMC
- ในแถบด้านซ้ายของ GPMC คลิกชื่อโดเมนเพื่อขยาย
- เลือกนโยบายที่คุณต้องการตรวจสอบ (เช่น Default Domain Policy)
- ตอนนี้ คลิกขวาที่รายการและเลือก Edit เพื่อโหลดคอนโซล Group Policy Management Editor สำหรับ group policy object นี้
- นำทางไปที่การตั้งค่าต่อไปนี้:
Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment\
- ที่ตำแหน่ง ตรวจสอบว่ามีการตั้งค่าบางอย่างที่ถูกกำหนดค่าภายใต่นี้หรือไม่
- ทำซ้ำขั้นตอนข้างต้นเพื่อตรวจสอบ GPOs อื่นๆ
2. เปิดใช้งานปุ่ม Add User or Group ใน User Rights Assignment
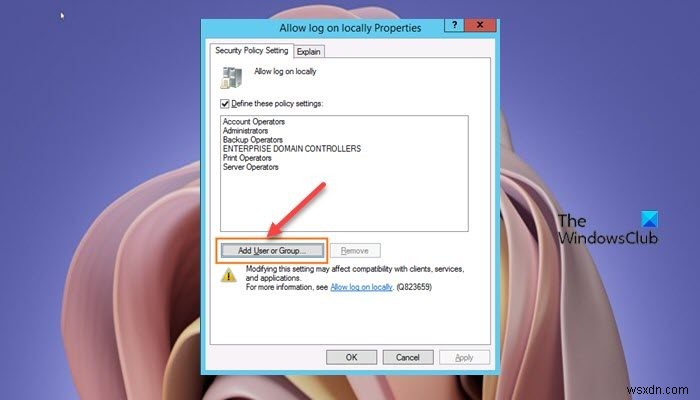
เพื่อเปิดใช้งานปุ่ม Add User or Group ใน User Rights Assignment ให้ทำดังนี้:
- เปิด Administrative Tools เป็น Administrator
- กด Shift และคลิกขวาเพื่อรัน Group Policy Management เป็นผู้ใช้อื่น
- ป้อนข้อมูลประจำตัวของบัญชี domain administrator
- ใน Group Policy Management Editor
- นำทางไปที่เส้นทางด้านล่าง:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- ในหน้าต่างรายละเอียดด้านขวา คลิกสองครั้งที่นโยบาย Allow Log on Locally เพื่อแก้ไขการตั้งค่า
- ในแผ่นคุณสมบัติ Allow log on locally คลิกที่ปุ่ม Add User or Group
- ดำเนินการเพิ่มผู้ใช้ใหม่
- คลิก OK เมื่อเสร็จ
- ออกจากคอนโซล GPMC
เพื่อให้การเปลี่ยนแปลงข้างต้นสะท้อนใน Group Policy Management ทันที ให้ทำดังนี้:
- กด Windows key + R เพื่อเปิด Run dialog
- ในกล่อง Run dialog พิมพ์ cmd และกด CTRL + SHIFT + ENTER เพื่อเปิด Command Prompt ในโหมด elevated
- ในหน้าต่าง command prompt พิมพ์คำสั่งด้านล่างและกด Enter เพื่อบังคับอัปเดต Group Policy:
gpupdate /force
- ออกจาก CMD prompt หลังจากคำสั่งทำงานเสร็จ
เพียงเท่านี้!
คำถามที่พบบ่อย
มีการตั้งค่าอะไรบ้างใน User Rights Assignment?
User Rights Assignments เป็นการตั้งค่าที่นำไปใช้กับอุปกรณ์ท้องถิ่น การตั้งค่าอนุญาตให้ผู้ใช้ดำเนินการงานระบบต่างๆ ได้ เช่น การล็อกอินในท้องถิ่น การล็อกอินจากระยะไกล การเข้าถึงเซิร์ฟเวอร์จากเครือข่าย การปิดเครื่องเซิร์ฟเวอร์ และอื่นๆ
จะเพิ่มผู้ใช้ให้ล็อกอินในท้องถิ่นได้ยังไง?
เพื่อเพิ่มผู้ใช้ให้ล็อกอินในท้องถิ่นบนเครื่อง Windows server ทำตามคำแนะนำเหล่านี้:
- เปิด GPMC
- นำทางไปที่เส้นทางด้านล่าง:
Computer Configuration > Policies > Windows Settings > Security Settings > Local Policies > User Rights Assignment
- ที่ตำแหน่ง คลิกสองครั้งที่ Allow Log On Locally และเพิ่มผู้ใช้ของคุณ
User Rights Assignments เก็บอยู่ที่ไหน?
คุณสามารถกำหนดค่าการตั้งค่า User Rights Assignment ได้ที่ตำแหน่งต่อไปนี้ภายใน Group Policy Management Console (GPMC) ภายใต้ Computer Configuration\Windows Settings\Security Settings\Local Policies\User Rights Assignment หรือบนอุปกรณ์ท้องถิ่นโดยใช้ Local Group Policy Editor (gpedit.msc)
Local Logon Rights คืออะไร?
เมื่อคุณให้สิทธิ์บัญชีในการล็อกอินในท้องถิ่น คุณกำลังอนุญาตให้บัญชีนั้นล็อกอินในท้องถิ่นไปยัง domain controllers ทั้งหมดในโดเมน หากกลุ่ม Users ถูกรายการในการตั้งค่า Allow log on locally สำหรับ GPO ผู้ใช้โดเมนทั้งหมดสามารถล็อกอินในท้องถิ่นได้
