

คอมพิวเตอร์ระยะไกลมี 2 ตัวเลือกในการใช้อินเทอร์เน็ตเมื่อเชื่อมต่อ Internal Network หนึ่งคือ Default Gateway หากต้องการป้องกันไม่ให้ Remote Client ใช้อินเทอร์เน็ตผ่าน Default Gateway และบังคับให้ใช้ Secure Tunnel ที่ DirectAccess สร้าง คู่มือนี้จะช่วย คุณสามารถ กำหนดเส้นทาง Traffic ทั้งหมดผ่าน Internal Network ใน Windows 11/10 ได้
กำหนดเส้นทาง Traffic ทั้งหมดผ่าน Internal Network ด้วย Group Policy
- ค้นหา gpedit.msc ใน Taskbar Search
- คลิกผลลัพธ์
- ไปที่ Network Connections ใน Computer Configuration
- ดับเบิลคลิก Route all traffic through the internal network
- เลือก Enabled
- คลิก OK
รายละเอียด:
เปิด Local Group Policy Editor: ค้นหา gpedit.msc ใน Taskbar Search คลิกผลลัพธ์ ไปที่:
Computer Configuration > Administrative Templates > Network > Network Connections
ด้านขวาจะมี Setting Route all traffic through the internal network ดับเบิลคลิกเลือก Enabled
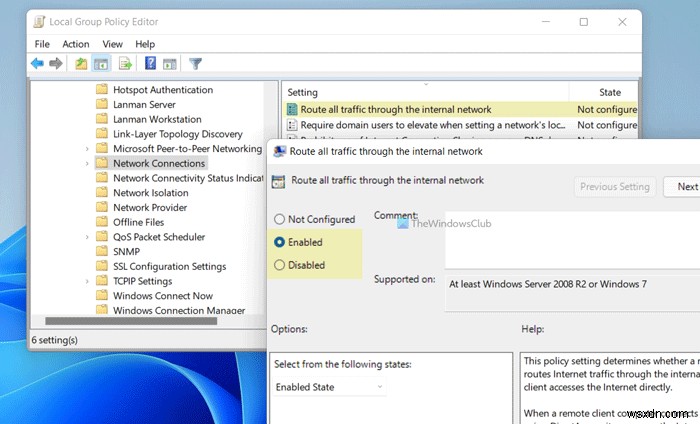
คลิก OK บันทึก
หากต้องการย้อนกลับ ให้เปิด Setting เดียวกัน เลือก Disabled หรือ Not Configured คลิก OK
สามารถทำผ่าน Registry Editor ได้เช่นกัน เนื่องจากจะเปลี่ยนค่าใน Registry แนะนำ Backup Registry Files ก่อน
วิธีกำหนดเส้นทาง Traffic ผ่าน Internal Network ด้วย Registry
- Win+R เปิด Run > พิมพ์ regedit > Enter > คลิก Yes
- ไปที่ Windows ใน HKLM
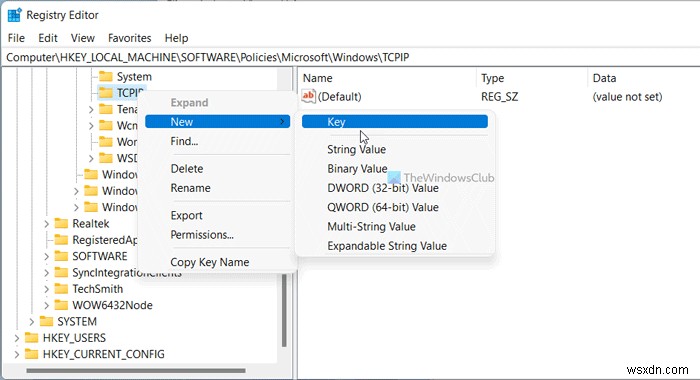
- คลิกขวา Windows > New > Key ชื่อ TCPIP
- คลิกขวา TCPIP > New > Key ชื่อ v6Transition
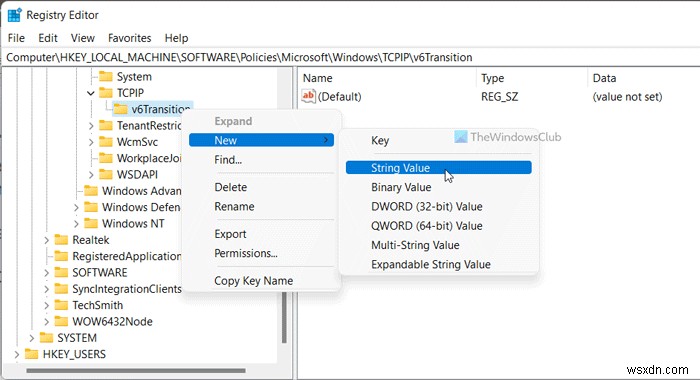
- คลิกขวา v6Transition > New > String Value ชื่อ Force_Tunneling
- ดับเบิลคลิก ตั้ง Value Data เป็น Enabled
- คลิก OK
- Reboot คอมพิวเตอร์
รายละเอียด:
Win+R > regedit > Enter > Yes เปิด Registry Editor
ไปที่:
HKEY_LOCAL_MACHINE\SOFTWARE\Policies\Microsoft\Windows
คลิกขวา Windows Key > New > Key ชื่อ TCPIP > คลิกขวา TCPIP > New > Key ชื่อ v6Transition
สร้าง String Value: คลิกขวา v6Transition > New > String Value ชื่อ Force_Tunneling
ดับเบิลคลิก ตั้ง Value Data: Enabled เพื่ออนุญาต Disabled เพื่อบล็อก
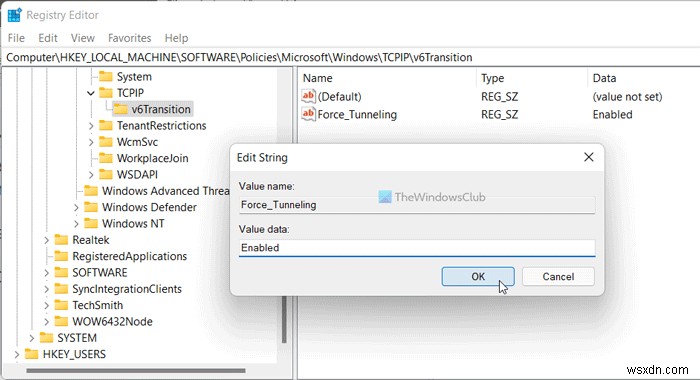
คลิก OK และ Reboot
วิธีกำหนดเส้นทาง Traffic ทั้งหมดผ่าน DirectAccess?
ทำตามคู่มือข้างต้น ใน GPEDIT เปิด Setting Route all traffic through the internal network เลือก Enabled หรือ Registry สร้าง String Value ชื่อ Force_Tunneling Value Data Enabled
That's all! Hope this guide was helpful.
