

เพื่อป้องกันคอมพิวเตอร์จากการใช้งานไม่ได้รับอนุญาต Windows 11/10/8/7 มีสิ่งอำนวยความสะดวกป้องกันด้วยรหัสผ่าน รหัสผ่านที่แข็งแกร่งเป็นเส้นป้องกันแรกสำหรับความปลอดภัยของคอมพิวเตอร์
หากต้องการเพิ่มความปลอดภัยของคอมพิวเตอร์ Windows สามารถเสริมสร้าง Windows Login Password Policy ด้วย Local Security Policy หรือ Secpol.msc ที่มีอยู่ในระบบ ภายในมีตัวเลือกที่มีประโยชน์ชุดหนึ่ง ให้กำหนดค่านโยบายรหัสผ่านสำหรับคอมพิวเตอร์ได้
เสริมสร้าง Windows Login Password Policy
เปิดและใช้ Local Security Policy: เปิด Run พิมพ์ secpol.msc กด Enter ในแผงซ้าย คลิก Account Policies > Password Policy ในแผงขวา จะเห็นการตั้งค่าสำหรับกำหนด Password Policy
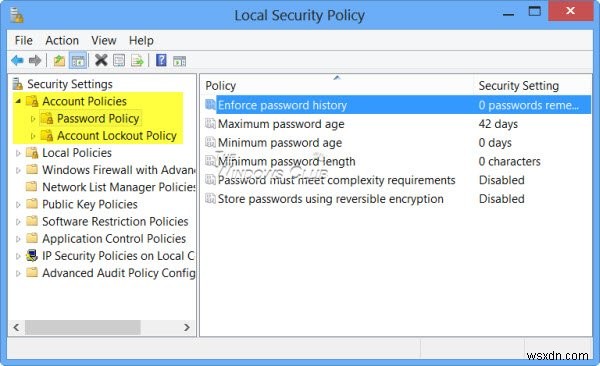
นี่คือพารามิเตอร์ที่กำหนดค่าได้ ดับเบิลคลิกแต่ละรายการเพื่อเปิด Properties box จากเมนูดรอปดาวน์ เลือกตัวเลือกที่ต้องการ หลังตั้งค่าแล้ว อย่าลืมคลิก Apply/OK
1. Enforce Password History (บังคับประวัติรหัสผ่าน)
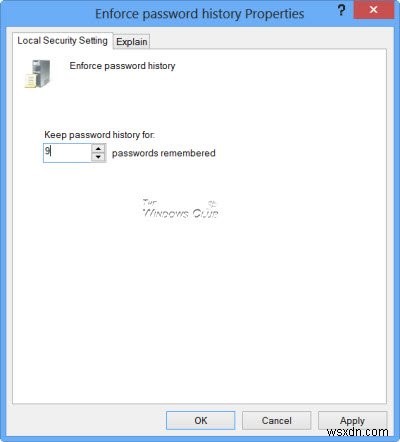
นโยบ้ายนี้รับรองว่าผู้ใช้ไม่นำรหัสผ่านเก่าไปใช้ซ้ำหลังจากผ่านไปสักระยะ การตั้งค่านี้กำหนดจำนวนรหัสผ่านใหม่ที่ไม่ซ้ำกันที่ต้องเกี่ยวข้องกับบัญชีผู้ใช้ ก่อนที่จะนำรหัสผ่านเก่าไปใช้ซ้ำได้ ตั้งค่าได้ระหว่าง ค่าเริ่มต้นคือ 24 บน domain controllers และ 0 บน stand-alone servers
2. Maximum password age (อายุรหัสผ่านสูงสุด)
บังคับให้ผู้ใช้เปลี่ยนรหัสผ่านหลังจากจำนวนวันที่กำหนด ตั้งค่ารหัสผ่านหมดอายุหลังจากจำนวนวันระหว่าง 1 ถึง 999 หรือระบุว่ารหัสผ่านไม่มีวันหมดอายุ โดยตั้งจำนวนวันเป็น 0 ค่าเริ่มต้นคือ 42 วัน
3. Minimum password age (อายุรหัสผ่านขั้นต่ำ)
บังคับระยะเวลาขั้นต่ำที่รหัสผ่านต้องใช้ก่อนจะเปลี่ยนได้ ตั้งค่าระหว่าง 1 ถึง 998 วัน หรืออนุญาตให้เปลี่ยนทันทีโดยตั้งจำนวนวันเป็น 0 ค่าเริ่มต้นคือ 1 บน domain controllers และ 0 บน stand-alone servers แม้การตั้งค่านี้อาจไม่ช่วยเสริม password policy โดยตรง แต่หากต้องการป้องกันไม่ให้ผู้ใช้เปลี่ยนรหัสผ่านบ่อยเกินไป อาจตั้งนโยบายนี้
4. Minimum password length (ความยาวรหัสผ่านขั้นต่ำ)
การตั้งค่านี้สำคัญ ควรบังคับใช้เพื่อป้องกันการโจมตีแฮ็ก ตั้งค่าระหว่าง 1 ถึง 14 ตัวอักษร หรือกำหนดว่าไม่ต้องการรหัสผ่านโดยตั้งจำนวนตัวอักษรเป็น 0 ค่าเริ่มต้นคือ 7 บน domain controllers และ 0 บน stand-alone servers
ยังสามารถเปิดใช้งานการตั้งค่าเพิ่มอีก 2 รายการได้ หากเปิด Properties box ของแต่ละรายการแล้ว เลือก Enabled และ Apply เพื่อเปิดใช้งานนโยบาย
5. Password must meet complexity requirements (รหัสผ่านต้องตรงตามข้อกำหนดความซับซ้อน)
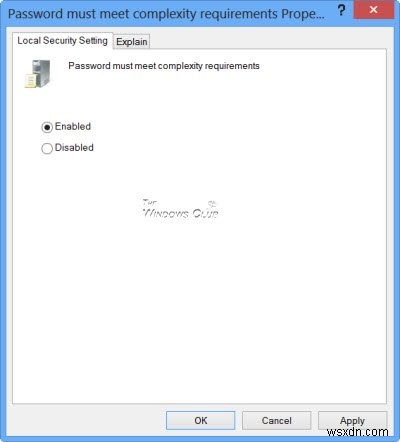
การตั้งค่านี้สำคัญอีกอย่าง จะทำให้รหัสผ่านซับซ้อนและยากต่อการโจมตี หากเปิดนโยบายนี้ รหัสผ่านต้องตรงตามข้อกำหนดขั้นต่ำ:
- ไม่ประกอบด้วยชื่อบัญชีผู้ใช้ หรือส่วนของชื่อเต็มของผู้ใช้ที่เกินสองตัวอักษรติดกัน
- มีความยาวอย่างน้อยหกตัวอักษร ประกอบด้วยตัวอักษรจากสามในสี่หมวดหมู่ต่อไปนี้:
- ตัวอักษรอังกฤษพิมพ์ใหญ่ (A ถึง Z)
- ตัวอักษรอังกฤษพิมพ์เล็ก (a ถึง z)
- ตัวเลขฐานสิบ (0 ถึง 9)
- ตัวอักษรที่ไม่ใช่พิมพ์ (เช่น !, $, #, %)
6. Store passwords using reversible encryption (จัดเก็บรหัสผ่านด้วยการเข้ารหัสแบบกลับกันได้)
การตั้งค่าความปลอดภัยนี้กำหนดว่าระบบปฏิบัติการจัดเก็บรหัสผ่านด้วยการเข้ารหัสแบบกลับกันได้หรือไม่ การจัดเก็บรหัสผ่านด้วยการเข้ารหัสแบบกลับกันได้ นั้นเหมือนกับการจัดเก็บรหัสผ่านแบบ plain-text ด้วยเหตุนี้ นโยบายนี้ไม่ควรเปิดใช้งาน เว้นแต่ข้อกำหนดของแอปพลิเคชันล้มเหลวความจำเป็นในการปกป้องข้อมูลรหัสผ่าน
อ่านเพิ่ม: วิธีปรับแต่ง Password Policy ใน Windows.
Account Lockout Policy ใน Windows 11/10
เพื่อเสริมสร้าง Password Policy ให้แข็งแกร่งขึ้น สามารถตั้งค่าระยะเวลาล็อกเอาต์และเกณฑ์ (threshold) ได้ เนื่องจากจะหยุดแฮกเกอร์ที่เป็นไปได้หลังจากพยายามล็อกอินล้มเหลวจำนวนครั้งที่กำหนด เพื่อกำหนดค่าการตั้งค่าเหล่านี้ ในแผงซ้าย คลิก Account Lockout Policy
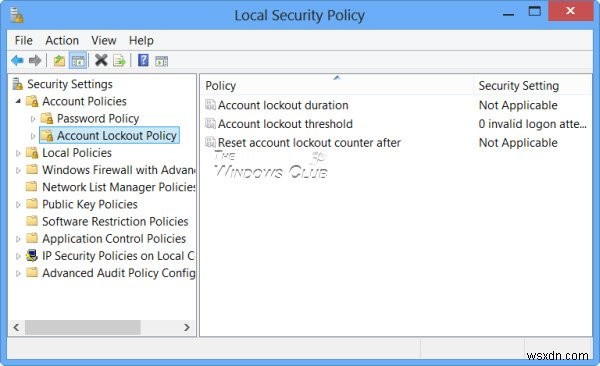
1. Account lockout threshold for Invalid logins (เกณฑ์ล็อกเอาต์บัญชีสำหรับการล็อกอินไม่ถูกต้อง)
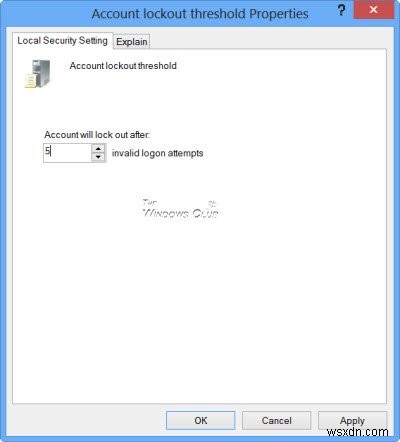
หากตั้งนโยบายนี้ สามารถควบคุมจำนวนการล็อกอินไม่ถูกต้องได้ ค่าเริ่มต้นคือ 0 แต่ตั้งค่าได้ระหว่าง 0 ถึง 999 ครั้งของการล็อกอินล้มเหลว
2. Account lockout duration (ระยะเวลาล็อกเอาต์บัญชี)
ใช้การตั้งค่านี้ กำหนดจำนวนนาทีที่บัญชีที่ถูกล็อกเอาต์จะอยู่ในสภาพล็อกเอาต์ ก่อนที่จะปลดล็อกอัตโนมัติ ตั้งค่าได้ระหว่าง 0 นาที ถึง 99,999 นาที นโยบายนี้ต้องตั้งคู่กับ Account lockout threshold policy
3. Reset account lockout counter after (รีเซตตัวนับล็อกเอาต์บัญชีหลังจาก)
การตั้งค่าความปลอดภัยนี้กำหนดจำนวนนาทีที่ต้องผ่านไปหลังจากการพยายามล็อกอินล้มเหลว ก่อนที่ตัวนับการล็อกอินล้มเหลวจะรีเซตเป็น 0 ช่วงที่ตั้งได้คือ 1 นาที ถึง 99,999 นาที นโยบ่ายนี้ก็ต้องตั้งคู่กับ Account lockout threshold policy
อยู่ให้ปลอดภัย อยู่ให้มั่นคง!
รู้จัก AuditPol ใน Windows ไหม? หากไม่ รีบอ่านเกี่ยวกับมัน
