

อาชญากรไซเบอร์มักคิดค้นเครื่องมือและกลยุทธ์ใหม่เพื่อหลอกลวงผู้ใช้โง่ เทคนิคนวัตกรรมเหล่านี้ใช้ช่องโหว่ของระบบและเครือข่ายแม้แต่ผู้ใช้ที่ชำนาญที่สุด ด้วยกิจกรรมอาชญากรรมไซเบอร์จำนวนมากที่เกิดขึ้นในปัจจุบัน รัฐบาลเริ่มใช้จ่ายจำนวนเงินมากเพื่อเพิ่มความปลอดภัยไซเบอร์ แม้ผู้เล่นใหญ่ๆ เช่น Facebook, Twitter, PayPal ก็ไม่ได้รับการขจัด แฮกเกอร์พยายามทำลายพวกเขาโดยการมุ่งเป้าตรงๆ ตลอดทั้งปี
การเข้าใจแรงจูงใจ ความสามารถ และเครื่องมือของแฮกเกอร์สามารถให้เราได้ไอเดียที่น่าพอใจเกี่ยวกับแผนของพวกเขา แต่แฮกเกอร์สมัยใหม่ดำเนินการโจมตีอย่างไรจริงๆ?
เราจดบันทึกภาพรวมสั้นๆ รายการเทคนิคที่ใช้บ่อยโดยแฮกเกอร์ที่รบกวนเราวันนี้:
-
DDoS Attacks

การโจมตี DDoS เป็นกังวลหลักสำหรับแบรนด์ออนไลน์ การโจมตี distributed denial of service (DDoS) ในทางเทคนิคไม่ใช่การแฮก สั้นๆ คือ การโจมตี DDoS ทำให้เว็บไซต์หรือบริการไม่พร้อมใช้งานโดยการท่วมมันด้วยトラフィックปลอม (zombies) หรือคำขอ
-
Injection Attacks
เมื่อแฮกเกอร์ฝังรหัสโค้ดลงในเว็บไซต์หรือโปรแกรมเพื่อรันคำสั่งระยะไกลที่อ่านหรือแก้ไขฐานข้อมูลได้ นั่นเรียกว่า injection attack ผู้โจมตียังอาจแก้ไขฐานข้อมูลทันทีเพื่อเข้าถึงระบบที่อ่อนแอ
-
Cross-site Scripting (XSS)
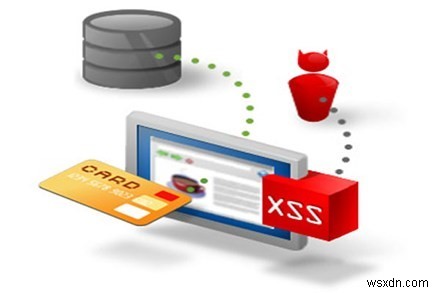
Cross-site request forgery (CSRF หรือ XSRF) เป็นการโจมตีที่บังคับผู้ใช้ที่ล็อกอินอยู่ให้ทำการกระทำบนเว็บไซต์โดยไม่รู้ตัว เราเคยเห็นอีเมลต่างๆ ที่มีภาพสะพรั่งใหญ่เชิญชวนผู้อ่านไปยังการขายออนไลน์ลดราคาหรือแชททันทีกับดารา ทันทีที่ผู้ใช้คลิกที่ภาพ ทริกเกอร์จะยิงและโหลดสคริปต์
-
DNS Spoofing
DNS spoofing พัฒนาจากการนำเสนอข้อมูล DNS ปลอมให้เหยื่อ ตอบสนองต่อคำขอ DNS ของพวกเขา และผลลัพธ์คือ บังคับให้พวกเขาไปที่ไซต์ที่ไม่ใช่ไซต์จริง
-
Social Engineering
เทคนิคการแฮกที่ได้รับความนิยมเพิ่มขึ้นนี้ หมายถึงผู้โจมตีโน้มน้าวเหยื่อให้แยกจากข้อมูลละเอียดอ่อน - เช่น หมายเลขบัตรเครดิต - ด้วยนัยดี น้อยกว่าโค้ด มากกว่าการขี้เลี้ยง พวกเขาจึงขอข้อมูลส่วนตัวของเหยื่ออย่างมั่นใจ รวมถึงรหัสผ่านและหมายเลขบัตรเครดิต เพื่อ所谓的 ช่วยเหลือพวกเขา
-
Symbolic Linking
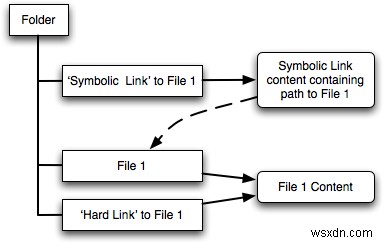
Symbolic link หรือ symlink เป็นวิธีที่ใช้แฮก Linux servers Symbolic link โดยพื้นฐานคือ shortcut คล้ายกับ shortcut ที่ผู้ใช้ Microsoft รู้จักและใช้
-
Clickjacking
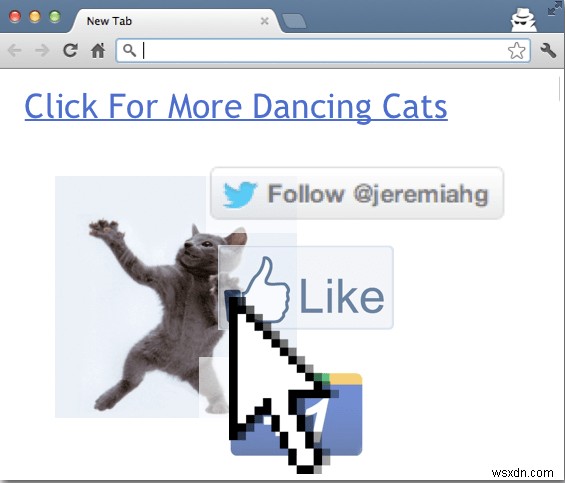
Clickjacking เป็นการปฏิบัติการขโมย "clicks" ในบริบทของเว็บไซต์ เป็นช่องโหว่ใน user interface ของเว็บไซต์ ด้วยกลยุทธ์ลี้ลับนี้ ผู้โจมตีสามารถหลอกผู้ท่องเว็บให้คลิกลิงก์ที่พวกเขาไม่รู้ตัว
-
Brute Force Attack
Brute force hacking เป็นการลองรหัสผ่านหรือ encryption keys ต่างๆ ซ้ำๆ เพื่อให้ได้คำตอบที่ถูกต้อง
-
Fake Wireless Access Points
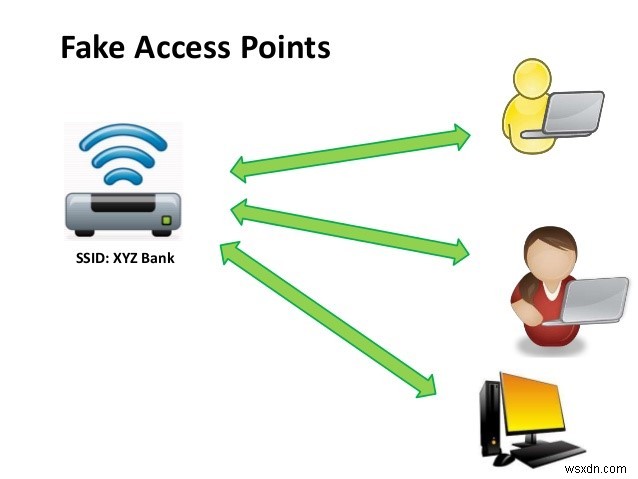
คุณเคยสังเกตจำนวน access points ไร้สายเปิดที่น่าสงสัยมากที่ร้านกาแฟไหม? ความสงสัยของคุณมีเหตุผล แฮกเกอร์ตั้ง fake wireless access points (WAPs) เป็นประจำ เพื่อ誘導 free Wi-Fi scrounger ที่มีอยู่ในเราทุกคน
-
Encryption Bypassing
โปรโตคอลการเข้ารหัสช่วยปกป้องข้อมูลผู้ใช้ที่ไหลผ่านเว็บไซต์ใหญ่และบริการส่งข้อความ เป็นระบบที่รักษาข้อมูลและข้อความส่วนตัวของเราให้ปลอดภัยจากตาแฝง
นี่เพียง لمحة เล็กน้อยของโลกไซเบอร์มืด ทุกวันแฮกเกอร์คิดค้นกลยุทธ์และเทคนิคใหม่เพื่อละเมิดความปลอดภัยของเรา หากคุณรู้เทคนิคอื่นๆ โปรดอย่าลังเลทิ้งความคิดเห็นด้านล่าง เพื่อให้ผู้เชี่ยวชาญด้านความปลอดภัยเตรียม countermeasure ต่อพวกเขา
คุณไม่ได้อยู่คนเดียวในศึกนี้ เริ่มคิดแบบบิดเบี้ยว - เหมือนแฮกเกอร์ - เพื่ออยู่หน้ากลยุทธ์อันเลวทรามของพวกเขา
หลังจากทั้งหมด เพื่อรู้ศัตรูของคุณ คุณต้องกลายเป็นศัตรูของคุณเอง - พวกเขาพูด!
