

การระบาดของโคโรนาที่ไม่มีวันสิ้นสุดได้ทำลายธุรกิจทั่วโลก แต่ไม่ได้ขัดขวางอาชญากรรมไซเบอร์ ไม่มี跡象显示他们放缓 然而 网络犯罪分子正在竭尽所能利用这场大流行赚钱
เดือนมกราคมที่ผ่านมา แฮกเกอร์ใช้อีเมลโคโรนาเผยแพร่มัลแวร์ Emotet และตอนนี้ใช้แผนที่แพนเดมิกโคโรนาระดับโลกเผยแพร่มัลแวร์ AZORult
แฮกเกอร์ทำอะไรในครั้งนี้?
การแพร่กระจายรุนแรงของ SARS-CoV-2 ที่ก่อให้เกิด COVID-19 ให้โอกาสแฮกเกอร์โจมตีไซเบอร์
เมื่อโคโรนากลายเป็นแพนเดมิก ทุกคนอยากรู้ว่า — มันแพร่และติดเชื้อบุคคลทั่วโลกเร็วแค่ไหน แฮกเกอร์จึงมุ่งเป้าและหลอกลวงคนด้วยแผนที่ปลอม โดยให้ข้อมูล COVID-19 ที่หน้าตา แต่เผยแพร่มัลแวร์ในเบื้องหลัง
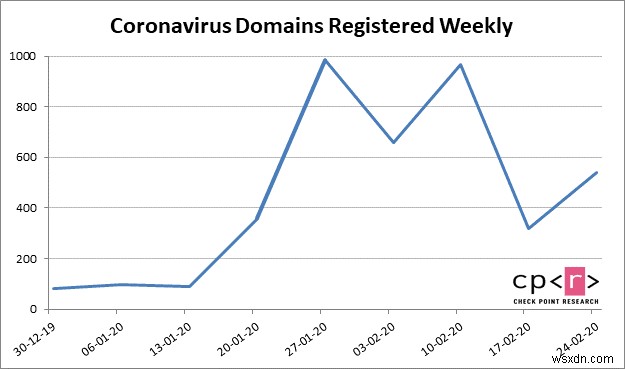
องค์กรหลายแห่งอย่าง Johns Hopkins และอื่นๆ พัฒนาแดชบอร์ดให้ข้อมูลโคโรนา COVID-19 แต่อาชญากรรมไซเบอร์ใช้มัลแวร์ Trickbot แย่ๆ ใช้ประโยชน์จากความกลัวโคโรนา
แฮกเกอร์ใช้แดชบอร์ด COVID-19 ติดเชื้อระบบอย่างไร?
นักวิจัยความปลอดภัย Shai Alfasi จาก Reason Labs เปิดเผยว่าผู้กระทำภัยเอาเปรียบสถานการณ์นี้ สร้างแผนที่โคโรนาปลอม (แดชบอร์ดปลอม) คล้าย Johns Hopkins ทั้งหมดเกี่ยวข้องกับการใช้มัลแวร์ AZORult เพื่อขโมยและรวบรวมข้อมูล เช่น ชื่อผู้ใช้, รหัสผ่าน, รายละเอียดบัตรเครดิต และข้อมูลอื่นๆ ที่จัดเก็บในเบราว์เซอร์
โดยพูดง่ายๆ แดชบอร์ดปลอมเหล่านี้แจ้งให้ผู้ใช้ดาวน์โหลดไฟล์ Win32 EXE ขนาดเล็ก ที่ฝังไฟล์ชื่อ Corona-virus-Maps.com.exe
ดับเบิลคลิกไฟล์จะแสดงข้อมูล COVID-19 ทำให้ระบบถูกเจาะและขโมยข้อมูลที่บันทึกทั้งหมด
เพื่อให้ดูจริง กลางหน้าจอ แฮกเกอร์แสดงแผนที่การติดเชื้อคล้าย Johns Hopkins University
ด้านซ้ายแสดงการกระจายทางภูมิศาสตร์ของจำนวนเคสยืนยัน ขวาแสดงจำนวนหายและเสียชีวิต
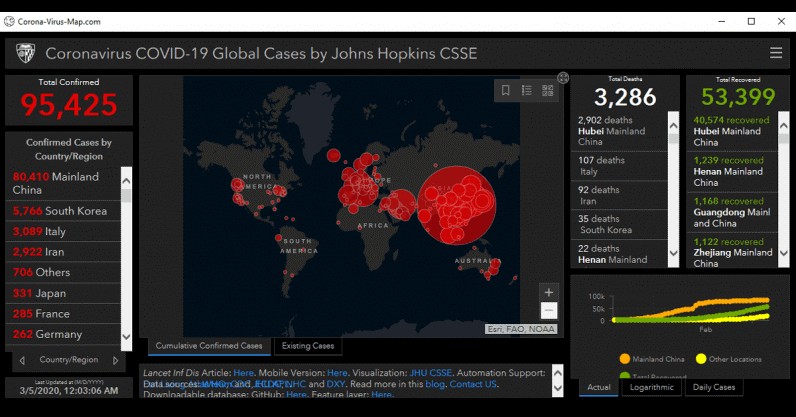
Img src: reason security
ด้วยวิธีปลอมเหล่านี้ AZORult รวบรวมข้อมูลลับ เพิ่มเติม ไฟล์ไบนารีอันตรายนี้สามารถสร้างบัญชีแอดมินลับบนเครื่องที่ถูกเจาะ เพื่อเชื่อมต่อผ่านโปรโตคอลเดสก์ท็อประยะไกลและรวบรวมข้อมูล
ข้อมูลอะไรอยู่ในความเสี่ยง?
แฮกเกอร์ใช้แผนที่โคโรนาขโมยข้อมูล เช่น ชื่อผู้ใช้, รหัสผ่าน, เลขบัตรเครดิต และข้อมูลอื่นๆ ที่จัดเก็บในเบราว์เซอร์ของคุณ
ระบบใดถูกติดเชื้อ?
ปัจจุบัน มีเฉพาะเครื่อง Windows ที่ได้รับผลกระทบจากมัลแวร์ อย่างไรก็ตาม คาดเดาว่าเร็วๆ นี้ระบบอื่นๆ จะได้รับผลกระทบเช่นกัน เนื่องจากแฮกเกอร์กำลังพัฒนาวอร์ชันใหม่ของมัลแวร์นี้
สัญญาณการติดเชื้อคืออะไร?
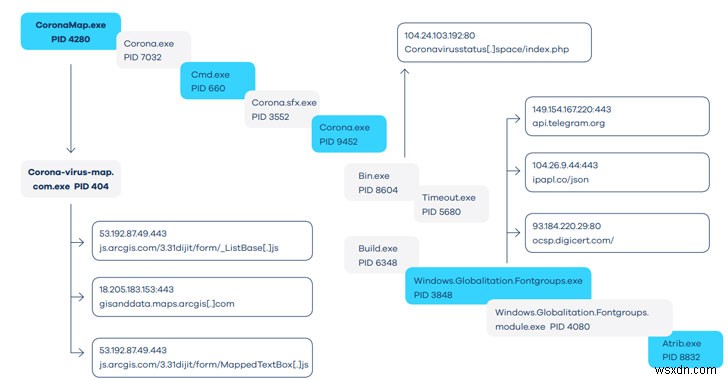
เมื่อ Corona-virus.Map.Com.exe ทำงาน จะสร้างไฟล์ .exe ซ้ำหลายไฟล์ และ Bin.exe, Windows.Globalization.fontgroups.exe, Build.exe หลายไฟล์ นอกจากนี้ ลงทะเบียนภายใต้ ZoneMap และ LanguageList หลายรายการก็ถูกเปลี่ยนแปลง
เป็นภัยคุกคามใหม่หรือไม่?
ภัยคุกคามที่ออกแบบมาเพื่อขโมยข้อมูลเกี่ยวข้องกับ AZORult ซอฟต์แวร์ขโมยข้อมูลที่เกิดขึ้นในปี 2016 ซอฟต์แวร์นี้สามารถขโมยข้อมูล เช่น ชื่อผู้ใช้, รหัสผ่าน, ประวัติการ瀏覽, รายละเอียดทางการเงิน, คุกกี้ และกุญแจคริปโตเคอเรนซีที่จัดเก็บบนคอมพิวเตอร์ นอกจากนี้ยังสามารถติดเชื้อเครื่องด้วยมัลแวร์อื่นๆ
ด้วยข้อมูลที่รวบรวมได้ อาชญากรรมไซเบอร์ขโมยข้อมูลละเอียดอ่อนและใช้เพื่อประโยชน์ของตน
เพิ่มเติม พบเวอร์ชันใหม่ของ AZORult ที่ติดตั้งบัญชีแอดมินลับบนคอมพิวเตอร์ของคุณ เพื่อดำเนินการโจมตีระยะไกล
แฮกเกอร์ขโมยข้อมูลอย่างไร?
Alfasi สังเกตเห็นการโหลด API แบบคงที่ที่เกี่ยวข้องกับ nss3.dll API ช่วยถอดรหัสรหัสผ่านที่บันทึกไว้ นี่เป็นวิธีทั่วไปและลักษณะเฉพาะของมัลแวร์ AZORult ข้อมูลที่รวบรวมจากเบราว์เซอร์ที่ถูกเจาะถูกย้ายไปที่ C:\Windows\Temp หลังจากนั้นมัลแวร์แยกข้อมูล สร้าง ID เฉพาะสำหรับเครื่องที่ติดเชื้อ เข้ารหัสข้อมูล และทำการสื่อสาร C2
ควรทำอย่างไรเพื่ออยู่ปลอดภัย?
แน่นอนว่าสำคัญต้องอัปเดตข่าวโคโรนา แต่ในการทำเช่นนั้น ไม่ควรลืมใช้แดชบอร์ดที่ยืนยันแล้ว และเครื่องมือความปลอดภัยอย่าง Advanced System Protector
แฮกเกอร์จะทำทุกอย่างเพื่อขโมยข้อมูลของคุณ คุณคือคนที่ต้องดำเนินการรักษาความปลอดภัยข้อมูลและอยู่ในการคุ้มครอง
เพิ่มเติม เพื่อระบุเว็บไซต์ปลอม ตรวจสอบ URL หรือรายละเอียด หากไม่ตรงกับแดชบอร์ดโคโรนาที่ถูกต้อง ให้ออกจากเว็บทันที นอกจากนี้ หากถูกขอให้ดาวน์โหลดไฟล์หรือติดตั้งแอปพลิเคชันเพื่อติดตามโคโรนา อย่าเชื่อ ฟัง นี่คือวิธีเผยแพร่มัลแวร์
จากนี้ชัดเจนว่า อาชญากรรมไซเบอร์จะไม่หยุด และจะใช้ประโยชน์จากทุกโอกาสขโมยข้อมูล ดังนั้นวิธีเดียวที่จะปลอดภัยคือจดจริงเคล็ดลับความปลอดภัยขณะหาข้อมูล คุณคิดอย่างไรเรื่องนี้?
คุณคิดว่าอะไรที่อาชญากรรมไซเบอร์ทำเป็นเรื่องผิด? หรือว่าควรใช้ประโยชน์จากทุกโอกาสเพื่อหาเงิน? บอกเราในส่วนความคิดเห็นว่าคุณคิดอย่างไร
