

หนึ่งในงานหลักของผู้ดูแล WSUS (Windows Server Update Services) คือการจัดการการอนุมัติอัปเดตที่จะติดตั้งบนคอมพิวเตอร์และเซิร์ฟเวอร์ Windows หลังการติดตั้งและกำหนดค่า เซิร์ฟเวอร์ WSUS เริ่มดาวน์โหลดอัปเดตใหม่สำหรับผลิตภัณฑ์ที่เลือกจากเซิร์ฟเวอร์ Microsoft Update อย่างสม่ำเสมอ
การจัดการกลุ่มเป้าหมาย WSUS
หลังจากอัปเดตถูกดาวน์โหลดไปยังเซิร์ฟเวอร์ WSUS คุณสามารถปรับใช้กับคอมพิวเตอร์ของคุณได้ ก่อนที่คอมพิวเตอร์จะดาวน์โหลดและติดตั้งอัปเดตใหม่ พวกเขาต้องได้รับการอนุมัติ (หรือปฏิเสธ) โดยผู้ดูแล WSUS สิ่งสำคัญคือในส่วนใหญ่ แนะนำให้ทดสอบอัปเดต Microsoft ใหม่ทั้งหมดบนเวิร์กสเตชันและเซิร์ฟเวอร์บางส่วนก่อนติดตั้งบนคอมพิวเตอร์ที่ใช้งานจริง
เพื่อจัดระเบียบการทดสอบและติดตั้งอัปเดตบนคอมพิวเตอร์และเซิร์ฟเวอร์โดเมน ผู้ดูแล WSUS ต้องสร้างกลุ่มคอมพิวเตอร์ ขึ้นอยู่กับงานทางธุรกิจ ประเภทเวิร์กสเตชันผู้ใช้ และหมวดหมู่เซิร์ฟเวอร์ คุณสามารถสร้างกลุ่มคอมพิวเตอร์ที่แตกต่างกันได้ โดยทั่วไปแล้ว สมเหตุสมผลที่จะสร้างกลุ่มเป้าหมาย WSUS ต่อไปนี้ในส่วน Computers -> All computers ของคอนโซล WSUS:
- Test_Srv_WSUS — กลุ่มเซิร์ฟเวอร์ทดสอบ (เซิร์ฟเวอร์ที่ไม่สำคัญต่อธุรกิจหรือเซิร์ฟเวอร์เฉพาะที่มีสภาพแวดล้อมทดสอบเหมือนกับการผลิต);
- Test_Wks_WSUS — เวิร์กสเตชันทดสอบ;
- Prod_Srv_WSUS — เซิร์ฟเวอร์ Windows สำหรับการผลิต;
- Prod_Wks_WSUS — เวิร์กสเตชันผู้ใช้ทั้งหมด.
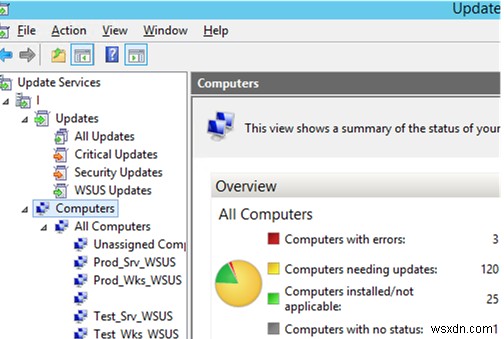
กลุ่มคอมพิวเตอร์เหล่านี้อาจเติมด้วยวัตถุคอมพิวเตอร์ด้วยตนเอง (ปกติแล้วมีความหมายสำหรับกลุ่มทดสอบ) หรือคุณสามารถเชื่อมโยงคอมพิวเตอร์และเซิร์ฟเวอร์กับกลุ่ม WSUS โดยใช้การตั้งค่า Group Policy – Enable client-side targeting
หลังจากสร้างกลุ่ม WSUS แล้ว คุณสามารถอนุมัติอัปเดตสำหรับพวกเขาได้ มีสองวิธีในการอนุมัติอัปเดตเพื่อติดตั้งบนคอมพิวเตอร์: แบบมืออาชีพหรืออัตโนมัติ
การอนุมัติและติดตั้งอัปเดตด้วยตนเองโดยใช้ WSUS
เปิดคอนโซล WSUS (Update Services) และเลือกส่วน Updates มันแสดงรายงานสรุปของอัปเดตที่มีอยู่ทั้งหมด โดยค่าเริ่มต้นมี 4 ส่วนย่อย: All Updates, Critical Updates, Security Updates และ WSUS Updates คุณสามารถอนุมัติการติดตั้งอัปเดตเฉพาะโดยการค้นหาในหนึ่งในส่วนเหล่านี้ (คุณสามารถค้นหาได้โดยชื่อ KB ในคอนโซลค้นหาอัปเดต หรือโดยหมายเลขบולטความปลอดภัยของ Microsoft) หรือกรองอัปเดตตามวันที่เผยแพร่
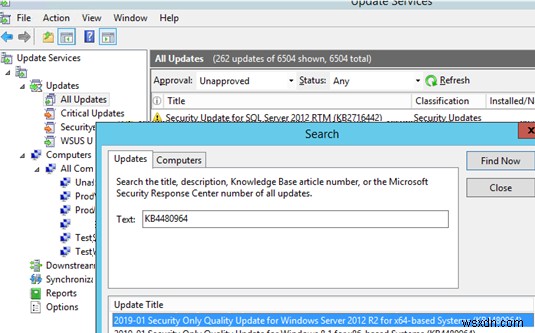
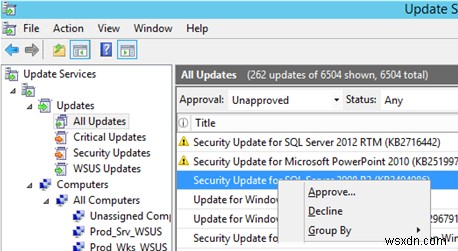
แสดงรายการอัปเดตที่ยังไม่ได้อนุมัติ (ใช้ฟิลเตอร์ Approval=Unapproved) ค้นหาอัปเดตที่คุณต้องการ คลิกขวาและเลือก Approve ในเมนู
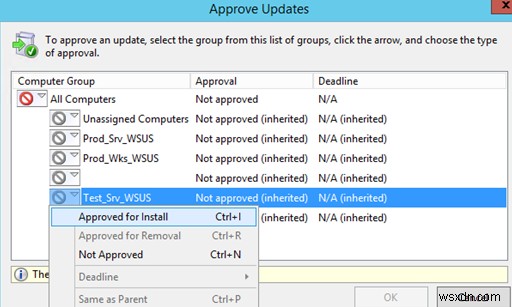
ในหน้าต่างถัดไป เลือกกลุ่มคอมพิวเตอร์ WSUS ที่จะอนุมัติการติดตั้งอัปเดตนี้ (เช่น Test_Srv_WSUS) เลือก Approve for Install คุณสามารถอนุมัติอัปเดตสำหรับกลุ่มคอมพิวเตอร์ทั้งหมดพร้อมกันโดยเลือก All Computers หรือสำหรับแต่ละกลุ่มแยกกัน ตัวอย่างเช่น คุณสามารถอนุมัติการติดตั้งอัปเดตบนกลุ่มทดสอบ และใน 4-7 วันอนุมัติสำหรับคอมพิวเตอร์ทั้งหมดหากไม่มีปัญหาเกิดขึ้น
หน้าต่างพร้อมผลการอนุมัติอัปเดตปรากฏขึ้น หากอัปเดตได้รับการอนุมัติสำเร็จ ข้อความ Result: Success จะแสดง ปิดหน้าต่างนี้
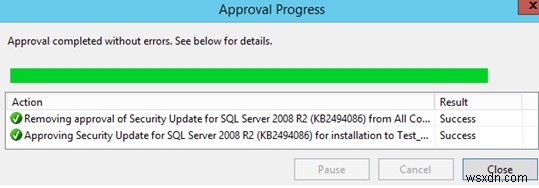
ตามที่คุณเห็น นี่คือวิธีอนุมัติอัปเดตเฉพาะด้วยตนเอง มันใช้เวลาค่อนข้างมาก เนื่องจากคุณต้องอนุมัติแต่ละอัปเดตแยกกัน หากคุณไม่อยากอนุมัติอัปเดตด้วยตนเอง คุณอาจสร้างกฎการอนุมัติอัปเดตอัตโนมัติบางอย่าง (auto-approval)
วิธีกำหนดค่ากฎการอนุมัติอัตโนมัติใน WSUS
การอนุมัติอัตโนมัติช่วยให้คุณอนุมัติอัปเดตใหม่ที่ปรากฏบนเซิร์ฟเวอร์ WSUS ของคุณโดยอัตโนมัติโดยไม่ต้องมีผู้ดูแลระบบเกี่ยวข้อง และกำหนดการติดตั้งบนคอมพิวเตอร์เป้าหมาย การอนุมัติอัปเดต WSUS แบบอัตโนมัติขึ้นอยู่กับกฎการอนุมัติ
ในคอนโซลการจัดการ WSUS เปิด Options และเลือก Automatic Approvals
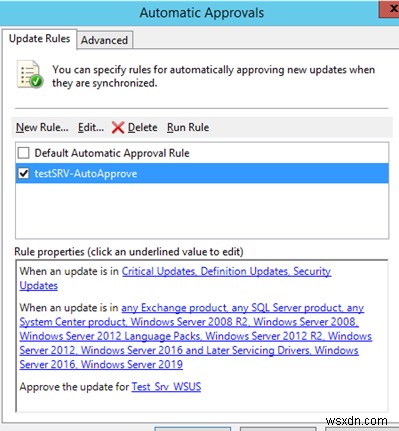
ในหน้าต่างถัดไป มีเพียงกฎเดียวชื่อ Default Automatic Approval Rule (ปิดใช้งานโดยค่าเริ่มต้น) ในแท็บ Update Rules
เพื่อสร้างกฎใหม่ คลิก New Rule
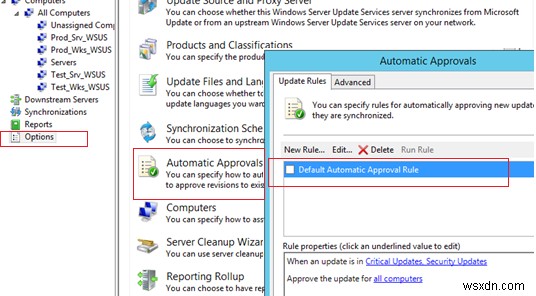
การกำหนดค่ากฎการอนุมัติประกอบด้วย 3 ขั้นตอน คุณต้องเลือกคุณสมบัติอัปเดต กลุ่มเป้าหมายคอมพิวเตอร์ WSUS ที่คุณต้องการติดตั้งอัปเดต และชื่อของกฎ
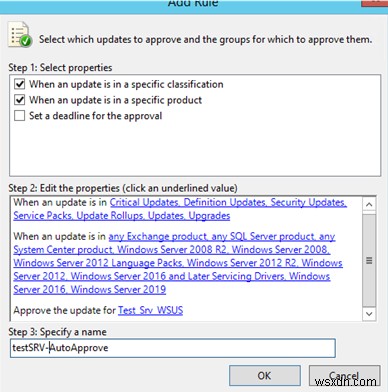
หากคุณคลิกลิงก์สีน้ำเงิน หน้าต่างคุณสมบัติที่สอดคล้องจะปรากฏ
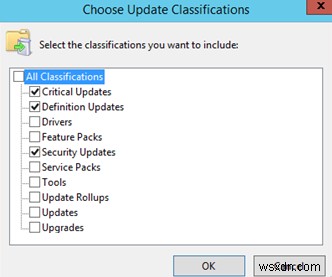
ตัวอย่างเช่น คุณสามารถเปิดใช้งานการอนุมัติอัปเดตความปลอดภัยอัตโนมัติสำหรับเซิร์ฟเวอร์ทดสอบของคุณ ในการทำเช่นนั้น ในส่วน Choose Update Classifications เลือก Critical Updates, Security Updates, Definition Updates (ยกเลิกการติ๊กตัวเลือกอื่นทั้งหมด) จากนั้นในกล่องโต้ตอบ Approve the update for เลือกกลุ่ม WSUS ชื่อ Test_Srv_WSUS
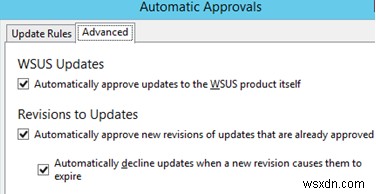
ในแท็บ Advanced คุณสามารถติ๊กตัวเลือกที่สอดคล้อง: หากคุณต้องการอนุมัติอัปเดตสำหรับผลิตภัณฑ์ WSUS เองโดยอัตโนมัติ หรืออนุมัติอัปเดตที่ถูกเปลี่ยนแปลงโดย Microsoft โดยอัตโนมัติ ปกติแล้วตัวเลือกทั้งหมดในแท็บนี้จะถูกติ๊ก
ตอนนี้ เมื่อเซิร์ฟเวอร์ WSUS ของคุณดาวน์โหลดอัปเดตใหม่ในวันอังคารที่สองของเดือนถัดไป (หรือหากคุณนำเข้าด้วยตนเอง) พวกเขาจะได้รับการอนุมัติและติดตั้งอัตโนมัติบนกลุ่มเซิร์ฟเวอร์ทดสอบ โดยค่าเริ่มต้น Windows สแกนเซิร์ฟเวอร์ WSUS ของคุณเพื่อหาอัปเดตใหม่ทุก 22 ชั่วโมง เพื่อให้คอมพิวเตอร์สำคัญได้รับอัปเดตใหม่โดยเร็วที่สุด คุณสามารถเปลี่ยนความถี่การซิงโครไนซ์โดยใช้นโยบาย Automatic Update detection frequency (ดูกรณี WSUS error: Exceeded max server round trips) และตั้งค่าเป็นครั้งในหลายชั่วโมง (คุณสามารถสแกนหาอัปเดตด้วยตนเองโดยใช้โมดูล PSWindowsUpdate)
หากมีไคลเอนต์มากบนเซิร์ฟเวอร์ WSUS ของคุณ (มากกว่า 2,000 คอมพิวเตอร์) ประสิทธิภาพของเซิร์ฟเวอร์อัปเดตด้วยการกำหนดค่ามาตรฐานอาจต่ำ พร้อมกับข้อผิดพลาด 0x80244022 ใน windowsupdate.log คבוע ดังนั้นจึงต้องเพิ่มประสิทธิภาพ (ดูบทความนี้)
วิธีปฏิเสธอัปเดตที่ติดตั้งแล้วใน WSUS
หากอัปเดตที่อนุมัติใดๆ ทำให้เกิดปัญหาบนคอมพิวเตอร์หรือเซิร์ฟเวอร์ ผู้ดูแล WSUS สามารถปฏิเสธได้ ในการทำเช่นนั้น ค้นหาอัปเดตในคอนโซล WSUS คลิกขวาและเลือก Decline
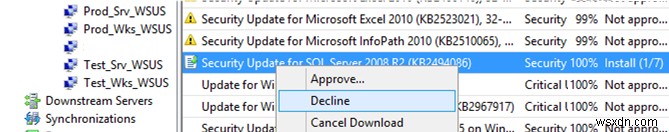
จากนั้นเลือกกลุ่ม WSUS ที่คุณต้องการยกเลิกการติดตั้ง และเลือก Approved for Removal ในเวลานานหน่อย อัปเดตจะถูกลบบนไคลเอนต์ WSUS (กระบวนการอธิบายโดยละเอียดในบทความ How to Uninstall Windows Updates)
วิธีอนุมัติอัปเดต WSUS สำหรับสภาพแวดล้อมการผลิต
หลังจากคุณติดตั้งและทดสอบอัปเดตในกลุ่มทดสอบของคุณและแน่ใจว่าไม่มีปัญหา (ปกติการทดสอบใช้เวลา 3-6 วัน) คุณสามารถอนุมัติอัปเดตใหม่บนระบบการผลิตได้ อย่างไรก็ตาม คุณไม่สามารถอนุมัติการติดตั้งอัปเดตในระบบการผลิตแบบอัตโนมัติพร้อมกับความล่าช้าบางอย่าง (เช่น ใน 7 วัน)
น่าเสียดายที่คอนโซล WSUS ไม่เสนอโอกาสในการคัดลอกอัปเดตที่อนุมัติทั้งหมดจากกลุ่มคอมพิวเตอร์ WSUS หนึ่งไปยังอีกกลุ่มหนึ่ง คุณสามารถค้นหาอัปเดตใหม่ด้วยตนเองและอนุมัติให้ติดตั้งในกลุ่มเซิร์ฟเวอร์และคอมพิวเตอร์การผลิต มันใช้เวลาค่อนข้างมาก
ผมเขียนสคริปต์ PowerShell เรียบง่ายที่รวบรวมรายการอัปเดตที่อนุมัติสำหรับกลุ่มทดสอบและอนุมัติอัปเดตที่พบทั้งหมดสำหรับกลุ่มการผลิตโดยอัตโนมัติ (ดูบทความ Copying Approvals Between WSUS Target Groups) ผมรันสคริปต์ใน 7 วันหลังจากที่อัปเดตถูกติดตั้งและทดสอบบนกลุ่มคอมพิวเตอร์ทดสอบ หากมีแพตช์ที่มีปัญหา พวกเขาต้องถูกปฏิเสธสำหรับกลุ่มทดสอบ
