

ในบทความนี้ เราจะพิจารณาวิธีค้นหา domain controllers ที่มี FSMO roles ใน Active Directory วิธีโอน FSMO roles หนึ่งหรือหลายตัวไปยัง domain controller เพิ่มเติม/รอง และวิธียึดครอง FSMO roles ในกรณีที่ domain controller เจ้าของ FSMO role ล้มเหลว
การเข้าใจ FSMO Roles ใน Active Directory Domain
FSMO (Flexible Single Master Operation) roles ในโดเมน Active Directory คืออะไร? คุณสามารถดำเนินการมาตรฐานส่วนใหญ่ใน Active Directory (เช่นการสร้างบัญชีผู้ใช้ใหม่และกลุ่มความปลอดภัย หรือการ join คอมพิวเตอร์เข้าสู่โดเมน) บนโดเมนคอนโทรลเลอร์ใดก็ได้ บริการ AD replication รับผิดชายกระจายการเปลี่ยนแปลงเหล่านี้ทั่วทั้ง AD directory ความขัดแย้งต่างๆ (ตัวอย่างเช่น การเปลี่ยนชื่อบัญชีผู้ใช้พร้อมกันบนโดเมนคอนโทรลเลอร์หลายตัว) ถูกแก้ไขโดยใช้หลักการง่ายๆ — ตัวสุดท้ายถูกต้อง อย่างไรก็ตาม มีการดำเนินการจำนวนหนึ่งที่ความขัดแย้งไม่ยอมรับได้ (ตัวอย่างเช่น การสร้าง child domain/forest ใหม่ การเปลี่ยนแปลง AD schema ฯลฯ) เพื่อดำเนินการที่ต้องการความเป็นเอกคุณ ต้องการ domain controllers ที่มี FSMO roles งานหลักของ FSMO roles คือป้องกันความขัดแย้งเช่นนี้
อาจมี five FSMO roles ในโดเมน Active Directory
สอง roles เป็นเอกลักษณ์สำหรับ AD forest:
- Schema master รับผิดชอบการเปลี่ยนแปลง Active Directory schema (ตัวอย่างเช่น เมื่อขยาย AD schema โดยใช้คำสั่ง
adprep /forestprep); - Domain naming master ให้ชื่อที่เป็นเอกลักษณ์สำหรับโดเมนทั้งหมดและ application partitions ที่คุณสร้างใน AD forest ของคุณ (เพื่อจัดการคุณต้องมีสิทธิ์ "Enterprise admins")
และมี สาม roles สำหรับแต่ละ domain (เพื่อจัดการ บัญชีของคุณต้องเป็นสมาชิกของกลุ่ม "Domain Admins"):
- PDC emulator เป็น main browser ในเครือข่าย Windows ของคุณ (Domain Master Browser ใช้แสดงคอมพิวเตอร์ในสภาพแวดล้อมเครือข่าย) ติดตามการล็อกเอาท์ของผู้ใช้เมื่อใส่รหัสผ่านผิด เป็น NTP server หลักในโดเมนของคุณ ใช้เพื่อให้ความเข้ากันได้กับไคลเอนต์ที่รัน Windows 2000/NT ใช้โดย DFS root servers เพื่ออัปเดตข้อมูล namespace;
- Infrastructure Master รับผิดชอบการอัปเดต cross-domain object links; และคำสั่ง
adprep /domainprepถูกรันบนมัน; - RID Master — เซิร์ฟเวอร์แจกจ่าย RIDs (เป็นชุดๆ ละ 500 ชิ้น) ให้โดเมนคอนโทรลเลอร์อื่นๆ เพื่อสร้าง unique object identifiers (SIDs)
วิธีแสดงรายการเจ้าของ FSMO Roles ในโดเมน
คุณจะค้นหาได้อย่างไรว่าโดเมนคอนโทรลเลอร์ไหนเป็นเจ้าของ FSMO roles ในโดเมน Active Directory ของคุณ?
เพื่อค้นหาเจ้าของ FSMO roles ทั้งหมดในโดเมน ให้รันคำสั่ง:
netdom query fsmo
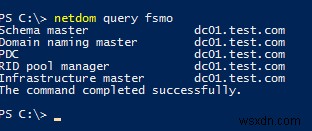
Schema master dc01.test.com Domain naming master dc01.test.com PDC dc01.test.com RID pool manager dc01.test.com Infrastructure master dc01.test.com
คุณสามารถดู FSMO roles สำหรับโดเมนอื่น:
netdom query fsmo /domain:woshub.com
ในตัวอย่างนี้ คุณเห็นว่า FSMO roles ทั้งหมดอยู่บน DC01 เมื่อปรับใช้ AD forest (โดเมน) ใหม่ ทุก FSMO roles จะถูกวางบน DC แรก โดเมนคอนโทรลเลอร์ใดก็ได้ ยกเว้น RODC อาจเป็นเจ้าของ FSMO role ใดก็ได้ ตามนั้น ผู้ดูแลระบบโดเมนสามารถโอน FSMO role ใดก็ได้ไปยังโดเมนคอนโทรลเลอร์อื่นใดก็ได้
คุณสามารถรับข้อมูลเกี่ยวกับ FSMO roles ในโดเมนของคุณผ่าน PowerShell โดยใช้ cmdlet Get-ADDomainController (ต้องติดตั้งโมดูล RSAT Active Directory for PowerShell):
Get-ADDomainController -Filter * | Select-Object Name, Domain, Forest, OperationMasterRoles |Where-Object {$_.OperationMasterRoles}
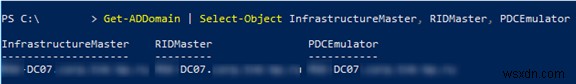
หรือคุณสามารถดู FSMO roles ระดับ forest หรือ domain ได้ดังนี้:
Get-ADDomain | Select-Object InfrastructureMaster, RIDMaster, PDCEmulator
 Get-ADForest | Select-Object DomainNamingMaster, SchemaMaster
นี่คือคำแนะนำทั่วไปของ Microsoft สำหรับการวาง FSMO roles ในโดเมน:
- วาง forest level roles (Schema master และ Domain naming master) บน root domainที่เป็น Global Catalog server พร้อมกัน;
- วาง domain FSMO roles ทั้งสามบน domain controller หนึ่งที่มีประสิทธิภาพเหมาะสม;
- Forest DCs ทั้งหมดต้องเป็น Global Catalog servers เนื่องจากมันปรับปรุงความน่าเชื่อถือและประสิทธิภาพของ AD ดังนั้น Infrastructure Master role จริงๆ แล้วไม่จำเป็น หากคุณมี DC ที่ไม่มี Global Catalog role ให้วาง Infrastructure Master role บนมัน
- อย่าวางงานอื่นๆ บน DCs ที่เป็นเจ้าของ FSMO roles
คุณสามารถโอน FSMO roles ใน Active Directory โดยใช้หลายวิธี: ใช้ AD MMC graphic snap-ins, ntdsutil.exe หรือ PowerShell การโอน FSMO roles เกี่ยวข้องเมื่อเพิ่มประสิทธิภาพโครงสร้างพื้นฐาน AD ของคุณ หรือ DC ที่มี FSMO role ได้รับความเสียหายจากฮาร์ดแวร์/ซอฟต์แวร์อย่างรุนแรง มีสองวิธีในการย้าย FSMO roles: transferring (เมื่อทั้งสอง DCs พร้อมใช้งาน) หรือ seizing (เมื่อ DC ที่มี FSMO role ไม่พร้อมใช้งานหรือเสียหาย)
วิธีโอน FSMO Roles ด้วย PowerShell
วิธีที่ง่ายและเร็วที่สุดในการโอน FSMO roles ในโดเมนคือการใช้ PowerShell cmdlet Move-ADDirectoryServerOperationMasterRole
คุณสามารถโอน FSMO roles หนึ่งหรือหลายตัวพร้อมกันไปยัง DC ที่ระบุ คำสั่งต่อไปนี้จะย้ายสอง roles ไปยัง DC02:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole PDCEmulator, RIDMaster
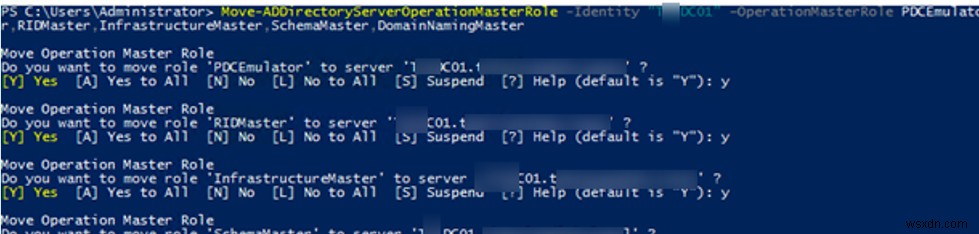
ในอาร์กิวเมนต์ OperationMasterRole คุณสามารถระบุชื่อของ FSMO role หรือ index ตามตารางต่อไปนี้:
| PDCEmulator | 0 |
| RIDMaster | 1 |
| InfrastructureMaster | 2 |
| SchemaMaster | 3 |
| DomainNamingMaster | 4 |
คำสั่งก่อนหน้าในรูปแบบสั้นมีลักษณะดังนี้:
Move-ADDirectoryServerOperationMasterRole -Identity dc02 -OperationMasterRole 0,1
เพื่อโอน FSMO roles ทั้งหมดพร้อมกันไปยัง domain controller เพิ่มเติม ให้รันคำสั่งนี้:
Move-ADDirectoryServerOperationMasterRole -Identity dc03 -OperationMasterRole 0,1,2,3,4
การโอน FSMO Roles โดยใช้ Active Directory Graphic Snap-ins
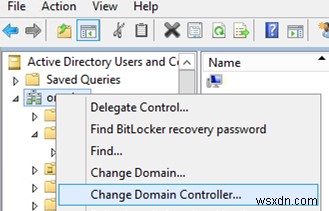
เพื่อย้าย FSMO roles คุณสามารถใช้ Active Directory graphic snap-ins มาตรฐาน การดำเนินการโอนถูกต้องที่สุดบน DC ที่มี FSMO role หากคอนโซลท้องถิ่นของเซิร์ฟเวอร์ไม่พร้อมใช้งาน ให้ใช้ตัวเลือก Change Domain Controller และเลือกโดเมนคอนโทรลเลอร์ใน MMC snap-in
วิธีโอน RID Master, PDC Emulator & Infrastructure Master Roles
เพื่อโอน domain-level roles (RID, PDC, Infrastructure Master) ใช้คอนโซล Active Directory Users and Computers (DSA.msc)
- เปิด Active Directory Users and Computers (ADUC) snap-in;
- คลิกขวาที่ชื่อโดเมนของคุณและเลือก Operations Master;
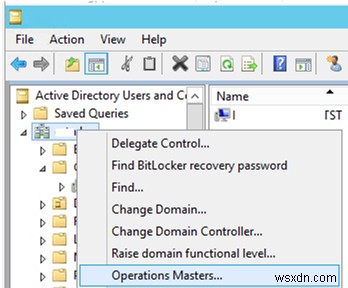
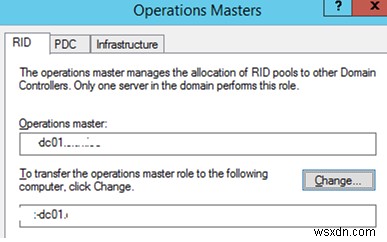
- หน้าต่างที่มีสามแท็บ (RID, PDC, Infrastructure) จะปรากฏ ใช้แท็บเหล่านี้เพื่อโอน roles ที่สอดคล้องกันโดยระบุ FSMO owner ใหม่และคลิกปุ่ม Change.
วิธีโอน Schema Master Role
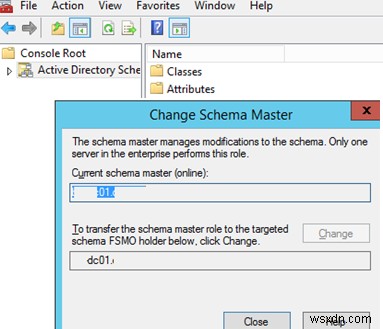
เพื่อโอน forest-level Schema Master FSMO ใช้ snap-in Active Directory Schema
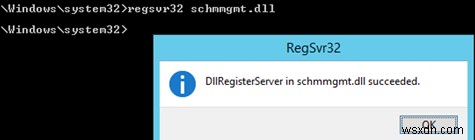
- ก่อนเริ่ม snap-in คุณต้องลงทะเบียนไลบรารี schmmgmt.dll โดยรัน
regsvr32 schmmgmt.dllใน command prompt;
- เปิด MMC console โดยพิมพ์ MMC ใน command prompt;
- เลือก File → Add/Remove snap-in จากเมนูและเพิ่มคอนโซล Active Directory Schema;
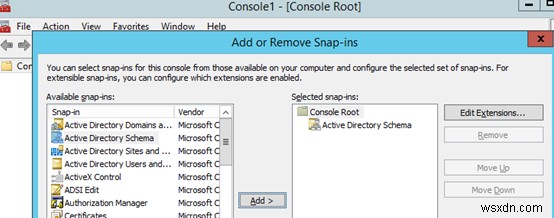
- คลิกขวาที่คอนโซล root (Active Directory Schema) และเลือก Operations Master;
- ป้อนชื่อโดเมนคอนโทรลเลอร์ที่คุณต้องการโอน Schema Master role ไป แล้วคลิก Change และ OK หากปุ่มไม่พร้อมใช้งาน ให้ตรวจสอบว่าบัญชีของคุณเป็นสมาชิกของกลุ่ม Schema admins
วิธีโอน Domain Naming Master FSMO
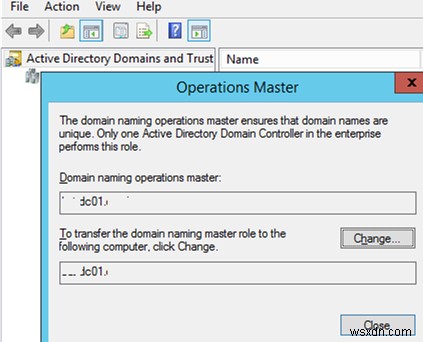
- เพื่อโอน Domain Naming Master FSMO role ให้เปิดคอนโซล Active Directory Domains and Trusts;
- คลิกขวาที่ชื่อโดเมนของคุณและเลือก Operations Master;
- คลิก Change ป้อนชื่อโดเมนคอนโทรลเลอร์และคลิก OK.
การใช้ Ntdsutil.exe เพื่อโอน FSMO Roles จาก Command Prompt
สำคัญ. ใช้เครื่องมือ ntdsutil.exe อย่างระมัดระวังและแน่ใจว่าคุณรู้ว่ากำลังทำอะไร ไม่งั้นคุณอาจทำลาย Active Directory domain ของคุณ!
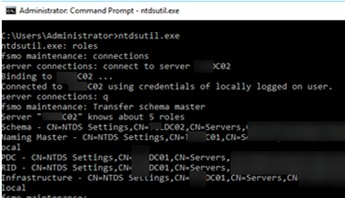
- รัน command prompt บนโดเมนคอนโทรลเลอร์ของคุณและรัน:
ntdsutil - ป้อนคำสั่งนี้:
roles - จากนั้น:
connections - จากนั้นคุณต้องเชื่อมต่อกับ DC ที่คุณต้องการโอน FSMO roles ไป เพื่อทำเช่นนี้ ให้ป้อน:
connect to server <servername> - พิมพ์
qและกด Enter; - เพื่อโอน FSMO role ให้ใช้คำสั่งนี้:
transfer <role>โดยที่ <role> คือ role ที่คุณต้องการโอน ตัวอย่างเช่น:transfer schema master,transfer RIDฯลฯ;
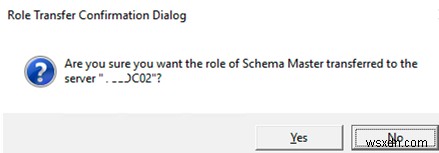
- ยืนยันการโอน FSMO role;
- เมื่อเสร็จแล้ว กด
qและ Enter เพื่อออกจาก ntdsutil.exe; - รีสตาร์ท domain controller
การยึดครอง AD FSMO Roles
หาก DC ที่มี FSMO roles หนึ่งล้มเหลว (และไม่สามารถกู้คืนได้) หรือไม่พร้อมใช้งานนานๆ คุณสามารถบังคับยึดครอง roles ใดๆ ของมันได้ อย่างไรก็ตาม มันสำคัญมากที่จะแน่ใจว่าเซิร์ฟเวอร์ที่คุณยึดครอง role จากนั้นต้องไม่เคยปรากฏในเครือข่ายอีก หากคุณไม่ต้องการปัญหาใหม่ๆ กับ AD (แม้คุณจะกู้คืน DC จาก backup ภายหลัง) หากคุณต้องการคืน DC ที่เสียหายกลับสู่โดเมน วิธีที่ถูกต้องเพียงอย่างเดียวคือลบ computer account ของมันจาก AD ทำ clean Windows install ด้วย hostname ใหม่ ติดตั้ง ADDS role และโปรโมทเซิร์ฟเวอร์เป็น domain controller
คุณสามารถยึดครอง FSMO roles โดยใช้ PowerShell หรือ NTDSUtil
วิธีที่ง่ายที่สุดในการยึดครอง FSMO role คือผ่าน PowerShell เพื่อทำเช่นนี้ ใช้ Move-ADDirectoryServerOperationMasterRole cmdlet เดียวกัน แต่เพิ่มพารามิเตอร์ –Force เข้าไป
ตัวอย่างเช่น เพื่อยึดครอง PDCEmulator role และบังคับโอนไปยัง DC02 ให้รันคำสั่ง:
Move-ADDirectoryServerOperationMasterRole -Identity DC2 -OperationMasterRole PDCEmulator –Force
คุณยังสามารถยึดครอง FSMO roles ไปยังเซิร์ฟเวอร์ DC02 ของคุณโดยใช้ ntdsutil.exe การยึดครอง role คล้ายกับการโอนทั่วไป ใช้คำสั่งต่อไปนี้:
ntdsutil
 roles
 connections
connect to server DC02 (เซิร์ฟเวอร์ที่คุณโอน role ไป)
quit
เพื่อยึดครอง FSMO roles ต่างๆ ให้ใช้คำสั่งเหล่านี้:
seize schema master
 seize naming master
 seize rid master
 seize pdc
 seize infrastructure master
 quit
