

ผู้ใช้ Windows ควรให้ความสำคัญกับใบรับรองที่ติดตั้งในคอมพิวเตอร์มากขึ้น เหตุการณ์ล่าสุดกับ Lenovo Superfish, Dell eDellRoot และ Comodo PrivDog certificates แสดงว่าผู้ใช้ต้องระมัดระวังตอนติดตั้งแอปใหม่ และตระหนักถึงซอฟต์แวร์/ใบรับรองที่ติดตั้งมาจากโรงงาน Fake หรือใบรับรองที่สร้างขึ้นเฉพาะเจาะจง ช่วยให้แฮกเกอร์ทำ MiTM (man-in-the-middle) attacks, จับ traffic (รวม HTTPS), ให้มัลแวร์/สคริปต์รันได้ ฯลฯ
โดยทั่วไป ใบรับรองเหล่านี้ติดตั้งใน Trusted Root Certification Authorities store มาดูวิธีตรวจสอบ store สำหรับใบรับรองของ third-party
โดยปกติ Trusted Root Certification Authorities store ควรมีเฉพาะใบรับรองที่เชื่อถือได้ verified และเผยแพร่โดย Microsoft ภายใต้ Microsoft Trusted Root Certificate Program เพื่อตรวจสอบ certificate store สำหรับ third-party certificates ใช้ Sigcheck (เครื่องมือจาก Sysinternals)
- ดาวน์โหลด Sigcheck จากเว็บ Microsoft (https://technet.microsoft.com/en-us/sysinternals/bb897441.aspx)
- แตกไฟล์ Sigcheck.zip ไปโฟลเดอร์ไหนก็ได้ (เช่น C:\install\sigcheck\)
- เปิด command prompt ไปที่ไดเรกทอรีของเครื่องมือ: cd C:\install\sigcheck\
- รัน
sigcheck.exe –tvหรือsigcheck64.exe –tv(สำหรับ Windows 64-bit) ใน command prompt - รันครั้งแรก sigcheck จะพรอมป์ให้ยอมรับ license terms
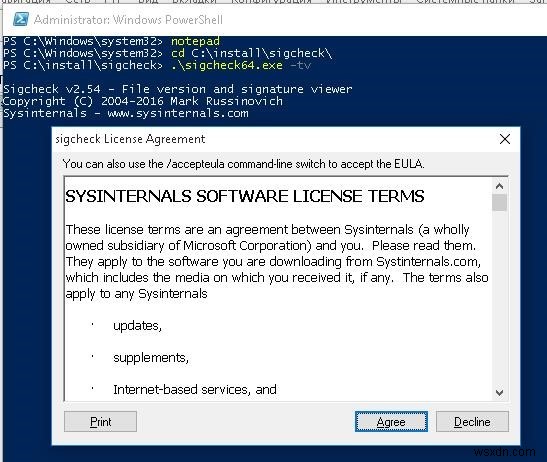
- เครื่องมือจะดาวน์โหลด authrootstl.cab archive ที่มีรายการ MS root certificates ในรูปแบบ Certification Trust List จากเว็บ Microsoft และบันทึกในไดเรกทอรีของตัวเอง
Tip. หากไม่มีการเชื่อมต่ออินเทอร์เน็ตโดยตรง สามารถดาวน์โหลด authrootstl.cab เองจากลิงก์ https://download.windowsupdate.com/msdownload/update/v3/static/trustedr/en/authrootstl.cab วางไว้ในไดเรกทอรีที่มี SigCheck
- เครื่องมือจะเปรียบเทียบรายการใบรับรองที่ติดตั้งในคอมพิวเตอร์กับรายการ MSFT root certificates ใน authrootstl.cab หากมี third-party certificates ในรายการ root certificates บนคอมพิวเตอร์ SigCheck จะแสดงออกมา ในกรณีนี้ มีใบรับรองชื่อ test1 (เป็น self-signed certificate สร้างด้วย New-SelfSignedCertificate cmdlet ที่สร้างขึ้นเพื่อเซ็นโค้ด PowerShell script)
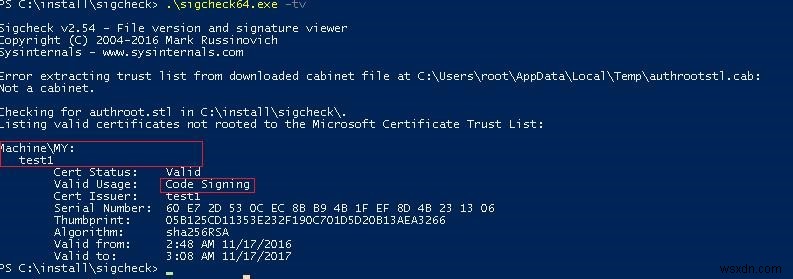
- third-party certificate ที่พบทุกตัว ต้องวิเคราะห์ว่าควรอยู่ในรายการ trusted certificates หรือไม่ แนะนำให้หาว่าแอปพลิเคชันไหนติดตั้งและใช้
Tip. หากคอมพิวเตอร์เป็นส่วนหนึ่งของ domain น่าจะพบ root certificates ของ internal CA และใบรับรองอื่นที่ผสานใน system image หรือแจกจ่ายผ่าน GPO
- ลบใบรับรองจากรายการ trusted certificates ให้เปิด certificate management console (certmgr.msc) ขยาย Trusted Root Certification Authorities → Certificates ลบใบรับรองที่ SigCheck หาเจอ
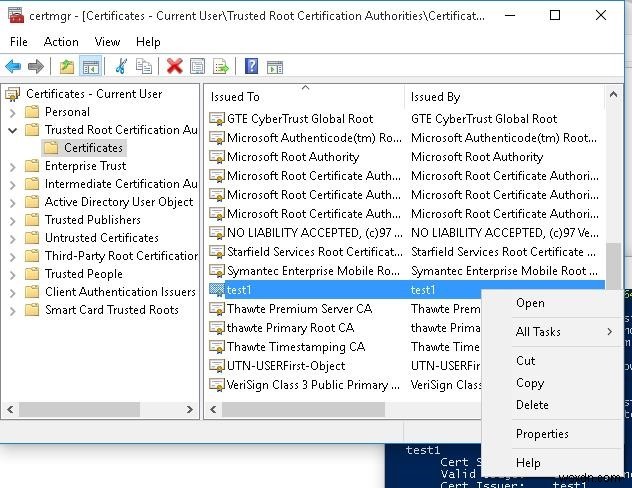
แนะนำให้ตรวจสอบ certificate store ด้วย SigCheck บนทุกระบบ โดยเฉพาะคอมพิวเตอร์ OEM ที่มี OS ติดตั้งมาจากโรงงาน และ Windows builds ต่างๆ ที่แจกจ่ายผ่าน torrent trackers ยอดนิยม
