

โดย Rahul Awati
เผยแพร่: 14 สิงหาคม 2566
Directory Services Restore Mode (DSRM) เป็นตัวเลือกการบูท Safe Mode สำหรับโดเมนคอนโทรลเลอร์ของ Windows Server DSRM ช่วยให้ผู้ดูแลระบบซ่อมแซม กู้คืน หรือกู้คืนฐานข้อมูล Active Directory (AD) การรีสตาร์ทโดเมนคอนโทรลเลอร์ในโหมด DSRM จะนำมันออฟไลน์ ทำให้ทำงานเพียงเป็นเซิร์ฟเวอร์ทั่วไป
DSRM คล้ายกับ Safe Mode ในระบบปฏิบัติการ Windows แต่มีให้ใช้เฉพาะในโดเมนคอนโทรลเลอร์ของ Windows Server โหมด DSRM พร้อมใช้งานในรุ่น Windows Server ต่อไปนี้:
- Windows Server 2022
- Windows Server 2019
- Windows Server 2016
- Windows Server 2012 R2
- Windows Server 2008 R2
- Windows Server 2008
- Windows Server 2003
วัตถุประสงค์หลักของ DSRM คือช่วยให้แอดมินระบบล็อกอินเข้าระบบเพื่อกู้คืนหรือซ่อมแซมฐานข้อมูล AD เพื่อใช้ DSRM แอดมินต้องสร้างบัญชีแอดมินท้องถิ่น DSRM พร้อมรหัสผ่าน พวกเขาต้องใช้บัญชีนั้นเมื่อต้องลงชื่อเข้าใช้โดเมนคอนโทรลเลอร์ด้วย DSRM — ระหว่างบูทเซิร์ฟเวอร์ — และกู้คืนการสำรอง AD หลังจากข้อผิดพลาดหรือความล้มเหลวของระบบ รหัสผ่านบัญชีแอดมินมักไม่เปลี่ยนแปลงระหว่างการปรับใช้โดเมนคอนโทรลเลอร์ อย่างไรก็ตาม สามารถรีเซ็ตได้สำหรับเซิร์ฟเวอร์ใดๆ ในโดเมนโดยไม่ต้องรีสตาร์ทเซิร์ฟเวอร์ โดยใช้เครื่องมือ Ntdsutil
DSRM เทียบกับ Safe Mode
สำหรับโดเมนคอนโทรลเลอร์ของ Windows Server DSRM ไม่เหมือนกับ Safe Mode DSRM ใช้เมื่อคอนโทรลเลอร์พยายามเริ่มใน Safe Mode แต่ไม่สามารถทำได้ โดยทั่วไป DSRM จำเป็น فقطเมื่อ AD เสียหายและไม่อนุญาตให้แอดมินล็อกอินด้วยข้อมูลประจำตัว AD ปกติ ในสถานการณ์เช่นนี้ AD ไม่บูทได้ปกติ ดังนั้น DSRM จึงจำเป็น โดยเฉพาะเมื่อทำการกู้คืนโดเมน AD ทั้งโดเมนหรือทั้งป่า (Forest-wide)
กระบวนการล็อกอินเข้าบัญชี DSRM สำหรับแอดมิน
เพื่อรีสตาร์ทโดเมนคอนโทรลเลอร์ใน DSRM ผู้ดูแลระบบต้องล็อกอินเข้าบัญชีแอดมิน DSRM กระบวนการประกอบด้วยขั้นตอนเหล่านี้:
- บูท DSRM และคลิกที่ Switch User > Other User
- ในชื่อบัญชีล็อกอิน ให้พิมพ์ .\Administrator
- รีเซ็ตรหัสผ่าน DSRM สำหรับบัญชี .\Administrator ด้วยเครื่องมือบรรทัดคำสั่ง Ntdsutil
- หากเซิร์ฟเวอร์ AD ไม่ทำงาน ให้รีเซ็ตรหัสผ่าน DSRM ด้วยเครื่องมือกู้คืนรหัสผ่านที่หาย
เมื่อล็อกอินเข้าบัญชี DSRM พรอมป์ล็อกอินเริ่มต้นอาจแสดงชื่อบัญชีเป็น MyDomain\Administrator อย่างไรก็ตาม นั้นไม่ทำงาน ดังนั้นผู้ดูแลต้องคลิก Switch User ก่อน และพิมพ์ชื่อ .\Administrator เอง
การบูทด้วยตนเองใน DSRM ก็เป็นไปได้โดยการกดปุ่ม F8 ซ้ำๆ หลังจากหน้าจอ Power-on Self-test ของ BIOS และก่อนที่โลโก้ Windows จะปรากฏ การทำเช่นนี้จะเปิดเมนูข้อความพร้อมตัวเลือกบูทขั้นสูง เช่น Directory Services Restore Mode หรือ DS Restore Mode แอดมินสามารถเลือกตัวเลือกและกด Enter เพื่อเข้าสู่ DSRM
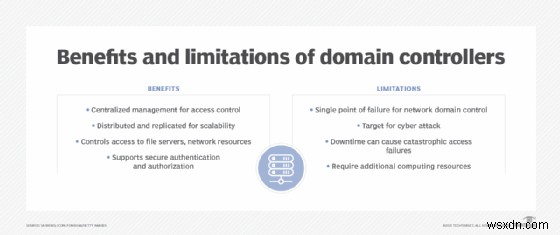 แม้โดเมนคอนโทรลเลอร์จะช่วยองค์กรขนาดใหญ่ปกป้องการยืนยันตัวตนและการอนุมัติการเข้าถึงเครือข่าย แต่ก็มีค่าใช้จ่าย
กระบวนการรีเซ็ตรหัสผ่านแอดมิน DSRM ใน Windows Server
เมื่อติดตั้ง AD บน Windows Server และในกระบวนการโปรโมทสำหรับโดเมนคอนโทรลเลอร์ วิซาร์ดติดตั้งจะแจ้งให้แอดมินเลือกหรือผ่าน DSRM รหัสผ่านนี้ให้แอดมินมีประตูหลังสู่ฐานข้อมูลในกรณีที่มีบางอย่างผิดพลาดภายหลัง รหัสผ่านยังจำเป็นสำหรับงานบำรุงรักษาและกู้คืนใน DSRM อย่างไรก็ตาม มันไม่ให้การเข้าถึงโดเมนหรือบริการใดๆ
หากแอดมินลืมหรือสูญเสียรหัสผ่าน DSRM พวกเขาสามารถเปลี่ยนได้โดยใช้เครื่องมือบรรทัดคำสั่ง Ntdsutil เครื่องมือนี้รวมกับยูทิลิตี Setpwd ที่เป็นส่วนหนึ่งของ Microsoft Windows ตั้งแต่ Windows 2000 ขั้นตอนการรีเซ็ตรหัสผ่านแอดมิน DSRM ใน Windows Server มีดังนี้:
- คลิก Start > Run พิมพ์ Ntdsutil แล้วคลิก OK
- ที่พรอมป์คำสั่ง Ntdsutil ให้พิมพ์ set dsrm password
- ที่พรอมป์คำสั่ง DSRM ให้พิมพ์ reset password on server null เพื่อรีเซ็ตรหัสผ่านบนเซิร์ฟเวอร์ปัจจุบัน หรือ reset password on server servername เพื่อรีเซ็ตรหัสผ่านบนเซิร์ฟเวอร์อื่น
- พิมพ์รหัสผ่านใหม่
- ที่พรอมป์คำสั่ง DSRM ให้พิมพ์ q
- ที่พรอมป์คำสั่ง Ntdsutil ให้พิมพ์ q อีกครั้งเพื่อออก
รหัสผ่าน DSRM สามารถรีเซ็ตได้สำหรับเซิร์ฟเวอร์ที่แอดมินกำลังทำงานอยู่ หรือโดเมนคอนโทรลเลอร์อื่นในโดเมน ทุกครั้งที่เปลี่ยนรหัสผ่าน Windows Event ID (4794) จะถูกสร้างขึ้น เพื่อให้แอดมินที่ได้รับอนุญาตอื่นๆ เห็นการพยายามเหล่านี้และตัดสินใจว่ามีการพยายามโดยผู้ที่ไม่ใช่แอดมินหรือผู้ร้ายหรือไม่
ความเสี่ยงด้านความปลอดภัยของ DSRM
รหัสผ่านบัญชีแอดมิน DSRM อาจถูกใช้โดยผู้บุกรุกที่มีเจตนาร้าย สร้างความเสี่ยงด้านความปลอดภัยอันมากสำหรับองค์กร ตัวอย่างเช่น ผู้คุกคามสามารถใช้รหัสผ่านเพื่อสร้างประตูหลังถาวรเข้าสู่โดเมนคอนโทรลเลอร์ ประตูหลังนี้ช่วยให้พวกเขารักษาความคงอยู่ในเครือข่ายองค์กรและเข้าถึง AD ได้ตลอดเวลา เพื่อเข้าถึงทรัพยากรและข้อมูลที่ละเอียดอ่อน พวกเขาอาจขโมยข้อมูลประจำตัวจาก AD จัดการบัญชีบริการที่มีสิทธิ์พิเศษ และจับแพ็กเก็ตトラフィกโดยใช้ฟังก์ชัน Local Loop Multicast Name Resolution ใน Windows
ในบางกรณี แฮกเกอร์อาจขโมยแฮชบัญชีที่มีสิทธิ์พิเศษ หรือยกระดับสิทธิ์ของตนโดยการ exploit ช่องโหว่ที่เปิดอยู่ หรือผ่านวิศวกรรมสังคม รหัสผ่านบัญชีแอดมิน DSRM ที่ลืม หาย หรือเป็นค่าเริ่มต้น ก็เพิ่มความเสี่ยงของการโจมตีมัลแวร์ การสำรวจ Lightweight Directory Access Protocol และแม้แต่การครอบครองโดเมน การเข้าถึง AD แบบไม่ถูกจำกัดยังช่วยให้ผู้โจมตีทำลายกระบวนการสำรองข้อมูลขององค์กร และดึงข้อมูล AD ทั้งหมดจากไฟล์ ntds.dit
เพื่อหลีกเลี่ยงความเสี่ยงเหล่านี้ ผู้ใช้แอดมินต้องอัปเดตรหัสผ่านบัญชี DSRM เป็นประจำ นอกจากนี้ ต้องไม่ใช้รหัสผ่านค่าเริ่มต้น ยังสำคัญที่ต้องตั้งรหัสผ่านบัญชีที่ไม่ซ้ำกันสำหรับแต่ละโดเมนคอนโทรลเลอร์
แนวทางปฏิบัติที่ดีอื่นๆ เพื่อรักษาความปลอดภัยรหัสผ่านบัญชีแอดมิน DSRM รวมถึง:
- ใน Registry ให้ตั้งค่า HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior เป็น 1
- ใน Registry ให้ตรวจสอบว่าค่า HKLM\System\CurrentControlSet\Control\Lsa\DsrmAdminLogonBehavior ไม่ได้ตั้งเป็น 2
- ตรวจสอบ Windows Event ID 4794 และตั้งค่าเตือนเพื่อแจ้งเตือนแอดมินหากเกิดขึ้น
เรียนรู้เทคนิคที่ใช้ในการแก้ไขปัญหาทั่วไปใน AD และเคล็ดลับการแก้ไขปัญหาการจำลอง
อ่านต่อเกี่ยวกับ Directory Services Restore Mode (DSRM)
- Windows 11 Safe Mode ทำงานอย่างไร และเมื่อไหร่ควรใช้
- กู้คืน Active Directory ด้วยวิธีการกู้คืน
- เรียนรู้การสำรองและกู้คืน DNS
- การแก้ไขปัญหา DNS Server สำหรับ Linux และ Windows
- วิธีสำรองและกู้คืนการเป็นสมาชิกกลุ่ม AD
ขยายความเกี่ยวกับการจัดการตัวตนและการเข้าถึงของ Microsoft
-
วิธีปรับใช้ Windows LAPS เพื่อความปลอดภัยที่เข้มแข็งกว่า
โดย: Brien Posey
-
โดเมนคอนโทรลเลอร์คืออะไร?
โดย: Gavin Wright
-
ปรับใช้โดเมนคอนโทรลเลอร์แบบอ่านอย่างเดียวเพื่อความปลอดภัยและความเร็ว
โดย: Damon Garn
-
คุณสมบัติ Active Directory ใหม่ที่จะมาพร้อม Windows Server 2025
โดย: Brien Posey
