

โดย Alexander S. Gillis, Technical Writer and Editor และ Brien Posey
เผยแพร่: 13 เมษายน 2566
Microsoft Defender for Endpoint — ที่รู้จักกันในชื่อ Microsoft Defender Advanced Threat Protection หรือ Windows Defender ATP — เป็นแพลตฟอร์มความปลอดภัยปลายทาง (Endpoint Security Platform) ที่ออกแบบมาเพื่อช่วยองค์กรขนาดใหญ่ ป้องกัน ตรวจจับ และตอบสนองต่อภัยคุกคามด้านความปลอดภัย
Defender for Endpoint ช่วยให้องค์กรตอบสนองต่อภัยคุกคามที่อาจเกิดขึ้น เช่น มัลแวร์หรือแรนซัมแวร์ โดยใช้เครื่องมือที่สร้างไว้ใน Windows 10 และบริการ Azure เครื่องมือเหล่านี้ให้การสำรวจอัตโนมัติ ฟีเจอร์การตรวจจับและตอบสนองด้านความปลอดภัยก่อนและหลังการละเมิด
Defender for Endpoint ก่อนหน้านี้รู้จักในชื่อ Microsoft Defender Advanced Threat Protection แต่ได้ทำการ Rebranding ในปี 2562 พร้อมกับผลิตภัณฑ์อื่นๆ ภายใต้แบรนด์ Defender
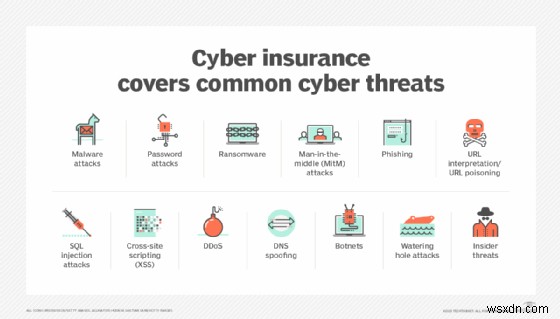 มัลแวร์และแรนซัมแวร์เป็นเพียงสองประเภทของภัยคุกคามด้านความปลอดภัย
คุณสมบัติและความสามารถ
Microsoft Defender for Endpoint เสนอคุณสมบัติและความสามารถด้านความปลอดภัยดังต่อไปนี้:
- การจัดการภัยคุกคามและช่องโหว่ (Threat and Vulnerability Management). ตรวจสอบสินทรัพย์ซอฟต์แวร์บนปลายทางในเวลาจริง ข้อมูลนี้ใช้เพื่อตรวจจับ จัดลำดับความสำคัญ และลดช่องโหว่ด้านความปลอดภัยที่เกี่ยวข้องกับแอปพลิเคชันที่ติดตั้งและแพทช์ที่หายไป
- การลดพื้นที่โจมตี (Attack Surface Reduction). ลดพื้นที่โจมตีโดยรวมของระบบผ่านการแยกฮาร์ดแวร์และการควบคุมแอปพลิเคชัน ตรวจสอบข้อมูลการตรวจสอบแอปพลิเคชัน และเพิ่มการยกเว้นสำหรับแอปพลิเคชันที่จำเป็น กฎการลดพื้นที่โจมตียังถูกนำไปใช้
- การป้องกันรุ่นใหม่ (Next-generation Protection). Defender for Endpoint ทำการสแกนต่อเนื่องเพื่อตรวจจับและบล็อกภัยคุกคาม ฟีเจอร์นี้ใช้ Microsoft Defender Antivirus รวมถึงการป้องกันแอนติไวรัสแบบพฤติกรรมและการป้องกันที่ส่งผ่านคลาวด์
- การตรวจจับและตอบสนองปลายทาง (Endpoint Detection and Response). Defender for Endpoint จัดกลุ่มการโจมตีที่เกี่ยวข้องเป็นอินซิเดนต์ การรวมประเภทนี้ช่วยให้ผู้เชี่ยวชาญด้านความปลอดภัยจัดลำดับความสำคัญ สืบสวน และตอบสนองต่อภัยคุกคาม
- การสำรวจและแก้ไขอัตโนมัติ (Automated Investigation and Remediation). หากปล่อยไว้ ปลายทางเครือข่ายสามารถสร้างการแจ้งเตือนความปลอดภัยจำนวนมาก ฟีเจอร์ Automated Investigations ตรวจสอบและแก้ไขการแจ้งเตือน ช่วยให้ผู้เชี่ยวชาญด้านความปลอดภัยโฟกัสงานอื่น
- คะแนนความปลอดภัย (Secure Score). Defender for Endpoint ใช้คะแนนความปลอดภัยเพื่อให้คะแนนการกำหนดค่าความปลอดภัยปัจจุบัน คะแนนนี้ขึ้นกับหมวดหมู่ เช่น แอปพลิเคชัน ระบบปฏิบัติการ เครือข่าย บัญชี และการควบคุมความปลอดภัย
- Endpoint Attack. ก่อนหน้านี้คือ Microsoft Threat Experts — Targeted Attack Notification Endpoint Attack เป็นบริการล่าที่จัดการ ตรวจจับและจัดลำดับความสำคัญการโจมตี รวมถึง Keylogger หรือการโจมตีทางไซเบอร์
- การจัดการและ API. ชุด API รวม Defender for Endpoint เข้ากับเวิร์กโฟลว์ขององค์กร
- ข้อมูลร่วมใช้ (Shared Data). Defender for Endpoint แบ่งปันข้อมูลกับผลิตภัณฑ์ Microsoft อื่นๆ รวมถึง Azure Active Directory Identity Protection, Microsoft Defender for Endpoint, Microsoft Defender for Office 365, Microsoft Defender for Cloud Apps และ Microsoft Defender for Identity
- เซ็นเซอร์พฤติกรรมปลายทาง (Endpoint Behavioral Sensors). เซ็นเซอร์เหล่านี้เก็บรวบรวมและประมวลผลพฤติกรรมจาก Windows 10
- รองรับแพลตฟอร์ม. Defender for Endpoint ให้บริการความปลอดภัยสำหรับ Windows, Linux, macOS, iOS และ Android
แผน Defender for Endpoint
Windows Defender for Endpoint เสนอแผนหลัก 2 แผน — แผน 1 (P1) และแผน 2 (P2) P1 เป็นรุ่นพื้นฐาน และ P2 ให้ทุกอย่างที่ P1 มี พร้อมเพิ่มฟีเจอร์หลายอย่าง
P1 เสนอฟีเจอร์ดังนี้:
- APIs, Security Information and Event Management Connector
- Application Control
- Controlled Folder Access
- Device-based Conditional Access
- Device Control เช่น USB
- Endpoint Firewall
- Network Protection
- Next-generation Antimalware
- Unified Security Tools with Centralized Management
- Web Control และ Categorized URL Blocking
P2 รวมฟีเจอร์ทั้งหมดที่กล่าวมา บวกกับ:
- Automated Investigation and Remediation
- Defender Vulnerability Management Capabilities
- Endpoint Detection and Response
- Sandbox
- Threat Intelligence ผ่านการวิเคราะห์
Defender for Endpoint ยังเสนอรุ่น Defender for Business แบบสแตนด์อโลน รุ่นนี้มาพร้อมฟีเจอร์การจัดการภัยคุกคามและช่องโหว่ การลดพื้นที่โจมตี การตรวจจับและตอบสนองปลายทาง และการสำรวจและตอบสนองอัตโนมัติ อย่างไรก็ตาม มีการกรองเนื้อหาเว็บจำกัด และคุณสมบัติรองรับแพลตฟอร์มข้ามแพลตฟอร์มจำกัด
Microsoft Defender for Business พร้อมใช้งานเป็นการสมัครสมาชิกผู้ใช้แบบสแตนด์อโลนสำหรับธุรกิจขนาดเล็กและกลาง หรือเป็นส่วนหนึ่งของ Microsoft 365 Business Premium
Microsoft Defender for Endpoint P1 พร้อมใช้งานเป็นใบอนุญาตสมาชิกแบบสแตนด์อโลนสำหรับลูกค้าทางการค้าและการศึกษา ยังรวมอยู่ในแผน Microsoft 365 บางแผน
Microsoft Defender for Endpoint P2 ยังพร้อมใช้งานเป็นใบอนุญาตแบบสแตนด์อโลน หรือเป็นส่วนหนึ่งของบางรุ่น Windows 10 และ 11 Enterprise และบางรุ่นของ Microsoft 365
Microsoft เสนอทดลองใช้ฟรีทั้ง P1 และ P2 ของ Microsoft Defender for Endpoint
การบูรณาการเพิ่มเติม
Windows Defender for Endpoint สามารถบูรณาการกับซอฟต์แวร์ Microsoft อื่นๆ ได้ รวมถึง:
- Azure Information Protection
- Conditional Access
- Microsoft Intune
- Microsoft Defender for Cloud
- Microsoft Defender for Cloud Apps
- Microsoft Defender for Identity
- Microsoft Defender for Office
- Microsoft Sentinel
- Skype for Business
จุด mạnhและจุดอ่อน
จุด mạnhที่ใหญ่ที่สุดของ Microsoft Defender for Endpoint คือรายการคุณสมบัติ มันยังสามารถสร้างไทม์ไลน์การโจมตีแบบกราฟิกโดยใช้ข้อมูลที่เกี่ยวข้องกับการโจมตีที่กำหนด เครื่องมือนี้ยังเข้ากันได้กับระบบปฏิบัติการอื่นๆ รวมถึง Windows, Linux, macOS, iOS และ Android
แต่การนำ Defender for Endpoint ของ Microsoft ไปใช้ก็มีจุดอ่อนบางประการ ตัวอย่างเช่น ผลิตภัณฑ์จะปิดใช้งานแอนติมัลแวร์และซอฟต์แวร์ Endpoint Detection and Response อื่นๆ ที่อยู่บนปลายทางโดยอัตโนมัติ หมายความว่า ขึ้นอยู่กับการกำหนดค่า การติดตั้ง Defender for Endpoint อาจทำให้สภาพการณ์ความปลอดภัยขององค์กรแย่ลง หากมีเครื่องมือความปลอดภัยที่ติดตั้งไว้ก่อนหน้านี้
นอกสภาพแวดล้อม Windows การปรับใช้ Defender for Endpoint อาจเป็นเรื่องท้าทาย เช่น บน macOS รุ่นเก่า เช่นเดียวกัน ระบบ Linux อาจประสบปัญหาการใช้หน่วยความจำสูงสำหรับเอเจนต์ปลายทาง
ผู้ร้ายทางไซเบอร์มีหลายวิธีในการแพร่กระจายมัลแวร์ เรียนรู้ว่าไฟล์ถาวรที่ใช้รูปแบบ ZIP และ RAR กลายเป็นวิธีที่นิยมที่สุดในการกระจายมัลแวร์ไปยังเครื่องของผู้ใช้ปลายทาง
อ่านต่อเกี่ยวกับ Microsoft Defender for Endpoint (ที่เคยชื่อ Windows Defender ATP)
- เปรียบเทียบเครื่องมือ EDR สำหรับ Windows Server
- Microsoft Defender ATP ใช้ประโยชน์จากคลาวด์เพื่อการป้องกันเพิ่มเติม
- ฟีเจอร์บางอย่างใน Microsoft Defender ATP คืออะไร?
- Microsoft Defender สำหรับ Android และ iOS มีเรื่องอะไร?
- Microsoft ขยาย蓬 Defender ไปยัง Google Cloud Platform
ขยายความเกี่ยวกับความปลอดภัยแอปพลิเคชันและแพลตฟอร์ม
-
Microsoft 365 Fundamentals Exam Dumps MS-900 Braindumps
โดย: Cameron McKenzie
-
วิธีคำนวณต้นทุน Windows Hello for Business
โดย: Gary Olsen
-
Elliptical Curve Cryptography (ECC) คืออะไร?
โดย: Rahul Awati
-
Checksum คืออะไร?
โดย: Rahul Awati
