

ในบทช่วยสอนนี้คุณจะพบคำแนะนำทีละขั้นตอนในการตั้งค่า L2TP VPN Access Server บน Windows Server 2016 Virtual Private Network (VPN) ช่วยให้คุณเชื่อมต่อกับเครือข่ายส่วนตัวจากตำแหน่งอินเทอร์เน็ตได้อย่างปลอดภัย และป้องกันคุณจากโจมตีอินเทอร์เน็ตและการสกัดกั้นข้อมูล การติดตั้งและกำหนดค่า L2TP/IPSec VPN Access บน Server 2016 เป็นกระบวนการหลายขั้นตอน เนื่องจากคุณต้องกำหนดค่าหลายอย่างฝั่ง VPN Server เพื่อให้การทำงาน VPN สำเร็จ
วิธีติดตั้ง L2TP/IPSec VPN Server 2016 พร้อม Custom Preshared Key
ในคู่มือขั้นตอนนี้ เราจะผ่านการตั้งค่า L2TP VPN Server 2016 โดยใช้ Layer Two Tunneling Protocol (L2TP/IPSEC) พร้อม Custom PreShared Key เพื่อการเชื่อมต่อ VPN ที่ปลอดภัยยิ่งขึ้น
ขั้นตอนที่ 1: ติดตั้ง Routing and Remote Access Role บน Server 2016
ขั้นตอนที่ 2: กำหนดค่าและเปิดใช้งาน Routing and Remote Access บน Server 2016
ขั้นตอนที่ 3: กำหนดค่า Preshared Key สำหรับการเชื่อมต่อ L2TP/IKEv2
ขั้นตอนที่ 4: เปิดพอร์ตที่จำเป็นใน Windows Firewall
ขั้นตอนที่ 5: กำหนดค่า VPN Server ให้อนุญาตการเข้าถึงเครือข่าย
ขั้นตอนที่ 6: เปิดใช้งานการเชื่อมต่อ L2TP/IPsec ผ่าน NAT
ขั้นตอนที่ 7: ตรวจสอบว่าบริการ L2TP ที่จำเป็นทำงานอยู่
ขั้นตอนที่ 8: เลือกผู้ใช้ VPN
ขั้นตอนที่ 9: กำหนดค่า Firewall ของ ISP ให้อนุญาตการเข้าถึง L2TP VPN
ขั้นตอนที่ 10: ตั้งค่าการเชื่อมต่อ L2TP/IPSec VPN บน Client
ขั้นตอนที่ 1: วิธีเพิ่ม Remote Access (VPN Access) Role บน Server 2016
ขั้นตอนแรกในการตั้งค่า Windows Server 2016 เป็น VPN Server คือการติดตั้ง Role Remote Access {Direct Access & VPN (RAS) Services} ให้ Server 2016 *
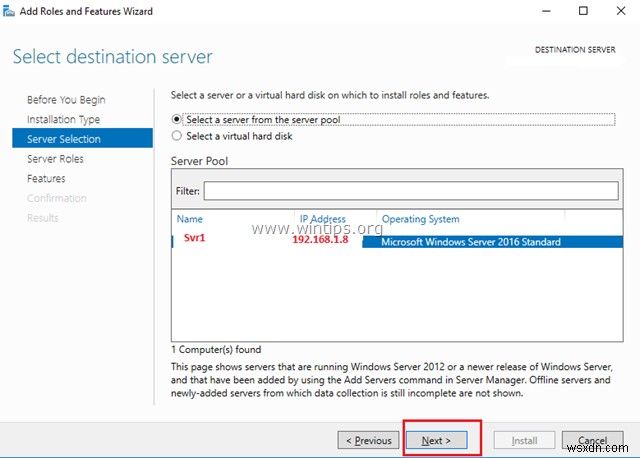
* ข้อมูล: สำหรับตัวอย่างนี้ เราจะตั้งค่า VPN บน Windows Server 2016 ชื่อ "Srv1" พร้อม IP Address "192.168.1.8"
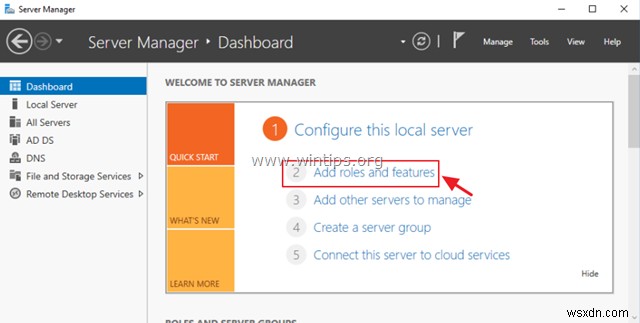
- เพื่อติดตั้ง VPN Role บน Windows Server 2016 ให้เปิด 'Server Manager' คลิก Add Roles and Features
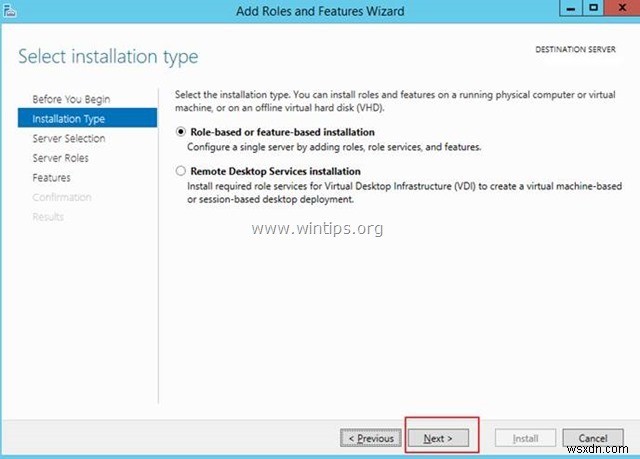
- ที่หน้าจอแรกของ 'Add Roles and Features Wizard' เลือก Role-based or feature-based installation คลิก Next
- ที่หน้าจอถัดไป เลือกค่าเริ่มต้น "Select server from the server pool" คลิก Next
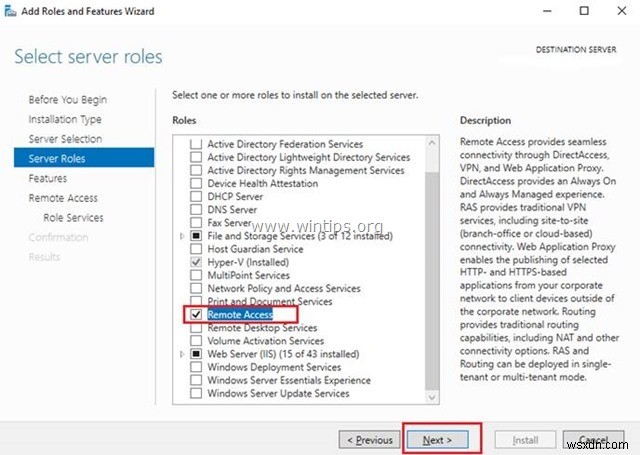
- เลือก Role Remote Access คลิก Next
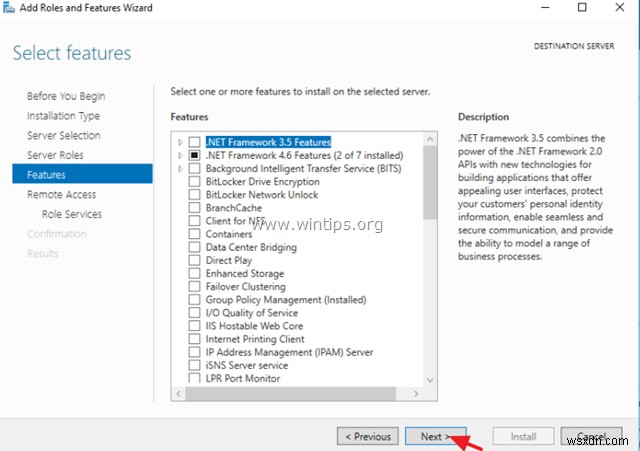
- ที่หน้าจอ 'Features' ใช้ค่าเริ่มต้น คลิก Next
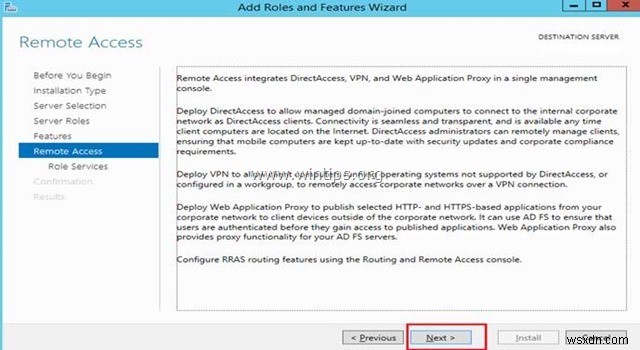
- ที่หน้าจอข้อมูล 'Remote Access' คลิก Next
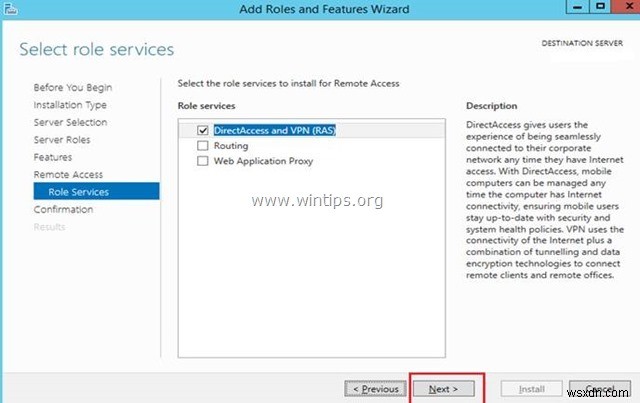
- ที่ 'Remote Services' เลือก Role Services Direct Access and VPN (RAS) คลิก Next
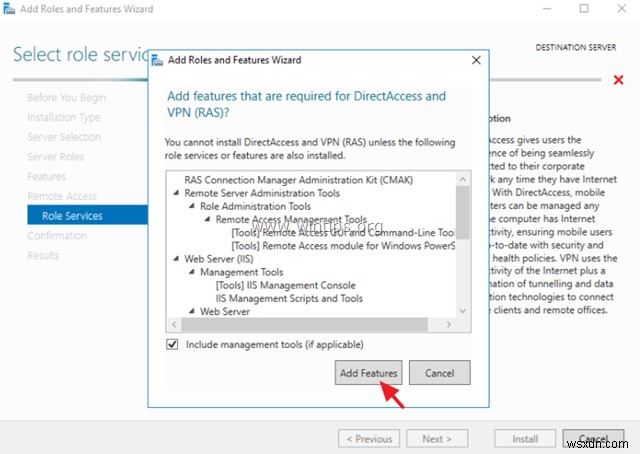
- คลิก Add Features
- คลิก Next อีกครั้ง
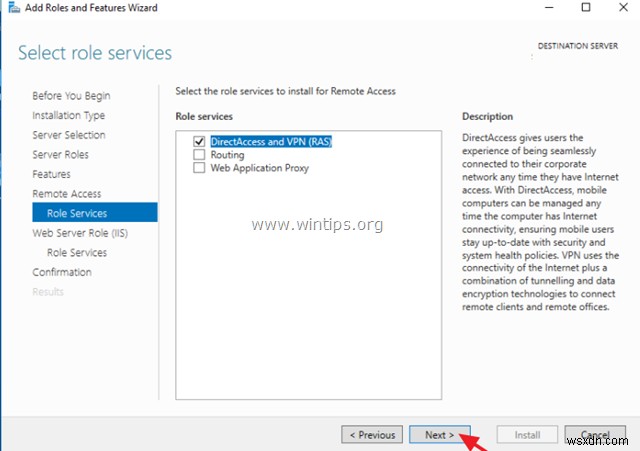
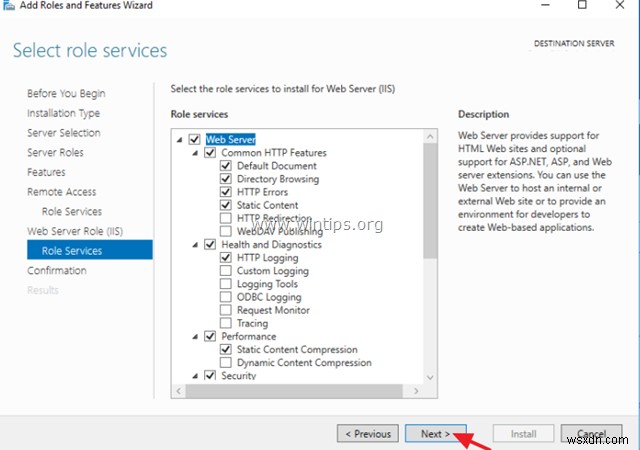
- ใช้ค่าเริ่มต้น คลิก Next (สองครั้ง) ที่หน้าจอ 'Web Server Role (IIS)' และ 'Role Services'
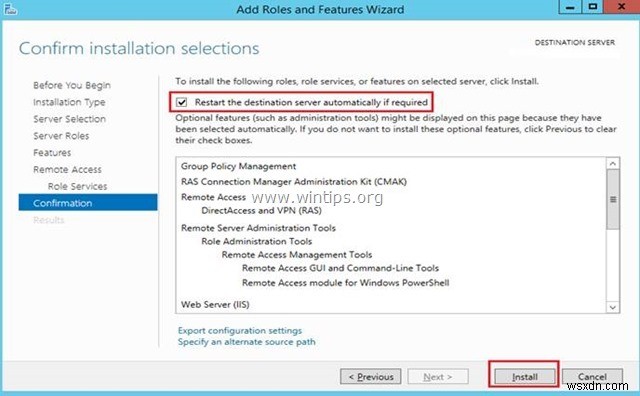
- ที่หน้าจอ 'Confirmation' เลือก Restart the destination server automatically (if required) คลิก Install
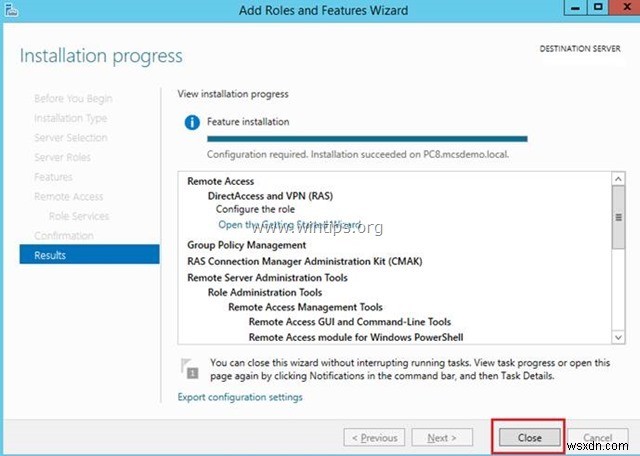
- ที่หน้าจอสุดท้าย ตรวจสอบว่าการติดตั้ง Remote Access Role สำเร็จ และ Close Wizard
- จาก Server Manager เมนู Tools คลิก Remote Access Management
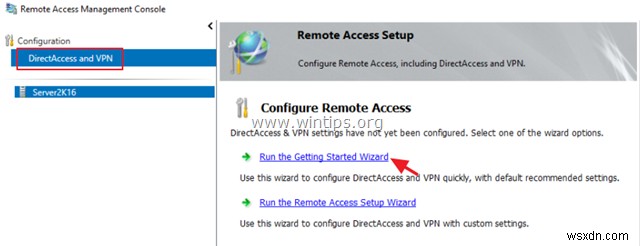
- เลือก Direct Access and VPN ด้านซ้าย แล้วคลิก Run the Getting Started Wizard
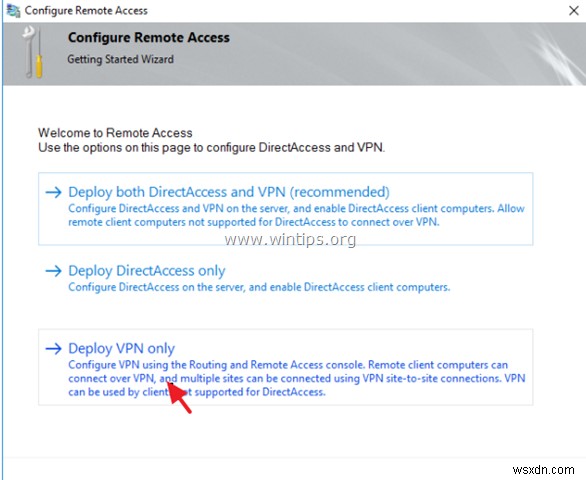
- คลิก Deploy VPN Only
- ดำเนินต่อไป ขั้นตอนที่ 2 ด้านล่าง เพื่อกำหนดค่า Routing and Remote Access
ขั้นตอนที่ 2: วิธีกำหนดค่าและเปิดใช้งาน Routing and Remote Access บน Server 2016
ขั้นตอนต่อไปคือเปิดใช้งานและกำหนดค่า VPN Access บน Server 2016 ของเรา วิธีทำ:
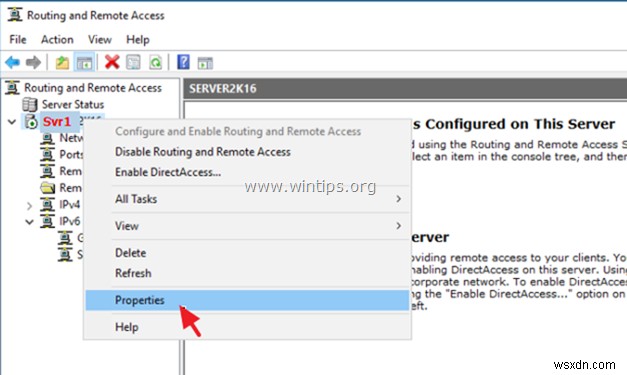
- คลิกขวาที่ชื่อ Server เลือก Configure and Enable Routing and Remote Access *
* หมายเหตุ: คุณสามารถเปิด Routing and Remote Access Settings ได้อีกทางหนึ่งดังนี้:
1. เปิด Server Manager จากเมนู Tools เลือก Computer Management
2. ขยาย Services and Applications
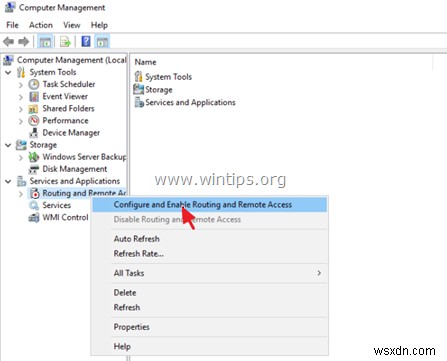
3. คลิกขวาที่ Routing and Remote Access เลือก Configure and Enable Routing and Remote Access
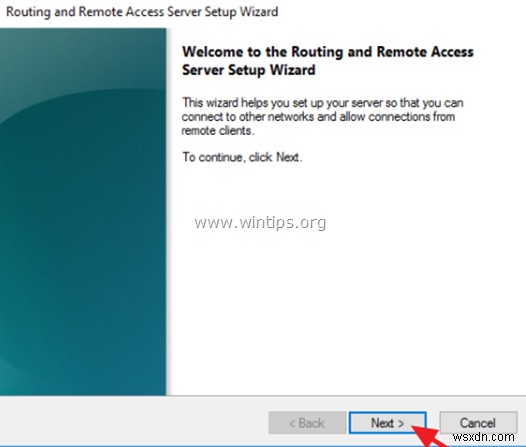
- คลิก Next ที่ 'Routing and Remote Access Server Setup Wizard'
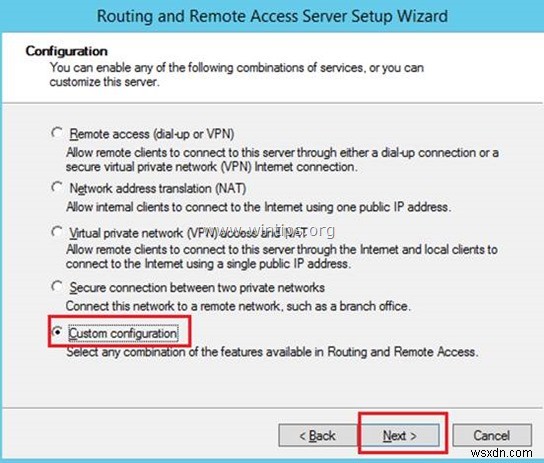
- เลือก Custom configuration คลิก Next
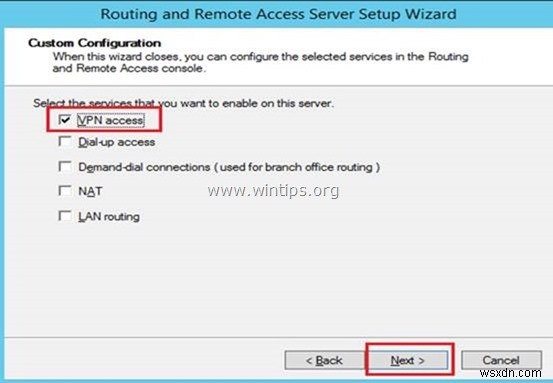
- เลือก VPN access เท่านั้นในกรณีนี้ คลิก Next
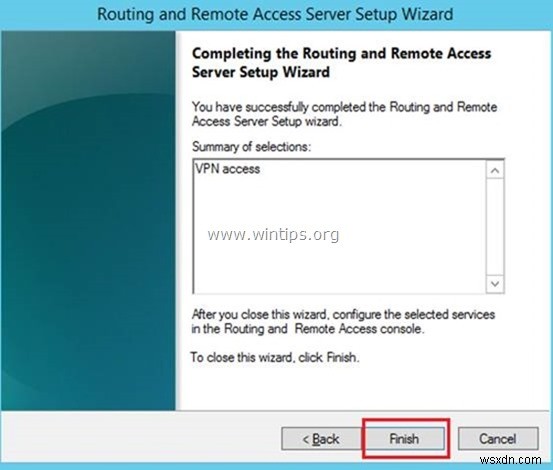
- สุดท้ายคลิก Finish
- เมื่อถูกพูดให้ Start Service คลิก Start
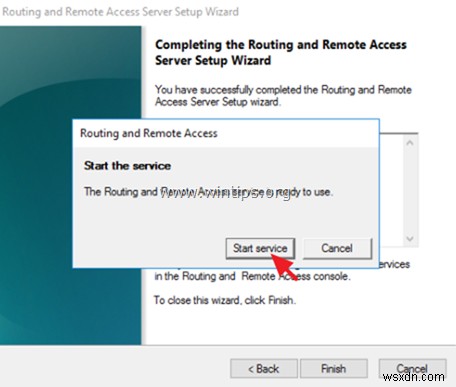
- ตอนนี้คุณจะเห็นลูกศรสีเขียวข้างชื่อ Server (เช่น "Svr1" ในตัวอย่างนี้)
ขั้นตอนที่ 3: วิธีเปิดใช้งาน Custom IPsec Policy สำหรับการเชื่อมต่อ L2TP/IKEv2
ถึงเวลา อนุญาต Custom IPsec Policy บน Routing and Remote Access Server และระบุ Custom Preshared Key
- ที่แผง Routing and Remote Access คลิกขวาที่ชื่อ Server เลือก Properties
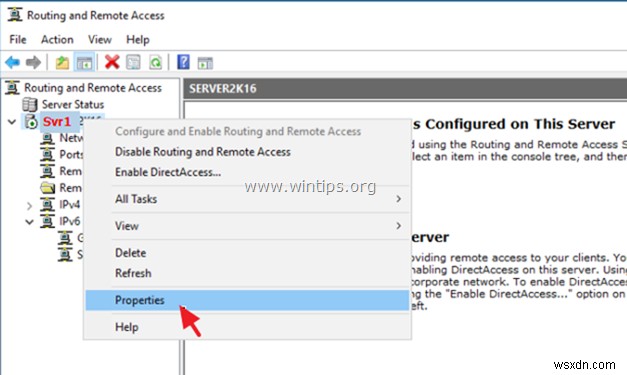
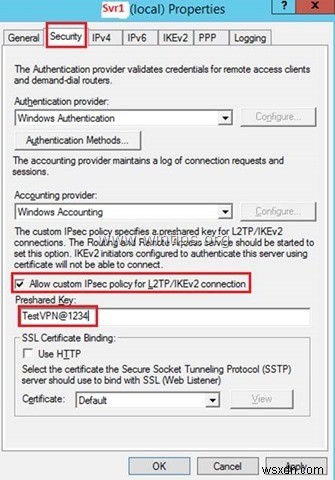
- ที่แท็บ Security เลือก Allow custom IPsec policy for L2TP/IKEv2 connection แล้วพิมพ์ Preshared Key (ตัวอย่างพิมพ์: "TestVPN@1234")
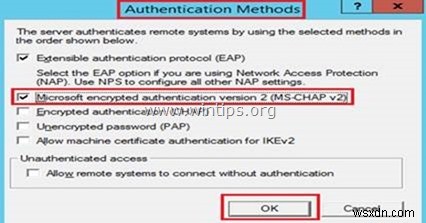
- คลิกปุ่ม Authentication Methods (ด้านบน) ตรวจสอบว่า Microsoft encrypted authentication version 2 (MS-CHAP v2) ถูกเลือก แล้วคลิก OK
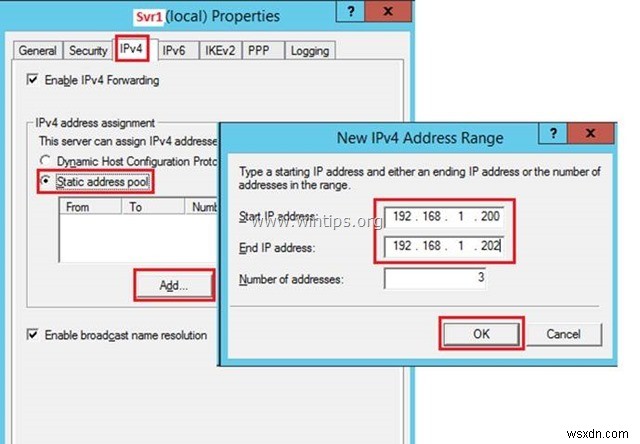
- เลือกแท็บ IPv4 เลือก Static address pool คลิก Add
- พิมพ์ช่วง IP Address ที่จะมอบหมายให้ VPN Clients ที่เชื่อมต่อ คลิก OK (สองครั้ง) เพื่อปิดหน้าต่างทั้งหมด
เช่น สำหรับตัวอย่างนี้ เราจะใช้ช่วง IP Address: 192.168.1.200 – 192.168.1.202
- เมื่อได้ข้อความป๊อปอัพ: "To enable custom IPsec policy for L2TP/IKEv2 connections you must restart Routing and Remote Access" คลิก OK
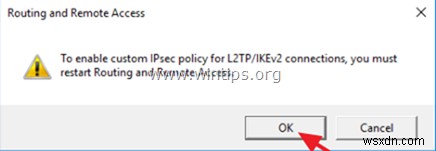
- สุดท้าย คลิกขวาที่ Server (เช่น "Svr1") เลือก All Tasks > Restart
ขั้นตอนที่ 4: เปิดพอร์ตที่จำเป็นใน Windows Firewall
- ไปที่ Control Panel > All Control Panel Items > Windows Firewall
- คลิก Advanced settings ด้านซ้าย
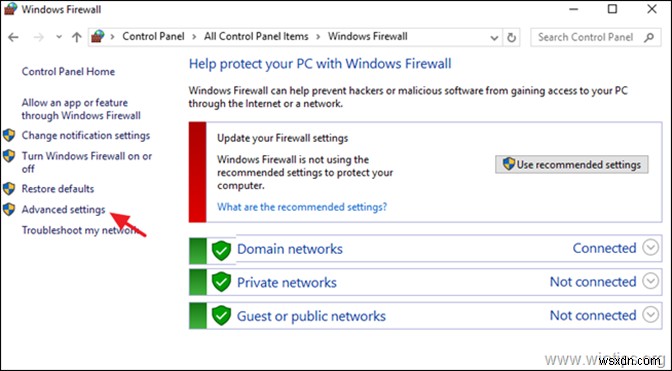
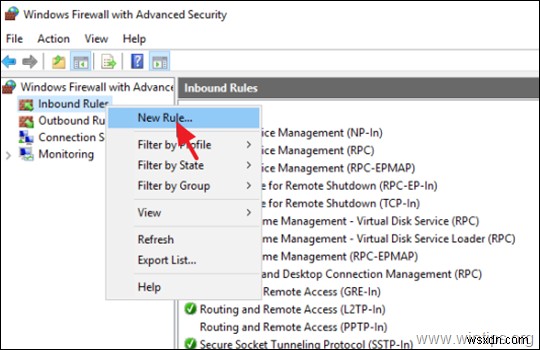
- ด้านซ้าย เลือก Inbound Rules
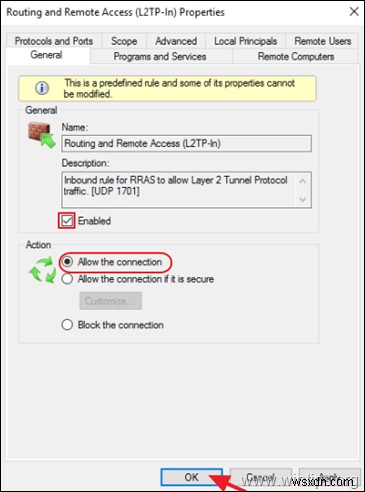
- ดับเบิลคลิกที่ Routing and Remote Access (L2TP-In)
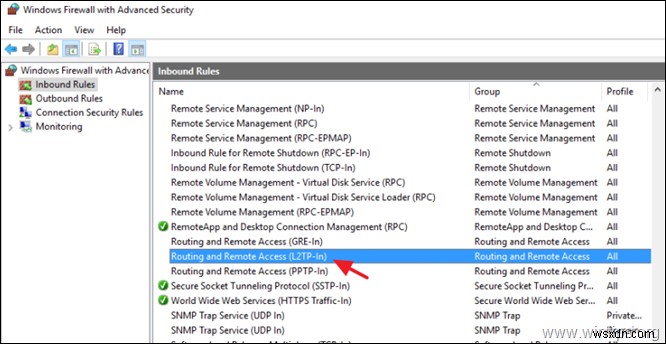
- ที่แท็บ 'General' เลือก Enabled, Allow the connection คลิก OK
- คลิกขวาที่ Inbound Rules ด้านซ้าย เลือก New Rule
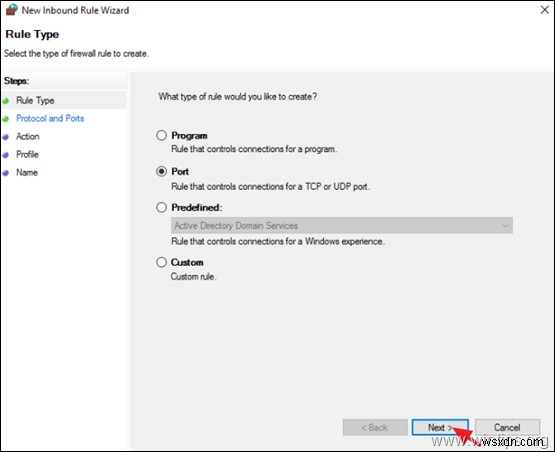
- ที่หน้าจอแรก เลือก Port คลิก Next
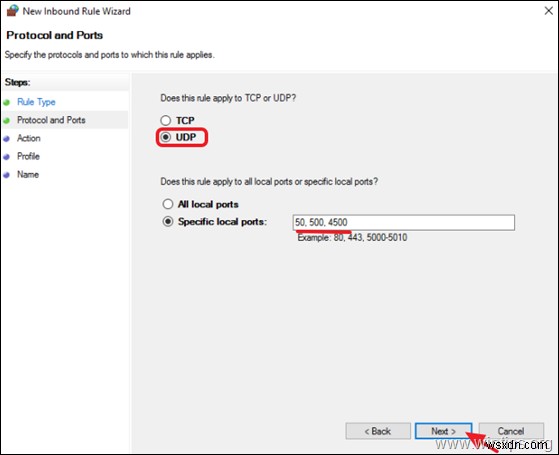
- เลือกโปรโตคอล UDP ที่ 'Specific local ports' พิมพ์: 50, 500, 4500
เสร็จแล้วคลิก Next
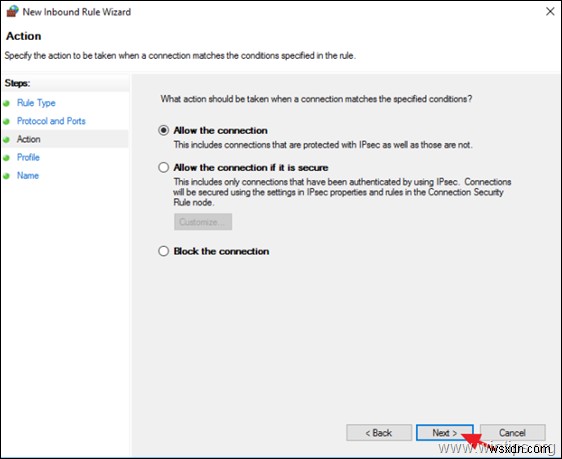
- ใช้ค่าเริ่มต้น "Allow the Connection" คลิก Next
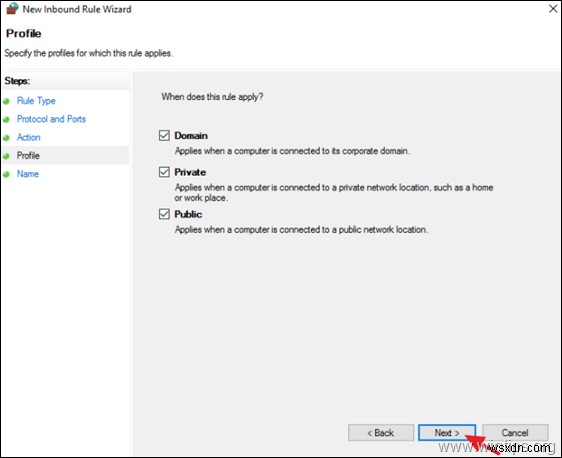
- หน้าจอถัดไป คลิก Next อีกครั้ง
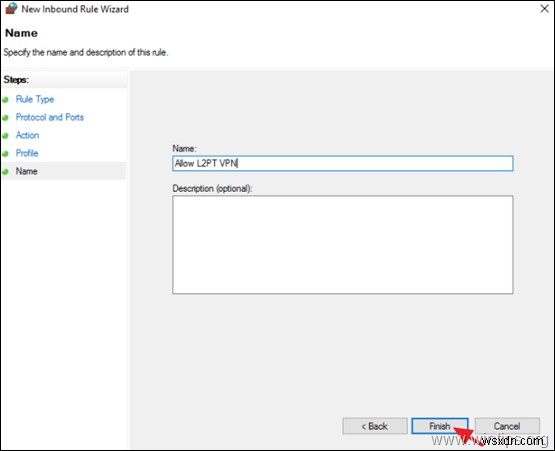
- พิมพ์ชื่อสำหรับ Rule ใหม่ (เช่น "Allow L2PT VPN") คลิก Finish
- ปิด การตั้งค่า Firewall
ขั้นตอนที่ 5: วิธีกำหนดค่า Network Policy Server ให้อนุญาตการเข้าถึงเครือข่าย
เพื่ออนุญาตให้ผู้ใช้ VPN เข้าถึงเครือข่ายผ่าน VPN Connection ให้ดำเนินการแก้ไข Network Policy Server ดังนี้:
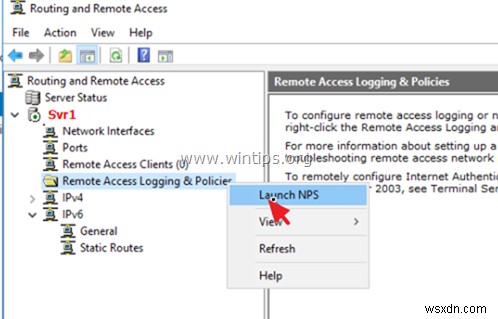
- คลิกขวาที่ Remote Access Logging and Policies เลือก Launch NPS
- ที่แท็บ 'Overview' เลือกการตั้งค่าต่อไปนี้ คลิก OK:
-
- Grant access: If the connection request matches this policy.
- Remote Access Server (VPN-Dial up)
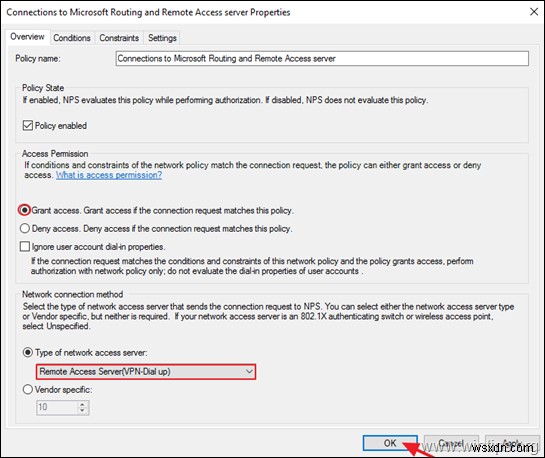
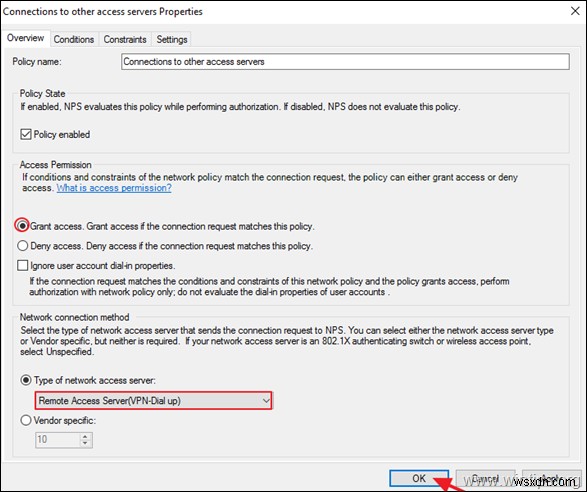
- เปิด Policy Connections to other access servers เลือกการตั้งค่าเดียวกัน คลิก OK
-
- Grant access: If the connection request matches this
policy. - Remote Access Server (VPN-Dial
up)
- Grant access: If the connection request matches this
- ปิด การตั้งค่า Network Policy Server
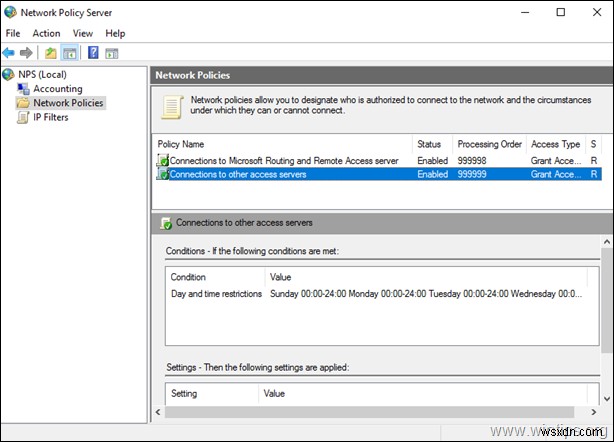
ขั้นตอนที่ 6: วิธีเปิดใช้งานการเชื่อมต่อ L2TP/IPsec ผ่าน NAT
โดยค่าเริ่มต้น Windows Clients รุ่นใหม่ (Windows 10, 8, 7, Vista) และ Windows Server 2016, 2012 & 2008 ไม่รองรับการเชื่อมต่อ L2TP/IPsec หากคอมพิวเตอร์ Windows หรือ VPN Server อยู่เบื้องหลัง NAT เพื่อแก้ปัญหานี้ คุณต้องแก้ไข Registry ดังนี้ บน VPN Server และ Clients:
- กด Windows
 + R พร้อมกันเพื่อเปิดกล่องคำสั่ง Run
- พิมพ์ regedit แล้วกด Enter
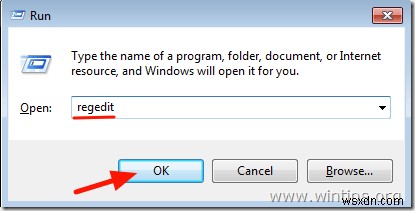
- ด้านซ้าย ไปที่ Key นี้:
- HKEY_LOCAL_MACHINE\SYSTEM\CurrentControlSet\Sevices\PolicyAgent
- คลิกขวาที่ PolicyAgent เลือก New -> DWORD (32 bit) Value
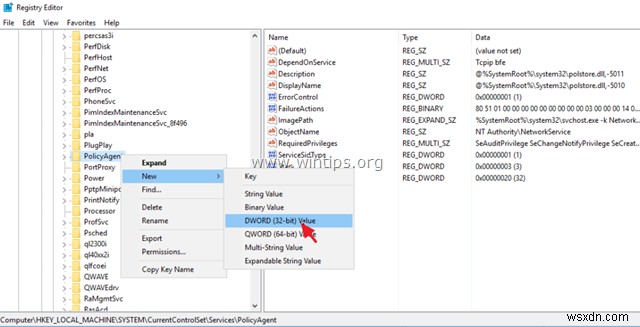
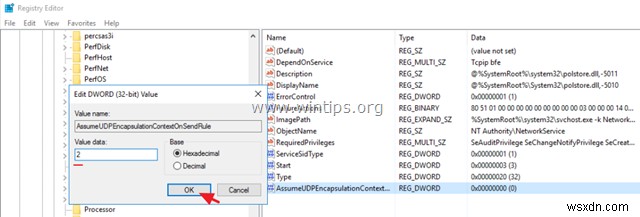
- สำหรับชื่อ Key ใหม่ พิมพ์: AssumeUDPEncapsulationContextOnSendRule แล้วกด Enter
* หมายเหตุ: ค่าต้องป้อนตรงตามข้างต้น และไม่มีช่องว่าง
- ดับเบิลคลิกที่ DWORD Key ใหม่นี้ ป้อน Value Data: 2
- ปิด Registry Editor *
* สำคัญ: เพื่อป้องกันปัญหาเมื่อเชื่อมต่อ VPN Server จาก Windows Client (Windows Vista, 7, 8, 10, และ 2008 Server) คุณต้องใช้ Registry Fix นี้บน Client ด้วย
- Reboot เครื่อง
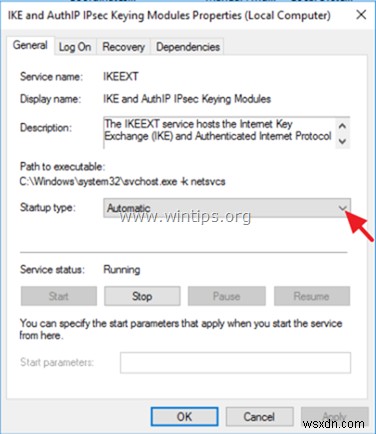
ขั้นตอนที่ 7: ตรวจสอบว่า IKE และ IPsec Policy Agent Services ทำงานอยู่
หลัง Restart ไปที่ Services Control Panel ตรวจสอบว่าบริการต่อไปนี้ทำงานอยู่ วิธีทำ:
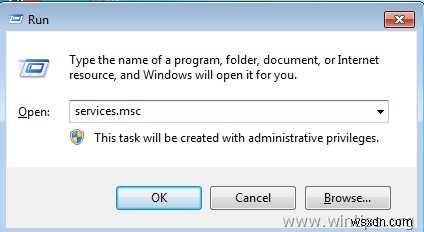
- กด Windows + R เปิดกล่องคำสั่ง Run
- พิมพ์: services.msc แล้วกด Enter
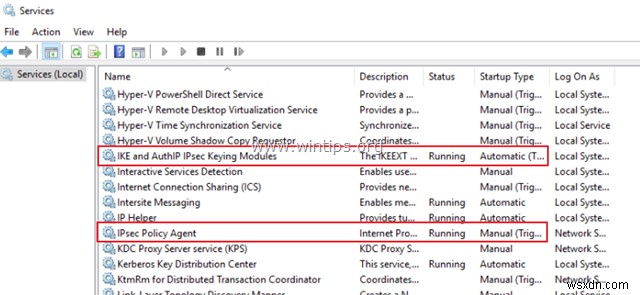
- ตรวจสอบว่าบริการต่อไปนี้ทำงานอยู่: *
-
- IKE and AuthIP IPsec Keying Modules
- IPsec Policy Agent
* หมายเหตุ:
1. หากบริการข้างต้นไม่ทำงาน ให้ดับเบิลคลิกแต่ละบริการ ตั้ง Startup Type เป็น Automatic คลิก OK และ Restart Server
2. คุณต้องตรวจสอบว่าบริการข้างต้นทำงานอยู่บน Windows Client Machine ด้วย
ขั้นตอนที่ 8: วิธีเลือกผู้ใช้ที่จะมีสิทธิ์ VPN Access
ตอนนี้ถึงเวลาระบุว่าผู้ใช้ใดจะสามารถเชื่อมต่อ VPN Server ได้ (Dial-IN Permissions)
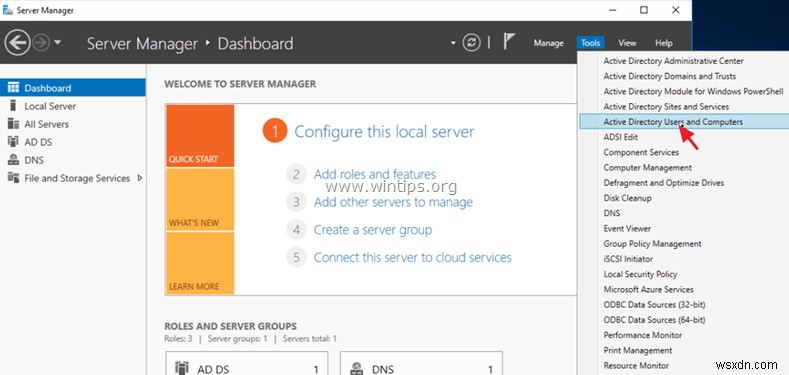
- เปิด Server Manager
- จากเมนู Tools เลือก Active Directory Users and Computers *
* หมายเหตุ: หาก Server ไม่ได้อยู่ใน Domain ให้ไปที่ Computer Management -> Local Users and Groups
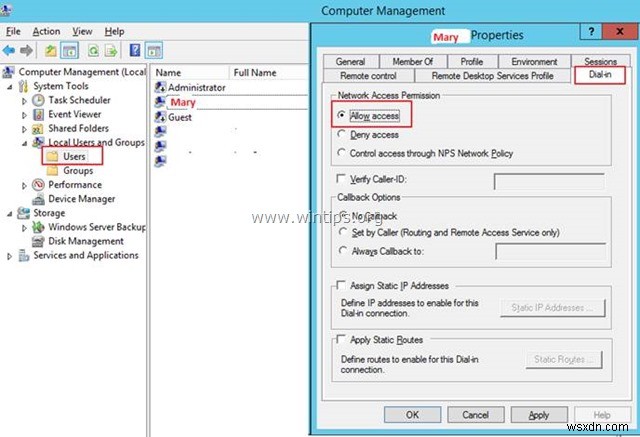
- เลือก Users ดับเบิลคลิกที่ผู้ใช้ที่ต้องการอนุญาต VPN Access
- เลือกแท็บ Dial-in เลือก Allow access คลิก OK
ขั้นตอนที่ 9: วิธีกำหนดค่า Firewall ให้อนุญาต L2TP VPN Access (Port Forwarding)
ขั้นตอนต่อไปคือ อนุญาตการเชื่อมต่อ VPN ใน Firewall ของคุณ
- ล็อกอินเข้า Web Interface ของ Router
- ในการตั้งค่า Router ให้ Forward พอร์ต 1701, 50, 500 และ 4500 ไปยัง IP Address ของ VPN Server (ดูคู่มือ Router ว่าตั้งค่า Port Forward ยังไง)
- เช่น หาก VPN Server มี IP "192.168.1.8" คุณต้อง Forward พอร์ตทั้งหมดข้างต้นไปที่ IP นั้น
ความช่วยเหลือเพิ่มเติม:
- เพื่อให้เชื่อมต่อ VPN Server จากระยะไกลได้ คุณต้องรู้ Public IP Address ของ VPN Server หา Public IP (จาก VPN Server PC) ที่: https://www.whatismyip.com/
- เพื่อให้เชื่อมต่อ VPN Server ได้ตลอดเวลา ควรมี Static Public IP Address ติดต่อ ISP เพื่อขอ Static IP หากไม่ต้องการจ่ายเงิน สามารถตั้งค่า Dynamic DNS ฟรี (เช่น no-ip) บน Router (VPN Server) ได้
ขั้นตอนที่ 10: วิธีตั้งค่าการเชื่อมต่อ L2TP VPN บน Windows Client Computer
ขั้นตอนสุดท้าย คือ สร้างการเชื่อมต่อ L2TP/IPSec VPN ใหม่ไปยัง VPN Server 2016 บน Client Computer ด้วยคำแนะนำด้านล่าง:
- บทความเกี่ยวข้อง: How to Setup a PPTP VPN Connection on Windows 10
ข้อควรระวัง: ก่อนสร้าง VPN Connection ให้ทำ Registry Fix ในขั้นตอนที่ 6 ด้านบน บน Client Computer ด้วย
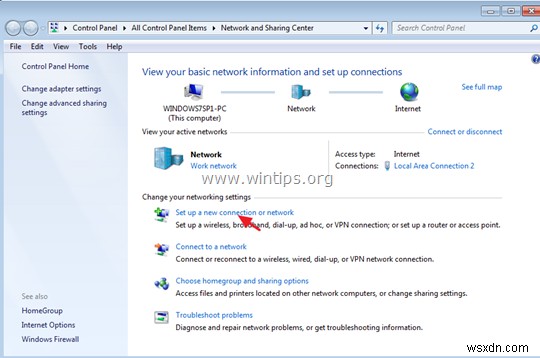
- เปิด Network and Sharing Center
- คลิก Set up a new connection or network
- เลือก Connect to workplace คลิก Next
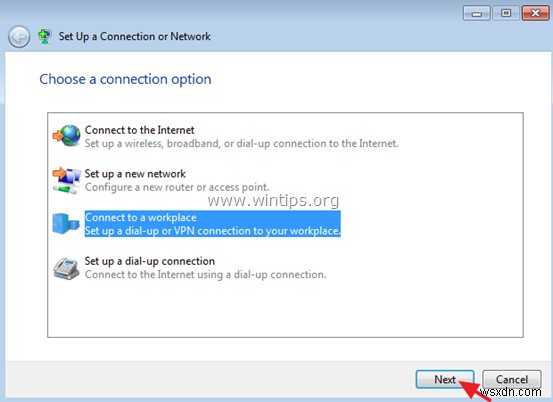
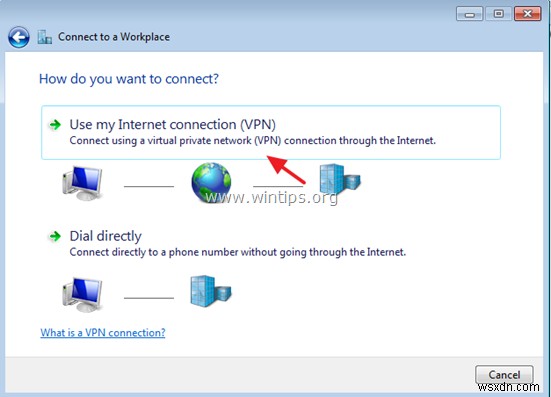
- เลือก Use my Internet connection (VPN)
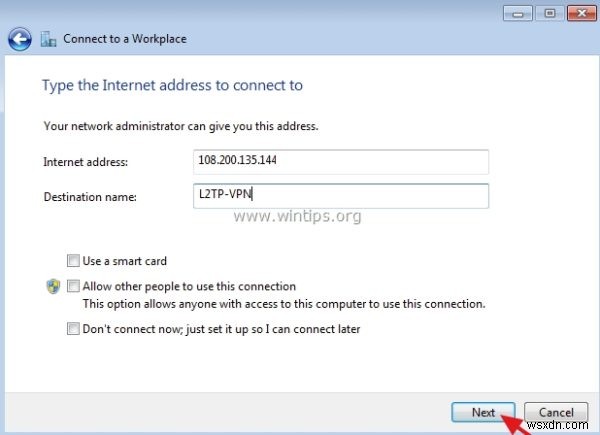
- หน้าจอถัดไป พิมพ์ Public IP Address ของ VPN Server และ VPN Port ที่ตั้งค่าที่ Router แล้วคลิก Create
เช่น หาก External IP คือ: 108.200.135.144 ให้พิมพ์ "108.200.135.144" ที่ Internet Address Box และที่ 'Destination Name' พิมพ์ชื่อที่ต้องการ (เช่น "L2TP-VPN")
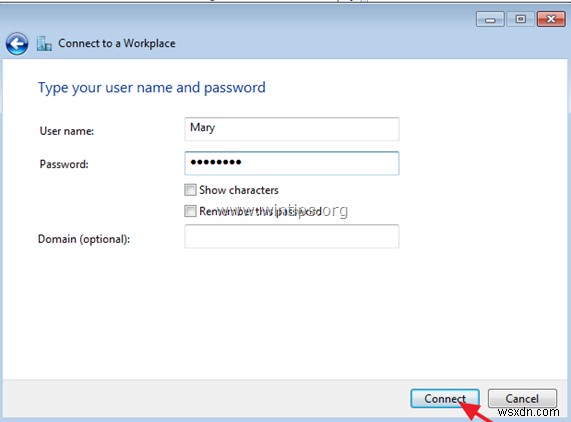
- พิมพ์ Username และ Password สำหรับ VPN Connection คลิก Connect
- หากตั้งค่า VPN บน Windows 7 Client จะพยายามเชื่อมต่อ กด Skip แล้วคลิก Close เนื่องจากต้องตั้งค่าเพิ่มเติมสำหรับ VPN Connection
- ที่ Network and Sharing Center คลิก Change adapter settings ด้านซ้าย
- คลิกขวาที่ VPN Connection ใหม่ (เช่น "L2TP-VPN") เลือก Properties
- เลือกแท็บ Security เลือก Layer 2 Tunneling Protocol with IPsec (L2TP/IPsec) คลิก Advanced settings
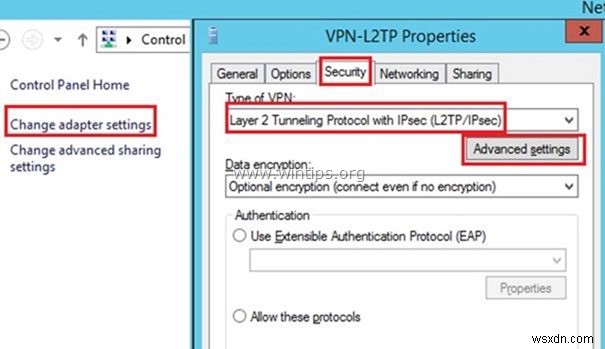
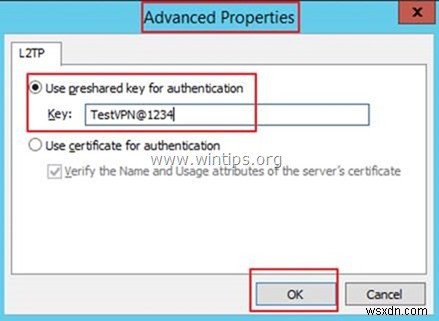
- ใน 'Advanced Settings' พิมพ์ Preshared Key (เช่น "TestVPN@1234" ในตัวอย่าง) คลิก OK
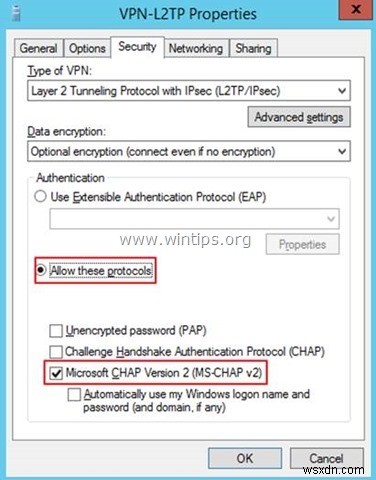
- คลิก Allow these protocols เลือก Microsoft CHAP Version 2 (MS-CHAP v2)
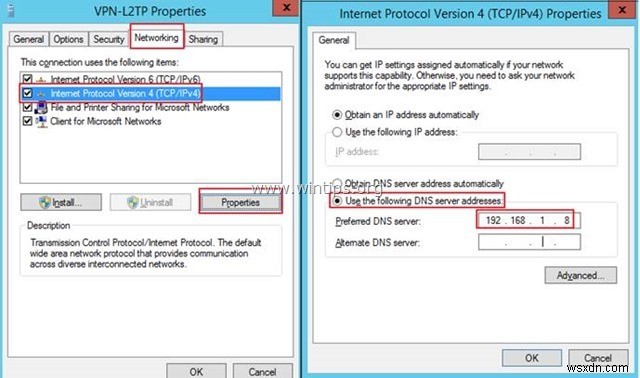
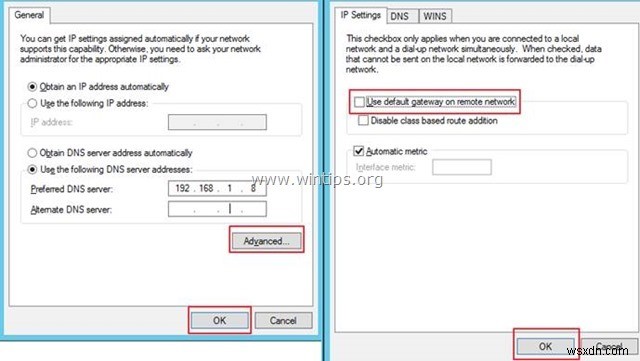
- เลือกแท็บ Networking ดับเบิลคลิก Internet Protocol Version 4 (TCP/IPv4) เปิด Properties
- ที่ Preferred DNS Server พิมพ์ Local IP Address ของ VPN Server (เช่น "192.168.1.8" ในตัวอย่าง) *
* หมายเหตุ: การตั้งค่านี้เป็นทางเลือก ใช้ فقطหากจำเป็น
- คลิกปุ่ม Advanced ยกเลิกติ๊ก Use default gateway on remote network เนื่องจากเราต้องการแยก Internet Browsing ของ PC ออกจาก VPN Connection
- สุดท้ายคลิก OK ต่อเนื่องเพื่อปิดหน้าต่างทั้งหมด
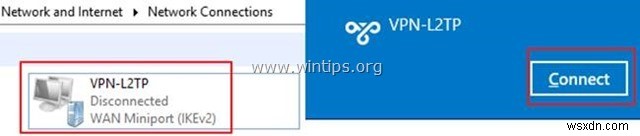
- ตอนนี้ดับเบิลคลิกที่ VPN Connection ใหม่ คลิก Connect เพื่อเชื่อมต่อไปยังที่ทำงาน
เสร็จสิ้น! หากคู่มือนี้ช่วยคุณได้ โปรดแสดงความคิดเห็น แชร์และกดไลค์เพื่อช่วยผู้อื่นได้นะครับ
