

 Credit: Shutterstock

發佈於 2026 年 4 月 29 日 下午 4:44 (EDT)
Sara Heritage 是科技與遊戲記者,目前在 Pokemon Champions 衝刺 Master Ball 段位。作品見於 IGN、GAMINGbible、The Gamer 等。通常在摸索科技或修復老遊戲機,身旁總有 3 隻貓陪伴。歡迎在 Twitter @SHeritageJourno 找她聊天。
登入您的 MakeUseOf 帳號
摘要
- DHL 釣魚攻擊利用顯示名稱偽裝和假 OTP 流程竊取密碼、IP、地理位置和裝置資料。
- 詐騙利用假「確認運單號」步驟和人為延遲降低你的戒心。
- 保護自己:檢查網址、使用密碼管理器、勿輸入螢幕上的代碼、在 DHL 官網驗證。
Forcepoint X-Labs 最新驚人報告揭露針對全球用戶的複雜 DHL 釣魚活動。駭客利用熟悉品牌偽裝和假 OTP 驗證步驟,從一般用戶收割密碼、IP 位址、地理位置資料和裝置詳情。
這詐騙避開 2026 年會觸發警報的高風險「帳號遭入侵」訊息。相反,它利用確認運單號的平凡性欺騙你。
寫這篇文章時,我正好期待 DHL 包裹;我毫不猶豫點了「確認運單號」,幾秒鐘後才意識到自己做了什麼。諷刺感明顯,但這證明即使精通科技的用戶也會偶爾中招。這裡有你需要了解的最新 DHL 詐騙所有細節,包括中招後該怎麼辦。
 相關內容
DHL 詐騙如何運作?
 Credit: Forcepoint
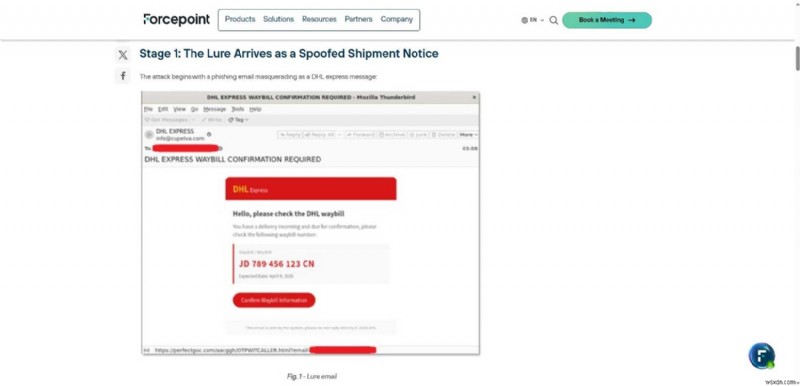
這個高度精心設計的活動用安全戲劇讓你感到安全,同時掏空你的口袋。郵件外觀與真實 DHL Express 通知一模一樣。然而正如 TechRadar 所指出,第一個紅旗是寄件者網域。此案例中,郵件來自 cupelva[.]com — 與 DHL 零關聯的網域。在行動裝置上容易忽略,因為「顯示名稱」只顯示「DHL Express」。這是駭客利用顯示名稱偽裝繞過我們初步懷疑的經典案例。
這詐騙最陰險的部分發生在你點擊連結後。駭客不直接帶你去登入頁(那可能讓你起疑),而是帶你經歷一系列「驗證」步驟:
- 輸入螢幕上的假包裹代碼以「驗證」身分
- 人為延遲,彷彿網站資料庫真的在運作
這些步驟降低你的戒心。等到要求你輸入電子郵件和密碼時,你心裡已經「驗證」過這筆交易了。
使用信譽良好的密碼管理器。因為這些工具綁定特定網域,它們會拒絕在假網站「自動填入」密碼,即使頁面長得跟 DHL 一模一樣。
如果你中招,竊取瞬間發生。駭客使用合法服務 EmailJD 將你的資料直接導入他們信箱。
如何識別假 DHL 流程
為了線上安全,你需要知道這些關鍵安全提示。
- 永遠檢查網址列,並用網頁連結工具確認網站合法性。
- 絕不在任何地方輸入螢幕上的代碼。真正的一次性密碼 (OTP) 是透過簡訊或郵件發送給你的。
- 使用密碼管理器 — 如果瀏覽器不識別該網站,它就不是真的。
- 永遠透過 DHL 官網再次確認訂單,手動輸入追蹤號碼。
如果你認為自己已被鎖定,查看我們關於墮入線上詐騙後該怎麼辦的指南,在為時已晚前保護帳號。
