

Botnet คืออะไร?
Botnet คือกลุ่มคอมพิวเตอร์ที่เชื่อมต่อกันด้วย malware และถูกควบคุมโดยผู้สร้าง botnet ซึ่งเรียกว่า bot herder Bot herders โจมตีคอมพิวเตอร์เพื่อสร้าง botnets ซึ่งพวกเขาควบคุมเป็นกลุ่มเพื่อเริ่ม cyberattacks กว้างขวาง ส่ง spam และดำเนินการ phishing campaigns
ความหมายของ botnet คือ "robot network" และคอมพิวเตอร์ใน botnet เรียกว่า bots หรือ zombie computers บาง botnets มี ร้อยๆ หรือพันๆ คอมพิวเตอร์ ทำให้เป็นอันตรายออนไลน์อันดับหนึ่งของโลกวันนี้
Botnets ทำงานอย่างไร?
ทุกอุปกรณ์ใน botnet เชื่อมต่อผ่านอินเทอร์เน็ตไปยัง bot herder ซึ่งควบคุมคอมพิวเตอร์ทั้งหมดและใช้พวกมันทำ cybercrimes หลากหลายเกือบทุก internet-connected device สามารถเป็นส่วนหนึ่งของ botnet ได้ ตั้งแต่คอมพิวเตอร์, routers ถึง smart IoT devices เช่น TVs และ thermostats — botnet Mirai ปี 2016 โจมตี IoT devices เป็นหลัก
วิธีสร้าง Botnet
เพื่อสร้างและใช้ botnet แฮกเกอร์ต้องทำ three-stage attack: โจมตีอุปกรณ์เหยื่อ, ขยาย botnet, และสุดท้ายคือ activate botnet
Infect victims (ติดเชื้อเหยื่อ): Bot herder ต้องได้ botnet malware เข้าไปในคอมพิวเตอร์เหยื่อ การ download และ install มักทำผ่าน malware หรือ social engineering tricks
แฮกเกอร์อาจติดเชื้อผ่าน Trojan malware (ปลอมตัวเป็นสิ่งปลอดภัย), ติดเว็บไซต์ด้วย malvertising ads ที่โจมตีผู้เยี่ยมชม, exploit security vulnerabilities, หรือ phishing attacks หลอกเหยื่อติดตั้ง malware
Grow the botnet (ขยาย botnet): Zombie computers ใน botnet ใช้โดย bot herder ติดเชื้ออุปกรณ์เพิ่ม บาง botnet malware แพร่ตัวเองอัตโนมัติโดยสแกน network หา vulnerable devices และติดเชื้อเมื่อเจอ
เทคนิคนี้ทรงพลังมากเมื่อ bot herder ใช้ zero-day vulnerability ที่ยังไม่มีการป้องกัน
Activate the botnet (เปิดใช้งาน botnet): เมื่อ botnet ใหม่โตพอแล้ว bot herder ใช้ combined power ของอุปกรณ์ติดเชื้อทั้งหมด สำหรับอะไรก็ได้ ตั้งแต่ DDoS attacks ถึง cryptomining
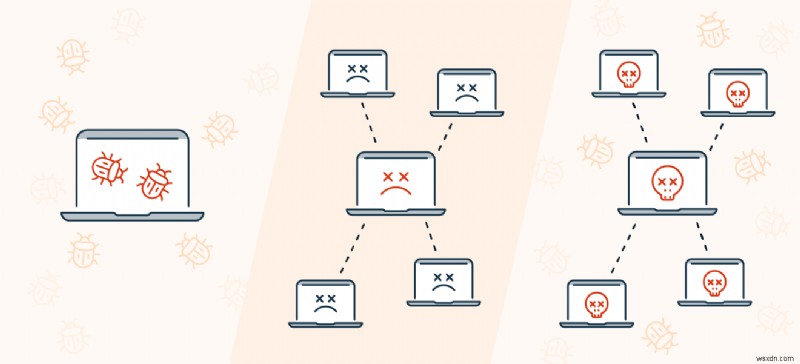
สามขั้นตอนของการสร้างและใช้ botnet: infection, expansion, attack
Botnets ทำอะไรได้บ้าง?
หลังติดเชื้อคอมพิวเตอร์หรืออุปกรณ์อื่น แฮกเกอร์ได้ admin-level access เข้า OS และไฟล์ สามารถใช้ access นี้ขโมยข้อมูล, monitor การใช้งาน, หรือควบคุมการกระทำ
นี่คือสิ่งที่ bot herder ควบคุม botnet ทำกับ zombie computer ได้:
Read/write system data: แฮกเกอร์อ่าน system-level data บน zombie computer ได้ ไม่แค่นั้น ยัง alter และ write new data ได้
Collect personal data: Bot herder กรองไฟล์บน zombie computer ขโมย sensitive personal data รวม passwords และ financial information
Spy on victims: ด้วย system-level access bot herder เห็นว่าคนใช้ zombie computer ทำอะไรอยู่
Send data: Botnets 多用于 mass-email campaigns 如 spam botnets 发送大量垃圾邮件。Bot herder 可以让僵尸计算机发送电子邮件、文件、消息和其他类型的数据。
Install apps: Botnets 可以是更大规模恶意软件攻击的第一阶段。有了这么多计算机的访问权限,bot herder 可以轻松地用勒索软件、间谍软件、广告软件和其他类型的恶意软件感染其网络中的所有计算机。
Infect other devices: 僵尸计算机可以扫描它们所在的网络以寻找潜在受害者进行感染。当僵尸网络恶意软件通过网络安全漏洞传播时,这种技术特别有效。
这就是为什么网络安全工具是抵御僵尸网络的绝佳防线。Avast One 24/7 监控您的设备是否有任何恶意软件迹象,在攻击发生之前就防止它们。
แฮกเกอร์ควบคุม Botnets อย่างไร?
Botnets ส่วนใหญ่มี 2 รูปแบบ: centralized botnet ที่มี direct communication จาก bot herder ไปแต่ละ zombie computer และ decentralized system ที่มี multiple links ระหว่างอุปกรณ์ติดเชื้อทั้งหมด
Centralized: Client-Server Model
Centralized botnets ใช้โครงสร้าง client-server ของ network architecture 傳統溝通กับ botnet 裝置從 command and control (C&C) server 這是一個高效的系統,但有一個明顯的弱點 — C&C servers 容易被發現和停用
一旦 C&C server 被關閉,bot herder 就無法再與其 botnet 通信
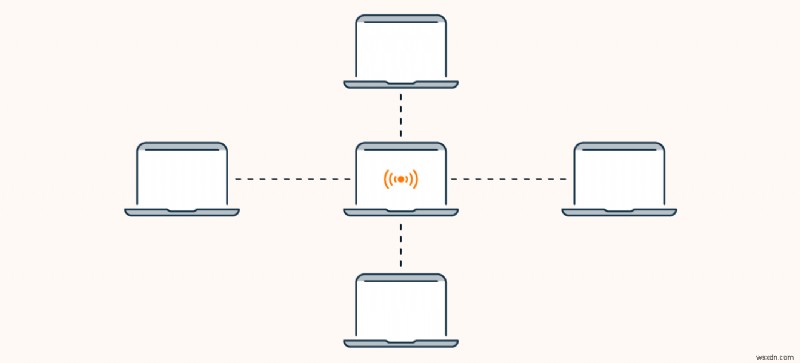
Centralized client-server botnet model
Decentralized: Peer-to-Peer Model
Peer-to-peer botnet models 更先進,放棄了 client-server model 改為 peer-to-peer (P2P) 結構,通訊分散在整個網絡中。每個受感染的設備都可以與其他設備通訊,消除了對單一(且脆弱)C&C server 的需求
相比 client-server botnets,P2P botnets 更難被破壞
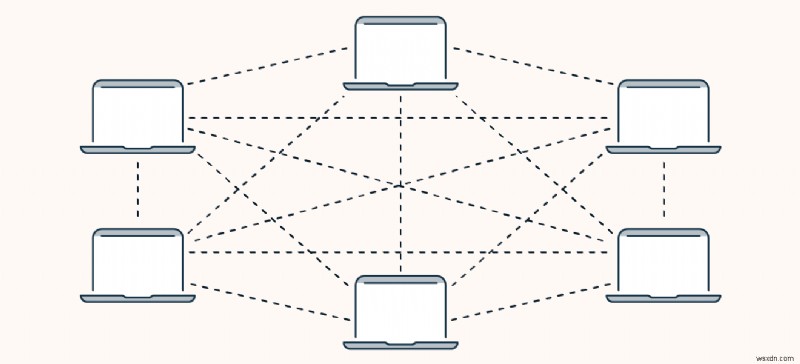
Decentralized peer-to-peer (P2P) botnet model
Botnets ทำอะไรได้บ้าง? (เพิ่มเติม)
Launch DDoS attacks: 在分散式阻斷服務 (DDoS) 攻擊中,bot herder 導致 botnet 中的所有電腦以同時且持續的流量淹沒伺服器。這可以迅速關閉網站甚至整個企業。2019 年的 DDoS 攻擊導致維基百科在全球多個國家離線。
Conduct spam and phishing campaigns: Botnets 常用於大規模郵件活動,因為它們可以一次發送無數郵件。Spam botnets 發送大量垃圾郵件,但其他可能是網路釣魚攻擊和其他詐騙。
Mine cryptocurrency: 隨著加密貨幣變得更主流,bot herder 越來越多地使用他們的 botnets 作為挖礦工具。這是大規模的 cryptojacking,所有收益直接歸 bot herder 所有。
Monitor victims and steal personal info: 並非所有 botnets 都被動員攻擊他人。有些 bot herder 讓他們的 botnets 保持休眠狀態,並用它們來監控受害者並竊取敏感個人數據 — 包括登錄憑證和財務信息。
Infect victims with more malware: Botnet 是更有害惡意軟件攻擊(如勒索軟件)的現成目標池。有了 botnet,bot herder 可以輕鬆地在受感染的電腦上部署勒索軟件。
Generate fraudulent ad revenue: 在常見詐騙中,bot herder 可以在網站上租用廣告位,然後協調他們的 botnet 大規模「點擊」廣告。每次點擊都轉化為 bot herder 的付款。
อุปกรณ์ประเภทไหนสามารถอยู่ใน Botnet ได้?
อุปกรณ์ที่เชื่อมต่ออินเทอร์เน็ตใดๆ ก็ตาม สามารถอยู่ใน botnet ได้ ถ้า bot herder สามารถติดเชื้อ botnet malware ได้ คอมพิวเตอร์, laptops, smartphones, gaming consoles, และ smart appliances ทั้งหมดสามารถอยู่ใน botnet ได้
Smart devices เป็นเป้าหมายที่ดึงดูดสำหรับ bot herder เพราะ weak security เป็นความเสี่ยงหลักของ Internet of Things หลายผู้ผลิตไม่ปกป้อง smart devices ด้วย cybersecurity measures ที่แข็งแกร่งเท่า smartphones และคอมพิวเตอร์ และเจ้าของ smart devices หลายคนไม่เคยเปลี่ยนรหัสผ่านจาก factory defaults
แฮกเกอร์ exploit ความอ่อนแอด้านความปลอดภัยเหล่านี้เพื่อติดตั้ง botnet malware บนอุปกรณ์ใน smart home ทำให้ botnet security เป็นความสำคัญเมื่อสร้าง smart home หรือซื้อ smart devices
ตัวอย่าง Botnets
Botnets อยู่เบื้องหลัง cyberattacks ที่ทำลายล้างมากที่สุดในช่วงไม่กี่ปีมา นี่คือการดูใกล้ชิด botnets ที่โด่งดังที่สุด
 Conficker
ควบคุมอุปกรณ์กว่า 10.5 ล้านเครื่องในช่วงยอดสูงปี 2008 Conficker botnet ยังคงเป็น หนึ่งใน botnets ใหญ่ที่สุดที่สร้างขึ้น เป็น computer worm ทYPE botnet แพร่กระจายด้วยอัตราที่ยังไม่เคยมีมาก่อน
เข้าถึง government networks ทั่วยุโรป Conficker ก่อให้เกิดความเสียหายหลายล้านดอลลาร์ และพร้อมจะสร้างความวุ่นวายทั่วโลก แต่โชคดีที่ botnet ไม่ได้ถูกใช้ใน DDoS attack ปัจจุบันเชื่อว่ายังมีอยู่บนคอมพิวเตอร์ประมาณ 500,000 เครื่องทั่วโลก
![ทำความเข้าใจ Botnets: ทำงานอย่างไร และผลกระทบต่อ Cybersecurity]() Gameover ZeuS
Encrypted P2P botnet มาจาก ZeuS malware family Gameover ZeuS โด่งดังในการขโมย banking credentials จากเหยื่อหลายล้านคน จนถูกถอดสังเคราะห์ เชื่อว่า ก่อให้เกิดความเสียหายเกิน $100 ล้าน
ปี 2013 Gameover ZeuS botnet ใช้ติดเชื้อเหยื่อด้วย CryptoLocker ransomware ระบาดร้ายแรงข่มขหา bitcoin หลายล้านดอลลาร์ ก่อน Gameover ZeuS botnet ถูกปิดในปี 2014 โดย Operation Tovar international task force รวม FBI และ Europol
![ทำความเข้าใจ Botnets: ทำงานอย่างไร และผลกระทบต่อ Cybersecurity]() Mirai
Target Linux devices เช่น routers และ webcams Mirai botnet ค้นพบปี 2016 และระบุเป็นผู้รับผิดชอบ DDoS attacks โปรไฟล์สูงหลายครั้ง Mirai-infected machines สแกนอินเทอร์เน็ตหา IoT devices ที่ใช้ default passwords และติดเชื้อเมื่อเจอ
หลัง wave แรก serangan กันยายน 2016 Mirai source code เผยแพร่ออนไลน์ — ให้ malware developers อื่นเรียนรู้และสร้าง botnet malware ที่ดีกว่า
![ทำความเข้าใจ Botnets: ทำงานอย่างไร และผลกระทบต่อ Cybersecurity]() Mēris
Mēris botnet ทำให้ "botnet Twitter" เพล odn September 2021 หลังสลาม Yandex (Russian internet company) ด้วย record-setting 21.8 million requests per second Mēris botnet ประกอบประมาณ 250,000 อุปกรณ์ และโจมตี Cloudflare (web infrastructure provider) ก่อนหน้านี้ในปีเดียวกัน
ส่วนใหญ่ของ bots ใน Mēris botnet เป็น network devices เช่น routers ทำโดย MikroTik (Latvian manufacturer) ใน attacks ก่อนหน้า botnet creators จะติดต่อเป้าหมายด้วย threat of attack หากไม่จ่ายเงินขpress
วิธีบอกว่าคอมพิวเตอร์ของคุณเป็นส่วนหนึ่งของ Botnet หรือไม่
เนื่องจาก botnets ไม่ค่อยใช้ processing power มาก จึงยากที่จะบอกว่าคอมพิวเตอร์ของคุณเป็นส่วนหนึ่งของ botnet แต่ มี วิธีอื่นๆ ให้ 알아 出来
Internet ช้าลงหรือ bandwidth spikes ระหว่างไม่คาดคิด: ไม่ว่าจะสำหรับส่ง spam emails หรือ launch DDoS attack bandwidth สำคัญสำหรับ botnet bandwidth เพิ่มขึ้นหรือ internet speed ลดลงอย่างกะทันหัน อาจบ่งชี้ botnet ทำงานใน background นี้อาจสัญญาณ botnet malware ใน smart home devices ด้วย
การเปลี่ยนแปลงระบบที่ไม่มีเหตุผล: Bot herder สามารถ alter system files ได้ หากคุณสังเกตเห็นการเปลี่ยนแปลงที่ไม่สามารถอธิบายได้ ใครสักคนอาจทำมัน
ไม่สามารถปิด processes ได้: Botnet malware อาจป้องกันไม่ให้คุณปิด programs ที่มันต้องใช้เพื่อทำภารกิจ หากมี app ที่ปิดไม่ได้ อาจเป็น botnet ทำงานอยู่
ไม่สามารถ update OS ได้: Botnets (และมัลแวร์อื่นๆ) ใช้ OS และ software vulnerabilities ติดเชื้ออุปกรณ์ บาง botnet malware อาจป้องกันไม่ให้ OS update เพื่อให้มันอยู่บนระบบได้
Unknown processes ใน Task Manager: บน Windows Task Manager แสดง processes ทั้งหมดที่รันอยู่ หากเห็นอะไรที่ไม่รู้จัก ให้ lookup ASAP อาจเป็น botnet malware
Antivirus tool ตรวจพบ botnet malware: ฟรี antivirus tools ที่ดีที่สุดหลายตัวเป็น botnet scanners ยอดเยี่ยม จะสแกนหา botnets และภัยคุกคามอื่นๆ แล้วลบ malware ถ้าพบ
ได้รับ botnet protection ฟรีกับ Avast One ซึ่งตรวจจับ malware, viruses และภัยคุกคามอื่นๆ แบบ real-time เพื่อป้องกัน incoming infections มันเป็น botnet checker และมากกว่านั้น — ปลอดภัยต่อภัยคุกคามออนไลน์ทุกประเภท ฟรี
วิธีป้องกัน Botnets
อัปเดตซอฟต์แวร์เสมอ: Software updates มี security patches ต่อ known weaknesses อัปเดตเมื่อไหร่ก็ได้เพื่อกัน botnet malware
อย่าเปิด attachments ไม่คาดคิด: ดาวน์โหลดและเปิด attachments ที่คาดหวังจากคนที่รู้จัก แม้ attachments ไม่คาดคิดจาก known sources ก็อาจเป็น phishing bait หาก contact ถูกแฮก
อย่าคลิก strange links: Phishing emails มักมี links นำไป malicious websites ที่ติดตั้ง malware ผ่าน malvertising หรือ drive-by downloads
หลีกเลี่ยง shady websites: เรียนรู้ตรวจสอบ website safety หากเว็บไซต์ดูไม่น่าเชื่อถือ ปิดหน้าต่าง/tab
อย่าใช้ P2P download services: P2P downloads เช่น torrents อาจมี botnet malware 取得媒體從合法和可信賴的來源
สร้างรหัสผ่านใหม่เมื่อตั้งค่าอุปกรณ์ใหม่: หากติดตั้ง router, webcam, หรือ IoT device ใหม่ เปลี่ยน login credentials ทันที ป้องกัน botnet malware อย่าง Mirai เข้าผ่าน default passwords
ใช้ Firewall: Firewall ที่ดีจะบล็อก connections จาก botnet malware ที่ติดตั้งแล้ว ไปยัง C&C server หรืออุปกรณ์อื่นบน P2P botnet
ใช้ strong passwords: บาง botnet malware จะ brute-force password จนแตก สร้าง long และ unique passwords หรือ passphrases เพื่อ resistance ที่มากกว่า
ใช้ Two-Factor Authentication (2FA): 2FA ป้องกัน botnet malware แตกเข้าอุปกรณ์และบัญชี หาก password ถูก compromise
ใช้ Antivirus Software: Antivirus tool ที่น่าเชื่อถือจะให้ free botnet scanning และ removal พร้อมป้องกันมัลแวร์ประเภทอื่น
ป้องกันและลบ Botnets ด้วย Security Tool ฟรี
Botnets เป้าหมายอุปกรณ์ที่ security อ่อน — IoT devices และ routers ที่ไม่ได้รับการปกป้อง รวมถึงคอมพิวเตอร์และ laptops ที่มี software vulnerabilities และ passwords แตกง่าย ด้วย security tool ที่แข็งแกร่ง คุณจะได้รับการป้องกันดีต่อ botnet malware และภัยคุกคามออนไลน์อื่นๆ
Avast One 自動檢測並阻止惡意電子郵件附件和網站 — 如僵尸網絡創建者在網路釣魚活動中使用的那些。通過 24/7 系統監控,如果任何僵尸網絡惡意軟件針對您的設備,您將提前受到保護。今天就使用 Avast One 獲得免費的僵尸網絡保護和移除 — 並享受其他安全和隱私功能套件。
