

การรองรับ UEFI Secure Boot เป็นหนึ่งในข้อกำหนดสำหรับ Windows 11 ซึ่งเป็นความต้องการฮาร์ดแวร์ใหม่สำหรับการติดตั้ง Windows บน PC Secure Boot ช่วยให้คุณโหลดซอฟต์แวร์ที่เชื่อถือได้เท่านั้นระหว่างการบูท
อย่างไรก็ตาม เมื่อคุณพยายามเปิดใช้งาน Secure Boot คุณอาจได้รับข้อความข้อผิดพลาดว่า Secure Boot Can Be Enabled When System in User Mode ขณะเปิดใช้งาน Secure Boot ในเมนู UEFI
ข้อความข้อผิดพลาดนี้ป้องกันไม่ให้คุณเปิดใช้งาน Secure Boot และแม้แต่การเล่นเกมที่ต้องการ secure boot โพสต์นี้อธิบายว่าทำไมต้องเปิดใช้งาน Secure Boot สาเหตุเบื้องหลังปัญหานี้ และเสนอวิธีบางอย่างสำหรับคุณแก้ไข
ขอขอบคุณมากหากคุณต้องการแชร์โพสต์นี้บนโซเชียลมีเดีย
ทำไมต้องเปิดใช้งาน Secure Boot บน Windows?
Secure Boot เป็นมาตรฐานความปลอดภัยที่พัฒนาโดยสมาชิกอุตสาหกรรม PC เพื่อช่วยให้แน่ใจว่า PC ของคุณบูทขึ้นโดยใช้ซอฟต์แวร์ที่เชื่อถือได้โดยผู้ผลิต PC เท่านั้น เมื่อ PC เริ่มต้น เฟิร์มแวร์จะตรวจสอบลายเซ็นของแต่ละชิ้นของซอฟต์แวร์บูทว่ามาจากแหล่งที่เชื่อถือได้และไม่ได้ถูก竄改
กระบวนการตรวจสอบนี้ช่วยให้ PC ป้องกันไวรัสและมัลแวร์อื่นๆ ไม่ให้รันบนระบบ ทำให้ผู้โจมตียากขึ้นในการควบคุมเครื่องจักร เมื่อซอฟต์แวร์ได้รับการตรวจสอบแล้ว มันจะถูกเซ็นด้วยลายเซ็นดิจิทัล
ดังนั้น มันเป็นคุณสมบัติที่จำเป็นสำหรับผู้ใช้ส่วนใหญ่เพื่อให้แน่ใจว่ามีเฉพาะซอฟต์แวร์ที่เชื่อถือได้เท่านั้นที่สามารถรันบนระบบได้ แต่ อะไรคือสาเหตุของ Secure Boot Can Be Enabled When System in User Mode? เราระบุสาเหตุที่เป็นไปได้ด้านล่าง:
- BCD เสียหาย Boot Configuration Data บอก Windows ว่าจะบูทอย่างไรเมื่อรันบน PC หากคุณได้ BCD ที่เสียหาย PC อาจไม่เริ่มต้นได้ปกติ หรือคุณจะได้ข้อผิดพลาดบางอย่างเวลาบูท
- User Mode ปิดใช้งาน Secure Boot สามารถเปิดใช้งานได้ก็ต่อเมื่อระบบอยู่ใน User Mode หากคุณไม่ได้เปิดใช้งาน User Mode จะทำให้เกิดปัญหานี้
- เฟิร์มแวร์ไม่รองรับ เฟิร์มแวร์ที่รองรับเป็นกุญแจสำคัญสำหรับการเปิดใช้งาน Secure Boot หากเฟิร์มแวร์ของคุณไม่รองรับ Secure Boot คุณต้องอัปเดตเฟิร์มแวร์
วิธีแก้ Secure Boot Can Be Enabled When System in User Mode?
หลังจากที่คุณเข้าใจเหตุผลที่คุณได้ข้อความข้อผิดพลาด Secure Boot Can Be Enabled When System in User Mode ระหว่างเปิดใช้งาน Secure Boot ในเมนู UEFI คุณสามารถใช้วิธีต่อไปนี้เพื่อแก้ไขปัญหานี้
เปลี่ยนการตั้งค่า UEFI Firmware
หนึ่งในเหตุผลที่ทำให้เกิดปัญหานี้คือเฟิร์มแวร์ไม่รองรับ ดังนั้นการอัปเดตเฟิร์มแวร์จึงจำเป็น
- กดค้าง Shift และจากนั้นรีสตาร์ท PC เพื่อบูท PC เข้าสู่ Safe Mode
- คลิกที่ Troubleshoot > Advance option > UEFI Firmware Settings
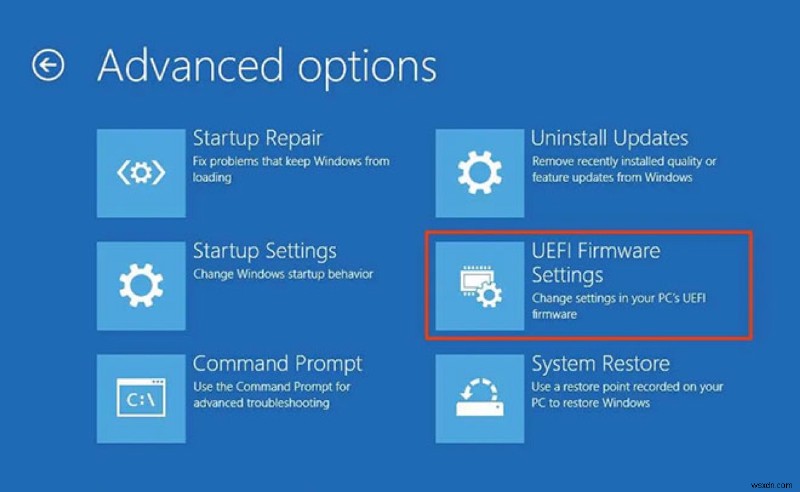
- แตะ Restart เพื่อเข้าสู่เมนูเริ่มต้น แล้วกดปุ่ม F8
- หา Secure Boot ในแท็บ Boot Options หรือ Security แล้วกด Enter เพื่อเปิดใช้งานหากปิดอยู่
- คลิก Save Changes and Exit แล้วคลิก Yes เพื่อรอ PC รีสตาร์ท
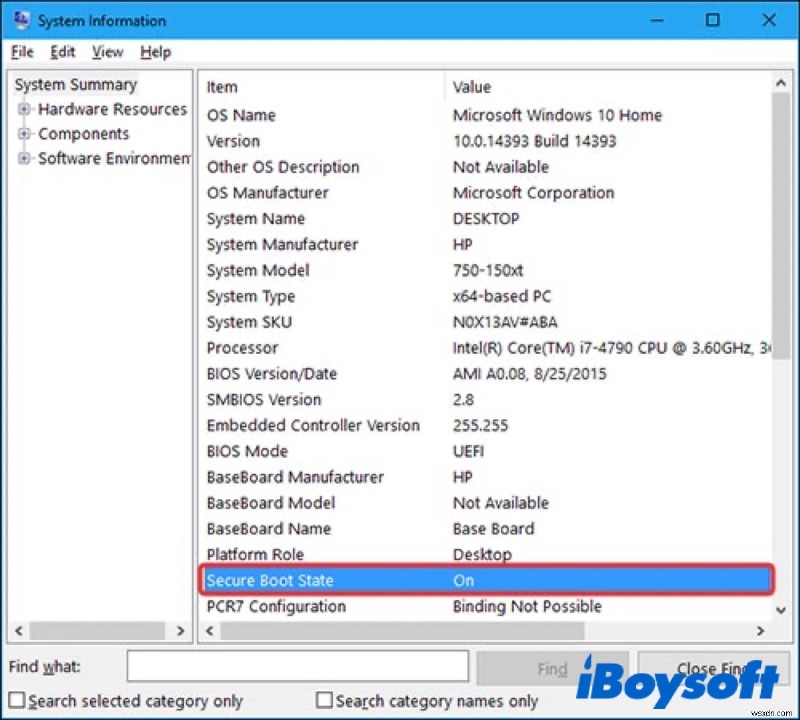
- กด Win + R เพื่อเปิดกล่องโต้ตอบ Run แล้วพิมพ์ msinfo32 และกด Enter เพื่อเปิด System Information
- ตรวจสอบรายการ Secure Boot State ดูว่าบอกว่า "on" หรือไม่
ด้วยการอัปเดตเฟิร์มแวร์ ผู้ผลิตหลายรายอัปเดตการรองรับ UEFI ของอุปกรณ์และตัวเลือกเมนูการตั้งค่าระบบ
แปลงพาร์ติชันเป็น GPT
Windows 11 บูทได้เฉพาะบนระบบพาร์ติชัน GPT ดังนั้น หาก PC ของคุณไม่มีพาร์ติชัน GPT คุณต้องเปลี่ยนจาก MBR เป็น GPT
- กด Win + R เพื่อเปิดกล่องโต้ตอบ Run แล้วพิมพ์ diskmgmt.msc และกด Enter เพื่อเปิด Disk Management
- คลิกขวาไดรฟ์ของคุณและเลือก Properties
- ไปที่แท็บ Volume และตรวจสอบ Partition style
- กด Win + Shift + Enter เพื่อเปิด Command Prompt ด้วยสิทธิ์ administrator หากพาร์ติชันเป็น MBR
- พิมพ์คำสั่งต่อไปนี้และกด Enter เพื่อรัน
mbr2gpt.exe /convert /allowfullos
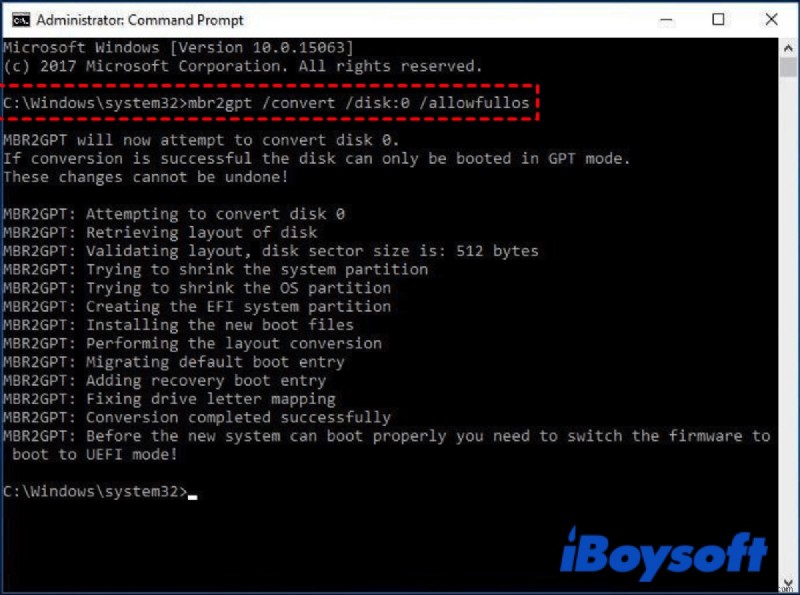
รอกระบวนการเสร็จ และตรวจสอบ partition style ใน Disk Management อีกครั้งว่ามันเป็น GPT ตอนนี้หรือไม่
เปิดใช้งาน User Mode
ทุกกระบวนการของผู้ใช้ทำงานภายใต้ user mode ในโหมดนี้ กระบวนการไม่มีการเข้าถึง RAM หรือทรัพยากรฮาร์ดแวร์อื่นๆ โดยตรง และต้องทำ system calls ไปยัง APIs ภายใต้เพื่อเข้าถึงทรัพยากรเหล่านี้
- กด Win + R เพื่อเปิดกล่องโต้ตอบ Run แล้วพิมพ์ gpedit.msc และกด Enter เพื่อเปิด Group Policy Editor
- ไปที่ Computer Configuration > Administrative Templates > System
- หาและดับเบิลคลิกที่ User Account Control: Switch to the secure desktop when prompting for elevation
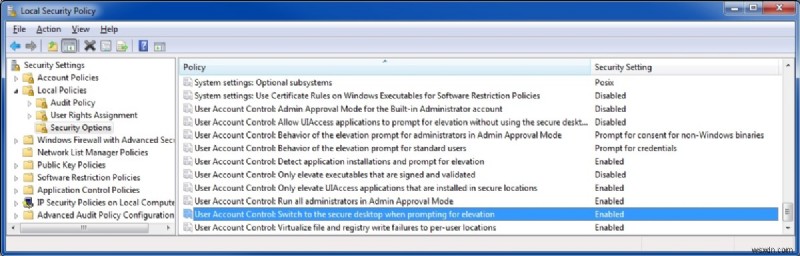
- คลิก Enabled แล้วคลิก Apply และ OK เพื่อยืนยัน
หลังจากนั้น คุณสามารถใช้ PC ได้อย่างปกติและทำงานที่ไม่ต้องการสิทธิ์ administrator
ปิดใช้งาน CSM และติดตั้ง Windows ใหม่
CSM ย่อมาจาก Compatibility Support Module ซึ่งเป็น sub-item ใน Boot option ใน BIOS และเป็น parallel item กับ Secure Boot ดังนั้น ลองปิดใช้งาน CSM แล้วติดตั้ง Windows ใหม่ เพื่อดูว่าปัญหาสามารถแก้ได้หรือไม่
- กดค้าง Shift และจากนั้นรีสตาร์ท PC เพื่อบูท PC เข้าสู่ Safe Mode
- คลิกที่ Troubleshoot > Advance option > UEFI Firmware Settings
- ตรวจสอบหาตัวเลือก Compatibility Support Module (CSM) และปิดใช้งาน
- สร้าง bootable USB แล้วรีบูท PC จากมัน
- ตรวจสอบรายการ Secure Boot State ดูว่าบอกว่า "on" หรือไม่
ระหว่างกระบวนการปิดใช้งาน CSM และติดตั้ง Windows ใหม่บน PC ข้อมูลของคุณอาจสูญหาย ดังนั้นสำรองข้อมูลก่อน
สรุป
Secure Boot เป็นคุณสมบัติสำคัญในการรักษาความปลอดภัยของ Windows อย่างไรก็ตาม คุณอาจเจอปัญหาเช่น 'Secure Boot Can Be Enabled When System in User Mode' อย่าเพิ่งพânico ใช้วิธีที่กล่าวในโพสต์นี้เพื่อลองแก้ไข หวังว่าคุณจะแก้ไขได้สำเร็จ
หากคุณแก้ไขปัญหา 'Secure Boot Can Be Enabled When System in User Mode' สำเร็จแล้ว อย่าลืมแชร์วิธีที่มีประโยชน์เหล่านี้ให้ผู้ที่ต้องการ
FAQ เกี่ยวกับ Secure Boot Can Be Enabled When System in User Mode
A
User mode คือโหมดปกติที่กระบวนการมีการเข้าถึงทรัพยากรระบบอย่างจำกัด เช่น ฮาร์ดแวร์, หน่วยความจำ ฯลฯ นี่คือสภาพแวดล้อมที่โปรแกรมของผู้ใช้รัน
A
Secure Boot ต้องเปิดใช้งานก่อนติดตั้งระบบปฏิบัติการ
