

Browser-in-Browser (BitB) Attack โจมตีใหม่ที่ใช้เทคโนโลยีเว็บสมัยใหม่ สร้างหน้า Login ปลอมหรือจริงๆ (Microsoft, Google, Apple) ภายในเว็บไซต์ปลอม ดูเหมือนหน้าจริงทุกประการ
BitB Attack ทำงานอย่างไร?
- โจมตีสร้างเว็บปลอม (Clone เว็บจริง หรือ URL น่าสนใจ: ส่วนลด, งาน, ข่าว)
- 誘导受害者点击 "Login with Google/Microsoft/Apple"
- แสดงหน้าต่าง Login ปลอม: Logo, URL, Input fields ถูกต้อง หัวเมาส์เหนือปุ่มก็แสดง URL จริง
วิธีตรวจสอบว่า Login Window จริงหรือปลอม
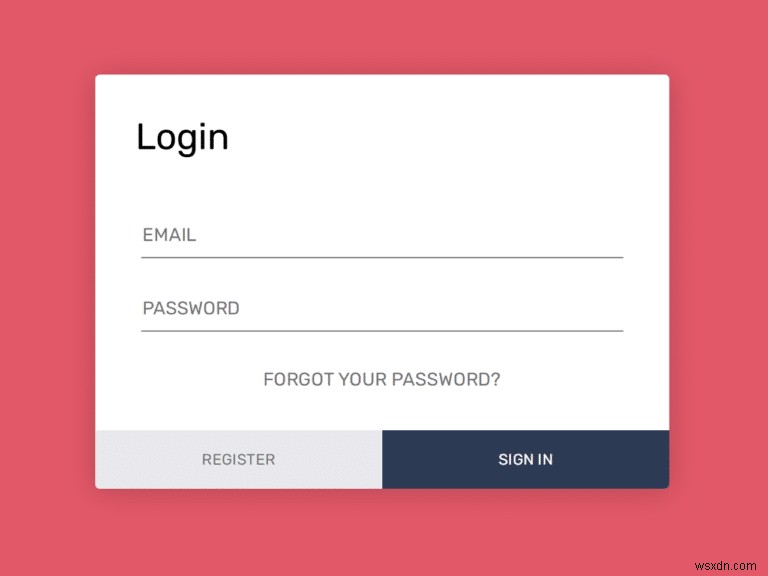
หน้าต่างจริง (Browser Window) ลากเคลื่อนย่อ/ขยายได้ หน้าต่างปลอม (Fake Pop-up) ผูกกับหน้าเว็บหลัก
- ลดขนาด Browser Window: ถ้าหน้า Login หายไปด้วย = ปลอม (หน้าจริงจะคงอยู่)
- ลากหน้า Login ออกนอกขอบ Browser: จริง = ลากข้ามได้, ปลอม = ติดขอบ
- พฤติกรรมผิดปกติ: ย่อคู่กับ Browser, ซ่อนใต้ Address Bar, หายไป = ปลอม
- ใช้ Password Manager: เช็ค URL จริง ไม่กรอกข้อมูลในเว็บไม่รู้จัก
- ติดตั้ง Antivirus + Anti-Phishing: ตรวจ URL แจ้งเตือนเว็บอันตราย
- เปิด 2FA ทุกที่ที่ทำได้
- ใช้ VPN: เข้ารหัสการเชื่อมต่อ ซ่อน IP และ History
VPN ช่วยปกป้อง: Systweak VPN มี Kill Switch, AES-256, No-logs, Bypass ISP Throttling, Anonymity |
สรุป
BitB Attack ซับซ้อนและอันตราย ควรติดตั้ง Systweak Antivirus + Systweak VPN พร้อมกัน เพื่อป้องกันมัลแวร์และซ่อนกิจกรรมออนไลน์
