

คุณได้ลิงก์ Google Doc คลิก แล้ว sign in เข้าบัญชี Google ดูปลอดภัยใช่ไหม?
ผิดไปแล้ว การตั้งค่าฟิชชิงซับซ้อนกำลังสอนโลกบทเรียนความปลอดภัยออนไลน์อีกครั้ง
ฟิชชิงคืออะไร และนักหลอกลวงใช้ยังไง? พื้นฐานคือ ทำให้ผู้ใช้พิมพ์ username/password เอง โดยใช้หน้าล็อกอินปลอม หน้าเหล่านี้มักง่ายต่อการตรวจจับสำหรับคนเก่งอินเทอร์เน็ต แต่วันนี้ตัวอย่างฟิชชิงนี้โดดเด่นที่หน้าล็อกอินดู เหมือนจริง駭人 อาจหลอกใครก็ได้ และมี URL Google
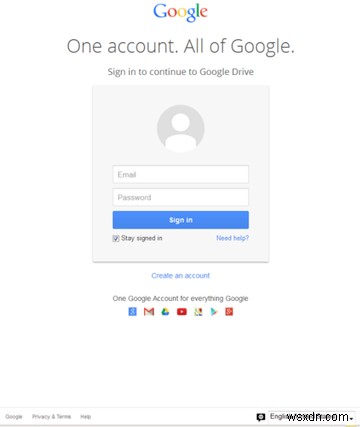
วิธีการ: เหยื่อได้อีเมลหัวข้อ "Documents" อีเมลมีลิงก์ดูเหมือน Google Doc จริง - พร้อมโดเมน "Google.com" จริง - นำไปสู่หน้าล็อกอิน Google ที่ดูถูกต้อง
ไม่แปลกที่ผู้ใช้ต้อง sign in ก่อนดู Google Doc ดังนั้นหลายคนพิมพ์รหัสผ่านอย่างเชื่อถือ พวกเขาถูก redirect ไป Google Doc จริง แต่ username/password ไม่ได้ถูกใช้โดย Google: นักอาชญากรบันทึกไว้แทน
Google อ้างว่าหน้าทั้งหมดแบบนี้ถูกลบแล้ว แต่ยังคุ้มค่าที่ระมัดระวัง อย่าคลิกลิงก์ Google Doc ถ้าไม่แน่ใจผู้ส่ง ถ้าจำเป็น ตรวจสอบว่าล็อกอิน Google Docs อยู่แล้วก่อนคลิกลิงก์
นี่จะป้องกันคุณจากเหตุการณ์ครั้งนี้เท่านั้น ซึ่งนำเราไปสู่สิ่งน่ากลัว: การแนะนำคนเรื่องความปลอดภัยกลายเป็นยากขึ้นเรื่อยๆ เราเคยระบุ 4 วิธีหลีกเลี่ยงฟิชชิง และไม่ชัดเจนว่าอะไรจะช่วยในกรณีนี้
Google แนะนำเปลี่ยนรหัสผ่านถ้าสงสัยว่าเป็นเหยื่อ ขณะนั้น ขอแนะนำล็อกบัญชีด้วย two-factor authentication (2FA) ด้วย 2FA เปิดอยู่ การได้รหัสผ่านเพียงอย่างเดียวไม่พอสำหรับนักอาชญากรเข้าบัญชี - พวกเขาต้องการโทรศัพท์ของคุณด้วย
แหล่งที่มา: Symantec.com
