

สิ่งที่ควรทราบ
- ตรวจสอบว่าอุปกรณ์ของคุณเปราะบางหรือไม่ แสดงด้วยดาวสีส้มบนข้างของ Receiver
- ดาวน์โหลดไฟล์อัปเดตและทำตามขั้นตอน
นี่คือวิธีอัปเดตซอฟต์แวร์ Logitech Unifying Receiver เพื่อให้เมาส์ไร้สาย คีย์บอร์ดไร้สาย หรือ Presentation Clicker ของ Logitech ปลอดภและทำงานได้อย่างถูกต้อง แม้ช่องโหว่นี้จะส่งผลต่ออุปกรณ์ไร้สายอื่นๆ บทความนี้เฉพาะเจาะจงอุปกรณ์ไร้สายของ Logitech สำหรับผู้ผลิตอื่น โปรดดูรายละเอียดที่เว็บไซต์ของพวกเขา
การระบุว่า Logitech Dongle ของคุณเปราะบางหรือไม่
อุปกรณ์ Logitech ที่เปราะบางต่อการโจมตีนี้ มีดาวสีส้มพิมพ์อยู่บนข้างของ Receiver ที่เสียบเข้าคอมพิวเตอร์
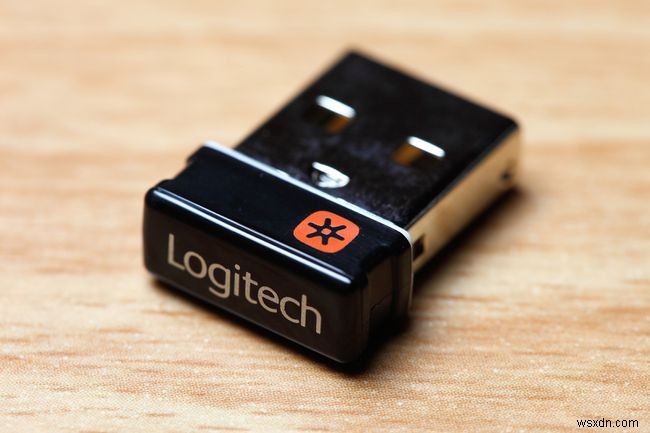
หาก Receiver ของคุณไม่มีดาวนี้ คุณอาจปลอดภัยแล้ว แต่ยังคงเป็น Best Practice ที่ดีที่สุดที่จะอัปเดตซอฟต์แวร์และเฟิร์มแวร์ทั้งหมดให้เป็นปัจจุบัน เพื่อป้องกันการโดนขโมยจากภัยคุกคามที่อาจเกิดขึ้น
วิธีอัปเดต Logitech Unifying Receiver
การอัปเดต Logitech Unifying Receiver ของคุณเพื่อป้องกันตัวเองจากการโจมตีเหล่านี้ ค่อนข้างง่าย โปรดอัปเดตเป็นเวอร์ชันที่เผยแพร่ในหรือหลัง สิงหาคม 2019 เมื่อ Logitech เปิดตัวแพตช์เพิ่มเติม
-
ไปที่หน้าดาวน์โหลดอัปเดตของ Logitech ในเบราว์เซอร์ และดาวน์โหลดแพ็กเกจอัปเดต Windows หรือ Mac ที่เหมาะสมสำหรับคอมพิวเตอร์ของคุณ
-
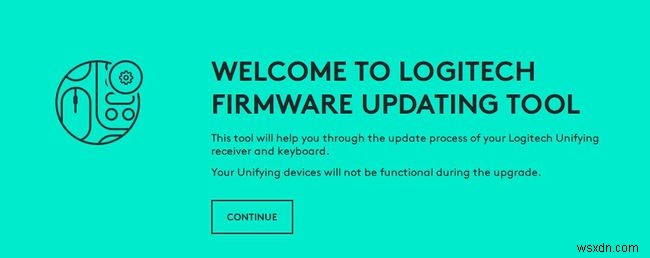
ดับเบิลคลิกไฟล์อัปเดตเพื่อเปิดใช้งาน (Windows) หรือแตกไฟล์ zip แล้วดับเบิลคลิก (Mac) เครื่องมือ Logitech Firmware Updating Tool ควรจะเปิดขึ้น
-
เลือก Continue
-
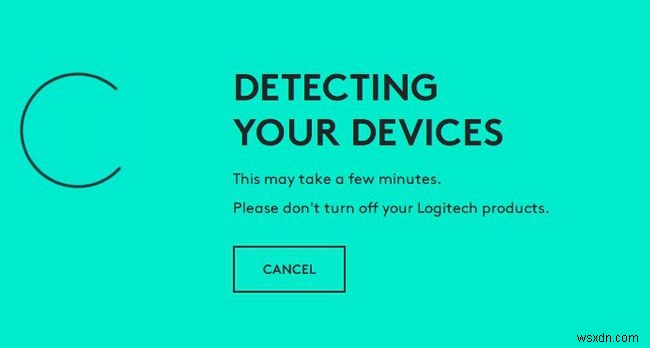
เครื่องมือจะสแกนคอมพิวเตอร์ของคุณและแจ้งให้ทราบว่ามีอุปกรณ์ Logitech ใดที่ต้องอัปเดต
-
หากตรวจพบอุปกรณ์ที่ต้องอัปเดต ให้เลือก Update
-
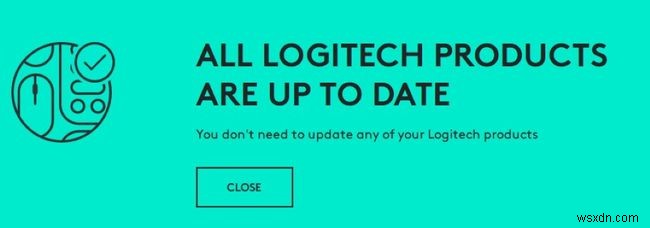
หากอุปกรณ์เป็นปัจจุบันอยู่แล้ว เครื่องมือจะแจ้งให้ทราบ และคุณสามารถเลือก Close เพื่อปิดเครื่องมือ
การโจมตี Logitech Unifying Receiver ทำงานอย่างไร
การแฮ็กครั้งแรกถูกค้นพบในปี 2016 (เรียกว่า "MouseJack") แต่ Logitech Unifying Receiver ยังคงมีความเสี่ยง มันอนุญาตให้สัญญาณใดๆ ที่ปลามว่าเป็นเมาส์ไร้สาย เชื่อมต่อกับ Wireless Mouse Receiver (Dongle) ที่เสียบอยู่ในคอมพิวเตอร์ใดๆ Dongle อนุญาตให้สัญญาณใหม่เชื่อมต่อกับคอมพิวเตอร์ของคุณโดยไม่มีคำถามใดๆ และแฮกเกอร์สามารถควบคุมคอมพิวเตอร์ของคุณได้ — ไม่ว่าคุณจะมีระบบความปลอดภัยอะไรอยู่ก็ตาม
การแฮ็กนี้ทำงานได้เพราะトラฟฟิกเมาส์ไร้สายไม่ได้เข้ารหัสเสมอไป เหมือนกับการสื่อสารของคีย์บอร์ดไร้สายส่วนใหญ่ มันส่งผลต่อเมาส์ไร้สาย คีย์บอร์ด Presentation Clickers และอุปกรณ์ไร้สายอื่นๆ จากผู้ผลิตหลายราย เช่น Logitech, Microsoft, Amazon, Dell, HP และ Lenovo อย่างไรก็ตาม สำคัญที่จะต้องทราบว่าช่องโหว่นี้ ไม่ส่งผลต่ออุปกรณ์ Bluetooth หรือ USB Wireless Dongles ที่ไม่ได้ใช้งานอยู่ เพียงแค่ตัวที่เสียบอยู่ในคอมพิวเตอร์ของคุณเท่านั้น
ความเสี่ยงเพิ่มเติมสำหรับอุปกรณ์ไร้สาย
เมื่อนักวิจัยความปลอดภัยตรวจสอบช่องโหว่นี้ต่อ พวกเขาค้นพบปัญหาเพิ่มเติมกับ Dongles เหล่านี้ พวกเขาค้นพบว่าผู้โจมตีสามารถตรวจสอบトラฟฟิกการสื่อสารของคีย์บอร์ด ส่ง Keystrokes ผ่าน Dongles ที่ไม่ได้เชื่อมต่อกับคีย์บอร์ดไร้สาย กู้คืน Encryption Keys และเข้าควบคุมคอมพิวเตอร์ของคุณได้ ตอนนี้ไม่ใช่แค่ Dongles ที่กำลังใช้งาน แต่อาจถึงกับตัวที่ไม่ได้เสียบอยู่ในคอมพิวเตอร์
ช่องโหว่นี้มีอยู่ใน Dongles ทั้งหมดเนื่องจาก Wireless Chip ตัวเดียวที่พวกเขาใช้ ในกรณีของ Logitech เทคโนโลยี Unifying ของพวกเขาเป็นเทคโนโลยีมาตรฐานที่พวกเขาจัดส่งมาพร้อมอุปกรณ์ไร้สาย Logitech หลากหลายรุ่นเกือบหนึ่งทศวรรษแล้ว
