

หากคุณมีความรู้เทคนิคปานกลาง เมื่อได้ยินว่าระบบถูกติดไวรัส คุณมักจะคิดถึงโค้ดที่รันได้ (executable code) ที่ขโมยฟังก์ชันความปลอดภัยสำคัญของระบบ ไวรัสสามารถแพร่กระจายได้หลายทาง แต่สิ่งหนึ่งที่แน่นอน: ความเชื่อมโยงระหว่างไวรัสและโค้ดที่รันได้แข็งแกร่งจนเราไม่เชื่อว่าต้องป้องกันตัวจากประเภทไฟล์อย่าง JPEG, PNG หรือ MP3 จริงหรือ? ตรงข้ามกับข้อความก่อนหน้า ประเภทไฟล์สองประแรกที่กล่าวมาเคยถูกใช้ติดไวรัสคอมพิวเตอร์ผ่านระบบข้อความโซเชียลมีเดียบน Facebook และ LinkedIn ตามรายงานของ Jon Fingas สำหรับ Engadget เมื่อวันที่ 27 พฤศจิกายน 2016
เกิดอะไรขึ้น?
วันที่ 18 กุมภาพันธ์ 2016 Symantec พบซอฟต์แวร์แปลกๆ ที่กลายเป็นเวเรียนต์ใหม่ของแรนซอมแวร์ (ransomware) ที่แพร่กระจายผ่านเว็บ (หากไม่รู้จักแรนซอมแวร์ โปรดอ่านที่นี่) สายพันธุ์นี้ชื่อ Locky แพร่ผ่านอีเมลสแปมที่มีไฟล์แนบ อัตราประมาณ 10,000-20,000 เหยื่อต่อสัปดาห์ระหว่างมกราคม-มีนาคม 2016 ไม่ใช่เรื่องน่าประหลาดที่ไวรัสแพร่แบบนี้ มาตั้งแต่ต้นทศวรรษ 90 อีเมลพร้อมไฟล์ ZIP แนบเป็นกลยุทธ์หลัก
แต่สิ่งอื่นเกิดขึ้น
ปลายพฤศจิกายน 2016 ผู้ใช้ Facebook และ LinkedIn เริ่มเห็นข้อความที่ส่งมาพร้อมไฟล์แนบภาพ ดูปลอดภัย แต่เมื่อเปิดจะพบสายพันธุ์ Locky ใหม่ที่เข้ารหัสไฟล์ระบบ และปลดล็อกก็ต่อเมื่อเหยื่อจ่ายค่าไถ่ราคา 200-400 ดอลลาร์สหรัฐ สิ่งที่น่าประหลาดที่สุดคือไวรัสแพร่ผ่านภาพ ไม่ใช่โค้ดที่รันได้แบบดั้งเดิม
ไม่ใช่ทุกอย่างเหมือนที่มองเห็น
แม้ภาพถูกใช้ติดไวรัสบนโซเชียลมีเดีย แต่ไม่ได้เป็นอย่างที่คิด! ผมลองตรวจสอบกลไกของ Locky ลึกขึ้นไป พบว่ามีรายละเอียดมากกว่าภาพ JPEG ที่ "ออกมาล่าคุณ"
แรก เมื่อคุณส่งมัลแวร์ให้ใคร คุณส่งแค่ "รูปลักษณ์" ว่ากำลังส่งภาพ บนโซเชียลมีเดีย มีบั๊กในโค้ดของ Facebook และ LinkedIn ที่อนุญาตให้ไฟล์บางประเภทส่งพร้อมไอคอนภาพ ทำให้ผู้รับคิดว่าได้รับภาพแมวหรือสวนของเพื่อน แต่จริงๆ แล้วดาวน์โหลดเป็นไฟล์ HTA โปรแกรมที่รันได้เก่าๆ ของ Windows ตั้งแต่ปี 1999 (อีกเหตุผลว่าซอฟต์แวร์ยุค 90 แปลกแย้แค่ไหน)
โดยพื้นฐาน แอปพลิเคชัน HTA คล้าย EXE แต่รันบน "mshta.exe" ใช้โดยแอดมินเพื่อเปลี่ยนแปลงระบบเร็วๆ ด้วยความไว้วางใจ "เต็มที่" ของระบบ จึงสามารถทำลายได้ทุกอย่างที่โค้ดอนุญาต
วิธีป้องกันการติดไวรัส
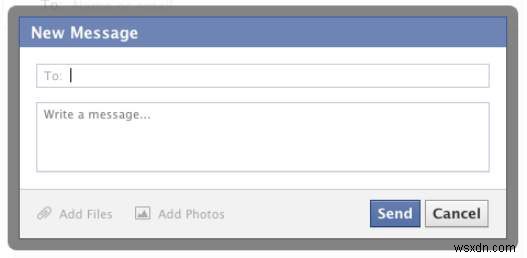
ติด Locky แล้ว ทำไม่ได้มากนอกจากหวังว่าแอนติมัลแวร์จะลบได้ใน Safe Mode แต่ป้องกันล่วงหน้าง่ายมาก เมื่อรับไฟล์ภาพบน Facebook และไม่มีตัวอย่างแสดงเหมือนภาพด้านล่าง คุณอาจถูกพาไปดาวน์โหลดแทน
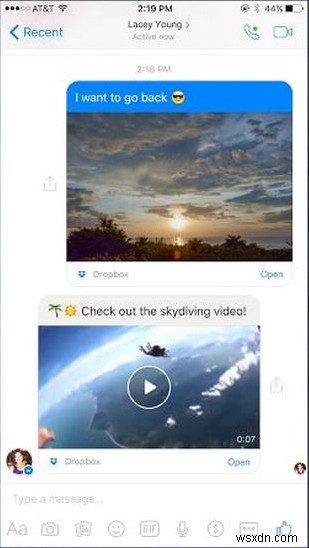
หลังดาวน์โหลด ตรวจสอบนามสกุลไฟล์ หากไม่ใช่ JPG, JPEG, PNG หรืออะไรที่ดูเป็นภาพ อาจเป็นไวรัส Locky ปรากฏในรูปแบบ HTA แต่อาจเป็นไฟล์รันได้อื่นๆ (.COM, .PIF, .SCR, .CPL, .JAR, .APPLICATION, .EXE, .MSI ฯลฯ) ระวังนามสกุลที่ไม่รู้จัก วิธีแน่ใจว่าเป็นภาพจริงคือดูว่า Windows Explorer แสดงตัวอย่างเมื่อเปลี่ยนมุมมองเป็น "Large Icons" หรือไม่
มีเคล็ดลับอื่นๆ แชร์ได้ไหม? คอมเมนต์บอกมาได้เลย!
